Recorded Future Fusion 사용 사례 시리즈 1부 에서는 고충실도 알림에 대해 살펴보았습니다. 여기서는 당사 위협 인텔리전스 플랫폼 모듈의 또 다른 새로운 기능인 자체 피드와 고객이 생성한 위협 인텔리전스를 통합하는 기능을 살펴보겠습니다. 이 기능 개발의 주요 동기 중 하나는 고객들이 저희가 접근할 수 없는 피드를 추가해 달라는 요청이었습니다. 이 기능에 대해 이야기할 때, 고객들이 가장 먼저 떠올리는 것은 ISAC 피드입니다.
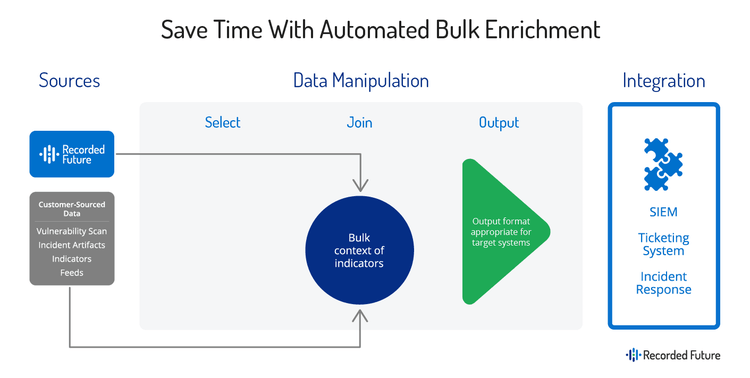
하지만 이 새로운 기능에는 또 다른 중요한 가치가 있는데, 바로 Recorded Future에 지표 또는 엔티티 목록을 가져와 상황에 맞는 위협 인텔리전스를 자동으로 추가하여 더 빠르고 확신 있는 의사 결정을 내릴 수 있다는 점입니다. 우리는 이러한 사용 사례를 자동화된 대량 데이터 보강이라고 부르며, 다양한 방식으로 활용할 수 있습니다.
전체적인 과정은 다음과 같습니다.
패치를 위한 최우선 순위에 연결
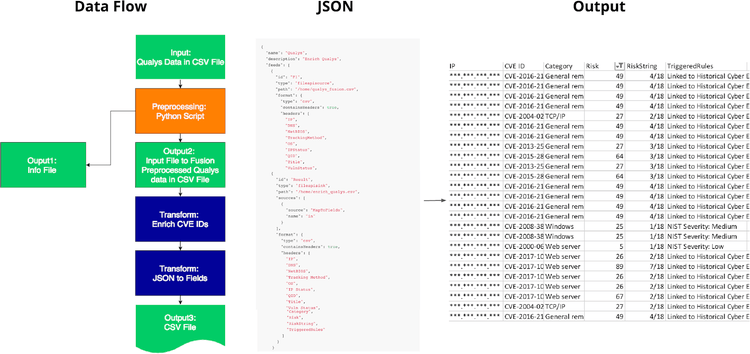
이 프로세스가 어떻게 작동하는지에 대한 구체적인 예는 스캔 중에 발견된 취약점 목록을 보강하는 것입니다. 이 과정에서 취약점 스캔 결과는 Fusion을 사용하여 Recorded Future에 업로드되고, 동적 위험 점수 및 근거, 잠재적 악용과 관련된 방법 및 지표, 관련 공격 벡터 및 위협 행위자를 포함한 풍부한 컨텍스트 정보가 함께 제공됩니다. 이 데이터는 별도의 솔루션으로 가져오거나 쉽게 보고 정렬하여 가장 큰 위협을 나타내는 우선순위를 정할 수 있습니다. 이 과정은 위험 감소를 극대화하는 데 매우 중요합니다. 왜냐하면 CVSS 점수가 위험에 대한 유일한 정보원이 되어서는 안 된다는 것이 입증 되었기 때문입니다.
지표 목록에 풍부한 컨텍스트 추가
자, 이제 Recorded Future에 FS-ISAC과 같은 독점 액세스 피드를 가져오는 것의 가치에 대해 다시 살펴보겠습니다. 앞서 언급했듯이, 이는 해당 기능을 논의할 때 가장 흔하게 나오는 사용 사례 중 하나입니다. 그렇다면 이것의 진정한 가치는 무엇일까요? 위협 인텔리전스를 모두 한 곳에 중앙 집중식으로 관리하는 것 자체에 상당한 이점이 있습니다. 하지만 흔히 듣는 이야기는 이러한 독점 목록 중 일부는 유용하게 활용하기 위해 필요한 맥락이 부족하다는 것입니다. 바로 그런 점에서 Recorded Future가 중요한 역할을 합니다. Fusion을 사용하면 조직은 이러한 목록을 가져올 수 있을 뿐만 아니라 풍부한 컨텍스트를 자동으로 추가하고 유효성을 검사하고 검증할 수 있으며, 이 모든 작업을 단일 Recorded Future 플랫폼 내에서 수행할 수 있습니다.
이는 Recorded Future Fusion에 독점 및 배타적 접근 권한 목록을 가져오는 두 가지 예시 사용 사례일 뿐입니다. 저희는 새로운 활용 사례를 모색하기 위해 매일 고객과 협력하고 있습니다.
Recorded Future Fusion을 활용한 효율적인 내부 협업 에 대해 더 자세히 알아보려면 다음 블로그 게시물을 기대해 주세요!