メディアのハッキング: サイバー犯罪者の広報
概要
サイバー犯罪者は、自身の評判を高め、被害者に対する恐喝の圧力を高めるために、宣伝をTTPsとして利用します。
ランサムウェア グループや個人の脅威アクターの中には、ジャーナリストや代替メディアに連絡を取ったり、発表を掲載したりしてメディアと直接関わるグループや、ソーシャル メディアやオープン フォーラムでの活動を通じて間接的に注目を集めるグループや脅威アクターもいます。
注目を集める脅威アクターの主張がすべて正当なものであるとは限りません。ただし、虚偽または誤解を招く主張は、標的の企業に法的リスクやブランド毀損リスクをもたらす可能性があります。
生成人工知能AI ) は、潜在アクターがデータ侵入に関連する虚偽または誤解を招くコンテンツを簡単に生成できるようにすることで、将来これらのリスクを増幅させる可能性があります。
諜報機関主導のインシデント対応計画は、防御側が恐怖や操作に対してより柔軟になり、恐喝の試みに対する反動的な対応を避けるのに役立ちます。
解析
シミュレーションアクターは、メディアの注目を利用してその影響を増幅し、悪名を高めます。 サイバー犯罪に関する公開討論は、特に虚偽または誇張された主張が精査されることなく繰り返される場合、恐怖、不確実性、疑念(FUD)を増大させます。こうした戦略は、新たな脅威に関するニュースを最初に報じることを奨励する、反応的なメディア エコシステムによって推進されています。脅迫者はこれを有利に利用して主張を広め、被害者を操り、恐喝の有効性を高めています。
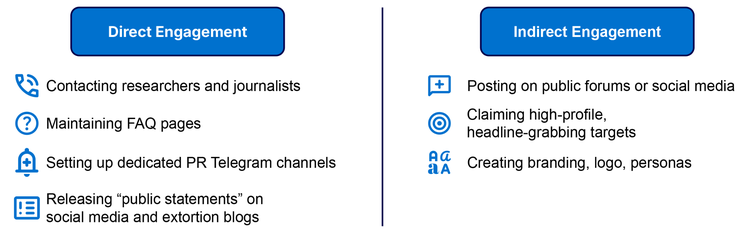
図 1: 犯罪者は直接的、間接的にメディアと関わり、自社のブランドを宣伝し、恐喝の効果を高めている。情報源: Recorded Future
評判を武器にする
サイバー犯罪者は、評判を作戦上の武器として活用する戦略を使用します。よく知られ、恐れられている犯罪ブランドは、特にランサムウェアの場合、被害者にもっと早く支払いをさせる動機を与える可能性があります。信頼性を確立することは、「ランサムウェアの信頼のパラドックス」に対処するのにも役立ちます。被害者がランサムウェアの運営者が自分のデータのロックを解除してくれると信じていない場合、恐喝の要求に応じて金銭を支払う動機は生まれません。恐喝者は、被害者に恐喝金を送金するよう説得するために、被害者の信頼を得る必要があります。成功した攻撃に関するメディア報道は、被害者に代償を払わせるために必要な信頼と権威を築くのに役立ちます。
犯罪者は、戦略的優位性のためだけでなく、自尊心のためにも宣伝を利用します。悪名は犯罪者社会における個人のプライドと地位を高めるものである。犯罪者の中には、業務上の利益以外にも、知名度の高い組織をターゲットにしたり、自分の富や技術力を仲間に見せびらかしたりすることで個人的な満足感を得ている人もいます。
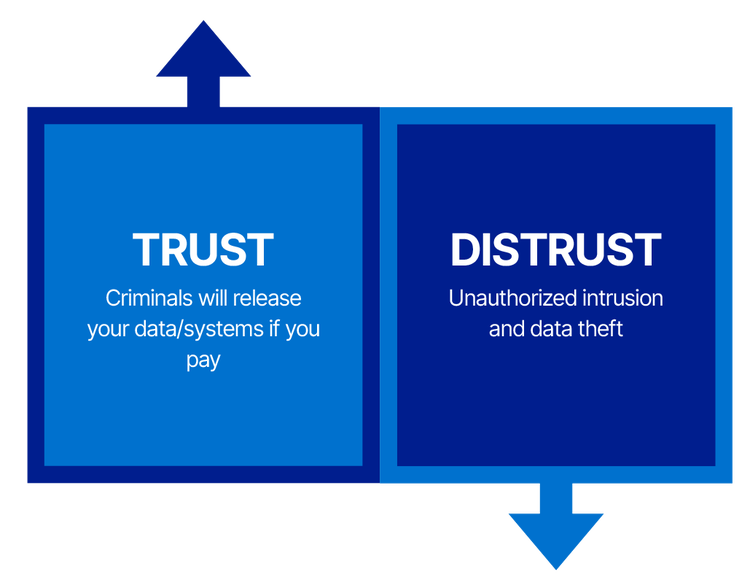
図 2: ランサムウェアの信頼パラドックスは、犯罪者が巨額の恐喝金を得るためには被害者の信頼を得る必要があるというジレンマを特徴づけるものである。情報源: Recorded Future
直接的および間接的なエンゲージメント戦略
模擬アクターは、直接的および間接的に世間の注目を集めるために使用します。 DragonForceランサムウェア・アズ・ア・サービス (RaaS) との提携を主張する脅威アクターは、自らの PR チームを装い、英国の小売業者に対する攻撃を宣伝するために BBCに連絡を取った。メディアへの働きかけは、ドラゴンフォースがカルテルのブランドを宣伝し、関係者を引き付け、恐喝の被害者を脅迫するために提供している「サービス」の 1 つであると思われます。他のランサムウェアグループは、恐喝ブログやTelegramチャンネルに連絡先情報を記載し、ジャーナリストに連絡を取るよう明示的に呼びかけていることも少なくありません。
同時に、脅威アクターは、セキュリティ研究者やジャーナリストが監視している Telegram チャンネルなどのパブリック メッセージング プラットフォームで攻撃を促進することで、間接的に注目を集めています。緩く組織化された犯罪集団のベンダーが付けた名前である Scattered Spider に関連する脅威アクターは、その知名度と業界ベースのターゲット設定の履歴を利用して、小売、保険、航空業界にわたるとされる「ハッキング攻撃」の報道を集めました。Scattered Spider 集団の下で活動する犯罪者は、犯罪が続いているという認識から利益を得て、自らの悪評を最大限に高め、広く知られることによる脅迫を通じて被害者に対する恐喝の圧力を強めました。
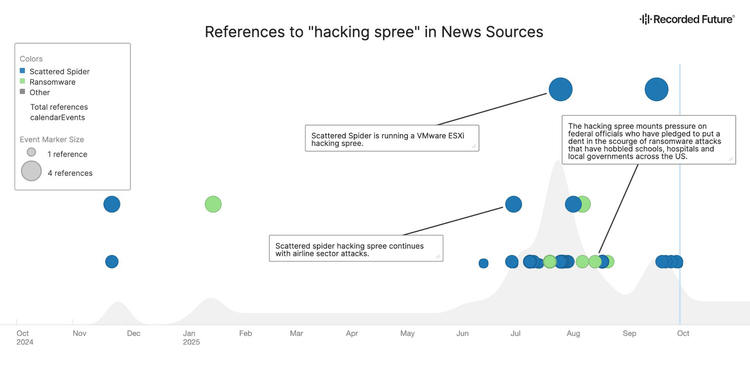
図 3: 2025年5月にイギリスの小売業者が最初の攻撃を受けた後、「ハッキング事件」への言及が急増した。情報源: Recorded Future
同様に、妄想アクターは、研究者やレポーターが暗いウェブの活動を注意深く監視しているという事実を利用します。 新しいフォーラム、新たな考察グループ、またはデータ侵入疑惑に関するレポートは、この活動を一般大衆に公開します。 このレポートは研究者や分析者にとって有益な直接の情報源となりえますが、検証や文脈なしに主張を繰り返すことは、妄想アクターの物語を強化する危険性があります。
場合によっては、仮想アクターは注意を引くために意図的に主張を捏造または誇張することがあります。 たとえば、LockBit は、米国連邦準備制度のセキュリティを侵害したと主張して注目を集めました。しかし、このグループが実際に侵入したのは、はるかに小規模な(そして政治的に重要性の低い)金融機関だった。この主張は、2024 年 2 月の法執行機関の取り締まりを受けて、グループのハッキング認証情報を再確立するための策略であった可能性があります。
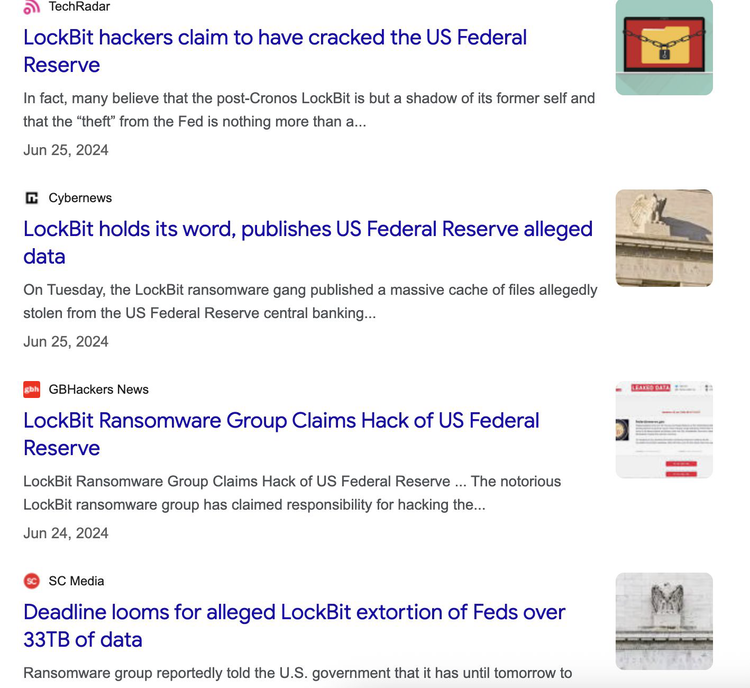
図 4: サイバーセキュリティメディアは、連邦準備制度理事会へのハッキングに関するLockbitの主張を繰り返している。情報源:Googleニュース検索)
データ泥棒も悪名から利益を得ます。連続ハッカーとされるカイ・ウェストは、盗んだデータの価値を最大限に高め、自身の評判を高めるために「 IntelBroker 」というニックネームを使用していました。ウェストは2025年6月に逮捕される前に、ハッキングされたデータの販売を41回宣伝しており、データセット(掲載されている場合)の累計初回提示価格は246万7000ドルに上った。ウェストは、Tモバイルの「情報ソースコード」に アクセス できると主張するなど、自身の犯罪の範囲を頻繁に 誇張していた が、実際にはそのデータは以前に盗まれたものだった。注目を集めたもう 1 つのTTPsは、サードパーティ ベンダーを悪用し、そのベンダーの顧客であるより著名な組織に情報漏洩/侵入していると主張するものが含まれていました。 これは、IntelBroker が Apple の「内部情報ソース コード」を盗んだと主張したケースで発生した可能性があります。 しかし、盗まれたデータの技術的分析により、それがAppleのJiraとConfluenceの統合の独自の構成であることが明らかになりました。ウェスト氏の主張は、ワシントン DC にサービスを提供するオンライン健康保険取引所DC Health Linkへのハッキングなど、実際には正当であることが判明した他の侵害に続く FUD の高まりによって裏付けられました。
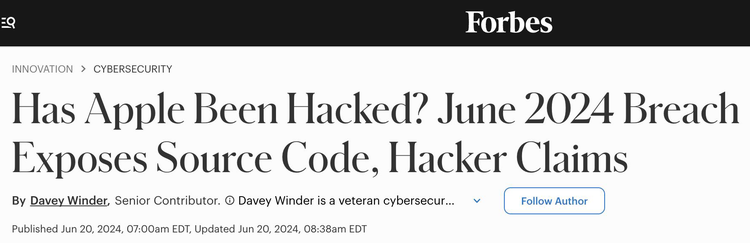
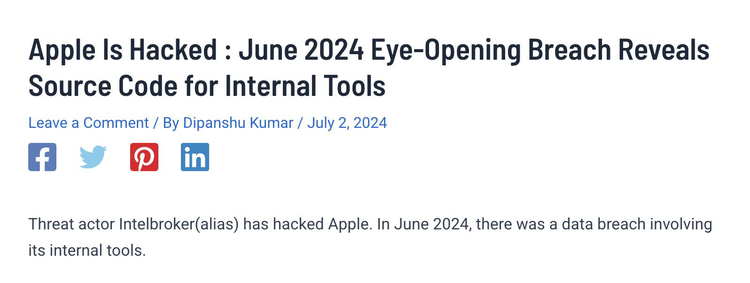
図 5: Appleの侵害の実際の影響については不確実性があるにもかかわらず、主要な報道機関やセキュリティ研究者は同様に、次のような主張を報じた。情報源: Forbes そして ハッキングブログ
増幅のコスト
広く公表された虚偽または誇張された主張は、企業に悪影響を及ぼす可能性があります。「Rose87168」は、600万人のOracle Cloud Infrastructureユーザーからデータを盗んだと主張し、大きな注目を集めました。しかし、Recorded Future と他の研究者は、データの大部分が歴史的、捏造、またはリサイクルされたものであることを証明しました。脅威アクターのソーシャルメディアアカウントによると、データセットの希望価格は3週間で65,000ドルからわずか11,000ドル(50モネロ)に下落しており、需要が低いことが示唆されている。主張が誇張されていたという証拠があるにもかかわらず、オラクルは、データの漏洩につながったセキュリティ対策の不備を理由に、少なくとも2件の集団訴訟に直面している。
今後の展望
情報に対する需要の高まりにより、ジャーナリストに対する「先駆者」としてのプレッシャーがさらに高まると予想されます。サイバー脅威とソーシャル メディア主導のニュース サイクルの急速なスピードにより、サイバー セキュリティ ジャーナリストには迅速な対応が求められます。正確さよりも意図的に「クリックベイト」を優先する記者もいますが、すべての記者はタイムリーな報道と徹底的な調査の実施との間で緊張に直面しています。 幻アクターは、今後もダークウェブや犯罪フォーラムで意図的に荒らしたりセンセーショナルな発表を行ったりして、先行者衝動を悪用し続ける可能性があります。
生成 AI により、虚偽の主張や誇張がより説得力を持つようになる可能性が非常に高い:ますます効果的な生成 AI ツールにより、メディアの報道や世論を操作することが容易になる可能性が非常に高い。犯罪者は生成 AI を使用して説得力のある合成データセットを作成し、主張の正当性を証明したり、音声や動画のディープフェイクを使用して威圧的な新しい人物を生み出したり、既存の著名人を模倣したりすることができます。
侵害の認識は、侵害そのものと同じくらい大きな影響を与える可能性があります。データ侵害による集団訴訟が増加しており、インシデントの事実が完全に確立される前に訴訟が起こされているケースもあります。 つまり、虚偽または誇張された主張であっても、企業の法的リスクに悪影響を及ぼす可能性があり、これが、脅迫者が支払いを強要するために使用するもう 1 つの圧力ポイントになる可能性があります。
影響力操作の戦術は企業に対して武器として使用される可能性が高い。国家の支援を受けた影響力操作者は、自らの政治的主張に一致する偽のニュース記事やソーシャルメディア投稿を大量に作成する。生成 AI により、この操作は比較的安価かつ簡単になります。犯罪グループは、メディアの注目を集めることができない場合、これらの方法を再現することを決定する可能性があります。
軽減策
インシデント対応計画を策定する:仮想アクターは、ランサムウェアの被害者を脅迫して恐喝要求を支払わせたいと考えています。 インシデント対応計画を立てることは、組織がストレスの高い状況を乗り越え、反動的な対応を回避するのに役立ちます。
インシデント対応計画に法務、広報、危機連絡チームが含まれていることを確認します。組織内のすべての関連チームがインシデント対応計画および机上演習に参加していることを確認してください。 これにより、セキュリティ部門以外のチームが、公表されたランサムウェア攻撃に効果的に対応する準備を整えることができます。
データ侵入レポートの重要な消費者になる:データ侵入レポートとしての情報源レポートの信頼性を考慮してください。 彼らは単に主張を繰り返しているだけでしょうか、それとも独自にこのインシデントを検証したことを示す証拠を提供しているのでしょうか? 彼らは正確なレポートの歴史を持っていますか? 他の信頼できる情報源も同様の報告を提供していますか?仮想アクターを引用または参照するだけの記事は、脅威の全体的なコンテキストを提供していない可能性があります。
調査を加速し、後手対応を避ける:フォレンジック チームを早期に展開して、侵入が発生したかどうか、またその程度を独自に評価し、関係者とのコミュニケーションのための検証済みの最新情報を経営幹部に提供します。 Recorded Future のThreat Intelligenceモジュールを真実の情報源として使用し、情報を検証して反動的な行動を回避します。
AI を活用した情報共有への準備:セキュリティ チームとコミュニケーション チームをトレーニングし、偽の侵害を「証明」するために使用される可能性のある合成データセット、AI 生成のスクリーンショット、ディープフェイク ビデオを認識できるようにします。Threat Intelligence迅速な共有のために、信頼できる業界パートナーや情報共有および分析センターの ISAC との関係を維持します。
リスクシナリオ
シナリオ:脅威アクターは、広く使用されているクラウド サービス プロバイダーから数百万行の顧客データを盗んだと主張しています。
潜在的な結果 #1
盗まれたデータベースには、新しいデータと以前に漏洩したデータの組み合わせが含まれている
運用の中断
クラウド サービス プロバイダー (CSP) がインシデントの範囲を調査する間、重要なサービスはオフラインになります。
法的およびコンプライアンス違反
データの保護を怠ったとして集団訴訟が直ちに起こされる。
ブランドの毀損
新しい情報の存在は、セキュリティ上の脆弱性が継続している証拠とみなされます。
金融詐欺
データの混合により、既存の被害者と新規の被害者の両方をターゲットにした、高度にカスタマイズされた信憑性のある詐欺が可能になります。
ブランドの毀損
顧客は「部分的な違反」の開示を、影響を最小限に抑えようとする試みと解釈し、信頼と忠誠心を弱めます。
運用の中断
過去の侵害データの重複をより深く監視し、部分的な露出を早期に検出することで、他の戦略的取り組みから資金を転用することができます。
潜在的な結果 #2
盗まれたデータセットは実際には高度に洗練された合成偽造品である
運用の中断
クラウド サービス プロバイダー (CSP) がインシデントの範囲を調査する間、重要なサービスはオフラインになります。
法的およびコンプライアンス違反
データの保護を怠ったとして集団訴訟が直ちに起こされる。
経済的損失
技術的および法的対応により、数億ドルの利益損失が発生します。
ブランドの毀損
脅威アクターの主張が否定されたにもかかわらず、世間の認識では依然として同社のブランドは「データ侵害」と結び付けられています。
競争上の劣位
データ侵害のほぼリアルタイムの検証の要求はエラーの増加につながり、データ侵害の開示に対する信頼を損ないます。
潜在的な結果 #3
顧客データの漏洩は、より広範なデータ流出から目をそらすものである
運用の中断
CSP がインシデントの範囲を調査している間、重要なサービスはオフラインになります。
法的およびコンプライアンス違反
データの保護を怠ったとして、直ちに 2 件の集団訴訟が起こされた。
競争上の劣位
脅威アクターは、よりステルス性の高いさまざまなTTPsを使用して、機密性の高いIPに気付かれずにアクセスし、そのデータをCSPの海外の競合他社にひそかに販売します。
経済的損失
侵害の全容が明らかになると、同社の株価は下落した。
法的およびコンプライアンス違反
規制当局は、CSP が侵害の真の範囲を意図的に隠蔽したと主張し、潜在的な隠蔽の調査を開始した。