RedNovember、政府、防衛、テクノロジー組織を標的に
注:このレポートの分析締め切り日は2025年7月25日でした。
Executive Summary
2024年7月、 Insikt Group 、オープン ソースのマルチ プラットフォーム Go バックドア Pantegana を使用して、世界中の著名な政府、政府間組織、民間部門の組織を標的としたサイバースパイ活動の疑いのある活動を行っている脅威活動グループである TAG-100 について公表しました。 当時、私たちはこの活動を特定の国に帰属させていませんでしたが、入手可能なすべての証拠を検討した結果、TAG-100 は中国政府が支援する脅威活動グループである可能性が高いと評価しています。したがって、 Insikt Group現在、このグループを RedNovember という名称で追跡しています。
2024 年 6 月から 2025 年 7 月の間、RedNovember (Storm-2077 と重複) は世界中の著名な組織の境界アプライアンスを標的とし、侵入の一環として Go ベースのバックドア Pantegana と Cobalt Strike を使用しました。このグループは、防衛および航空宇宙組織、宇宙組織、法律事務所を含む政府機関および民間部門の組織全体に攻撃対象範囲を拡大しています。
Insikt Group は、Recorded Future Network Intelligence を使用して、中央アジアの外務省、アフリカの国家安全保障組織、欧州政府局、東南アジア政府など、新たな被害者候補を特定しました。レッドノベンバーはまた、少なくとも米国の防衛請負業者2社、欧州のエンジン製造業者、東南アジアの貿易中心の政府間協力団体への侵入、ハッキングを行う可能性がある。
RedNovemberが初期アクセスのためにSonicWall、Cisco Adaptive Security Appliance(ASA)、F5 BIG-IP、Palo Alto Networks GlobalProtect、Sophos SSL VPN、Fortinet FortiGateインスタンス、Outlook Web Access(OWA)インスタンス、Ivanti Connect Secure(ICS)VPNアプライアンスなどのエッジデバイスを偵察し、ハッキングして侵入した可能性を確認しました。
Red Novel の活動は、兵器化された概念実証 (PoC) エクスプロイトと、Pantegana などのオープン情報ソースのエクスプロイト後のフレームワークを組み合わせて、能力の低い妄想アクターの参入障壁を下げる能力を実証しています。 また、これにより、上位層のグループは、検出されることをあまり懸念しない操作や、属性の高度な難読化が望ましい操作中にカスタマイズされたツールの使用を控えることもできます。
Insikt Group は、Recorded Future の通知ポリシーに従って、この公表に先立ち責任ある開示手順に従いました。
主な調査結果
- RedNovember は、その活動に引き続き、コマンド アンド コントロール (C2) フレームワーク (Pantegana および Cobalt Strike) とオープン情報ソース バックドア (SparkRAT) に依存しています。
- この脅威グループは、米国の防衛産業基盤(DIB)の やヨーロッパの宇宙組織に対してスピアフィッシングや脆弱性悪用攻撃を実行するなど、標的を大幅に拡大しています。
- Insikt Group が観察した RedNovember の活動の少なくとも一部は、台湾やパナマなどにおいて、中国にとって重要な戦略的関心事である地政学的および軍事的出来事のすぐ近くで発生しました。
- RedNovember はまた、VPN、ファイアウォール、ロードバランサ、仮想化インフラストラクチャ、電子メールサーバーなどのセキュリティソリューションを含むエッジデバイスをターゲットとした初期アクセスの取り組みにますます重点を置いています。
- 2025年4月、脅威グループは複数の国にわたるIvanti Connect Secure (ICS) VPNデバイスの偵察と標的化に重点を置いたキャンペーンを実施しました。具体的な標的としては、米国の大手新聞社や米国の専門エンジニアリング・軍事請負業者などが含まれていた。
背景
RedNovember (以前は TAG-100 として追跡され、Storm-2077 と重複) は、オープン情報ソースツールを活用し、インターネットに接続されたデバイスを悪用して、世界中の政府、政府間組織、および民間セクターの組織を標的とする、中国政府が支援するサイバースパイグループです。 Insikt Group以前、RedNovember がマルチプラットフォームの Go ベースのバックドア Pantegana や、Cobalt Strike、SparkRAT などのその他の攻撃的なセキュリティツールを境界アプライアンスの悪用と組み合わせて使用し、偵察、初期アクセス、および侵入やハッキングの可能性のある活動を行っていることを公表しました。
RedNovell のオープン情報ソース機能の戦略的使用により、脅威グループは運用コストを削減し、 Insikt Group観察した広範な国家主導のサイバースパイ活動の傾向と一致する手口、証拠である帰属を不明瞭にすることができます。 武器化された概念実証 (PoC) エクスプロイトとオープン ソース ツールを組み合わせることで、RedNovember は大規模な運用が可能になります。 RedNovember の活動は、境界デバイスの永続的な脆弱性を浮き彫りにしており、可視性とログ機能が限られているため、依然として重大なリスクベクトルとなっています。
RedNovember は、セキュリティ製品を含むインターネットに接続されたデバイスの脆弱性を狙って標的への初期アクセスをますます達成している、中国政府が支援する複数の脅威グループの1つです。中国政府が支援する脅威グループにとって、インターネットに接続されたデバイスを標的とすることは、より標的を絞った後続の活動に先立ち、初期のアクセスを拡大し、多数の組織への最初の足掛かりを築くための効果的な方法であることが証明されています。
技術的分析
RedNovember の活動に関する当社の最初の公開レポート以来、RedNovember は侵入活動の一環として Pantegana C2 フレームワークと Cobalt Strike を使い続けています。私たちの視覚情報とコレクションから、RedNovember はサーバーの管理に ExpressVPN を引き続き使用している可能性が非常に高く、現実的な確率で、そのインフラストラクチャにリモート接続するために Warp VPN などの他の VPN を使用し始めている可能性があります。
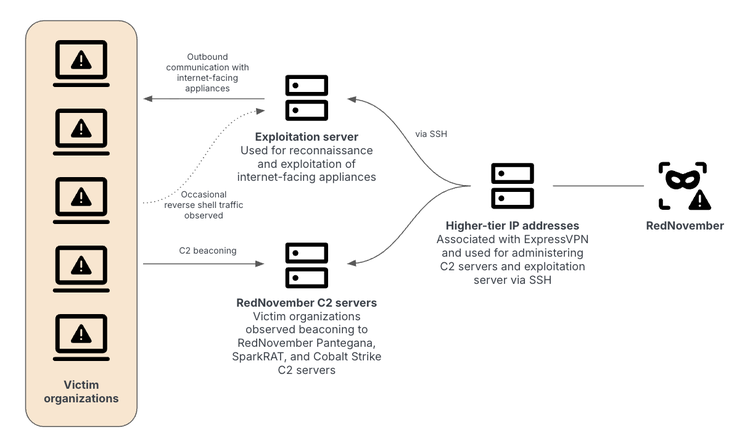
Insikt Group は、RedNovember のアクティブな C2 サーバーを監視しながら、世界規模で公共部門と民間部門にわたる多数の被害者を観察しましたが、航空宇宙および防衛、政府、専門サービスなどの業界に集中していました。
RedNovember による侵入やハッキングの疑いのある活動に加えて、RedNovember に関連する複数の組織と C2 サーバー間のネットワーク通信も確認されました。これは、少なくとも、脅威グループによる一般的なブラウジング活動と偵察活動を反映している可能性があります。 この行為は侵入やハッキングの意図を示している可能性がありますが、これらのケースでは、現時点ではそのような結論に達するには証拠が不十分です。
「侵入、ハッキング」、「ターゲティング」、「偵察」、および「閲覧」という用語は、観察された活動の種類を明確にするために、このレポート全体で特に使用されています。 たとえば、RedNovell の侵入、ハッキングがエンティティであると評価する場合、「侵入、ハッキング」や「被害者」などの用語を使用します。
Victimology 、標的、偵察
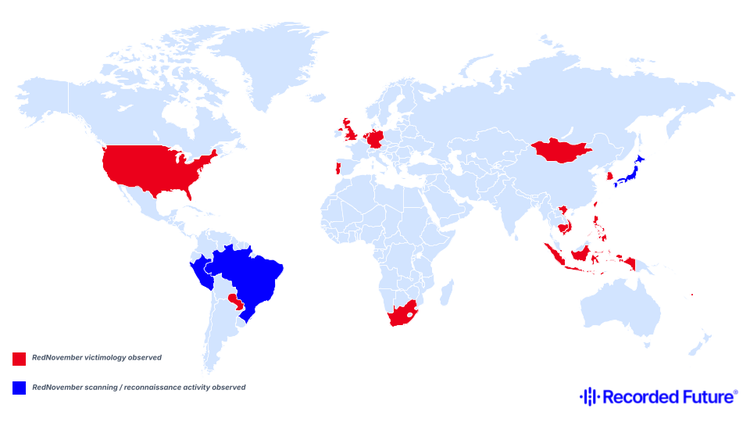
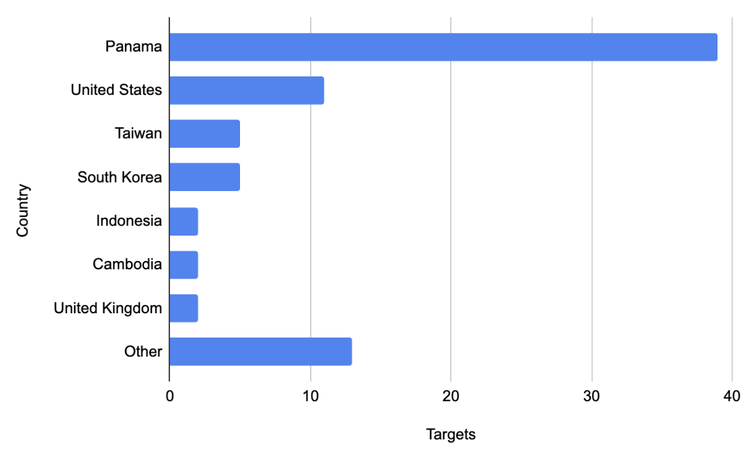
2024 年下半期から 2025 年下半期にかけて、Red11 月による地球規模の組織への侵入、ハッキング、標的化、偵察が行われました。 特に、RedNovemberは米国、台湾、韓国の組織を重点的に標的とし、2025年4月には30を超えるパナマ政府機関を偵察対象としました。
政府、政府間、外交エンティティの標的化
RedNovember は、多くの国の政府機関や外交機関、さらには政府間組織を標的にしています。Insikt Group は、南米の国が中国を公式訪問する前に、その国の Outlook Web Access (OWA) ポータルが標的にされる可能性が高いことを特定しました。同様の RedNovember の活動が、東南アジアや南米の外務省の OWA ポータルを標的にしていることが確認されています。
少なくとも 2024 年半ば以降、Red Novel は次のターゲットに侵入、ハッキングを行っている可能性が非常に高くなります。
- 西ヨーロッパの国の博物館を担当する省庁に関連付けられた 3CX Web クライアント インスタンス
- 東南アジアの国に関連付けられたZimbra Collaboration Suiteサーバー
- 東アジアの国の外務省と関連があると思われるフォーティネットのFortiGateアプライアンス
- 東南アジアの政府と関連があると思われるファーウェイ製ルーター
- アフリカ政府のCisco ASAアプライアンス
Insikt Groupまた、少なくとも2025年3月まで東南アジアに拠点を置く政府間組織への長期にわたる侵入、ハッキングを示唆する通信を観察した。 レッドデルタを含む他の中国政府が支援する脅威アクターは、これまでにも東南アジアの公式政府間組織を標的にしており、その目的はおそらくスパイ活動にある。 さらに、2025 年 3 月と 4 月に、 Insikt Group 、東南アジアに拠点を置く追加の政府間組織への侵入、ハッキングの可能性を示唆する証拠を観察しました。
台湾
2024年12月9日から12月16日の間に、Insikt GroupはRedNovemberの悪意のあるサーバー198[.]98[.]50[.]218からの通信を観察しました。パンテガナC2も配備されている台湾の場所に、台湾空軍の軍事基地があり、半導体研究開発の主要拠点でもある場所へ輸送されます。2024年12月9日、中国は台湾周辺で奇襲軍事演習を実施した。この演習には約90隻の軍艦と海上保安庁の艦艇が参加し、外国船舶への攻撃のシミュレーションや海路封鎖の訓練などが行われた。
2025年4月、RedNovemberは、半導体関連の研究開発作業に重点を置く機関を含む、台湾の2つの国立科学研究機関に関連するインフラストラクチャに対する偵察も実施しました。
韓国
Insikt Groupは、2024年8月下旬にRedNovemberが韓国を標的にしていることを初めて確認しました。2024 年 8 月下旬から 2025 年 3 月にかけて、レッドノベンバーが侵入し、金融サービス分野の韓国の非営利団体をハッキングしました。 この組織が脅威グループの Pantegana C2 サーバーのいくつかと通信していることが確認されました。
韓国の組織も、RedNovemberによる2025年4月のIvanti Connect Secure(ICS)VPNデバイスに対するエクスプロイトの波の一部として標的にされました。例えば、 Insikt Group 、韓国政府が資金提供している韓国の原子力安全関連組織への侵入やハッキングの疑いを確認したケースなどが挙げられます。この組織はトップクラスの研究開発機関であり、韓国のスーパーコンピューティングや量子コンピューティングの取り組みに大きく関わっています。 RedNovember は、韓国の通信会社、韓国の船舶分類機関、韓国の国立研究大学の ICS VPN アプライアンスに対する偵察も実施しました。
パナマ政府エンティティの広範な標的化
2025年4月22日から4月24日にかけて、Insikt Groupは、RedNovemberが30以上のパナマの組織(その大部分はパナマ政府と関係がある)をスキャンし、おそらく偵察するという大規模な取り組みを観察しました。標的となったデバイスと組織には、金融、国際関係、運輸に重点を置くパナマ政府機関が含まれていました。標的には、土地や経済開発、緊急サービス組織に重点を置く省庁など、他のいくつかの政府省庁も含まれていた。
観察された偵察のタイミングは、2025年4月初旬のピート・ヘグゼス米国防長官のパナマ訪問の直後であり、2025年1月から2月にかけてドナルド・トランプ米国大統領がパナマ運河の支配権を主張することに米国の関心があることを示唆したいくつかの発言が少なくとも部分的にきっかけとなった可能性がある。2025年4月9日、ヘグゼス長官は運河における中国の影響に対抗するためパナマとの「拡大パートナーシップ」を発表した。さらに、2025年2月、マルコ・ルビオ米国務長官の訪問後、パナマのホセ・ラウル・ムリノ大統領は、現在の覚書を更新しないことで中国の旗艦外国開発プロジェクトである一帯一路(BRI)から正式に離脱し、現在パナマのバルボア港とクリストバル港を管理している香港企業ハチソンPPCとの契約も見直すと発表した。2025年4月第1週に締結予定だった、米投資会社ブラックロックとMSC(地中海海運会社)が率いる企業連合への両港の売却合意は、中国からの圧力で延期されたと報じられている。
米国および欧州の防衛・航空宇宙組織への標的
2024年7月、Insikt Groupは、RedNovemberが特に米国に焦点を当て、著名な航空宇宙および防衛組織のみを標的とした広範な偵察キャンペーンを実施していることを確認しました。この活動には、RedNovemberのIPアドレス209[.]141[.]46[.]57からのポートスキャンが疑われました。これらのネットワークに対して。これらのエンティティに対して侵入、ハッキング、または搾取が成功したことを示唆する証拠はありませんでした。 しかし、この活動は、RedNovember が米国の防衛産業基盤やその他の世界的な防衛組織にまで標的を拡大していることを示しました。2025 年前半、 Insikt Group 、このセクターをターゲットとしたさらなるレッドノベンバーの偵察活動と侵入、ハッキングを観察しました。
2025 年 4 月、RedNovember の偵察および脆弱性悪用サーバーと、欧州の宇宙に特化した研究センターに関連するインフラストラクチャとの間の通信が観測されました。
2025年4月にIvanti Connect Secure (ICS) VPNデバイスを標的とした攻撃の一環として、RedNovemberは米国の専門エンジニアリングおよび軍事請負業者を標的にしました。Insikt Group 、2 日間にわたって、同じ RedNovember Cobalt Strike C2 およびエクスプロイト サーバーと、同組織の ICS VPN インターネット接続エンドポイント 2 つとの間の直接接続を観察しましたが、現時点では RedNovember が標的への侵入、ハッキングに成功したと結論付けるのに十分な証拠はありません。
また、2025 年 4 月には、RedNovember は、米海軍に関連する高等教育機関に関連付けられた IP アドレス空間に対して広範な偵察を実施しました。Insikt Group組織が侵入、ハッキングされたという証拠を観察していません。
民間部門への攻撃
欧州の製造企業
2025年3月、 Insikt Groupレッドノベンバー・コバルト・ストライクC2との直接偵察と通信を特定し、レッドノベンバーによるヨーロッパのエンジンメーカーへの侵入、ハッキングの可能性を示唆した。 脅威グループは、SonicWall VPN デバイスと、同社の F5 BIG-IP デバイスおよび VDI 環境のログイン ページを標的にしました。RedNovember は、英国を拠点とする防衛請負業者向けの SonicWall SonicOS と SonicWall SSL VPN インスタンスをホストするサーバーも閲覧しました。
さらに、2025年3月には、Insikt GroupはRedNovemberが管理するIPアドレス209[.]141[.]46[.]24を観察した。航空宇宙、軍事および防衛、医療用途を含む特注ケーブルハーネスに重点を置く英国を拠点とする企業の SonicWall SonicOS および SonicWall SSL-VPN インスタンスを参照します。
法律事務所(全世界)
2025 年 4 月にアメリカの法律事務所に属する SonicWall SonicOS および SSL VPN デバイスにグループが侵入、ハッキングしました。 RedNovember は、中国企業との債務再編プロジェクトに携わっている国際法律事務所に関連する、Palo Alto GlobalProtect Gateway HTTP サーバーを含む IP アドレスも標的にしました。
台湾のテクノロジー企業
少なくとも 2024 年 7 月から 2025 年 3 月までの間、Red11 月の侵入、Pantegana C2 IP アドレス209[.]141[.]57[.]116を使用して台湾の IT 企業をハッキング そして205[.]185[.]126[.]208 。RedNovemberは、台湾企業、特に半導体やテクノロジー関連企業、および科学関連台湾政府機関に特別な関心を示してきました。
米国の石油・ガス会社
2025年4月、レッドノーベンバーはアメリカの石油・ガス会社2社を偵察した。Insikt Groupは以前、Palo Alto GlobalProtectデバイスを標的としたキャンペーンの一環として、2024年にRedNovemberがアメリカの公益事業組織を標的にしていると公表していた。
フィジー政府、金融、交通、メディアエンティティを幅広くターゲットに
2024年7月、 Insikt Group 、攻撃者が管理するIPアドレス209[.]141[.]46[.]57を介して50以上のフィジーの組織を標的としたRedNovember活動の急増を特定しました。 そして209[.]141[.]47[.]6 。この活動は、これらの組織の OWA および Sophos UTM ログイン ポータルのみをターゲットにしていました。注目すべき標的には、フィジーの複数の金融機関、運輸当局、メディア、政府機関などが含まれていた。特に、複数の陸・海・空の交通当局が標的とされていることは 、 フィジー国内で進行中の一帯一路(BRI)構想の利益と一致しており( 1、2 )、RedNovemberの活動が中国の国家利益と相関していることを示す好例となっている。
エッジデバイスを標的とした攻撃の急増と脆弱性の悪用
RedNovember は、脆弱性の開示や、同じデバイスの PoC エクスプロイト コードの公開を受けて、特定のエッジ デバイスを標的とした攻撃を繰り返し行ってきました。Insikt Group は、同グループが Follina の脆弱性 (CVE-2022-30190) と Microsoft Exchange サーバーを標的にしているという証拠も確認しています。
RedNovember には、エッジ デバイスの脆弱性を狙った歴史があります。2024 年 4 月、Palo Alto Networks GlobalProtect ファイアウォールのリモート コード実行 (RCE) 脆弱性 CVE-2024-3400 の PoC エクスプロイトが公開された後、このグループは、米国の教育、金融、法律、地方自治体、公共事業の組織に関連する Palo Alto Networks GlobalProtect アプライアンスに対して偵察および悪用活動を実施したと考えられます。
2025年4月にIvanti Connect Secure VPNをターゲットに
2025年4月、RedNovemberは複数の国でIvanti Connect Secure (ICS) VPNデバイスの偵察と標的化に重点を置いたキャンペーンを実施しました。具体的な標的としては、米国の大手新聞社、米国の専門エンジニアリングおよび軍事請負業者、科学研究と原子力規制に関連する韓国の著名な研究所2つなどがあった。
CVE-2024-24919 PoC公開後、Check Point VPNゲートウェイが標的となる可能性
2024年6月3日から6月6日にかけて、 Insikt Group 、RedNovemberのIPアドレス209[.]141[.]47[.]6から、主にブラジル、ドイツ、日本、ポルトガル、英国、米国の少なくとも60の組織にリンクされたCheck Point VPNゲートウェイへの発信通信を観察しました(図4を参照)。 この活動は比較的機会主義的であるように思われ、標的の組織全体で特定されたテーマは最小限でした。
特に、2024 年 5 月 30 日には、複数の Check Point VPN ゲートウェイ製品に影響する任意のファイル読み取り脆弱性 CVE-2024-24919 に対する PoC エクスプロイトが公開され、複数の脅威アクターによる広範な悪用につながりました。未確認ではありますが、RedNovember の活動のタイミングから、この PoC の公開後に同グループがこの脆弱性を悪用しようとした可能性があることが示唆されています。RedNovember による同様の行動は、以前にも Palo Alto Networks GlobalProtect デバイスを標的とした攻撃で指摘されており、これは任意のファイル作成の脆弱性 CVE-2024-3400 の公開 PoC のリリースと密接に一致していました。
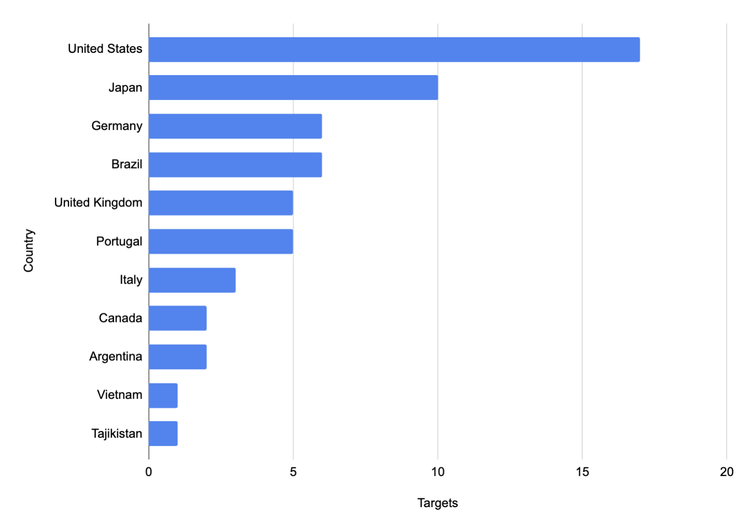
図 4: 2024年6月初旬のRedNovember Check Point VPN攻撃の国別内訳
(出典:Recorded Future)
RedNovemberが使用するツール
LESLIELOADERとSparkRAT
Insikt Group は、RedNovember が SparkRAT をロードするために使用した 2 つの LESLIELOADER サンプルを特定しました。このグループは以前、公開されているGo ベースのローダー LESLIELOADER の亜種を使用して SparkRAT をロードしており、これには 2024 年 3 月に Kroll の調査によって文書化されたチェーンも含まれています。
8679a25c78e104c6e74996b75882e378f420614fe1379ee9c1e266a11ffa096d06e87a03507213322d876b459194021f876ba90f85c5faa401820954045cd1d2表1: SparkRAT のロードに使用された RedEverybody LESLIELOADER サンプル (情報源: Recorded Future )
06e87a03507213322d876b459194021f876ba90f85c5faa401820954045cd1d2 サンプルは、最初に ZIP ファイル (SHA256: 675874ac8fbe66e76244759ae398a4d30da84ef2435a1384c4be549ca9eba18b) 内でパブリック マルウェア リポジトリにアップロードされました。このファイルには、PDF ルアー ドキュメント (SHA256: 1e37efcd3cd647e6ce5414ae8e353ca690c2d3f7a701a1cc2ec29a4813f5c90b) も含まれていました。PDF 形式のおとりメールは、電子メールによるスピアフィッシングで配信された可能性が非常に高く、米海軍の請負業者企業の IT 部門から送信されたと偽り、ファイルを受け取った標的に対して、脅威アクターが管理する悪意のあるドメインdownload[.]offiec[.]us[.]kg から LESLIELOADER サンプルをダウンロードしてインストールするよう指示しました。 LESLIELOADER 実行ファイルは VMware ソフトウェアのセキュリティ パッチを装っており、そのファイル名には標的となっている米国の請負業者会社の具体的な名前が含まれていました。
レスリーローダーとコバルトストライク
2025 年 5 月、 Insikt Group 、Cobalt Strike Beacon をメモリにロードするために使用される LESLIELOADER の 2 つの追加サンプルを特定しました。
134ed0407956ff1ac59f38e89742e357cc3be565cbaff18b424ed1bcfd1309782bee2cc42322e928bfa0650c5416b14bc0200f2d1156304179d63982baa835dc表2: Cobalt Strike のロードに使用された RedEverybody LESLIELOAD サンプル (情報源: Recorded Future )
注目すべきは、このケースでは、サーバーが中国、具体的には ALIBABA-CN-NET (AS37963) でホストされ、Cobalt Strike サービスが TCP ポート 80 で実行されていたことです。
追加の悪意のある文書
Insikt Group また、被害者をRedNovember管理のドメインログインに誘導する悪意のあるWord文書も特定しました [.]オフィック[.]私たち[.]KG (SHA256: 9a1077f57bac5610d44ac46a8958dd5469522a3db466f164f4dfeada73847b79)、具体的にはURL: hxxps://login[.]offiec[.]us[.]kg/ms-help.html。サブドメイン名「offiec」は、Microsoft Officeスイートへの タイポスクワッティング 言及かもしれません。 このファイルは2024年8月14日に最終更新され、2024年8月15日に初めて公開マルウェアスキャナーに送信されました。Word文書がダウンロードした ms-help.html ファイル(SHA256: dba860617762bc713771de351026eb683546b37489fa0359064948f263438030)は、Follina脆弱性(CVE-2022-3019)に対する脆弱性の脆弱性であると考えられています。
その他の潜在的なツール
Insikt Group は、RedNovember が複数のファイル共有 Web サイトとツールを使用して脆弱性をスキャンしていることを確認しました。
pan[.]xj[.]hk
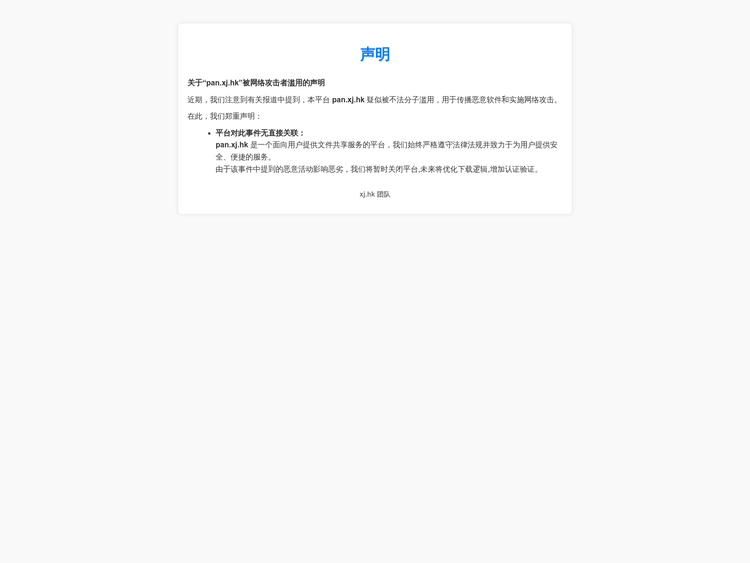
2024年10月、 Insikt Group RedNovemberサーバーとウェブサイトpan[.]との接続を観察しました 。xj[.]HK、 匿名ファイル共有ウェブサイト。このウェブサイトは以前、Mandiantが2024年に中国拠点の脅威アクター UNC5266がイヴァンティデバイスを標的とした悪用キャンペーンの一環として利用していると 指摘 しています。UNC5266は、ファイル共有ウェブサイトを利用してマルウェアのペイロードを準備し、ウェブサイト上の特定のURLパスへのcurlおよびwgetリクエストを通じてそれらを取得しようとしたとされている。Insikt Group は現在、UNC5266とRedNovemberの関連を裏付ける証拠を持っていません。
少なくとも2025年1月23日以降、そして2025年7月22日時点で、ドメインのランディングページには中国語のメッセージが表示されており、翻訳すると「『pan[.]xj[.]hk』の悪用に関する声明」となります。サイバー攻撃者によるものです。」この声明は、最近公開された(検討についての)レポート作成がサイバー妄想アクターによるプラットフォームの悪用の疑いを強調していることを認め、そのようなインシデントとは無関係であり、適用される法律や規制を遵守していると述べている。 声明によると、「ダウンロードロジックを最適化し、認証検証を追加する」作業が行われている間、プラットフォームは一時的に利用できないとのこと。
ポートスウィッガー
RedNovember は、PortSwigger の Web サイトに複数回接続しました。PortSwigger は、Web アプリケーションのセキュリティ テストとスキャン用のツールを提供します。同社の主力製品である Burp Suite は、セキュリティ研究者や、場合によっては脅威アクターによって、Web アプリケーションの脆弱性をテストおよびスキャンするために広く使用されています。
ファイルメール
RedNovemberは、ドメイン3008[.]filemail[.]comの専用Filemailインスタンスに接続しました。Filemail は、ユーザーが電子メールまたは共有可能なリンクを介して大きなファイルをアップロード、送信、共有できるようにするクラウドベースのファイル転送サービス ソリューションです。
アキュネティックス
少なくとも 1 つの例では、RedNovember Cobalt Strike C2 サーバーが脆弱性スキャナー ツール Acunetix を実行しており、脅威グループが偵察活動の一環としてこのツールも使用している可能性があることを示唆しています。
ハッカーのターゲット
RedNovemberは自社のサーバーの1つを使用してhackertarget[.]comにアクセスした。2025年4月にウェブサイトを公開します。Hacker Target は、Nmap および ZMap スキャン、ドメインおよびサーバーのプロファイリングなど、複数の機能を備えた無料のオンライン脆弱性スキャナー プラットフォームを提供します。
ウェイバックマシン
2025年4月、RedNovemberは少なくとも2台のサーバーを使用してインターネットアーカイブのWayback Machineにアクセスしました。Insikt Group脅威グループがアーカイブで照会した内容を視認できませんでした。
Crt[.]sh
また、2025年4月、RedNovemberは、ユーザーがドメインまたは証明書ハッシュでTLS証明書ログを検索できる無料のオンラインTLS証明書透明性サービスであるcrt[.]shにアクセスしました。
Gofile[.]io
さらに、2025年4月、RedNovemberは無料クラウドストレージサービスgofile[.]ioに接続し、これは、仮想アクターがプラットフォーム上で保有していたアカウントからファイルをアップロードまたは閲覧した可能性があることを示唆しています。 上記で強調したように、RedNovember は以前にも、前述のpan[.]xj[.]hkなどの同様のサービスを使用していました。
軽減策
組織は、RedPrevention の活動に関連して観察された TTP(ソケット・技術・手順)を検出し、(リスクを)軽減する、緩和するために次の措置を講じる必要があります。
- Recorded Future ® Threat Intelligenceモジュールを使用して、Pantegana、SparkRAT、Cobalt Strike C2 サーバーなどの悪意のあるインフラストラクチャをリアルタイムで検出し、ブロックします。
- Recorded Future ® Third-Party Intelligenceモジュールのユーザーは、リアルタイムの出力を監視して、物理、ネットワーク、およびソフトウェア サプライチェーン内の主要なベンダーやパートナーが関与する標的型侵入の疑いのあるアクティビティを特定できます。
- インフラストラクチャ分析イベントを監視することにより、 Recorded Future顧客は、Red11 月の C2 IP アドレスを(妄想)アラートして監視できます。
- 悪意のあるトラフィック分析 (MTA) を監視することにより、 Recorded Future顧客は、既知の RedNovember C2 IP アドレスへの重要な通信に関与するインフラストラクチャを(脅威)検知し、積極的に監視することができます。
- 脆弱性、~を優先して対策を行うためのリスクベースのアプローチを確保します。高リスクの脆弱性、およびRecorded Future ® Vulnerability Intelligenceモジュールを通じて特定された、実際に悪用されている脆弱性を修正します。 エクスプロイトコードが公開されると 、 大規模な悪用の可能性が大幅に高まる可能性がある( 1、2、3 ) 。特に中国政府が支援する一部のグループから保護するには、環境内の外部向けアプライアンスのリモート コード実行 (RCE) の脆弱性に特に注意してください。
- 侵入検知システム (IDS)、侵入防止システム (IPS)、またはその他のネットワーク防御メカニズムを設定して、付録 Aにリンクされている外部 IP アドレスとドメインに対して(脅威)を検知し、確認後、それらの接続試行をブロックすることを検討します。
- セキュリティの監視と検出機能が、すべての外部向けサービスとデバイスに設置されていることを確認します。Webシェルの展開、バックドア、リバースシェル、その後の内部ネットワークへのラテラルムーブメントなど、これらの外部向けサービスのエクスプロイト後に発生する可能性のある後続アクティビティを監視します。
- インターネットに面したアプライアンスと境界アプライアンスを定期的に監査し、不要になったインターネットに面したアプライアンスと内部インターフェイスまたはポータルの両方を無効にし、インターネットに公開されるアプライアンスを厳密に必要なアプライアンスのみに減らすことによって、攻撃サーフェス、攻撃対象領域を削減します。
- 脅威を適切に検出して対応できるように、ネットワーク アプライアンスを最初に調達する際には、ログ機能とセキュリティ製品のサポートを考慮してください。
- ネットワークのセグメンテーションを実施し、機密情報に対してさらに強固な保護が存在することを確認します。多要素認証を実装し、内部ネットワーク経由でのみアクセス可能なシステムにアクセスとストレージを制限することを検討します。
- エクスプロイト後の持続性、検出、横方向の移動アクティビティ、および異常なネットワーク通信の検出などの多層防御戦略に重点を置きます。このような戦略は、既知の脆弱性とゼロデイ脆弱性の両方の悪用から生じる侵入の阻止と対応に役立ちます。
今後の展望
RedNovember はこれまで、さまざまな国や分野を標的にしてきたことから、幅広く変化する情報ニーズがあることが分かります。その活動の一部は、米国のDIBにおける特定の を標的にしたり、中国の台湾軍事演習の時期に台湾を標的にしたりするなど、軍とのつながりや軍事に関連する利益と一致しているように見えます。 ただし、このパターンと厳密に一致しないさまざまなターゲティングのセットも存在します。たとえば、米国の法律事務所、新聞社、キリスト教宗派をターゲットにする場合などです。RedNovemberの他の一連の活動は、東南アジアに拠点を置く国際多国間組織や、東南アジア諸国および南米諸国の政府省庁を標的にしたことや、2025年4月にパナマの政府機関数十件を偵察したことなど、外国政府や外交政策に対する明確な関心を示しています。
Insikt Group は、その可視性と収集に基づき、RedNovember のこれまでの活動は主に米国、東南アジア、太平洋地域、南米などいくつかの主要な地域に集中していることを観察しました。ヨーロッパでも標的と被害者が特定されており、アフリカでも少なくとも 1 人が特定されていますが、これらの地域に向けられた活動の全体的な量は、主な重点地域で観測されたものよりも著しく低くなっています。
セクター別で見ると、RedNovember は引き続き、太平洋諸島、東南アジア、南米の政府機関、東南アジアの政府間組織、宗教組織を標的にしています。しかし、このグループに関する最初の公開レポート以来、RedNovember が防衛および航空宇宙組織、民間部門、そして少なくとも 2 つの報道機関にターゲットを拡大していることも確認されています。
Insikt Group は、RedNovember が他の中国政府支援の脅威活動グループとともに、リリース後すぐにエッジデバイスを標的にし、脆弱性を悪用し続けることはほぼ確実であると予想しています。
付録A:侵害を示す指標
Domains:
aeifile[.]offiec[.]us[.]kg
citrix[.]offiec[.]us[.]kg
cna[.]offiec[.]us[.]kg
download[.]offiec[.]us[.]kg
gp[.]offiec[.]us[.]kg
login[.]offiec[.]us[.]kg
test[.]offiec[.]us[.]kg
vpn[.]offiec[.]us[.]kg
vpn1[.]offiec[.]us[.]kg

RedNovember Pantegana C2 IP Addresses:
45[.]61[.]187[.]124
198[.]98[.]50[.]218
198[.]98[.]53[.]163
198[.]98[.]61[.]155
209[.]141[.]37[.]254
205[.]185[.]126[.]208
205[.]185[.]124[.]24
209[.]141[.]42[.]131
209[.]141[.]46[.]83
209[.]141[.]57[.]116

RedNovember Cobalt Strike C2 IP Address:
47[.]103[.]218[.]35

RedNovember Cobalt Strike C2 URLs:
hxxp://47[.]103[.]218[.]35/pixel
hxxp://47[.]103[.]218[.]35/GSjY

LESLIELOADER SHA256 hashes:
06e87a03507213322d876b459194021f876ba90f85c5faa401820954045cd1d2
134ed0407956ff1ac59f38e89742e357cc3be565cbaff18b424ed1bcfd130978
2bee2cc42322e928bfa0650c5416b14bc0200f2d1156304179d63982baa835dc
8679a25c78e104c6e74996b75882e378f420614fe1379ee9c1e266a11ffa096d
ZIP file SHA256 hash:
675874ac8fbe66e76244759ae398a4d30da84ef2435a1384c4be549ca9eba18b

PDF lure SHA256 hash:
1e37efcd3cd647e6ce5414ae8e353ca690c2d3f7a701a1cc2ec29a4813f5c90b

Malicious Follina Word document SHA256 hashes:
9a1077f57bac5610d44ac46a8958dd5469522a3db466f164f4dfeada73847b79
dba860617762bc713771de351026eb683546b37489fa0359064948f263438030
Appendix B: MITRE ATT&CK Techniques
付録C: LESLIELOADER YARAルール
rule MAL_LESLIELOADER {
    meta:
        author = "Insikt Group, Recorded Future"
        date = "2024-11-14"
        description = "Detects LESLIELOADER Malware used by RedNovember"
        version = "1.0"
        hash = "8679a25c78e104c6e74996b75882e378f420614fe1379ee9c1e266a11ffa096d"
        hash = "06e87a03507213322d876b459194021f876ba90f85c5faa401820954045cd1d2"
        malware = "LESLIELOADER"
        malware_id = "u-6JwI"
        category = "MALWARE"
    strings:
        $s1 = ".DecrptogAES"
        $s2 = ".UnPaddingText1"
        // AES key 1
        $k1a = "LeslieCh"
        $k1b = "eungKwok"
        // AES key 2
        $k2a = { 33 44 37 35 45 34 43 39 }
        $k2b = { 42 33 32 41 42 45 31 37 }
    condition:
        uint16be(0) == 0x4d5a
        and all of ($s*)
        and 2 of ($k*)
}
付録D: RedNovemberダイヤモンド侵入分析モデル