具現化されたAIのハッキング
概要
身体を持つAIが到来した。人型ロボットや四足歩行ロボットは、工場現場から日常業務、軍事配備、そして重要インフラへと進出しつつある。大規模言語モデル(LLM)とロボット工学における技術進歩により、ロボットが複雑なタスクを自律的に実行することが可能になりつつある。
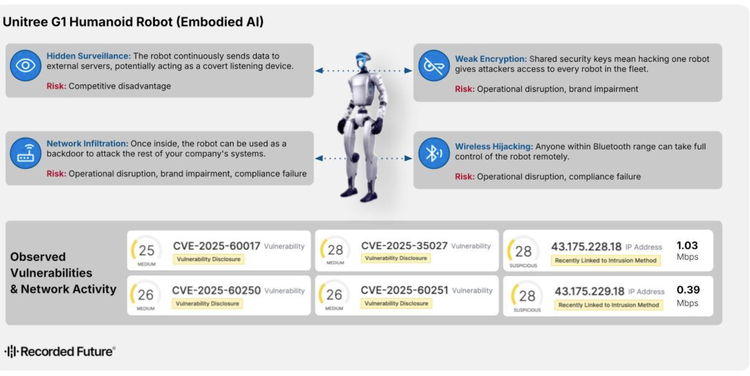
セキュリティ対策は時代の流れに追いついていない。研究者らは、市販のロボットがBluetoothを介して乗っ取られ、音声、映像、空間データを密かに中国のサーバーに送信したり、さらには近隣のロボットに無線で感染させて物理的なボットネットを形成したりできることを実証した。これらのセキュリティ上の脆弱性に対処しなければ、人型ロボットが重要な業務フローに完全に統合された時点で、その影響は大幅に拡大するだろう。
リスクは極めて深刻に受け止める必要がある。ロボットは、貸借対照表上の単なる機械としてではなく、カメラ、マイク、無線機、クラウドへの依存、モーターなどを備えたサイバーフィジカルなエンドポイントとして扱うべきである。つまり、より厳格な調達、より厳格化されたネットワーク管理、継続的な脆弱性監視、そして艦隊の運用停止が必要になった場合の信頼できる運用継続計画が必要となる。
解析
身体化されたAI導入を促進する市場要因
具現化されたAI、すなわちヒューマノイドや四足歩行ロボットのような物理的な形態を持つ知的システムは、単なる見世物から人員配置計画へと移行しつつあります。
この変化は、技術進歩だけでなく、人口動態の変化によっても大きく推進されている。世界的に労働年齢人口が 減少 し始めているという 報告 が増えている。経済的に成功を収めた中国では、出生数が過去最低を記録したため、2025年には人口が再び減少に転じる見込みだ。こうした傾向は、大規模な自動化を必然的なものにするものではないが、企業と政府双方の意思決定において、自動化を推進する経済的根拠を著しく強化するものである。
国際ロボット連盟は、労働力不足、ヒューマノイドロボットの実地試験、そして安全性とサイバーセキュリティへの関心の高まりを、2026年を特徴づけるトレンドとして挙げている。身体化されたAIの初期導入事例の中には、この方向性を裏付けるものもある。BMWは、ヒューマノイドロボット「Figure 02」が3万台以上のX3車両の生産を支援したと報告している一方、GXOとAgility Roboticsは、2024年に設立された両社のパートナーシップを「ヒューマノイドロボットの初の正式な商業展開」と表現している。高リスク環境において、セラフィールドは原子力施設の廃止措置における人間の被ばく量を低減するため、四足歩行ロボットを導入している。
資本市場も反応を示している。ユニツリーは、2026年3月に上海証券取引所で6億1000万ドル規模の新規株式公開(IPO)を申請したと報じられている。これらの兆候を総合すると、ロボットは試験運用段階を終え、実用化段階に入りつつあることを示唆している。
この変化により、セキュリティ問題は理論上の問題ではなく、差し迫った問題となった。
具現化されたAIシステムにおける攻撃対象領域の拡大
従来のIT資産とは異なり、組み込み型AIシステムは、カメラ、マイク、センサー、無線機器、クラウド接続、物理的な作動機構など、複数の高リスクな構成要素を単一のプラットフォームに統合している。この収束は、広範囲かつセキュリティ対策が不十分な攻撃対象領域を生み出す。
情報漏洩ロボットは、機密性の高い環境データや運用データを外部に持ち出したり、内部ネットワークへの永続的なリモートアクセスを提供したり、周囲の環境と物理的に相互作用したりすることで、意図しない物理的影響を引き起こす可能性があります。 これにより、ロボットは従来のエンドポイントから、デジタル世界と現実世界の両方に影響を与えるサイバーフィジカルシステムへと進化する。
建築上の選択によって、リスクはさらに増大する。多くのプラットフォームは、クラウド依存のテレメトリ、ワイヤレス プロビジョニング インターフェイス、および集中管理された制御メカニズムに依存しています。 これらの設計上の決定により、攻撃者に複数の侵入ポイントが作成され、組み込まれたAIシステム全体にわたる情報漏洩 / 侵入の可能性が高まります。
実証された脆弱性と悪用事例
リスクはもはや理論上のものではない。文書化された脆弱性は、市販のロボットが比較的容易に情報漏洩/侵入できることを示しています。 従来のサイバー脅威は主にデジタル世界に影響を与えるのに対し、ロボットを悪用することで攻撃者は物理世界を操作できるようになり、被害の可能性を最大限に高めることができる。
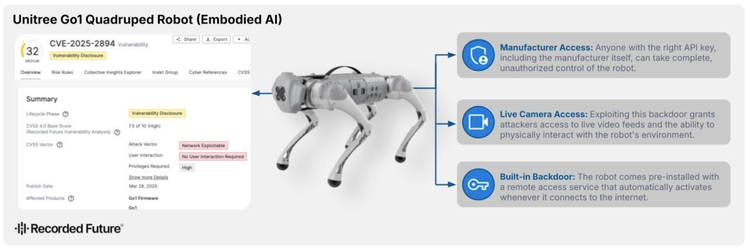
2025年には、研究者らは、Unitree社の四足歩行ロボット「Go1」に、CloudSailサービスを介してリモートアクセスを可能にする、これまで文書化されていなかったバックドアを発見した。Axiosの報道によると、公開されたWebアプリケーションプログラミングインターフェース(API)により、攻撃者は世界中のデバイスの位置を特定でき、ロボットがオンライン状態であれば、認証なしでライブカメラ映像を閲覧できる可能性があるという。デフォルトの認証情報が変更されていない場合、デバイスの完全な制御が可能だった。バックドアと表現されるにせよ、設計上の欠陥と表現されるにせよ、その意味するところは同じだ。他のあらゆるIoT(モノのインターネット)デバイスと同様に、ロボットはオペレーターが想定していない方法でアクセスされる可能性がある。
さらなる調査により、Go2、B2、G1、R1、H1ロボットを含む複数のUnitreeモデルで使用されているBluetooth Low EnergyおよびWi-Fiプロビジョニングインターフェースに重大な脆弱性があることが明らかになった。UniPwnの研究とIEEE Spectrumの両方によると、この脆弱性は、ハードコードされた暗号鍵、簡単な認証バイパス、およびWi-Fi設定プロセスにおけるコマンドインジェクションを組み合わせたものだった。無線通信範囲内にいる攻撃者は、物理的に接触することなくルートレベルのアクセス権を取得し、ロボットを制御できるようになる可能性がある。
このエクスプロイトは無線で伝播するため、単一の情報漏洩/侵入デバイスで近くのロボット間の横移動が可能になります。 これにより、複数のユニットを同時に制御できる艦隊レベルの情報漏洩/侵入シナリオが作成されます。 その結果は、デジタルと物理の両方の行動が可能な、物理的なボットネットに似ている。
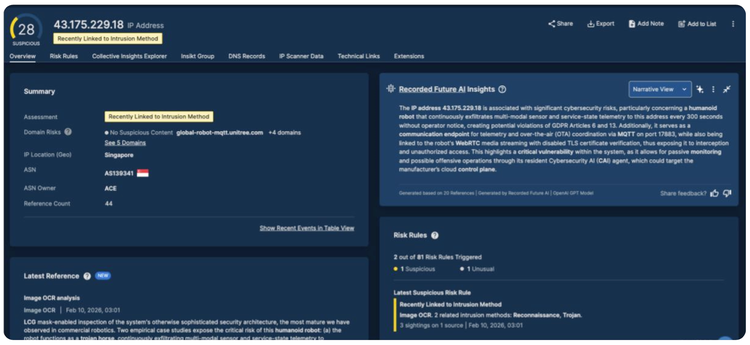
監視に伴うリスクも同様に重大である。研究者らは、Unitree G1ロボットがオペレーターの知らないうちに、300秒ごとにマルチモーダルセンサーとサービス状態のテレメトリデータを継続的に外部に持ち出していたと報告した。これには、音声、動画、空間マッピングなどを含む可能性のあるデータを外部サーバーにストリーミングすることが含まれる。したがって、工場や研究所内で稼働するロボットは、リアルタイムで環境をマッピングしている可能性がある。
攻撃対象領域は、ファームウェア層やネットワーク層にとどまらない。研究者たちは、約1分でUnitree社のヒューマノイドロボットを制御下に置き、通常の制御装置を迂回して物理的な動作を引き起こすことができることを実証した。上海で開催されたGEEKConでのデモンストレーションでは、音声コマンドと近距離無線通信の脆弱性を悪用することで、ロボットを乗っ取り、使用されていないものも含め、近くのユニットに攻撃を拡散させることが可能であることが示された。
ソフトウェア層においては、具現化されたAIシステムは、大規模な視覚言語モデルに依存しているため、追加的なリスクをもたらす。研究者らは、物理世界のテキストがシステム動作に影響を与えることを実証しました。注入された視覚的なプロンプトが、基盤となるソフトウェアに影響を与えることなく、自動運転、ドローンの着陸、追跡タスクを制御することが示されました。 これにより脅威アクター一時停止標識にメッセージを隠すなど、環境に視覚的なプロンプトを埋め込むことで、自動運転車を制御したり、ドローンを独自の監視フィードに変えたりすることが可能になります。
システムリスクおよび運用リスクへの影響
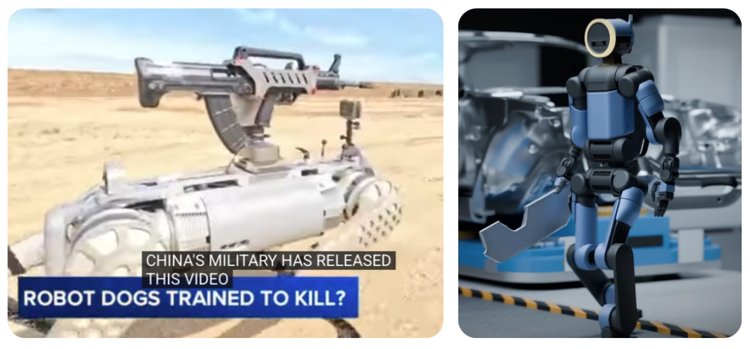
その影響は個々のデバイスにとどまらず、組織的およびシステム的なリスクにも及ぶ。組み込まれたAIシステムは、情報漏洩/侵入がデータ損失以上の影響を与える環境にすでに導入されています。 重要な作業中にロボットの操作が誤作動したり、機能不全に陥ったりした場合、経済的または公共の安全に甚大な影響を及ぼすことになる。軍隊もロボットシステムの実験を行っている(図4参照)。
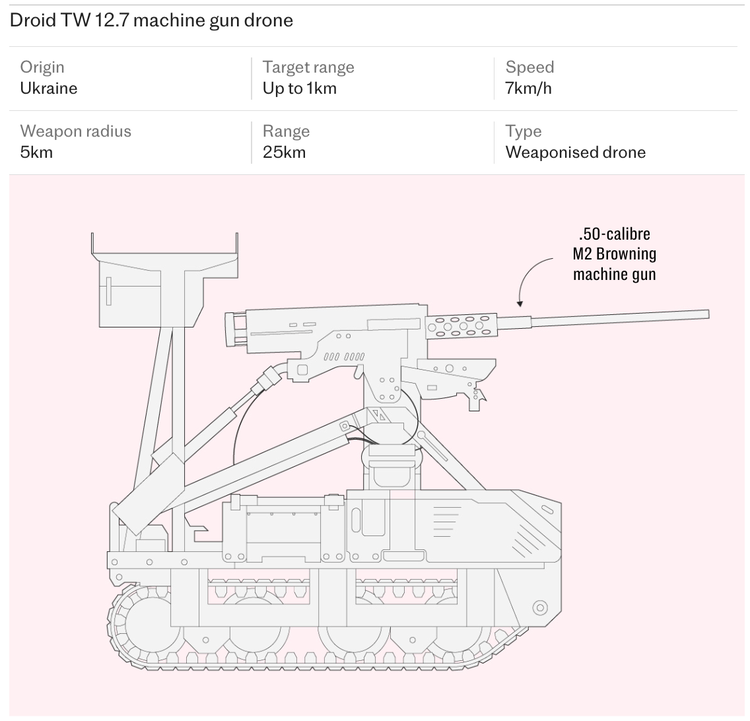
2024年にカンボジアと中国の間で行われたゴールデン・ドラゴン演習では、展示されたシステムの中にロボット犬が含まれていた。一方、米国では、政治家たちがユニツリーを連邦政府のサプライチェーンリスクに指定するよう働きかけ始めており、これは商用ロボットプラットフォームに対する国家安全保障上の懸念を反映している。これは、監視リスクを制限するためにポーランドが実施した、センサーを多数搭載した車両の軍事施設への進入禁止措置と非常によく似た動きである。ウクライナは地上型ロボットとドローンを戦闘作戦に投入することに成功し、現代戦における大きな転換点となった。2026年4月に行われた画期的な作戦において、ウクライナ軍は無人システムのみを使用してロシア軍の陣地を占領した。これは、この紛争においてロボットのみによる攻撃が記録された最初の事例である。
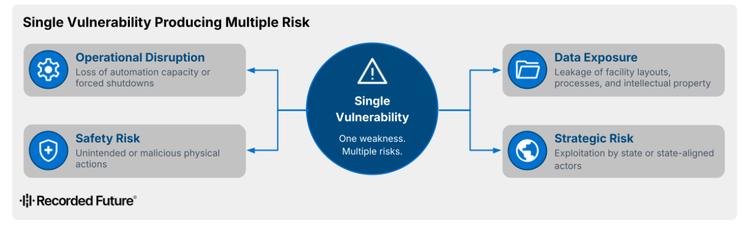
導入規模が拡大するにつれて、これらのリスクは相互に関連するようになる。ある 1つのプラットフォームまたはベンダーに影響を与えるものが、フリート、サイト、またはセクター全体に伝播し、システム的なリスクを生み出す可能性があります。
同時に、商業開発のペースは規制監督のペースを上回っている。バンク・オブ・アメリカは、2060年までに最大30億台のヒューマノイドロボットが稼働する可能性があると推定している。人口増加圧力、AI能力の向上、生産コストの低下といった要因が重なり合うことで、大規模な人間と機械の共存が非常に起こりうることを示唆している。
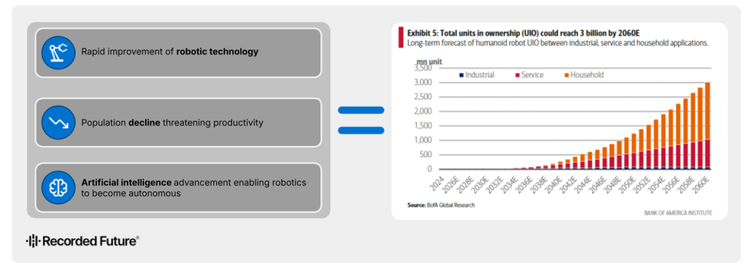
図 7: ロボット生産の成長を促進する要因の概要(図解付き) バンク・オブ・アメリカのデータ
(出典:Recorded Future)
したがって、実体化されたAIシステムのセキュリティ確保は、周辺的な技術的問題ではない。これは、大規模な展開によって安全性の低いアーキテクチャが固定化される前に、対処しなければならない戦略的な要件である。
組織リスク
リスクレベル
どうやって?
表1: セキュリティ対策が不十分な組み込み型AIシステムの導入に伴うビジネスリスク(情報源: Recorded Future )
今後の展望
大量生産の急増:既存の自動車メーカーやテクノロジー大手は、ロボット技術への取り組みを加速させようとしており、工場現場にロボットを導入するだけでなく、ますます大規模にロボットを製造しようとしている。人口動態の変化により、従来の自動車販売台数がピークに達したり減少したりする可能性がある中で、大量生産や複雑な組み立てに関する専門知識は、ほぼ間違いなくロボット製造に転用されるだろう。部品コストは今後も低下傾向が続くと予想され、それはつまり、セキュリティ機能が市場浸透を優先するあまり、ますます重要視されなくなることを意味する。
避けられない侵略:今後 10 年以内に、身体化されたAIを伴う大規模なサイバー物理的インシデントが発生することはほぼ確実です。 これは、ロボット化された工場における大規模な操業停止、乗っ取られたロボットによる人身傷害に起因する法的危機、あるいは秘密施設の地図作成に使用されたロボットが関与する注目度の高い産業スパイ事件といった形で現れる可能性がある。 エコバックスの掃除機が遠隔地のハッカーから卑猥な言葉や人種差別的な言葉を送信したインシデント事件は、こうしたリスクがどのように進化していくかを示す初期の兆候である。
新たなセキュリティ産業:今後10年間で、人型ロボットのセキュリティ対策に特化した専門産業が台頭する可能性が高い。PC時代にアンチウイルスソフトウェアが誕生し、クラウド時代にSASEが誕生したように、ロボット時代には「物理的なファイアウォール」、動作制御の監視、そして「ロボット特有の」脅威インテリジェンスを提供できる専門企業が必要となるだろう。Peripheryのような企業は、業界が急速にどの方向へ進む可能性があるかを示す好例である。
軽減策
監視および維持 登録簿:開示された を追跡する。組織が導入または検討しているすべてのロボットプラットフォームにおいて。 ロボットを迅速にパッチ適用またはオフラインにするためのプレイブックを確立し、脆弱性が発見された後ではなく、その前に運用のダウンタイム コストを理解します。 Recorded Future Vulnerability Intelligenceは、組み込み型AIプラットフォームに特有の新たなCVE(共通脆弱性識別子)や情報開示を継続的に監視することができます。
調達リスクを意思決定者に伝える:会社が業務のためにロボットを購入する場合、監視、秘密裏のデータ漏洩、リモート情報漏洩/情報漏洩のリスクを明確に文書化し、取締役会に報告する必要があります。 テールリスクを考慮せずに、単価のみに基づいて購買決定を行うことは、費用対効果が低い。
セキュリティ設計についてメーカーに問い合わせる:プラットフォームにどのようなセキュリティ対策が組み込まれているか、どのようなテレメトリが収集され、どこにルーティングされ、ファームウェアのアップデートがどのように管理されているかを理解するために、メーカーとできる限り緊密に連携する。対応が不十分または不透明な場合は、それを調達の重要な要素として扱います。 意思決定者のリスク許容度が依然として高い場合は、それを正式に文書化してください。
マクロ経済の動向を継続的に監視する:新規メーカーが急速に市場に参入しており、中にはセキュリティを後回しにしているメーカーもある。Recorded Future脅威インテリジェンスとGeopolitical Intelligenceは、組織がどの企業が台頭しつつあるのか、どの企業が国益と関係があるのか、主要な管轄区域で規制環境がどのように変化しているのかを追跡するのに役立ちます。
緩和レベル
アクションアイテム
責任
表2: 事業リスク軽減戦略と推奨される担当者(情報源: Recorded Future )
リスクシナリオ
シナリオ: ACME社は、西側諸国の軍隊および同盟国の顧客向けに高品質の弾薬を製造している。危険物質への人間の曝露を減らすため、同社は海外の業者から100体のヒューマノイドロボットを購入した。 選定されたモデルは既に海外の同規模の工場で使用されており、米国製の代替情報源と比較して約半額のコストで済む。
第一階層の含意
脅威
リスク
二次的な影響
脅威
リスク
第三次的な影響
脅威
リスク
法務・コンプライアンス:規制当局は、適切なセキュリティ対策を講じなかったとして、ACME Ltd.の調査を開始した。罰金が科せられます。
契約の喪失:政府の顧客は、国家安全保障上の影響を理由に、ACME Ltd との契約を解除します。 評判へのダメージは、同社のより広範な顧客層にも及ぶ。