ダークカヴナント3.0:統制された免責とロシアのサイバー犯罪者たち
Executive Summary
ロシアのサイバー犯罪エコシステムは、前例のない国際的な法執行活動、国内法執行の優先順位の変化、組織犯罪とロシア国家との永続的な関係によって形作られた、大きな変革期を迎えています。 2024年5月に開始された「オペレーション・エンドゲーム」は、複数のロシアの管轄区域にわたるランサムウェア運営者、マネーロンダリングサービス、および関連インフラを標的としていました。これに対抗して、ロシアの法執行機関は一連の注目を集める逮捕と押収を実行した。 これらの出来事は、ロシアが国内のサイバー犯罪に対してほぼ全面的に不干渉としてきた従来の姿勢からの逸脱を示しており、ロシアはサイバー犯罪者にとって全面的な「安全な避難所」であるという長年の認識を複雑化させている。漏洩したチャットや調査報告書から、これらの脅威グループ内の幹部がロシア諜報機関と関係を維持し、データを提供したり、任務を遂行したり、賄賂や政治的コネを利用して処罰を免れたりしていたことが明らかになった。
アンダーグラウンドでは、詐欺、なりすまし、選択的な法執行機関の圧力について関係者が不満を訴えており、信頼が損なわれている。これらの変化は、RaaS (ランサムウェア・アズ・ア・サービス) プログラムの厳格な審査から、ランサムウェア グループによるブランド変更や分散型通信プラットフォームの採用まで、運用上の変化を加速させ、認識されている侵入リスクを緩和しています。 同時に、西側諸国政府はランサムウェアに対する政策を強化しており、身代金の支払い、インシデントのレポートの義務付け、さらには攻撃が起こる前に視覚アクター/敵対者のインフラストラクチャを無力化することを目的とした攻撃的なサイバー作戦の禁止に向けて動いている。 このより攻撃的な姿勢は、囚人の交換や交渉と同時に起こっており、高額のサイバー犯罪者がロシアのより広範な地政学的計算の中で政治的資産として機能していることを浮き彫りにしている。
Dark Covenant 3.0 では、これらの展開がロシアにおける国家と犯罪者の相互作用というより広い文脈の中に位置づけられています。このような環境におけるサイバー犯罪は、単なる営利事業として理解することはできません。サイバー犯罪は、影響力の行使手段、情報収集手段、そして国内の安定を脅かしたりロシアの利益を損なったりした場合には負債となるものでもあります。このエコシステムの軌跡は、ロシア当局が外部からの圧力、国内の政治的敏感性、そしてサイバー犯罪プロキシから得られる永続的な戦略的価値のバランスをどのように取るかによって決まります。
主な調査結果
- Recorded Future の情報によると、ロシア政府とサイバー犯罪者との関係は、受動的な容認から積極的な管理へと進化している。Insikt Group 、2023年以降、ロシア当局がサイバー犯罪者グループと関わる方法に測定可能な変化が見られることを明らかにしました。それは、選択的な執行、計画的な逮捕、そして国家権力を強化するための公開「見せしめ」です。
- Insikt Group が分析した漏洩した通信は、サイバー犯罪のリーダーとロシアの諜報機関の仲介者との間の直接的な任務レベルの連携を明らかにしています。
- Recorded Futureコレクションは、ロシアのサイバー犯罪地下組織が国家統制と内部の不信という二重の圧力によって分裂していることを示しており、一方、独自のフォーラム監視とランサムウェア関連者のチャットは、運営者の間でパラノイアが増大していることを示しています。
- Recorded Future のデータは、ロシアのサイバー犯罪グループが西側諸国と国内の監視を回避するためにどのように活動を分散化しているかを明らかにしています。
- Insikt Group最近の観察結果からロシアのサイバー犯罪者の拘留と釈放がより広範な外交サイクルと関連していることから、ロシアが現在サイバー犯罪者を地政学的な手段として戦略的に利用していると評価している。
方法論
このレポートでは、2021年と2023年のInsikt Groupレポートで定義および議論された「ダークコヴナント」フレームワークを2024年から2025年にかけて限定的に調査します。これには、ロシアを拠点とする(またはロシアと連携する)サイバー犯罪の脅威アクターとロシア国家の要素との間の直接的、間接的、暗黙的な関係の範囲、および「オペレーション・エンドゲーム」や関連するランサムウェア対策による西側諸国の継続的な圧力の下でそれらの関係がどのように適応したかが含まれます。私たちの焦点は主に「オペレーション・エンドゲーム」の標的である にあり、時間的範囲は2024年5月(オペレーション・エンドゲーム開始時)から2025年9月までを中心としています。歴史的基準は、国家と犯罪者の近接性を示す過去の出来事に限定しています。 これには、オペレーション・エンドゲームの行動とその後のロシアの法執行スケジュールが含まれており、どのサービスまたは仮想アクターが法執行機関から保護されずに標的にされたのかが明らかになります。
この報告書は、(1) 標的型マルウェア ファミリー、ボットネット、資金移動サービスを列挙した法執行機関の公開リリースと Operation Endgame の資料、(2) 逮捕、押収、判決を記録したロシアの法務、検察、メディアの声明、(3) 地下組織の反応、信頼のダイナミクス、運用上の適応を明らかにするダークウェブ フォーラムと Telegram のコミュニケーションを統合しています。 また、コンティとトリックボット、および関連の推進者に関連する漏洩したチャット アーカイブと調査レポートにも言及します。そこでは、国家エンティティとの保護、情報共有、または任務の疑いが明らかにされています。 この報告書では、国境を越えた政策の展開や外交上の出来事(例えば、高額のロシアのサイバー犯罪者を巻き込んだ捕虜交換)も取り上げ、外部からの圧力がロシアの国内の保護と統制の計算とどのように交差するかを文脈に沿って説明しています。こうした出来事はすべて、ロシアの国家的優先事項と影響力の決定的な証拠ではなく、指標として扱われている。
背景
ダーク・コヴナント
「ダーク・コヴナント」の枠組みは、直接的なつながり、間接的な提携、暗黙の了解などを通じて、ロシアのサイバー犯罪の地下組織と国家機関、特に諜報機関や法執行機関を結び付ける関係網を表現しています。2021年9月9日に公開されたダーク・コヴナントの最初の報告書では、これらの関係は長期にわたる流動的なものであり、熟練した犯罪者の採用(時には起訴の脅威にさらされている)、選択的な保護、そしてアンダーグラウンドの一部を把握し形成する国家の能力が、国家の利益にかなう限りサイバー犯罪が存続できるエコシステムを作り出していると主張している。重要なのは、報告書がつながりを3つのカテゴリー(直接的なつながり、間接的な提携、暗黙の合意)として公式化し、意味のある懲罰的措置がないことは、しばしばクレムリンからの寛容または承認を示すものであると強調した点だ。
2023 年 1 月 31 日にリリースされたDark Covenant 2.0 では、モデルが戦時中に拡張されました。ロシアによるウクライナへの全面侵攻が地下組織における目に見える変化を引き起こしたことが判明した。一部の脅威グループはクレムリンへの忠誠を公然と誓い、他のグループは分裂したり、名称を変更したりし、「ハクティビスト」の補助組織はサイバー攻撃と並行して情報作戦を強化した。Insikt Groupサイバー犯罪のツール、インフラストラクチャ、 TTPs 、 TTPs ( TTPs ) が国家による活動の否認を可能にし、注目を集める逮捕やフォーラムの禁止は、サイバー犯罪との真の決別というよりは、評判管理のように見えると評価しました。 2023年の報告書は、3層の連携モデルを再確認し、戦争の圧力によって特定のつながりが深まり、一方で他のつながりが不明瞭になった経緯を記録した。
両方の報告書に共通するのは、単一の指揮統制構造ではなく、現実的な交渉である。ロシアの諜報機関は、役に立つ人材を採用または吸収し、活動が国家の目的に合致する場合は見て見ぬふりをし、政治的に不都合になったり対外的に恥ずかしい状況になったりした場合は選択的に法律を施行する。 この「契約」は、インセンティブ、脅迫、機会主義を融合させ、犯罪組織が国家統治の手段としても機能するグレーゾーンを生み出しています。
Dark Covenant 3.0 では、その取引は Operation Endgame 後の時代に位置づけられます。同じエコシステムが現在、より強い国際的圧力、新たな国内観、そしてより明確な保護政策の下で機能している。中核構造(直接的、間接的、暗黙の絆)はそのまま残っているが、ロシアが実用性の低い支援者を厳選して取り締まり、情報や地政学的価値を持つ脅威グループを引き続き隔離するなど、その境界線は強まっている。本報告書では、その視点から、ロシアが画一的な「避難所」というよりはむしろ管理された市場、つまり法律ではなく国家の利益によって誰が保護され、誰が保護されないかが決定される市場のように見える理由を説明している。
エンドゲーム作戦
エンドゲーム作戦は単なる多国間の攻撃以上のものだった。ロシアのサイバー犯罪と国家の要素が現実的な「保護政策」の下で長らく共存してきたエコシステムに、西側諸国の圧力がどこまで及ぶかを示す公の試金石だった。2024 年 5 月、ユーロポールは、ランサムウェアの前身、具体的にはローダー マルウェアを標的とした取り組みである Operation Endgame の開始を公表しました。しかし、2024 年 5 月の行動初日の成功に基づいて、ユーロポールはその任務を拡大し、ランサムウェア サプライ チェーンの他の要素も含めました。
エンドゲーム作戦は2つの「シーズン」に分かれており、1つは2024年5月の大規模な攻撃、もう1つは2025年5月の攻撃です。実際には、これらのシーズンには、ローダーとイネーブラー(IcedID、SystemBC、Pikabot、SmokeLoader、Bumblebeeなど)、従来のボットネットとバンカー(Trickbot、Qakbot、DanaBot、Emotetなど)、資金移動インフラストラクチャ(Cryptex、Universal Automated Payment Service [UAPS]、PM2BTCなど)に対する協調行動がまとめられており、ContiとTrickbotの数字に関連付けられた欧州連合(EU)の「Most Wanted」エントリなどの公的な指定も含まれていました。シーズンの重要な要素は、妄想アクターを脅迫して情報を提供することを目的とした、対象を絞ったビデオのリリースでした。 技術的な妨害と、名前を公表して非難するビデオを組み合わせるという決定は、関連会社やサプライヤーを狙った影響力キャンペーンの兆候であり、ロシア語フォーラム内での OPSEC、信頼、サービスとしてのマルウェア (MaaS) の実現可能性に関する議論を加速させました。
エンドゲーム作戦の影響は、ロシアの地下組織のどの部分を国家が保護する意思があり、どの部分が保護したくないのかを明らかにしている。 ロシア当局は、特定の仲介者(例えば、Cryptex、UAPS、そして後にAezaと関係のある経営幹部)に対して目立った行動をとってきた。 同時に、セキュリティサービスとのつながりや有用性が疑われる、より価値の高いランサムウェアネットワークは、相応の結果をほぼ回避しており、ロシアの「安全な避難場所」は条件付きで選択的であり、法律ではなく国家の利益によって管理されているという私たちの評価を裏付けています。
脅威分析
ロシア政府の行動とエンドゲーム作戦への対応
「オペレーション・エンドゲーム」の開始以来、オープン メディア、漏洩したチャットのコメント、およびさまざまなロシア語の犯罪者サイトへの公開投稿から、ロシア当局がランサムウェア攻撃を可能にする主要なサービスを標的にしていることが示唆されています。 付録 A には、 Insikt Group が監視してきたロシアの執行活動のタイムラインが示されています。脅威アクター間の漏洩したプライベート通信を調査した結果、他にも逮捕者が出た可能性が高いが、公表されていない他の出来事が存在するかどうかは不明である。
これらの作戦は単なる一時的な警察活動ではなく、「保護の政治」が実際にどのように機能するかを示す指標である。CryptexやUAPSのような仲介者に対する行動(襲撃、大量拘留、資産押収)は、サービスが政治的にコストがかかる場合や、国家に提供する情報価値が限られている場合にモスクワが行動を起こすことを示している。特に西側諸国の圧力により、ランサムウェア経済の特定のノードに注目が集まった後にはそうだ。対照的に、欧州連合(EU)による「最重要指名手配犯」指定や「エンドゲーム作戦」の広範なシグナルにもかかわらず、Trickbotに関連する人物に対する措置は比較的控えめで不透明であるが、漏洩したチャットの証拠と一致しており、上級オペレーターと治安機関とのつながりが続いていることを示唆している。これは、脅威となるグループが国家にとって戦略的な有用性を保持している隔離が存在することを示唆している。
この選択パターンが重要な理由は 3 つあります。まず、「安全な避難場所」という概念を条件付きのものとして再定義します。つまり、ロシアは国家の利益に奉仕する脅威アクターにとって最も安全である一方、国家の価値のない収益化層(例えば、ロンダリングサービス)は圧力を受けて使い捨てにされてしまうのです。第二に、地下での行動が変化します。Operation Endgame は、OPSEC の徹底的な見直し、フォーラムでの議論、関係者間の信頼関係の崩壊を引き起こし、オペレーターを閉鎖的なチャネル、より厳格な審査、新しいビジネス モデルへと向かわせました。3 つ目は、防御側と政策立案者にとっての帰属リスクを明確にすることです。現金化インフラが解体されているにもかかわらず、高価値のランサムウェア エコシステムが存続していることは、この非対称性が法執行の失敗ではなく、国家の費用便益計算の結果であることを示しています。
つまり、オペレーション・エンドゲーム後のロシアの強制執行のタイムラインは、ロシアの仮想アクターがランサムウェア対策の取り組みに応じてリソースをどこに優先的に配置しているかを浮き彫りにしている。 Cryptex や UAPS の取り締まりや、Aeza などのホスティング プロバイダーへの圧力は、国内の世間の目や西側諸国の監視が厳しい場合に行動する意欲を示しています。一方、寛大な、あるいはパフォーマンス的な結果 (たとえば、REvil の脅威アクターに対する執行猶予) や、Conti や Trickbot の元メンバーの継続的な活躍は、協定が依然として有効であることを示しています。だからこそ、公の行動と、噂された非公表の逮捕の両方を記録することが重要なのです。可視性、選択性、および結果の重大性の組み合わせにより、保護と強制の輪郭が描かれ、したがって、西側諸国の妨害が効果的な場所と回復力が持続する場所が示されます。
コンティ:多重保護層が重大なアクションからそれを隔離する
オペレーション・エンドゲームの一環として、欧州当局は、ランサムウェア活動を可能にしたTrickbotを含む、Conti Ransomware Groupのメンバー、関連会社、および近しい関係者を執拗に標的にしました。(Conti と Trickbot は相互に関連しています。Conti は Trickbot Gang のメンバーによって開発されたランサムウェアの亜種です。)Conti と Trickbot への継続的な注目は、人材ハブ、サービス マーケットプレイス、そして特にロシアのサービスとの接点を持つとされるネットワークとしての、両社の並外れた役割を認めるものです。
エンドゲーム作戦には、さらなる情報を得るために脅威アクターに標的を絞ったビデオを送信すること、インフラを占拠すること、脅威グループのメンバーの名前を公表してEUの最重要指名手配リストに追加することなどが含まれていた。 「オペレーション・エンドゲーム」の技術的押収と「名指しと非難」の組み合わせは、運営者だけでなく、そのサプライヤーやソーシャルネットワークにも圧力をかけることを目的としていた。ダーク コヴナントで言えば、このTTPsこれらの犯罪組織と国家に結びついた組織との関係を調査しました。保護: 公の帰属によって外交コストが上昇すると、隔離された脅威アクターは保護者にさらに依存するか、分裂する必要があります。
2024年5月、シーズン1(2024年)の一環として、ドイツ連邦刑事庁(BKA)は、トリックボットグループのメンバーとしての役割を理由に、フョードル・アレクサンドロヴィチ・アンドレーエフ(別名「アンジェロ」)を最重要指名手配リストに載せました。2024年7月、ロシアのメディアはアンドレーエフが逮捕されたと報じた。アンドレーエフの逮捕とほぼ同時期に、流出したブラックバスタのチャットの中で、 Insikt Groupウクライナに拠点を置くコンティグループの他のメンバーが拘留または捜索されていたことを明らかにした。 また、2024年9月には、別のコンティのメンバーが「トランプ」に対し、拘束から解放されたと明かしたが、いつ逮捕されたかは不明である。しかし、ロシアの Conti または Trickbot のメンバーを標的としたこれらのイベントの多くは、ロシアや英国のメディアでは公表されていません。
こうしたパターン(散発的な拘留、急速な釈放、そしてまばらな公式報道)は、決定的なキャンペーンというよりも、評判を落とすためのトリアージとして読み取れる。短くて曖昧な拘留措置は、脅威グループの活動中核と国家主体にとってのその価値を維持しながら、外部からの圧力を満たすことができる。また、地下組織内部に戦略的な曖昧さを生み出している。メンバーは逮捕が実際のリスクを示唆しているのか、それともパフォーマンスとしての圧力なのか判断できず、信頼関係が損なわれ、リーダーシップを解体することなく、メンバーの勧誘が複雑化している。
オペレーション・エンドゲームの第2弾発表の一環として、ドイツのBKAは、以下のコンティとトリックボットのメンバーがEUの最重要指名手配リストに追加されたことも公表した。
- イスカンデル・リフカトビッチ・シャラフェトディノフ(別名「アリク」、「グッチ」)、32歳、トリックボットのメンバー
- ミハイル・ミハイロヴィチ・ツァレフ(別名「マンゴー」)、36歳、トリックボットのメンバー
- マクシム・セルゲイビッチ・ガロチキン(別名「ベントレー」、「マニュエル」、「マックス17」、「ヴォルフブ」、「クリプト」)、43歳、Trickbotのメンバー
- ヴィタリイ・ニコラエヴィッチ・コバレフ(別名「スターン」、「ベン」、「グレイブ」、「ヴィンセント」、「ベントレー」、「ベルゲン」、「アレックス・コノール」)、36歳、トリックボットのメンバー
しかし、これらの追加にもかかわらず、 Insikt Groupこれらの個人に対するロシアの法執行機関の行動をまだ確認していません。 これはおそらく、Conti と Trickbot が、政治家から治安機関に至るまで、ロシア政府内の複数のグループからさまざまなレベルの保護を受けているためだと思われます。実際、BlackBastaの流出したチャットの中で、Qakbotの開発者の一人である「Chuck」は、TrickbotのリーダーであるBentley(Vitali Nikolaevich Kovalev)がロシア連邦保安庁(FSB)と関係があると主張していた。ドイツ当局はまた、コバレフ氏が「シュテルン」というあだ名を使ったコンティRansomwareグループのリーダーだったとも述べている。 しかし、コンティとその前身であるトリックボットの上級メンバーの複数は、コバレフ以外にもロシア情報機関とつながりがある可能性が高く、その中には他の流出したチャットでロシア情報機関との関係について公然と議論している「プロフェッサー」、「ターゲット」、「シルバー」、「ブルックス」などが含まれている。
この対比は意味深長だ。西側諸国の令状は透明性と渡航リスクを高める一方で、ロシアがそれに見合う行動を取らないことは国内での保護が続くことを示唆している。その非対称性こそが「保護の政治」の本質です。高官が諜報機関や政治的パトロンとのつながりに頼ることができる場合、国際的な指定による抑止効果はロシア国内では薄れる。実際には、ブランド変更や分裂によって表面的な混乱が生じても、Conti と Trickbot の卒業生はリーダーシップ、開発者パイプライン、関連会社の調整を維持することができます。
漏洩したTricktbotとContiのチャットを分析した結果、Conti(または少なくともそのメンバー)がさまざまな正体不明のロシア諜報機関職員から何らかの任務を与えられたという逸話的な証拠がある。あるとき、教授はロシアのGRUに検討用のリストを提供しました。一部の研究者は、これが GRU にさらなる攻撃対象として提供された過去の攻撃対象のリストだったのではないかと推測している。さらに、教授は、SVRの「金銭面の」連絡先がCOVID-19関連の情報を要求していることを知っていました。教授のコメントに基づくと、教授はSVRと密告関係にあったか、逮捕されないように賄賂を渡していたかのいずれかであることが示唆される。
また、コンティの被害者の中には、ロシア情報機関の利益に合致する企業も数社あり、その中にはベリングキャットやアカデミLLC(旧ブラックウォーター)などが含まれる。コンティはFSBのためにベリングキャットのオープン情報源インテリジェンス(OSINT)調査ネットワークのメンバーを標的にしたとされている。 漏洩したコンティ氏のチャットによると、コンティ氏は2020年7月にも米国の民間軍事請負業者アカデミーに対して侵入行為を行った。 これが任務だったのか、あるいは愛国的な義務を果たしていたのかは不明だが、ロシア政府はアカデミーからファイルを受け取ったようだ。
たとえ逸話的ではあっても、これらのタッチポイントは、タスク、有償関係、および「愛国的な」サービスという、Dark Covenant の直接的/間接的/暗黙的モデルに適合する一連の連携をマッピングします。擁護者や政策立案者にとって、これが重要なのは、犯罪による利益追求と国家主導の徴収の境界が曖昧になるからだ。犠牲者の選定が国家の優先事項と重なると、混乱はより困難になる。単に利益のエンジンを解体するだけでなく、国家諜報機関の潜在的な補助組織を弱体化させているのだ。こうした組織は国内にとどまりやすく、国外で分断するのがより困難になる可能性が高い。
さらに別の研究者によると、コンティ氏はペルミ出身のロシア下院議員、ウラジミール・イワノビッチ・プロトニコフ氏から保護を受けていた可能性が高いという。研究者によれば、プロトニコフ氏はコンティ氏のメンバーらとアラブ首長国連邦(UAE)のドバイに行った際、複数のプライベートジェット機に同乗していたとされる。これを踏まえると、プロトニコフ氏はUAEへ同行した人々を何らかの形で保護している可能性が高い。図1は、Telegramチャンネルに掲載されたプロトニコフ氏の画像である。
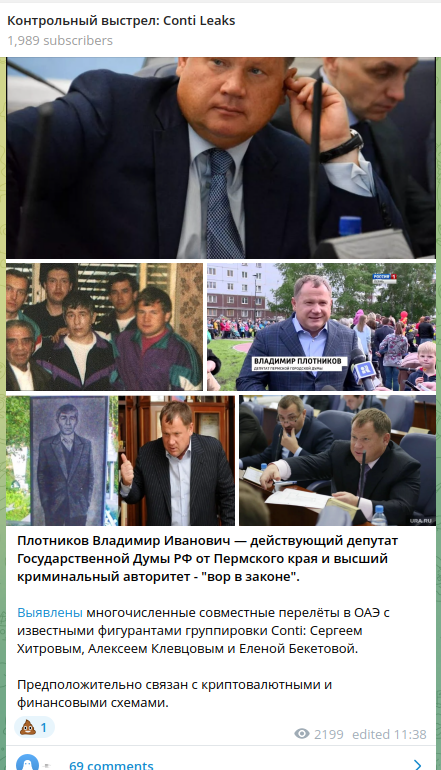
図1:プロトニコフとコンティとの関係を強調する電報メッセージ (情報源: Recorded Future )
現職の下院議員との疑惑の関係は、保護が治安機関を超えて政治的後援ネットワークにまで拡大し、高価値の脅威アクターが利用できる防御を拡大できることを示している。 地下組織にとって、こうした関係は誰が「アンタッチャブル」であるかを示すものであり、階層構造を強化し、仲間を引き寄せるものである。外部の妨害者に関しては、海外での制裁、指定、さらには逮捕が国内で対応する行動を引き起こさない可能性がある理由を説明します。国内の政治的資本は海外での評判の損失を上回る。総合的に見ると、諜報接点、賄賂または「保険」、政治的後援者といったこれらの層は、コンティやトリックボットに関係する人物が、現金化サービスや周辺支援者よりもオペレーション・エンドゲームによる圧力をうまく乗り越えた理由を説明するのに役立ちます。
クリプテックスとタレオン作戦は関係の悪化を示唆している
2024年9月、「エンドゲーム作戦」の下、アメリカとヨーロッパの当局は、セルゲイ・イワノフが運営する3つのマネーロンダリングサービス(Cryptex、PM2BTC、UAPS)に関連するインフラと暗号通貨の収益を押収しました。さらに、米国財務省は、これらのプラットフォームを通じてランサムウェアを含む多数のオンライン違法サービスからの収益をロンダリングしたとして、Cryptexとセルゲイ・イワノフに制裁を科した。金融犯罪取締ネットワークはまた、顧客確認(KYC)ポリシーを持たないPM2BTCをマネーロンダリングの主な懸念事項として挙げた。米国政府は、これらのサービスが10億ドル以上の犯罪収益の洗浄に利用されたと主張している。
この一連の行動は、より広範なランサムウェア経済の基盤となっている収益化層を攻撃するため重要です。Cryptex、PM2BTC、UAPSを標的とし、制裁と「主要なマネーロンダリングの懸念」指定によって圧力を強めることは、特定のノードを無視することはクレムリンにとって外交的にコストがかかることをロシア当局に知らせ、容認し続けることによる評判の低下を招くことになる。さらに、信頼されたロンダリングスキームが崩壊すると、関連会社は躊躇し、預金や担保の要求が増加し、たとえ中核のランサムウェアグループが隔離されたままであっても、ロシア国内での活動の安全性に対する認識は狭まります。
図 2: Cryptex に関する Operation Endgame ビデオの画像。(情報源:operationengame[.]com)
UAPS 作戦の約 1 週間後の 2024 年 10 月 2 日、SKR は UAPS 決済システムと Cryptex 暗号通貨取引所の調査開始を公表しました。この発表の一環として、SKRはこれらのサービスに関係する約100人を逮捕し、1,600万ドル相当のロシアルーブルを押収したほか、さまざまな車両や財産も押収したと主張した。2024年12月現在、少なくとも2人のメンバー(ルスラン・オレホフスキー氏とローマン・オレホフスキー氏)は依然として自宅軟禁状態にあり、脅威グループのリーダー(セルゲイ・イワノフ氏)は公判前拘留中である。
SKR の発表のスピードと視覚的効果 (大量拘束、現金および財産の押収、現金押収写真 (図 3 ) などの非常に目立つ画像) は、より価値が高く国家にとって有用なランサムウェア ネットワークに触れることなく、国内の対応力を示すために選ばれた事例であることを示唆しています。ターゲットの選択(中核運営者ではなく金融仲介者)と主導機関の選択(治安機関ではなく捜査委員会)は均衡している。つまり、金融サービスは外国からの圧力が高く、その情報価値が低い場合には使い捨て可能であり、一方、サービスとのつながりが疑われる脅威グループは比較的隔離された状態を維持する。これまでの法的結果は、一部の被告の自宅軟禁、イワノフ被告の公判前拘留などであり、交渉による解決の余地を残しつつ検察の介入を抑制している。これは、西側諸国の基準よりも判決が軽いロシアのサイバー犯罪事件の過去と一致している。擁護者や政策立案者にとって、この非対称性は教訓的である。西側諸国の圧力によって行動を強制することはできるが、その行動をどのように実行するかはモスクワが決定するからである。また、次に混乱が発生する場所(ホスティングプロバイダーや決済ブローカーなど)と、回復力が持続する場所(国家と連携したオペレーターサークル)も明確にします。
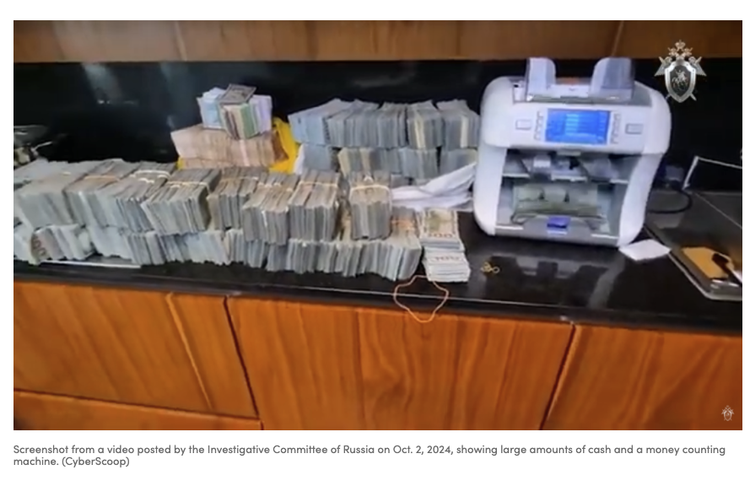
図3: CryptexとUAPSを標的としたSKR作戦で押収された資金の写真(情報源:CyberScoop via SKR)
安全地帯理論はより微妙な意味合いを持つようになった
Insikt Group は、ロシアのサイバー犯罪とセキュリティ サービスの関係は、複数の変数の影響を受けるため、微妙なものであると述べています。このニュアンスは、脅威アクターの国家に対する有用性に応じて変化する、直接的なつながり、間接的な促進、および暗黙の寛容の組み合わせの変化を反映しています。この概念は、賄賂や、ロシアの機関が国家の利益のためにサイバー犯罪者との関係を利用すること、あるいはロシア政府機関間に対立関係が存在する可能性を考慮していません。これらのインセンティブと競争は、特定のノード (たとえば、収益化サービス) が使い捨てである一方で、インテリジェンス価値があると認識されているコア オペレーター サークルが隔離されている理由を説明するのに役立ちます。
既知の情報に基づくと、ロシアのサイバー犯罪者は、保護のためにセキュリティ サービスに料金を支払っている可能性が最も高く、これらのサービスも、データやサイバー攻撃の形で国家を支援するためにサイバー犯罪者を呼んでいる可能性があります。 この相互的な取り決めにより、政治的コスト、外部からの圧力、そして脅威アクターの継続的な有用性に応じて厳しくなったり緩められたりする条件付きの「安全地帯」が作り出される。 脅威アクターが重要になりすぎたり、十分なサポートを提供しない場合、治安機関は正当な警察権限を利用して被害者を標的にしたり、嫌がらせをしたりします。 こうした断続的な施行は、市場の根絶ではなく、市場の統治として解釈するのが最善です。
しかし、捜査段階を終えると、例えばロシア当局が2023年に複数の REvil 脅威アクターを逮捕したにもかかわらず、ロシアの裁判所における最近の判決は、ロシアが避難所であるという印象を維持している。 REvil の脅威アクターは、米国で受けられるような刑罰を受けていません。オープン情報ソースレポートによると、ロシアの裁判所はこれらの人物に執行猶予付きの判決を下した。 これは、RBSワールドペイに関連した逮捕など、容疑者に執行猶予付きの判決が下された過去の逮捕と似ている。寛大な結果は、ロシア国内の脅威アクターに対し、ロシアと独立国家共同体(CIS)内に標的がいない限り、彼らの活動に対する処罰は限定的であるというシグナルとなり、注目を集める逮捕にもかかわらず、協定の信頼性を強化することになる。
Insikt Group 、少なくともいくつかの場合、ロシア当局はこれらの妄想アクターを認識しており、西側の圧力のためだけに行動を起こした可能性が高いと評価している。 これは、モスクワが戦略的に有用なネットワークの解体よりも評判の管理を優先するという「圧力対応」パターンと一致している。 ロシア当局にかけられている圧力に比べれば、脅威アクターは国家にとって価値のあるものを提供していなかった。 たとえば、Cryptex の場合、ロシア当局は捜査を開始し、100 人以上の被疑者を特定し、法制度の範囲内で彼らを逮捕する根拠を築きました。さらに、裁判所はセルゲイ・イワノフを2024年12月まで拘留し続けるべきであると決定した。主導的な捜査機関は内務省やFSBではなく、捜査委員会であった。捜査機関に関係なく、この時間枠は、このように複雑な複数地域にわたる作戦には非現実的であるように思われ、この脅威アクターは作戦前にしばらく追跡されていた可能性が高いことを示しています。 これは犯罪フォーラムの公開投稿にも反映されており、ある脅威アクターは、このような事態が起こるには、Cryptex が一定期間ロシア当局の監視下にあったに違いないと述べています。これらの要素を総合すると、この作戦は自発的な取り締まりではなく、国際的なコストが上昇した際に発動された事前配置された手段であったことが示唆される。
ロシア語圏のサイバー犯罪者の情報源では、この件に関する公開投稿はほとんどなかった。Korovka フォーラムの複数の脅威アクターは、ロシアの法執行機関の行動全般に失望と驚きを示した。Verified Forum の脅威アクター数名も、最近の行動を考慮して、Cryptex やフォーラムに類似したサービスを使用することを躊躇しています。キャッシュアウトサービスに対するこの萎縮効果は、中核的なランサムウェア運営者がそのまま残っている場合でも、標的を絞った圧力によって地下のリスク計算がどのように変化するかを示しています。
イワノフ氏とクリプテックスが標的にされたのは、どの機関がこの作戦を実行したかによる可能性もあるし、イワノフ氏とクリプテックスがロシア当局に情報やデータを提供するのではなく、金銭のみに関係していたためかもしれない。この区別(金銭と諜報の有用性)は、保護が拡大または撤回される場所を決定する上で中心的な役割を果たします。コンティの一部のメンバーは、諜報機関はランサムウェア攻撃に対して中立的または同情的である一方、警察(SKRやMVDなど)はアメリカの機関と同じ側に立っていると示唆していた(これは、2021年にコロニアル・パイプラインへのランサムウェア攻撃後にロシアと米国の間で限定的な協力があったのとほぼ同時期である)。この分割により、オペレーターの寛容さとファシリテーターへのプレッシャーを両立させることができます。
対照的に、 Insikt Groupロシア国内でコンティ(およびその複数の分派グループ)のメンバーを標的とした限定的な活動しか行っておらず、こうした活動の多くはさまざまな当局による嫌がらせや脅迫であると認識されているようだ。 決定的な訴追を伴わない嫌がらせは、有用なプロキシ機能の戦略的損失を回避しながら、妄想アクターに対する影響力を維持します。 漏洩したチャットや犯罪関係者の情報源の公開投稿に基づき、Insikt Group は Tinker、Bio、Angelo がロシア当局と何らかのやり取りを経験していたことを特定しました。しかし、コンティのトップであるコバレフはロシアの治安機関に知られていた。さらに、他のメンバーはロシア情報機関と関係があり、コンティのメンバーは情報機関と情報を公然と共有して情報要求を満たし、マネーロンダリング組織よりもロシア政府に多くの利益をもたらしていた可能性がある。この非対称な扱いは、この規約の「保護政策」を決定づける特徴である。
ロシアの犯罪情報源内では、コンティとトリックボットに関連する逮捕についての議論の多くは、ロシア当局がアンジェロの存在を知った経緯と、アンジェロの逮捕におけるインターポールの役割に関するものに限られていた。 この狭い焦点は、コミュニティの懸念が、高価値の事業者が国内で厳しい罰則に直面するという根本的な予想ではなく、露出経路に集中していることを強調しています。
サイバー犯罪者の信頼と採用への影響
このような選択的保護と標的を絞った犠牲を背景に、地下組織内の市場シグナルは、ダーク・コヴナントのインセンティブ構造とリスク計算に直接対応する形で変化しました。
オペレーション・エンドゲーム(2024年5月)の開始以来、Insikt Groupは、ダークウェブ上の公開RaaSアフィリエイトプログラム広告の数、特に長期にわたって活動している信頼できるランサムウェアグループに関連する広告の数が減少していることを確認しています。ただし、新しい RaaS 広告の数は依然として多く、2024 年 5 月以降、少なくとも 21 のオープン RaaS アフィリエイト プログラムが開始されています。広告の主なプラットフォームは、Ramp、XSS、BreachForums 2、Telegram でした。同じ期間に、独立国家共同体 (CIS) 諸国に加えて、ランサムウェア運営者が BRICS 諸国 (中国、インド、ブラジル、南アフリカ、ロシア、エジプト、エチオピア、インドネシア、サウジアラビア、UAE) に対する攻撃をブロックしていることも確認されました。Ransomware運営者は依然として、英語を話すアフィリエイトメンバーよりもロシア語を話すアフィリエイトメンバーを好んでいます。これは、英語を話す人は研究者や西側の法執行機関の職員である可能性が高く、ランサムウェア運営者にとって大きなリスクとなる可能性があると判断しているためです。
公開広告の減少と半閉鎖的な採用への転換は、浸透と選択的な国内法執行の認識に対する合理的な適応である。事業者は、露出面を縮小しながらも収益エンジンを動かし続けようとします。報道によるプレッシャーにもかかわらず、新しいプログラムが継続的に登場していることは、基礎となるビジネスが依然として魅力的であることを示していますが、信頼のハードルはより高く、文化的に厳しくなっています。BRICSに対する明確な「攻撃禁止」の例外規定は、保護の政治的限界を反映している。友好国や戦略的に重要とみなされる国に対する反発を避けることで、国内の保護を失う可能性が減るのだ。最後に、ロシア語を話す関連会社を優先することは、OPSEC フィルターであると同時に社会的シグナルでもあり、保護者にとって最も分かりやすく、西側諸国の注目を集める可能性が最も低いグループを優遇し、それによってダーク コヴナント内での市場行動と国家の寛容さが共進化することを強調しています。
アフィリエイトメンバーの募集または審査
調査期間中、ランサムウェアのアフィリエイトメンバーの募集および審査プロセスに大きな変化は見られませんでした。これらは以前の要件と一致していますが、「Operation Endgame」以降、多くのランサムウェア所有者がアフィリエイト メンバーの採用についてより慎重になっていることが分かっています。コアとなるメカニズムはそのままですが、参入のハードルは上がりました。作戦終了後、通信事業者は、RaaS モデル自体を再構築するのではなく、攻撃対象領域を縮小することで、より高い摘発リスクを織り込み、既知のサークルを優先し、スクリーニングを強化し、リスクを関連会社に外部化します。
- RaaS事業者は、加盟会員の活動を要求します。通常、1 か月間活動していないアフィリエイト メンバーは禁止され、アカウントが削除されます。場合によっては、アカウントは 10 日間 (Mamona RaaS) または 14 日間 (PlayBoy RaaS) 非アクティブになると禁止されることがあります。アクティビティ要件は、信頼と流動性の管理として機能します。つまり、潜入者(潜在的な侵入者を含む)を排除し、パイプラインが身代金レバレッジを生成し続けるようにし、サークル内にとどまるために「生存証明」を持つ関連者に事実上課税します。
- セキュリティ上の理由から、新しいアフィリエイト メンバーは他の信頼できるフォーラムにデポジット (たとえば、5,000 ドル) を入金する必要がある場合があります。預金は、侵食された社会資本の代わりとなります。かつては保証だけで十分だったが、リスクのある資本がスクリーニングの代理となり、詐欺師のコストが上昇し、侵入にかかるコストも高くなる。
- 一部のランサムウェア攻撃者は、非営利団体、医療機関、政府機関をターゲットにすること(データの暗号化と窃取)を許可していません(Anubis ランサムウェアや PlayBoy ランサムウェアなど)。 ターゲティング ルールは評判を守る手段であると同時に、政治的な境界マーカーでもあります。これらは、国内で敏感な層からの圧力を軽減し、寛容を危険にさらすことになる規約の暗黙の「越えてはならない一線」に沿っている。
- 被害者 1 人あたりの身代金要求額は最低額 (50,000 ドル以上) です。下限価格設定は、解約率を狭め、高収益の被害者を優先順位を付けてブランド力を維持し、リスクが正当化される場合はマージンを押し上げることで、オープンなアフィリエイトの減少を補います。
- 同じ被害者に対する繰り返しの攻撃は禁止されています。衝突防止ポリシーは、交渉の信頼性を高め、法執行機関やプラットフォームからの注目を集めるノイズを削減します。これは、監視下でビジネスを維持するための内部規範です。
上記の制限は、詐欺行為が頻繁に発生し、資格のない RaaS アフィリエイト メンバーが多数存在するため導入されたと考えられます。2025 年 8 月 11 日と 12 日、CHAOS Ransomwareグループのメンバーである仮想アクター「MikeMelton」が、フォーラム Ramp に投稿しました。以前は、この種のフォーラムはビジネスを行う特権的な場所であり、他の信頼できるダークウェブ コミュニティ メンバーからの完全な評判と保証が必要であったと投稿しました。 しかし、最近ではハッキングやカード詐欺などのビジネスに未熟で経験の浅い個人やエージェントが多く集まるようになり、すべてのビジネススレッドが直ちに公開されるようになりました。そのため、メンバーは経験を共有しなくなりました。現在は取引と詐欺の場となっています。妄想アクターによると、評判はフォーラムへの投稿のみに基づいており、実際の活動には基づいていません。 この嘆きは構造的な変化を捉えている。つまり、評判のゲートキーピングが圧力を受けて低下したため、市場は金銭的担保とクローズドチャネルの審査に頼るようになったのだ。ダーク・コヴナントで言えば、国家の寛容がより条件付きになり、外部からの圧力が高まるにつれて、地下の脅威アクターはより高いコストとより狭いサークルで自己規制を行い、生存のために開放性を犠牲にするのです。
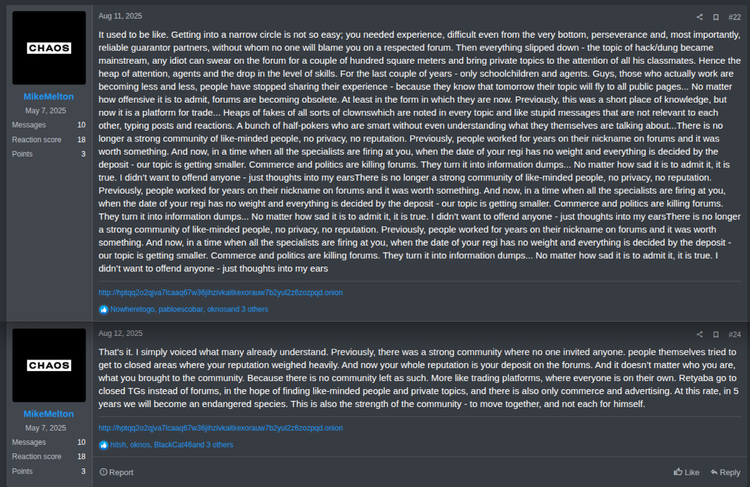
図 4: MikeMelton は、現在の暗いウェブ コミュニティの評判と発展についての意見を投稿しました。この投稿は Google 翻訳を使用して翻訳されました (情報源: Ramp Forum)
RaaSアフィリエイト会員間の信頼度の増減例
2024年以降、私たちはダークウェブフォーラム上で、脅威アクターがRaaSアフィリエイトプログラムへの参加について不満を述べ、ランサムウェア所有者に騙されたと主張する投稿を観察してきました。この信頼の崩壊は、協定の自己防衛の論理と一致する、公開広告から閉鎖的かつ担保付きの採用への移行を強めています。
Qilin RaaS アフィリエイト会員紛争
2025年7月22日、フォーラムRampの脅威アクター「hastalamuerte」が、犯罪情報源においてQilin Ransomware Groupの運営者および代表者である「Haise」に対して苦情を申し立てました。ハスタラムエルテは、ハイセが身代金の彼らの分を支払わなかったと非難した。脅威アクターは、彼らのチームがQilin Ransomware Groupと提携しており、過去1か月半以内に14人の被害者を標的にしたと述べています。彼らは、被害者に対して20万ドルを受け取ることでQilin Ransomware Groupと合意していたと述べましたが、Qilinのサポートが突然消えてしまい、hastalamuerteは4万8千ドルの利益損失を見積もっています。こうした公的な未払い紛争は、RaaS「プラットフォーム」の信頼性を損ない、事業者を、契約の自己防衛論理に一致する、より厳格で担保付きの、文化的にゲートされたアフィリエイト モデルへと向かわせることになります。
この主張に対してハイセ氏は、ハスタラムエルテ氏はQilin社と協力して企業ネットワークを提供しようとした「DevManager」(仮想アクター「Devman」)と提携していると答えた。 ハイズ氏によれば、デヴマンは交渉を終える前に、自らの恐喝ウェブサイト「デヴマン・ブログ」でこれらの被害者を公開していたという。さらに、Devman は Qilin ランサムウェアの情報ソース コードを盗み、その開発者の 1 人を雇おうとしたとされています。 彼らはまた、20のエンティティをターゲットにし、それらをQilinの恐喝ブログに掲載することを拒否した別の「奇妙な」アフィリエイターメンバーについても言及した。 hastalamuerte は、Devman の大学を通じてランサムウェアの仲間になったと答え、お互いに知り合いだったことを隠さなかった。この紛争は、2025年7月31日にランプフォーラムの管理者によって終結し、ハイセには何ら悪影響はありませんでした。アフィリエイトよりもオペレーターを優遇するフォーラム仲裁は、RaaS エコシステム内の力の非対称性を示し、将来の内部告発を抑止しますが、オペレーターがデポジット、KYC ライト チェック、およびクローズド リクルートメントで対抗するアフィリエイトの逃亡リスクも加速させます。
アフィリエイトメンバーとRaaS所有者の間の対立は以前にも発生していました。最も注目すべき例の一つは、現在は解散したランサムウェア集団「ALPHV」と、かつての関連集団「notchy」との間の抗争だ。
Ransomwareのなりすましの出現
2024 年後半と 2025 年に、 Insikt Group純粋な詐欺目的のランサムウェア グループのなりすましの事例を複数観測しました。 これらのグループには、RebornVC、Babuk 2.0、Bjorka Spirit ( Ransomware )、GD LockerSec、FunkSec、Dispossessor、Rabbit Hole などがありました。 なりすましの急増により、エコシステム全体でブランドの信頼性が薄れ、閉鎖的なサークルへの「信頼の逃避」が加速し、正当なアフィリエイトの獲得コストが上昇します。これは、ダークコヴナントがオープンな市場から、厳しく管理され、国家が容認するネットワークへと移行した結果と一致しています。
たとえば、2025 年 1 月 26 日、Babak ランサムウェア v. 2.0 がダークウェブでリリースされ、アフィリエイト プログラムのアナウンスが含まれていました。 脅威グループはプログラムの主な利用規約を公開し、同グループは病院(個人の美容整形外科や歯科医院を除く)、非営利慈善団体、学校(主要大学を除く)、中小企業(年間収益が400万ドル未満の企業)を標的にしていないことを明らかにした。恐喝ウェブサイトに掲載された被害者を分析したところ、被害者の 90% がすでに他のランサムウェア グループによってリストに載せられていたことが明らかになったことは特筆に値します。GuidePoint の調査情報チーム (GRIT) によると、当初ランサムウェア運営者が恐喝ウェブサイトにリストした64 人の被害者のうち、26 人は FunkSec Group、26 人は RansomHub Ransomware Group、 4 人は LockBit 3.0 Ransomware Group によってリストされていました。被害者リストの再利用は、日和見的な「シグナルハイジャック」を示唆しており、リークされたウェブサイトの情報価値を損ない、恐喝の影響力を損なう。これは、運営者を厳選されたチャネルや精査されたパートナーシップへと向かわせるもう一つの力である。
2025 年 1 月、Babak 2.0 ランサムウェア オペレーターは、妄想アクター「Bjorka」との協力を発表しました (GD LockerSec Ransomware Group と同時期)。 こうした流動的な「パートナーシップ」の主張は、評判の裁定取引として機能します。なりすまし業者はブランド資産を借用して関係者や被害者を誘い込み、本物の運営者は検証と出所チェックを強化することで対応します。2025年1月に入ってすぐに、 Insikt Group 、脅威アクターBjorkaによって運営されているとされるランサムウェアグループ「Bjorka Spirit( Ransomware )」に関連するTelegramアクティビティの増加を観察しました。 Bjorka はランサムウェア グループを運営しているのではなく、ハッキングやデータ漏洩の活動を行っていると私たちは評価しています。ただし、Telegram グループは、Bjorka と Babuk Locker 2.0、GD Locker、FunkSec などのランサムウェア グループ運営者との間で積極的な協力関係があることを示唆しています。
Insikt Group 、Babak 2.0 Ransomware Group のメンバーとされる妄想アクター「SkyWave」に関するダークウェブ上のさらなる議論を特定しました。ユーザーは、SkyWave、「Bjorkanism」、「BabakLocker」というあだ名はすべて同じ人物、Aditya Dani Herlambang によって使用されていると主張しました。 Aditya は 2009 年 3 月 17 日に生まれ、男性で、おそらくインドネシアのスラウェシ ウタラ州マナドのパンコットに住んでいると考えられます。
私たちは、これらすべての脅威グループは、すでに漏洩したデータをダークウェブ上で絶えず公開している同じサイバー犯罪者チームによって運営されていると評価しています。Telegram は、利用規約 (ToS) 違反を理由に、上記のグループが運営する複数の Telegram チャンネルを禁止しました。しかし、Telegram は参入障壁が低いため、急速なブランド変更や視聴者の獲得が可能であり、それがノイズを増大させ、深刻な脅威アクターが交渉をパブリックチャンネルから移行する動機をさらに強めています。
2024年5月以降、 Insikt Group現在は解散したDispossessor Ransomware Group(主にLockBit 3.0の被害者を再投稿)やRabbit Hole Blog(さまざまなランサムウェアグループからすでに漏洩したデータを再販)など、ランサムウェアやデータ恐喝グループがすでに情報漏洩/侵害データを公開または再販する例をさらに確認しました。 なりすましや転売の計画は、より小規模で保護された脅威アクター集団を支持する根拠を強める市場の雑音となっている。こうした集団は、国内の保護者たちにとって判読しやすく、西側諸国の圧力に最もさらされていない可能性が高い。
内部認識とコミュニティの議論
運用セキュリティに関する議論
Insikt Group 、Operation Endgame の 2024 年と 2025 年の両方の反復を通じて、Exploit や XSS などの上位フォーラムで、特に法執行機関の匿名化解除TTPs 、推奨される運用セキュリティの変更、および MaaS プロジェクトへの参加に関するリスク計算に関して、テイクダウンと逮捕について議論する多数のスレッドを観察しました。 Insikt Group集中管理された通信プラットフォームと電子メール プロバイダーが法執行機関を遵守していることを理由に、ユーザーが分散型メッセージング プラットフォームへの移行をますますお互いに促していることを観察しました。 複数のユーザーが、TelegramからSession、Jabber、Toxなどのプラットフォームへの通信の移行を推奨したが、ユーザー間のIPアドレス漏洩など、Toxの脆弱性を指摘するユーザーも多数いた。Insikt Group はまた、Tor ブラウザのセキュリティについて議論するスレッドをいくつか確認しており、そのうちの 1 つのスレッドでは、ブラウザ、Whonix、Qubes の更新、およびブラウザを安全に使用する方法に関するその他のガイドについて懐疑的な見解を示していた。多くのユーザーは、Tails、仮想マシン、Tor ブラウザ、自分の Wi-Fi ネットワークではなく近隣の Wi-Fi ネットワークの使用を含む、運用セキュリティに対する多層アプローチを推奨しています。また、法執行機関による押収の際にコンピューターや携帯電話のデータを保護する方法について具体的に質問するスレッドも確認され、複数のユーザーがハードドライブのセキュリティ保護に VeraCrypt の隠しボリュームの使用を提案していました。また、ユーザーは、さまざまなモバイルオペレーティングシステムのセキュリティと、押収されたデバイスのロックを解除するメーカーの意向を比較しました。ほとんどのユーザーは、iOSとAndroidを信頼しない方が良いことに同意し、代わりにGrapheneOSを推奨するユーザーもいました。また、スマートフォンを所有すること自体が安全ではないとして却下し、古い使い捨て携帯電話のみを使用するよう主張するユーザーもいました。
分析すると、この OPSEC の軸は実際の闇の契約を反映している。国家の寛容が条件付きとなり西側の圧力が高まると、仮想アクターは集中管理された露出を減らし、参入への技術的ハードルを引き上げ、グループ内チャネルに特権を与え、生存可能性と引き換えに規模を拡大する。 これらの適応により、アフィリエイトの取引コスト(デポジット、審査、ツールチェーン)が増加し、防御者の可視性が断片化されますが、悪用される可能性のある新しいエラー サーフェス(Tox の設定ミス、Tor 衛生の失効、バーナー OPSEC)も作成されます。最終的な効果は、大規模でオープンな連携から、国内の保護者にとっては判読しやすく、部外者にとっては侵入しにくい、より小規模で半閉鎖的な連携への移行です。
「Operation Endgame」と並行して、ロシアの法執行機関は、REvilに関連する者を含むさまざまなランサムウェア脅威アクターの逮捕に取り組みました。流出したBlackBastaのチャットの中で、グループのメンバーの1人が2023年11月に起きたREvil関連の逮捕について言及していた。その結果、脅威グループは、逮捕された REvil 脅威アクターと共有していたウォレットやその他のデータを消去し、ロシアの法執行機関によるさらなる措置を恐れていることを示しました。この反応は、協定の「統治された市場」の力学を強調している。つまり、選択的な国内圧力は、コアエコシステムを解体することなく予防的衛生(財布の一掃と区分化)を強制するのに十分な信頼性があり、モスクワがリスクを管理し行動に影響を与えるために締め付けたり緩めたりできる条件付きの安全地帯を強化する。
Lummaの混乱に関する議論
Lumma Stealerのインフラの停止につながったOperation Endgameについて議論している別のスレッドでは、複数のユーザーがMaaSモデルのセキュリティに対する不確実性を表明し、この作戦がマルウェアの開発者や運営者だけでなく、Lummaの関連会社や顧客も公然と標的にしていると主張した。複数のユーザーは、唯一の方法は独自のスティーラーやマルウェアを作成し、独自のデータを非公開で保存することであり、ユーザーは Lumma のような「公開」商用マルウェアプロバイダーを信頼すべきではないと述べています。ユーザー「Theriella」は、Lumma開発者はロシアに拠点を置いているため安全である可能性が高いと述べ、これは「組織」(おそらく法執行機関など)に分け前を与える必要があることを意味するものの、それでも米国領土で活動するよりはましだと述べた。別のユーザーは、「いずれ資金が尽き、自分の資金が骨まで食いつぶされる」と反論した。この議論は、ダーク・コヴナントのトレードオフを捉えています。つまり、コモディティMaaSは規模を最大化する一方で国境を越えた露出を招く一方で、「独自に書き込み、独自データを保持する」モデルは可視性を縮小し、国内とのつながりに保護を再び集中させます。特に、開発者が地元の組織に「課税」して保護できる場合はその傾向が顕著です。ロシアを拠点とする開発者は、たとえ収益を「構造」と共有したとしてもより安全であるという認識は、保護者への近さがプラットフォームへの信頼に取って代わる、統制された市場の論理を強化する。
複数のユーザーは、混乱にもかかわらず、Lumma はクローズド チャネルを通じて「非公開になった」と主張しており、これは感染の継続とログの可用性に関する研究者の観察と一致している。注目すべきは、2025年9月時点で、Lummaは2025年8月29日にRamp ForumにLummaのアップデートをリリースする投稿をし、リンクツリー(usrlnk[.]io/lumma)を含めて一般向けの運用を再開したようだ。パネルへのアクセスを購入するためのTelegramハンドル([@]lummaseller128)も必要です。公的から私的へ、そしてまた公的へというこの変動は、協定に沿ったエコシステムに共通する回復力のパターンを示しています。つまり、圧力を受けると団結を強め、状況が緊迫している間は静かに収益を上げ、その後、執行の注目が移ると再び姿を現すのです。防衛側にとって、これは、買収によって一時的に流動性が低下するものの、能力が失われるわけではないことを意味します。政策立案者にとって、これは、永続的な影響を与えるには、事業者と、事業者の復帰を可能にする国内のインセンティブの両方に対する継続的な圧力が必要であることを示しています。
起訴された個人に関する議論
Insikt は、個々のスレッドを分析するだけでなく、Operation Endgame に関与した個人のユーザー活動や、そのフォーラム活動に関する議論も追跡しました。「Jimmbee (Aleksandr Stepanov)」、「psevdo」、Chuck など、この作戦で名前が挙がった複数のユーザーが、それぞれのフォーラムのメンバーとして残っており、管理者によって禁止されていないことが確認されました。Lumma(「Shamel」)の開発者など他のユーザーは、自らの要請によりフォーラムから禁止された。指名ユーザーが継続的に存在し、普遍的な禁止が存在しないことは、地下統治が外部の指定よりも有用性と評判を優先していることを示しており、ソーシャル・キャピタルと認識されている保護が公の露出を相殺できるという規約の論理を強化している。
エクスプロイトおよびXSSフォーラムのユーザーも、キャンペーンで名前が挙がり逮捕された個人の運命について意見を共有しました。オペレーション・エンドゲーム中のダナボットの排除と逮捕に関するスレッドで、ユーザーTheriellaは、容疑者がアメリカ政府かロシア政府に採用される可能性について書き、後者の場合、容疑者は「首輪のついた金色の檻の中で政府のために働くことを強制される」と主張した。この「黄金の檻」の物語は、ダーク・コヴナントの力学と一致している。つまり、選択的な強制によって、高度なスキルを持つ犯罪者を半ば否認可能な資産に変え、能力を維持しながら国家の影響力を強化するのである。同じスレッドでは、DanaBot コード自体のメモリ リーク脆弱性によって生じた運用上のセキュリティ ミスについても説明されており、脅威アクターのユーザー名、IP アドレス、コマンド アンド コントロール (C2) インフラストラクチャのドメインとアドレス、秘密鍵などが漏洩しました。2024年の作戦について議論した別のXSSスレッドでは、ユーザーは削除ウェブサイトに投稿された作戦エンドゲームのビデオを分析し、どのユーザー名が個人にリンクされているかを議論したり、法執行機関がさまざまな個人について何を知っているか、逮捕につながった「ネズミ」は誰かについて理論を立てたりしていました。
アトリビューションの推測と「rat」ハンティングは信頼を断片化し、オープン フォーラムからキュレーションされたサークルへの移行と一致して、妄想アクターをより緊密な区分に向けて推進します。 別のユーザー「Asist」は、SmokeLoader(「SmokeLdr」)に関連するアカウントはセキュリティ上の理由から禁止されるべきだとコメントしましたが、2025年9月時点で、そのアカウントはフォーラムに残っています。安全上の懸念があるにもかかわらず、老舗ブランドの禁止に消極的な姿勢は、評判と収益の可能性の重要性を強調している。
法執行活動自体についての議論は、フォーラム上で、金銭目的のサイバー犯罪に関与することの費用便益分析に関する、より実存的な議論を促したようにも思われる。エクスプロイトフォーラムのあるスレッドで、ユーザー「RichAsHell」は、サイバー犯罪活動で大きな利益を得ることの難しさ、特に始めたばかりの人にとっての難しさについてコメントし、何十年も刑務所に入るリスクがあるため、同等の利益を得るために「ホワイト」(非犯罪企業)で働く方が魅力的だと述べています。この再評価は、取引コスト(預金、厳格な審査、閉鎖チャネル)の上昇とリスク認識の高まりを反映しており、これは明らかに「オペレーション・エンドゲーム」と条件付き国内法執行の下流影響です。この話題はエクスプロイトのユーザーの間で物議を醸しており、サイバー犯罪は旧CIS諸国や、アフリカや東南アジアなどの財政難に苦しむ他の国々、特に大都市以外では、どんな「白人」の仕事よりも儲かると主張する人もいた。
経済的な不満の物語は、リスクが高いにもかかわらず採用を維持するのに役立ちますが、同時に、運営者が専門化して参加者に対する管理を集中化するように促します。ユーザー「Ex0rci$t」は、Exploitの開始当時、ロシア連邦刑法にはカード詐欺に対する刑事罰がなかったとコメントし、ロシア国内でのフォーラム活動のさらなる犯罪化については不確実性があると指摘した。この法的不確実性は契約空間の特徴です。曖昧さによって、必要に応じて圧力をかけたり保護したりする国家の柔軟性が保たれ、市場に対する影響力を維持しながら、明確なコミットメントを回避できます。
終盤作戦後の環境における国際政策の変化
西側諸国政府は、ランサムウェアに対する政策を進化させ続けており、主に積極的な姿勢を取り、法執行機関と政府がランサムウェアの脅威を実際に測定できるように情報開示ガイドラインを実施しています。これにより、外部環境は一時的な混乱から継続的な測定と圧力へと変化し、ロシアを拠点とするエコシステムの事業コストが上昇する一方で、国内の保護が露出にもかかわらず活動を持続させている領域が明らかになります。
こうした状況の中、米国とロシアは外交努力を重ね、有罪判決を受けた複数のロシアのサイバー犯罪者(アレクサンドル・ヴィニク、ロマン・セレズネフ、ヴラディスラフ・クリューシン)の釈放に至った。これは、収監されている犯罪者が重大であれば、交渉の選択肢として検討する可能性があることを示唆しているのかもしれない。 クリューシンとセレズネフは多国間交換の一環として2024年8月に釈放された。クリュシン容疑者は、証券詐欺に関与した疑いで逮捕されていた。この詐欺では、クリュシン容疑者らがコンピューターネットワークに侵入し、企業の機密情報を盗み出し、株式市場を通じて9,300万ドルの利益を上げていた。クリューシン氏が釈放されたのは、同氏の会社がクレムリンと契約を結んでいたことと、共犯者の一人が2016年に民主党全国委員会へのハッキングに関与したGRU職員だったためだと考えられる。さまざまなハッキングやカード詐欺計画に関与していたロマン・セレズネフは、ロシア下院議員ヴァレリー・セレズネフの息子であるため、釈放された可能性が高い。アレクサンダー・ヴィニクは2025年2月に釈放され、数十億ドル相当の暗号通貨のマネーロンダリングの罪を認めていた。ヴィンニク氏がロシアに帰国する前に、ロシア内務省は米国への同氏の引き渡しを阻止するために独自の調査を行っていた。捕虜交換により、ロシアは彼に対する刑事訴訟を取り下げ、彼はロシアに帰国後釈放された。こうしたスワップは、高価値の「脅威」が地政学的資産として機能することを強調する。交換または「保護」の可能性はエリート層の抑止力を低下させ、国家権力への近接性が外国の法的リスクを相殺できるという協定の論理を強化する。
エンドゲーム作戦の開始以来、ロシアから発信された複数のランサムウェア攻撃が西側エンティティを標的にし続けたため、多くの国の政府はランサムウェアの支払い、ランサムウェア運営者との交渉、レポート手順、主要な展望者/敵対者の特定に対するアプローチの再評価を余儀なくされました。 以下は、米国および他のいくつかの標的となっている国における過去数年間の主要な法改正の一覧です。2025年、米国は米国のインターネットと通信インフラを保護するサイバーセキュリティ体制を強化するための2つの 大統領令(1、2 ) に署名した。この法律はまた、ロシア、中国、イラン、北朝鮮の政府が主導する国家主導のサイバー攻撃に対して米国政府がより効果的な措置を講じることを可能にし、主に中国に焦点を当てた政府技術請負業者向けの最低限のサイバーセキュリティ基準の策定を示唆している。西側諸国は、権限と基準を正式なものにすることで、国家が容認する犯罪者が活動するグレーゾーンを狭めており、ロシアを拠点とする脅威グループが国際的な取引を行う際に国内の保護だけに頼ることがより困難になっている。
さらに、日本はより攻撃的なサイバーアプローチに移行しつつあります。2025年5月16日、日本は新たなアクティブサイバーディフェンス法を施行しました。この法律により、日本当局は、悪意のある活動が行われる前に敵対的なサーバーに侵入して無力化し、日本への攻撃のレベルを下げることを含め、敵対的なインフラストラクチャや脅威アクター / 敵対者に対する攻撃的なサイバー作戦を実行することができます。 この先制行動の常態化は、ロシアを拠点とする生態系への外的圧力には、核実験後の浄化だけでなく、積極的な防衛も含まれ、条約が維持しようとしている活動の窓口を圧迫することになることを示している。
- オーストラリアは2025年5月31日、サイバーセキュリティ法案2024に基づく新しいランサムウェア支払い開示規則の施行を開始し、年間収益が300万オーストラリアドル(192万米ドル)を超える企業に、72時間以内にオーストラリア通信信号局(ASD)に身代金の支払いを報告することを義務付けました。この法律は、身代金の支払いを違法とするものではありませんが、ランサムウェアの活動に関する政府の洞察力を高め、将来のサイバー犯罪法に情報を提供するために透明性を義務付けています。企業は、オーストラリアの事業番号、攻撃のタイミング、データが盗まれたか暗号化されたか、悪用された脆弱性、身代金の金額と通貨、事業への経済的影響などの詳細を報告する必要があります。
- 2025 年 1 月 14 日、英国政府は「 Ransomware :インシデント レポートを増やし、犯罪者への支払いを減らす提案」と呼ばれる公開協議を開始し、提案開始日は 2025 年 4 月 8 日でした。 提案によれば、学校、国民保健サービス(NHS)、重要な国家インフラ(CNI)の運営者、地方議会を含むすべての公共部門の機関がランサムウェアの支払いを行うことを禁止するという。この提案には、透明性を高め、対応戦略を改善することを目的として、ランサムウェア インシデントのレポートの義務化も含まれています。 これまで、英国政府機関はランサムウェア運営者に身代金を支払うことを禁止されていた。このプロセスは、サイバー犯罪に対抗し、企業やインフラへの金銭的損失やその他の損害のリスクを最小限に抑えるための、より広範な戦略の一部です。本稿執筆時点では、この法律はまだ施行されていないが、政府は近い将来に法律制定をさらに進める強い意向を示している。
支払いの可視性と禁止により、RaaS エコシステムの流動性が低下し、交渉リスクが高まり、恐喝の影響力は弱まります。これにより、国内の保護だけでは保証できない収益化チャネルが制限され、ロシアを拠点とする脅威アクターは適応するか収益を失うかのプレッシャーにさらされることになります。
ロシアのサイバー犯罪者による作戦の適応
2025年4月、ロシアの法執行機関は、ダークネットマーケットプレイス「BlackSprut」のホスティングに関与した疑いで、Aeza GroupのCEOであるアルセニー・ペンジエフ氏と共同創設者のユーリ・ボゾヤン氏を逮捕した。BlackSprutは、モスクワで説明のつかない看板広告を通じて世間の注目を集めていたプラットフォームである。ロシア当局はこれまで、犯罪フォーラムで広告を掲載する多くのホスティングプロバイダーを容認または無視してきたが、Aeza と国内麻薬市場との直接的なつながりが、介入を促す政治的限界を超えたようだ。このインシデントは、より広範な政策変更を示すことなく、ロシアにおける執行措置がどのようにして突然かつ選択的に発生する可能性があるかを示している。 犯罪基盤が国民や政治に望ましくない注目を集めると、隣接するサイバー活動や影響力行使活動が妨げられずに済む一方で、寛容さは狭まり、当局は結果を示すようになります。
Aeza の逮捕後、サイバー犯罪エコシステム内でプロバイダーへの信頼は大きく失われ、LolzTeam などのフォーラムではダウンタイムや支払い停止に関するユーザーからの苦情が多数寄せられました (その結果、Aeza のアカウントは「詐欺」として禁止されました)。CloudBlastやVDSinaなど、他の複数のロシアTAEは、Aezaが残した空白を埋めるためにすぐに行動し、対象を絞った「難民サービス」を提供した。さらに、米国政府は2025年7月にAezaに対する制裁を発表し、英国も2025年9月にさまざまなランサムウェア活動への関与を理由にこれに追随しました。OFACの指定後まもなく、Insikt Groupは、Aezaがブランドを多様化し、そのインフラの一部をセルビアのプロバイダーであるSmart Digital Ideas DOOと英国に拠点を置くHypercore Ltd.に移行する動きを観察した。おそらくIP資産を保護するためだろう。同時に、同社は決済に関してWebMoney、YooMoney、Mirなどのロシアの金融システムに依存し続けています。
これは、西側諸国政府とロシア国内の法執行機関の両方が課す執行戦略の間で活動のバランスを取りながら、Aeza が IP 資産を保持しようとする試みを反映している可能性が高いと私たちは評価しています。注目すべきことに、アエザは、少なくとも2022年からヨーロッパで活動している親クレムリンの偽情報キャンペーン「ドッペルゲンガー」のインフラの一部をホストしていたとも言われており、その本部も旧PMCワグナーセンターに置かれていた。これは、ロシア当局がサイバー犯罪に関連したホスティング サービスを容認し、さらには自らの活動に利用している可能性もあるが、国内の麻薬流通との直接的な関連が政治的に敏感な問題となり、介入を促した可能性もあることを示唆している。地理的多様化のアプローチは、ホスティング エコシステム内での典型的な犯罪的適応であり、特に、異なるレベルの寛容性を持つ管轄区域にまたがって活動する組織にとっては、評判や規制の圧力が高まっても、収益化を国内に定着させながらインフラを海外に移行し、国内の保護と支払いへのアクセスを維持するというものです。
一方、スターク インダストリーズや Zservers などの TAE とされる企業は、制裁措置を含む西側諸国の執行措置に適応する一定の回復力を示しています。スターク インダストリーズは、事業の継続性を確保するために、メディア レポートを活用して、事前にインフラストラクチャの一部をモスクワに拠点を置く UFO ホスティングに移行した可能性があります。 これらの制裁を受ける前、スターク インダストリーズはエンドゲーム作戦において西側諸国の法執行機関に協力していたとも伝えられている。Insikt Group Zservers による同様の行為を観察していなかったが、Zservers も制裁を受けた。 複数の脅威アクターがサービスが「停止」したと示唆しているにもかかわらず、サイトが依然としてアクティブであることは注目に値する。
先制的な再配置、海外での見せかけ、拠点の多様化、選択的な協力といったこれらの異種戦略は、TAE や類似の組織がロシア連邦および独立国家共同体内の複雑な運用環境をどのように乗り越えるかを示しています。これらの脅威アクターは、国家の優先事項にとって有用であり、重要なサービス(インフラストラクチャ)を提供しながら、国家が世界的にもっともらしい否認を維持できるようにします。ただし、これらのプロバイダーは、予期しない強制措置を回避するために、国内で敏感な問題へのサービス提供を避ける必要があります。
Ransomware外部からの圧力にも関わらず適応し、成長する
Insikt Group が Operation Endgame の開始以来観察した主な傾向は、前回のレポートの期間から進化し続けている傾向と、ランサムウェアの脅威の状況を大幅に変えた新しい傾向の 2 つのグループに分けられます。こうした傾向は、国内の保護が最も強いところに信頼と保護を集中させながら、執行を相殺するために量と分散を求める市場の動向を反映しています。主な進化の傾向は次のとおりです。
まず、新しいランサムウェアの亜種の数が着実に増加しています。たとえば、2024 年 5 月から 12 月にかけて、少なくとも 192 種類の新しいランサムウェアの亜種が特定されました。2025年1月から9月までに新たな変異株の数は236個でした。亜種の大部分は、漏洩した情報ソース コードや、LockBit、CryLock、Xorist、Proton、GlobeImposter、Chaos、Makop、MedusaLocker、Djvu、Dharma などの既存のランサムウェア ファミリーのビルダーから派生したものです。 この傾向は今後も継続し、増加すると予想されます。新しいランサムウェア亜種の発売はメディアの注目を集めることがあり、実際に注目を集めることはよくありますが、それは時として、妄想アクターやグループが望んでいることかもしれません。 脅威グループは、漏洩したデータを通じて独自のランサムウェアの亜種を開発および展開する知識を獲得するにつれて、この攻撃ベクトルタイプをTTPsに追加する可能性が高くなります。 Insikt Group は、いくつかのケースにおいて、異なるランサムウェアの亜種が同一の通信方法を使用していることを確認しており、これはこれらの脅威アクターの信頼性が低いことを示しています。漏洩したビルダーによる拡散は、豊富な人材や保護なしに能力を拡散させ、注目を集めるが信頼性に欠ける騒々しい「ブランド」を生み出します。これは、防御側のトリアージ負担を増やす一方で、中核となる保護されたクルーを比較的隔離した状態にするエコシステム レベルの適応です。いくつか例を挙げると、
- ルートランサムウェア、Foxtrotランサムウェア、Pomochitランサムウェアは、同一のメールアドレス(pomocit01@kanzensei[.]top)を使用していました。およびpomocit01@surakshaguardian[.]com)。
- ランサムウェアを破壊し、攻撃する新しいランサムウェアは、同一のメールアドレス(ithelp01@securitymy[.]name)を使用しました。および ithelp01@yousheltered[.]com)。
第二に、新たなランサムウェア脅迫ウェブサイトが着実に増加しています。たとえば、 Insikt Group 、2024 年 5 月から 2024 年 12 月にかけて 34 件の恐喝 Web サイトを特定し、2025 年 1 月から 2025 年 9 月にかけて 60 件の恐喝ブログを特定しました。 ブログが増えると、圧力の経路が多様化して削除が複雑になるだけでなく、信頼も分断されます。真剣な運営者は、交渉を厳選された場へと誘導することで対応し、協定に沿った閉鎖的な力学を強化します。すべてのランサムウェア亜種が独自の恐喝ブログを運営しているわけではありません。Insikt Group は、新しい亜種を作成して展開するのは比較的簡単だが、その亜種が恐喝 Web サイトを立ち上げるための被害者データを取得するのに実際に十分成功するかどうかについてはボトルネックがあると評価しています。
3つ目に、ランサムウェアの標的はアジア諸国に移っています。2024年、インドは恐喝ウェブサイトに100人の被害者が掲載されており、アジアで最も標的となった国であり、世界でも7位であった。2025年6月、イスラエルは世界で最も攻撃の標的となる国の中で第4位となった。しかし、今月はイランとの紛争により、さまざまなサイバー犯罪者による攻撃の波が起こり、イスラエルが通常よりも頻繁に標的にされた可能性が高い。地理の変化はご都合主義と政治的リスク管理を反映しており、妄想アクターは国内の保護を脅かしたり不均衡な対応を引き起こす管轄区域を避けながら高収量目標を追求する。
4 番目に、新たなランサムウェアグループは、分散型サービス拒否 (DDoS) 攻撃や、被害者に電話をかけて身代金の支払いを脅迫するなど、圧力戦術を使って被害者から脅迫を続けています。 これらの新しい RaaS グループは、主に恐喝ブログや Telegram チャンネル、フォーラム、具体的には Ramp Forum を通じて、アフィリエイト メンバーを公然と採用し続けるでしょう。支払い率の低下に代わるエスカレーション戦術がとられ、市場の端ではオープンな採用が続く一方で、既存のブランドは門戸を閉ざすという、量と生き残り可能性のバランスをとる二重の道が続いています。
第 5 に、有名なランサムウェア ブランドの漏洩した情報ソース コードに基づくランサムウェア亜種の運営者は、別の圧力手法を広く採用しています。それは、被害者がランサムウェア攻撃後 24、48、または 72 時間以内に身代金を支払わない限り、身代金を 2 倍に支払うというものです。 時間ベースの罰則は、法執行機関や規制当局の介入による摩擦が起こり、より敵対的な外部環境が認識される前に交渉の時間を短縮することを目的としている。
6 番目に、既存のランサムウェアグループはセキュリティ上の理由からブランド変更を続けています。ブランド変更は評判のリセットと法的煙幕として機能し、保護されたコアが熱を発散させながら、契約の保護境界内で人材、インフラストラクチャ、および国家と連携したユーティリティを維持できるようにします。
Ransomware TTPsの変化
2024 年 5 月以来、 Insikt Group 、RaaS 事業者のビジネス モデルにおけるさまざまなアプローチとTTPs変化を観察してきました。 私たちが観察した新しいアプローチは付録 Bに概説されています。
Ransomwareグループ間の対立の激化
ドラゴンフォース、ランサムベイ、ランサムハブの紛争
2025年4月、 Insikt Group 、Dragon Force Ransomware GroupがフォーラムRampでそのプロジェクト「DragonBay」とRansomHub Ransomware Groupに関していくつかの物議を醸す発言を発表したことを確認しました。
- 2025年4月1日、RansomHub Ransomwareグループがオフラインになり、活動を停止したことが確認されました。 一部の研究者は、2025年2月以降、被害者数がほぼ倍増していることから、脅威グループの少なくとも一部はQilin RaaSに移行した可能性が高いと述べています。Qilin Ransomwareグループが新しい RaaS バージョンを宣伝し、さらに多くのアフィリエイト メンバーを雇用していることが確認されました。
- ほぼ同時に、2025 年 4 月 2 日に、脅威アクター dragonforce は、RansomHub が彼らのインフラストラクチャに加わり、協力し始めた可能性が高いことを示唆する声明を発表しました。
2025年4月25日、dragonforceはRampフォーラムでRansomHub Ransomwareグループに対する攻撃を否定しました。 しかし、2025 年 4 月 28 日、RansomHub Ransomwareグループのメンバーである仮想アクター「koley」は、Dragon Force Ransomware Group が RansomHub のインフラストラクチャに対する攻撃とその運営の混乱に関与していると主張しました。 また、彼らは、RansomHub内で「sarg0n」というあだ名を持つ人物(おそらくsarg0n、Exploit and XSSフォーラムのメンバー)が裏切り者だと特定したと述べています。この人物のVKアカウントはvk[.]ru/id6571635で、名前は「Дмитрий Игоревич Кудинов」だと言われています。また、koley 氏は、Dragon Force Ransomware Group が RansomHub などの FSB に連絡先を持っていると述べました。koley氏は、RansomHubへの攻撃は2つのサイバー犯罪グループ間の宣戦布告であると述べた。
Dragon Force:Everest、LockBit、BlackLock(Mamona) Ransomwareグループへの攻撃の可能性
2025 年 3 月 18 日、Dragon Force Ransomwareグループは
Dragon Force ランサムウェア カルテルとして活動していることを発表し、24 時間後には BlackLock Blog や Mamona Blog などの競合他社の恐喝 Web サイトに対して DDoS 攻撃や改ざんを実行していることが確認されました。 どちらの Web サイトも El Dorado Ransomware Group の亜種であり、同じ仮想アクター「$$$」によって運営されています。
その後、2025年4月5日、ランサムウェア集団エベレストが使用していた「エベレストランサムチーム」という恐喝ウェブサイトが、先週末にハッキングされ改ざんされたとみられ、オフラインになった。ウェブサイト上の被害者リストは、「犯罪をしないでください。犯罪は悪いことです。プラハより xoxo」というメッセージに置き換えられました。インシデントが正当なものなのか、その背後に誰がいるのかは明らかではない(同じメッセージが、LockBit の管理者アフィリエイト パネルに未知のユーザーによって投稿されている。LockBit の漏洩チャットで閲覧可能)。近年拡大している法執行機関の妨害活動では、通常、標的の Web サイトを、活動を発表し関与する機関を特定するスプラッシュ ページに置き換えるからだ。 エベレストのブログ改ざんは法執行機関によるものではないとしており、ダークウェブのフォーラムで「出口詐欺」の被害に遭ったと訴えている関係者も確認されていない。本稿執筆時点では、恐喝ブログは運営を続けています。しかし、LockBit および Everest ランサムウェア グループが Dragon Force の標的になった可能性はあります。
支払い、ターゲット戦略、収益性への影響
「Operation Endgame」の開始や世界中で複数の法執行活動が成功して以来、Insikt Group はランサムウェア操作者の金銭的損益に関するレポートと統計を分析し、2024 年以降ランサムウェア操作者が受け取る身代金の額が減少しており、この傾向は 2025 年上半期も続いていることを確認しました。さらに、脆弱性の悪用、フィッシング攻撃、悪意のある電子メールによる攻撃は、被害者をランサムウェアに感染させる主な攻撃ベクトルです。
身代金支払いに関するレポートの分析によると、2025 年上半期のランサムウェアの平均支払額はわずかに減少しました。
- ソフォスは、2025 年 6 月 30 日に「 Ransomwareの現状」レポートをリリースしました。このレポートでは、ランサムウェア攻撃の 32% が脆弱性の悪用によるものであることが示されています。データの復号化率は 2025 年には 50% に減少しました (2024 年には 70%)。 身代金要求額の平均(中央値)は、2024 年の 200 万ドルから 34% 減少して 1,324,439 ドルになりました。身代金支払額の平均(中央値)は、2024年(200万ドル)から2025年には50%(100万ドル)減少しました。
- Coveware は 2025 年 5 月 1 日にレポートを発表し、2025 年第 1 四半期の平均身代金支払額は 552,777 ドル (2024 年第 4 四半期と比較して -0.2%) であったと示しています。2025年第1四半期の身代金支払額の中央値は20万ドル(2024年第4四半期と比較して80%増)でした。
- Chainalysisは2025年2月5日、2024年にランサムウェア運営者が得た身代金は約8億1,355万ドルで、2023年の12億5,000万ドルから35%減少したと報告しました。また、データ漏洩ウェブサイトの被害者数は2024年が過去最高の数に達しましたが、こうしたデータ恐喝ウェブサイトでは、被害者、法執行機関、サイバーセキュリティ研究者を欺き、詐欺を働く目的で、すでに公開されている情報を掲載したり、他の情報源から情報を転載したりすることがよくあります。そのもう一つの大きな理由は、2024年に2つの主要なランサムウェアグループ、LockBit 3.0(「Operation Cronos」、2024年2月)とALPHV(2024年1月に出口詐欺を実行)が崩壊したことであると考えられます。新興のランサムウェアグループは、上記の亜種と同じ規模の活動と市場シェアを達成することはできません。
今後の展望
ロシアのサイバー犯罪エコシステムは縮小する可能性は低く、今後も再構成され続けるだろう。ロシアの選択的な執行により、使い捨ての収益化ノードとインフラノードが燃え続ける一方で、高ユーティリティのオペレーターサークルが隔離され、西側諸国の圧力に屈するのではなく適応する条件付きの安全地帯が維持されると、私たちは高い確信を持って評価しています。今後 6 か月から 12 か月の間に、ロシア当局は、情報や地政学的な価値があるとみなされる事業者に対する断固たる措置は避けつつ、実用性の低い支援者 (国内の評判に結びついたキャッシュアウト ブローカーや政治的に敏感なホスティング サービスなど) に対しては優先順位を付ける措置を講じると思われます。 Cryptex/UAPS 型の訴訟がさらに増え、西側諸国の訴訟で名前が挙がったエリート層をめぐる曖昧な状況が続くと予想されます。
押収、制裁、ロシアの散発的な事件により信頼できるレールが混乱し、ミキサー、OTCブローカー、友好的な管轄区域を通じた多様化が促進されるため、現金化の摩擦が増大するでしょう。その結果、収益の減少ではなく、取引コストの上昇と遅延が発生します。同時に、フォーラムにおける信頼の低下により、募集や交渉はオープンなマーケットプレイスから、保証金、KYC ライトチェック、文化的ゲーティングを必要とする半閉鎖的なサークルへと移行し続けることになります。オープン RaaS 広告はボリュームを供給するためにギリギリで存続する一方、信頼できるブランドは継続性を保護するための門を固めます。
ビジネスモデルの混乱は続くでしょう。今後も、データ脅迫のみを提供するサービス、DDoS や通話圧力などの 3 重脅迫アドオン、および投資型アフィリエイト スキームが継続的に増加すると予想されます。一時的な民営化、つまり圧力を受けて静かになり、注目が移ると再び姿を現すという行為は、コモディティ インフォスティーラーのエコシステムに見られるように、今後も一般的な回復力のパターンとして残るでしょう。最終的な効果は、公開露出サイクルの短縮と非公開収益化期間の延長です。
OPSEC はより重要になりますが、不均一なままです。妄想アクターは、集中管理されたプラットフォームやスタッキングツールチェーン (テール、仮想マシン [VM]、隠しボリューム) から移行し続けますが、特にアフィリエイトのオンボーディング、支払いのピボット、およびコミュニケーションの移行中に、ユーザビリティのギャップや設定ミスにより、防御者が悪用できる継ぎ目が引き続き生じます。 同時に、ビルダーの漏洩や急速なブランド変更により、信頼性の低い亜種や新しいブログが多数出現し続け、全体的なボリュームが増加する一方で信号の品質は低下します。保護された脅威アクターのより小規模なコアが、ノイズの中で不均衡な影響力を維持することになります。
地理とターゲットの選択は政治的に制限されたままとなります。CIS と BRICS に対する明示的な例外規定や、地域危機に関連した機会主義的な変動は、協定内のリスク管理を反映して存続するだろう。シミュレーションアクターは、国内のカバーを危険にさらす管轄区域での逆戻りを回避しながら、高利回りの機会を追求します。 支払いの開示と禁止が拡大し、攻撃的な当局が正常化し、多国籍企業による摘発が加速するにつれ、西側諸国の政策圧力はより継続的になるだろう。スワップ、寛大な国内結果、政治的保護によって個人のリスク認識が薄められる限り、エリート工作員に対する抑止力は限られたままとなるだろう。
擁護者や政策立案者にとって、その意味は明らかです。永続的な影響は、犯罪者自身に対する圧力と同様に、保護のインセンティブに対する圧力からも生じます。キャッシュアウトとインフラストラクチャーにおける難題を優先順位を付ける。公的運用と私的運用の間の変動を検出するための継続的な測定を行います。アフィリエイトのオンボーディングと交渉サイクルのつなぎ目に焦点を当てます。そして、制裁と法執行活動を、国内の保護コストを引き上げる外交手段と連携させる。 管理された市場では、契約はショックに合わせて調整されます。保護を維持する計算を再構築することによってのみ、混乱は拡大し、持続することができます。
付録A:サイバー犯罪に関連するロシアの法執行機関の出来事のタイムライン
(出典:Recorded Future)
付録B: エンドゲーム作戦後に採用された新しいRansomware TTPs一覧
Hunters International:
Hunters International は、データ強奪モデルへの移行を公に発表した最初の RaaS グループの 1 つです。2024年8月14日、ハンターズインターナショナルは自社の恐喝ウェブサイトで、身代金の支払い件数が大幅に減少したこと、その主な理由は特定のアフィリエイト会員プログラムやランサムウェアの品質ではないことを明らかにしました。その主な理由は宣伝のためでした。脅威アクターによると、唯一の可能な方法は、重要インフラを標的にして身代金を受け取ることだが、当局が身代金の支払いを承認しない場合、金銭を得るチャンスはない。 ハンターズ・インターナショナル・グループは、データを盗み出すことと、ランサムウェアを展開しないことを決定しました。この発表の後、ハンターズ・インターナショナルは身代金要求メッセージの表示と暗号化されたファイルの名前変更を停止しました。
Anubis RaaS:
Anubis Ransomwareグループは、さまざまなTTPs使用してアフィリエイトを誘惑しました。 2025年2月下旬、脅威グループは2つのモードを備えたアフィリエイトモデルを発表しました。2025年2月23日、脅威アクター「superSonic」はフォーラムRampでAnubis RaaSアフィリエイトプログラムを宣伝し、ランサムウェアとデータ窃盗の2つのモデルを紹介しました。データ窃盗ビジネスモデルでは、ユーザーは企業から窃盗したデータをAnubisに送信し、Anubisは恐喝ブログを通じて恐喝プロセスを実行します。
Hunters International と Anubis に加えて、BianLian Ransomware Group もランサムウェアからデータ恐喝へと操作を切り替えていることが確認されました。
Ransomwareグループは、すでに情報漏洩/侵入された被害者に対する DDoS 攻撃と電話サービスに加えて、三重の恐喝TTPs強化し続けました。 たとえば、2025 年 5 月 4 日、Ramp Forum のメンバーであり、Qilin Ransomware Group のメンバーでもある脅威アクター Haise は、Qilin RaaS アフィリエイト プログラムがメンバーに自動化された「弁護士への電話」サービスを提供していると発表しました。脅威アクターによると、このサービスには次のオプションと利点が含まれています。
- 情報漏洩・侵入データの法的「評価」
- 特定の管轄区域に応じた違反の法的分類
- 訴訟の可能性、その費用、評判の損害に関する法的評価
- 弁護士と直接被害者のために交渉を行う能力
- 被害者が協力を拒否した場合、最大限の損害を与えることに関する法律相談
さらに、2025年5月5日には、ランサムウェアグループは、最大1TBのデータ容量を持つファイル共有ストレージ、スパムツール、弁護士と協力して恐喝ブログに掲載するテキストの作成やランサムウェアの交渉を支援できる独自の「ジャーナリスト」プールなどの追加機能を実装しました。
2025年6月21日、脅威アクター「Nova」は、フォーラムRamp上で、新しい「Nova Access Investment Affiliate Program」のアフィリエイトメンバーを募集していました。妄想アクターによると、この投資アフィリエイトプログラムは、アフィリエイト会員を対象とした情報漏洩・侵入ネットワークへの投資に使用されるとのこと。 「市場価値は、地域や標的の種類に応じて被害者の身代金の額によって決まり、より大きな被害者を提供する者の方がより成功する投資となるだろう」と脅威アクターは述べた。Nova RaaS チームは、投資家をセッション メッセンジャー経由でオンボードし、信頼バッジを受け取れるようにする予定でした。プログラムの説明には、「このバッジにより、Nova のプライベート チャット サーバーにアクセスしてプライバシーを強化し、身代金の割合を高めることができます。チャット交渉へのフル アクセスが提供され、被害者とのチャットを閲覧できるようになります」とも記載されていました。
2025 年 7 月 29 日、ランサムウェア運営者は Nova Investment アフィリエイト プログラムを停止しました。代わりに、預金することができない他の会員に役立つ別のプログラムを導入すると述べました。この新しいプログラムでは、新規メンバーが米国または EU を拠点とする高収益のアクセスを 1 つ提供すると、Nova Ransomware Group のリソースとサービスを無料で使用できるようになります。
(情報源: Recorded Futureデータ)
付録 C: エンドゲーム作戦中の標的エンティティのリスト
発作
顧客の識別
発作
ビデオリリース
ロシアの逮捕と押収
(情報源: Operation-endgame[.]com )