
Trimble Cityworks: CVE-2025-0994
CVE-2025-0994とは何ですか?
CVE-2025-0994 は、地方自治体や公共事業向けに設計された資産管理および作業指示ソフトウェア、 Trimble Cityworksにおける高重度のデシリアライゼーション脆弱性です。シティワークスがサービスを提供する重要なインフラ分野には、上下水道システム、エネルギー、交通システム、政府サービスおよび施設、通信などが含まれる。
この脆弱性は、15.8.9より前のCityworksバージョンおよび23.10より前のCityworks with Office Companionバージョンに影響します。
CVE-2025-0994を悪用することに成功すると、認証済みの攻撃者は、標的のMicrosoft Internet Information Services(IIS)Webサーバーに対してリモートコード実行(RCE)を実行できるようになります。
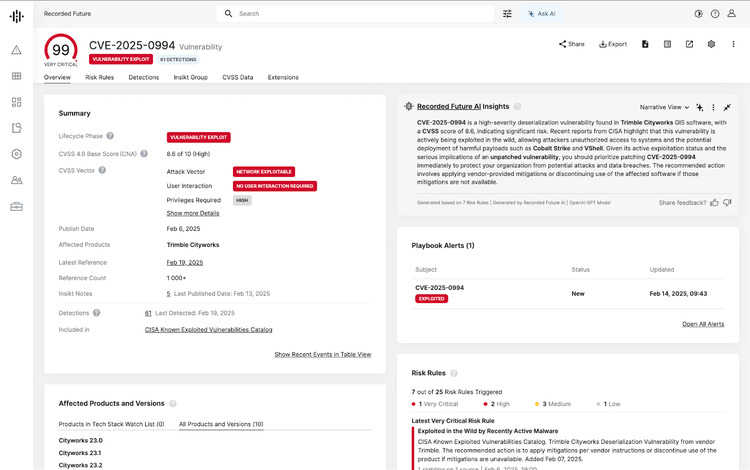
Insikt GroupのCVE-2025-0994評価
Indicators of compromise (IoCs) shared by Trimble suggest that the vulnerability is being exploited to deliver custom Rust-based loaders capable of loading VShell and Cobalt Strike into memory. Additionally, the threat actors delivered an obfuscated JavaScript payload located in the “%TEMP%” folder, two unknown files, three malicious executables with randomized, alphanumeric filenames (for example, “fq1u4t83[.]exe”), and two files masquerading as legitimate services (“winpty.dll” and “winpty-agent[.]exe”).
悪意のあるファイルは、脅威アクターが制御するCobalt Strike C2サーバーから被害者の環境にダウンロードされた可能性があります。
Trimbleが共有したIoCに基づくと、脅威アクターは192.210.239[.]172:3219を使用しました。および192.210.239[.]172:4219ステージングインフラストラクチャとして。Insikt Groupは、このIPアドレスがCobalt StrikeのC2サーバーであることを検証しました。
脅威アクターのインフラストラクチャからどのファイルが転送されたかを明確に確認するには証拠が不十分です。しかし、「\Temp」フォルダに保存されている難読化された英数字名の実行可能ファイルやJavaScriptペイロードがその可能性として考えられます。
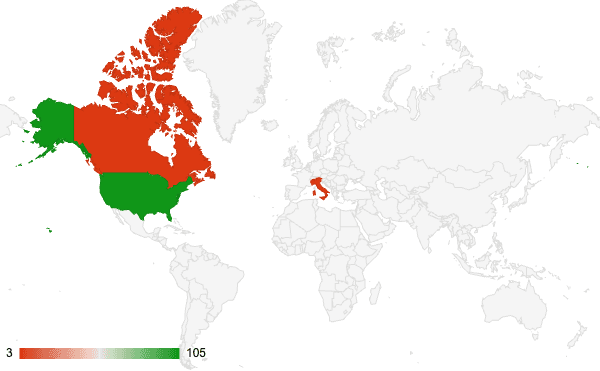
執筆時点でShodan上に公開されているCityworksインスタンスは111件あり、そのうち21%が特定されたバージョン番号に基づいて脆弱です。露出したインスタンスの大半は米国に所在し、複数の.govドメインが含まれます。
Trimble社は、CVE-2025-0994の悪用を観測したことに関連する以下のIoC(侵害指標)リストを公開しました。
表1: TrimbleがCVE-2025-0994(情報源: トリムブル)
推奨される対応
組織はCityworksバージョン15.8.9以降、またはCityworks with Office Companionバージョン23.10以降にアップグレードする必要があります。CISAはこのCVEを既知の悪用された脆弱性カタログに含め、緩和策を直ちに講じるか、緩和策が利用できない場合は製品の使用を中止することを推奨しています。この脆弱性は積極的に悪用されており、重大度も高いため、組織は潜在的な攻撃から自社の資産を守るために、この脆弱性へのパッチ適用を優先すべきです。
Recorded Futureがどう役立つか:
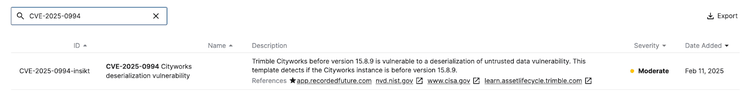
- Insikt Group - このブログ記事に 添付されたYAMLファイルをダウンロード すると、Insikt Groupが作成したCVE-2025-0994用に作成されたNucleiテンプレートにアクセスできます。これにより、防御者はパッチ適用前のTrimble Cityworksインスタンスの潜在的に脆弱な状態をテストできます。
- Attack Surface Intelligence - CVE-2025-0994の脆弱性を持つインターネットに接続された資産を特定します。
- Vulnerability Intelligence - CVE-2025-0994に関する有益な背景情報を得る。パッチ適用や優先順位付けの議論を助けるために。
Insikt Groupについて:
Recorded FutureのInsikt Group脅威リサーチチームは、政府および業界での豊富な経験を持つアナリスト、言語学者、セキュリティ研究者で構成されています。
Insikt Groupは、ブログ記事やアナリストノートを通じて、Recorded Futureのアナリストコミュニティに脅威インテリジェンスを提供しています。