マイクロソフトは2018年に発生した上位10件の脆弱性のうち8件の標的となった。
分析の全文をPDFでダウンロードするには、ここをクリックしてください。
この分析は、2018年1月1日から2018年12月31日までの期間に、脆弱性とエクスプロイトキット、フィッシング攻撃、またはリモートアクセス型トロイの木馬が同時に発生した事例に焦点を当てています。私たちは、コードリポジトリ、ディープウェブのフォーラム投稿、ダークウェブサイトなど、数千もの情報源を分析しました。これは2017 年のレポートの続編であり、対象読者には情報セキュリティ実践者、特に脆弱性リスク評価をサポートする人々が含まれます。
Executive Summary
脆弱性管理の実践者の多くは、サイバー犯罪者が脆弱性を積極的に悪用していることについて十分な洞察を持たずに、脆弱性を優先するという困難な課題に直面しています。 ここでは、2018年に発生した上位10件の脆弱性を特定することで、この問題に光を当てようと思います。セキュリティ専門家は、企業の技術スタックに影響を与え、エクスプロイトキットに含まれている、リモートアクセス型トロイの木馬(RAT)の配布に使用されている、または現在フィッシング攻撃に使用されている脆弱性について、十分な知識を持つことが不可欠です。
2018年には、Adobe製品を標的とした攻撃よりも、Microsoft製品を標的とした攻撃の方が多かったことが確認されました。10件中8件 フィッシング攻撃、エクスプロイトキット、またはRATを介して悪用されたMicrosoft製品は、Adobe Flash製品のみを標的としており、 トップ10に入ったのはAdobe Flashのみでした。これは、パッチ適用の改善と、2020年に予定されているFlash Playerのサービス終了が重なったためと考えられます。
過去数年間と同様に、より標的を絞った攻撃への移行とゼロデイ脆弱性の減少に伴い、新たなエクスプロイトキットの開発は引き続き減少傾向にある。過去数年間、エクスプロイトキットはAdobe製品の脆弱性を悪用していたが、そうした脆弱性は減少傾向にある。
主な判断
- 2年連続で、マイクロソフトは一貫して最も標的となり、トップ10の脆弱性のうち8つが自社製品に影響を与えました。2017年には、トップ10の脆弱性のうち7つがMicrosoftにも影響を及ぼしました。逆に、2016年と2015年の主要な脆弱性の大半はAdobe Flash Playerを標的としていました。
- 2017年の報告と同様に、過去の報告で残された脆弱性は少数で、悪用された脆弱性のトップに残っていました。昨年最も悪用された脆弱性でMicrosoft Officeに影響を与えたCVE-2017-0199は、ThreadKitエクスプロイトキットへの継続的な含まれ、5位に後退しました。CVE-2016-0189は2016年のトップ脆弱性で、2017年には2位にランクされましたが、依然として5つの異なるエクスプロイトキットに関連付けられていました。 2017年のランド研究所の報告によると、脆弱性の平均寿命は平均してほぼ7年です。
- 2018年には新たなエクスプロイトキットの数が引き続き減少し、前年の10個に対し、わずか5個にとどまり、50%減少した。これらのエクスプロイトキットのうち2つは、2018年に最も活用された脆弱性、影響とLCG Kitに関連しています。 例年と同様、より安全なブラウザへの移行や特定の被害者を標的とした攻撃など、同様の傾向がエクスプロイトキットの減少傾向に影響を与え続けている。
- 今年RATが追加されたことで、2018年にリリースされた新しいRATは35種類となり、2017年の47種類から減少した。これらの新しいRATのうち、主要な脆弱性であるCVE-2017-8750(Microsoft Officeの脆弱性)に関連付けられていたのはSisfaderだけでした。
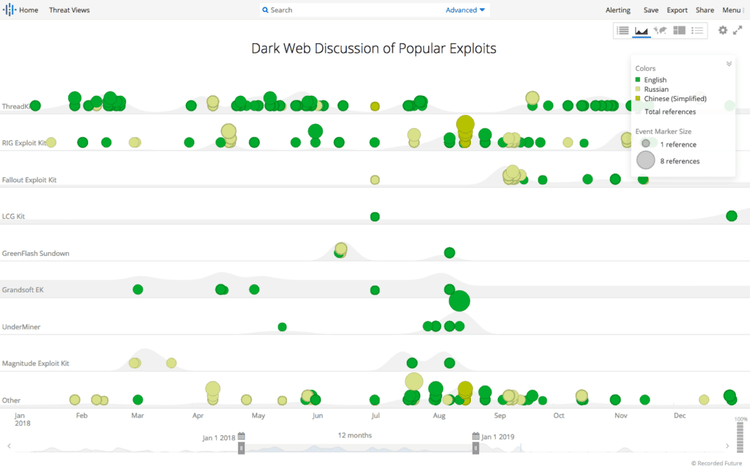
- ThreadKitというエクスプロイトキットは、他のエクスプロイトキットと比較して、ダークウェブ上での参照数の多さで際立っていた。2018年12月31日時点で、ThreadKitには上位10位に入る脆弱性のうち4つが含まれており、ダークウェブ上では400ドルで販売されていた。
背景
Recorded Futureは、2017年に追加されたエクスプロイトやフィッシング攻撃との同時発生に加え、RAT(リモートアクセスツール)を追加することで、毎年発表するトップ10の脆弱性リストの範囲を拡大し続けている。例年と同様、このリストの目的は、犯罪組織が最も悪用する脆弱性を明らかにすることです。2018年には国家関連の脆弱性を悪用した攻撃ツールの流出が大きなニュースとなったが、Recorded Futureはこれらのツールが犯罪組織によって広く利用されていたという証拠は見当たらなかったため、今回の分析では焦点としていない。
リストは過去3年間の報告書と同様に、エクスプロイトキットを用いた脆弱性の発生を引き続き分析しました。2006年にエクスプロイトキットが登場して以来、サイバー犯罪者は、この簡素なサービスとしての犯罪ウェアというチャネルを利用するために、以前ほど高度なコーディング経験を必要としなくなった。
RAT(リモートアクセスツール)を含めることで、2018年に最も頻繁に発生した脆弱性を特定するためのマルウェアのカテゴリが一つ増える。RAT(リモートアクセスツール)は、攻撃者が被害者のコンピュータを完全に制御できるため、サイバー犯罪者にとって欠かせないツールとなっている。
方法論と情報源
Recorded Futureは、2018年に参照され悪用された上位の脆弱性を特定するパラメータの一つとして、167のエクスプロイトキットのリストを用いました。2018年に新たに作成されたエクスプロイトキットはわずか5つで、2017年の10個と比べて大幅に減少した。
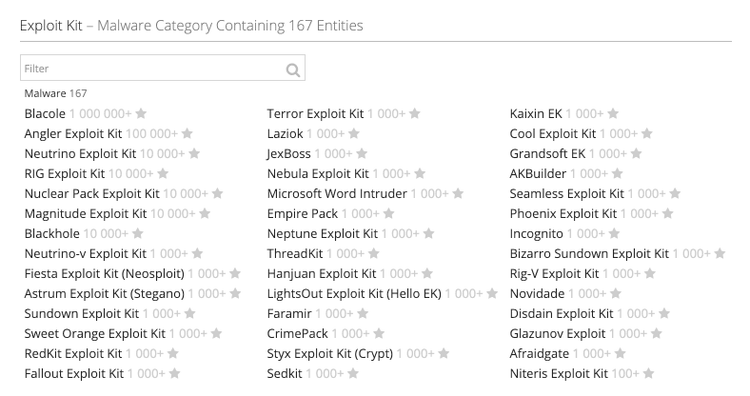
Recorded Futureの「エクスプロイトキット」カテゴリには、数十種類のエクスプロイトが含まれています。
今年の報告書では、最も悪用された脆弱性を特定する際にRATも含まれていました。Recorded Futureは492のRATリポジトリを使用していました。RATが追加された理由の一つは、多目的マルウェアとしての役割により、その使用が増加したためである。
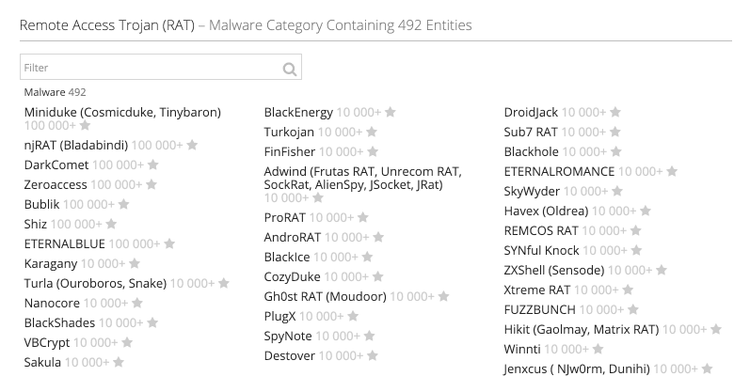
いくつかの脆弱性は、犯罪組織ではなく国家主体によって採用されたため、トップ10には含まれませんでした。具体的には、ETERNALBLUEとSpectre/Meltdownです。ETERNALBLUEエクスプロイト(MS17-010を使用)はよく話題に上るものの、犯罪組織によって使用されたり、他のエクスプロイトキットの一部として販売されたりすることはなかった。Spectreは、いくつかのフィッシング攻撃で確認されたものの、サイバー犯罪者によって多用されたわけではなかった。考えられる理由の一つは、これらのエクスプロイトは、かつては使いやすさから広く普及していた一般的なエクスプロイトキットに比べて、より高度で使いにくいということである。しかし、Recorded Futureが以前に行った主要な脆弱性に関する調査で示されているように、新たなエクスプロイトキットの出現は減少傾向にある。
この年次リストは、オープンウェブ、ディープウェブ、ダークウェブの情報源から入手可能な情報のメタデータ分析に基づいて作成されているため、Recorded Futureはこの記事で言及されているマルウェアのリバースエンジニアリングは一切行っていません。むしろ、この報告書の目的は、最も悪用されている脆弱性を明らかにすることにある。
昨年のトップ悪用された脆弱性
リストで最も悪用された脆弱性である CVE-2018-8174 は、「Double Kill」というあだ名を持つ Microsoft Internet Explorer の脆弱性で、4 つのエクスプロイト キット (RIG、影響、KaiXin、および Magnitude) に含まれていました。 この脆弱性に関連するエクスプロイトキットは、フィッシング攻撃を通じてマルウェア「Trickbot」を拡散するために使用されていることが確認されている。MagnitudeエクスプロイトキットはMagniberランサムウェアを配布し、主にコンピューターのデフォルト言語が韓国語、中国語、またはマレー語に設定されているアジアのユーザーを標的としていた。
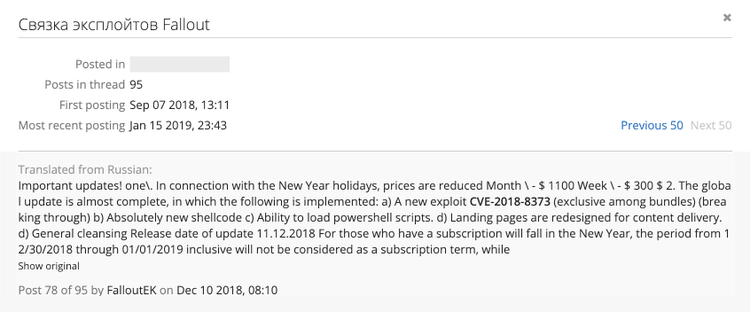
CVE-2018-4878は、2番目に多く確認された脆弱性であり、今年のトップ10の中で唯一のAdobe Flash Playerの脆弱性です。CVE-2018-8174と同様に、この は複数のエクスプロイトキットに含まれており、中でも最も有名なのは GandCrabランサムウェアの配布に使用されたエクスプロイトキットです。その名前とURIパターンは、現在廃止されたNuclearエクスプロイトキットから取られており、これは2016年のトップ10の1つであるCVE-2015-7645に関連付けられていました。 。2018年、 は、以下に示すように、週300ドル、月1,100ドルで最後に販売されていました。
初めて、ある脆弱性が3年連続で脆弱性トップ10リストにランクインした。それはCVE-2016-0189である。なぜこの脆弱性は放置されてきたのか?まず、CVE-2016-0189は特定のバージョンのInternet Explorerに依存しておらず(IE 9から11までに影響を与える)、より確実に悪用できる脆弱性となっている。この汎用性の高さから、この脆弱性は長年にわたり様々なエクスプロイトキットに組み込まれており、2018年には5つ(Underminer、Magnitude、Grandsoft、KaiXin、RIG)ものエクスプロイトキットが開発されました。さらに、CVE-2016-0189 を防止するための対策は存在しません。唯一の回避策は、VBScript.dll と JScript.dll という 2 つの一般的な動的リンク ライブラリ ファイルへのアクセスを制限することです。
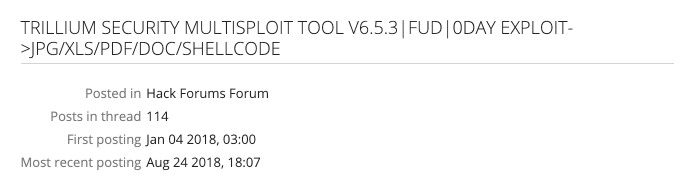
複数のマルウェアに関連する2つの脆弱性がありました:CVE-2017-11882とCVE-2017-0199です。これらの脆弱性はそれぞれ10件と8件のマルウェアに関連していました。両者ともTrilliumのSecurity Multisploit Toolで使用され、トップ10の脆弱性のうち4つが含まれていました。このツールはハックフォーラムやヌルドフォーラムで盛んに議論され、宣伝され、好意的な評価を受けた。CVE-2017-0199は、パキスタンを拠点とする脅威グループであるGorgon Groupによって悪用されたことが特に注目されている。Gorgon Groupは、標的型スピアフィッシング攻撃を通じて、英国や米国などの政府機関を標的にしていた。
エクスプロイトキットの開発は引き続き減少傾向にある
以前の報告書でも指摘したように、新たなエクスプロイトキットの開発は引き続き減少傾向にある。2018年に新たに出現したエクスプロイトキットはわずか5つで、2017年の10個、2016年の62個と比べて大幅に減少した。そのうち2つはトップ10の脆弱性、影響とLCG Kitに関連付けられていました。 3月からLCG KitはCVE-2017-11882を組み込みましたが、同年後半には2018年のトップ脆弱性CVE 2018-8174も組み込みました。 LCG KitはREMCOSやQuasarRATなどのRATの拡散など、多くの悪意ある添付ファイルと関連付けられていますが、2018年にダークウェブ上でLCG Kitの名称で販売されていたこのエクスプロイトキットへの直接的な言及はありませんでした。2018年に開発された新しいエクスプロイトキットには以下が含まれます。
- ベストパックエクスプロイトキット
- クリープエクスプロイトキット
- Darknet Angler
- 影響エクスプロイト キット
- LCGキット
依然として影響力を持ち続けるエクスプロイトキット
脆弱性に関連するエクスプロイト キットの中で、2018 年にダークウェブ情報源で最も議論されたのは ThreadKit でした。 ThreadKitには、上位10件の脆弱性のうち4件(CVE-2018-4878、CVE-2017-11882、CVE-2017-0199、およびCVE-2017-8570)が組み込まれていました。ThreadKitの悪名は、Cobalt Hacking Group(またはCobalt Group)が、独自のCobIntトロイの木馬を組み込むことで、マクロ攻撃に新たな段階を追加したことでさらに高まった。このグループは通常、金融機関を攻撃するが、メンバーの一部が逮捕されたため、活動は減少している。
2018 年、ThreadKit はダークウェブ フォーラムのユーザー mrbass によって 12 月 28 日に最後に更新され、脆弱性 CVE-2018-15982 (より最近の Adobe ゼロデイ脆弱性) が含まれ、以下に示すように 400 ドルで販売され続けました。
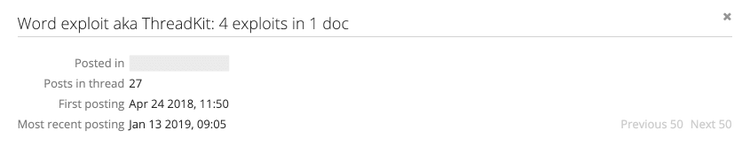
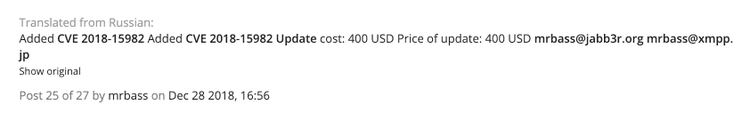
ThreadKitエクスプロイトキットの最終更新は、ダークウェブフォーラムのmrbass氏によるもので、2018年に行われました。
2018年の主要な脆弱性であるCVE-2016-0189とCVE-2018-4878の2つを悪用したUnderMinerは、2018年後半に再び活発化した。ThreadKitと同様に、UnderMinerはゼロデイ脆弱性を利用し、最初に悪用した。 2018年12月下旬にCVE-2018-15982が脆弱性として認識された。
RATsに注目
Sisfaderは2018年に初めて登場した唯一のRATであり、CVE-2017-8570の悪用という主要な脆弱性と関連付けられていました。このRATは、悪意のあるRTFファイルから起動されると、自身をサービスとしてインストールすることで永続性を維持します。入手可能な情報源によると、シスフェイダーが販売されている証拠はありませんでした。
QuasarRATは最も多くの脆弱性と関連付けられており、特にTrilliumのSecurity Multisploit Toolに含まれていました。2011年から活動しているこのRATは、政府機関に対するスピアフィッシング攻撃など、さまざまな攻撃においてその有効性を示し続けている。
今後の見通しと推奨される対策
公式の脆弱性データベースやスキャンツールでさえ、組織に一つの重要な指標を提供できません。それは、使用するシステムの脆弱性と、 脅威アクターによって積極的に悪用されているシステムの脆弱性との重なりです。 この年次リストの目的は、最も広く採用されている脆弱性エクスプロイトの説明と、いくつかの推奨される行動を提供することです。
- この投稿で特定されたすべての脆弱性を優先的にパッチしてください。
- 古い脆弱性のパッチを当てることを忘れないでください — 脆弱性は平均して約7年間存続します。
- 主要な業務プロセスに影響を与えない場合は、該当するソフトウェアを削除してください。
- Google Chromeをメインブラウザとして検討してください。
- Flash Playerは徐々に姿を消し、多くのサイトがこの技術をサイトから削除していますが、削除していないウェブサイトには引き続き注意が必要です。
- ブラウザの広告ブロッカーを利用して、悪質な広告による被害を防ぎましょう。
- システムは頻繁にバックアップを取りましょう。特に共有ファイルを持つシステムは、ランサムウェアの標的になりやすいので注意が必要です。
- ユーザーと組織は、フィッシング攻撃に対するセキュリティ意識を実践または維持する必要があります。 攻撃。
- 企業は、追加情報を要求するメールや、リンクや添付ファイルをクリックするよう促すメールに対して懐疑的な姿勢を持つよう、ユーザー向けのトレーニングを実施すべきである。企業は通常、顧客に個人情報や財務情報を要求することはありませんが、疑問がある場合は、電話で直接企業に連絡し、本当にその情報が必要なのかどうかを確認してください。