
イランのハッカー階層構造が明らかに
イラン・イスラム共和国は、サイバー作戦を実施するために請負業者と大学をどのように利用しているか

スコープノート:Insikt Groupは、共有された情報の第一手知識を持ち、イランに住んでいた元イラン人ハッカーにインタビューを行い、彼がイランで最初の安全保障フォーラムの一つを立ち上げた人物です。この情報源のコメントは、イランの攻撃的なサイバー戦略の起源に関する背景の基礎となっています。さらに、 Recorded Future やサードパーティのメタデータやオープン情報源インテリジェンス(OSINT TTPs )を活用し、さまざまなツールを活用して追加の研究が促進されました。 本稿では歴史的背景や前例についても触れているが、イランの攻撃的なサイバープログラムにおける組織や機関に関する技術的な分析は、2018年3月1日から2018年4月30日までに収集されたデータに基づいている。
Executive Summary
少なくとも2009年以降、イラン・イスラム共和国は、制裁や挑発行為と見なされるものに対して、攻撃的なサイバーキャンペーンを実施することで定期的に対応してきた。イラン・イスラム共和国は、歴史的に、政策目標を達成するために、物理的な紛争(イスラエルに対するヒズボラやサウジアラビアに対するイエメン反政府勢力など)とサイバー攻撃の両方において、代理勢力やフロント組織を利用することを好んできた。
現在、イランは新たな制裁措置によって経済的に悪影響を受ける可能性に直面している。2018年5月8日、トランプ大統領は、米国はイランに対する制裁措置の 免除を更新 しない と 発表した 。代わりに米国は追加の経済的制裁を課し、これらの組み合わせは事実上の2015年の包括的な合同行動計画(JCPOA)(通称「イラン核合意」)からの米国の離脱に相当します。
イランが過去に経済的圧力に対して示した反応に基づくと、トランプ大統領がJCPOA(包括的共同行動計画)から離脱したことを受け、イランは数ヶ月以内、あるいはそれよりも早く、欧米企業に対するサイバー攻撃を開始することで対応する可能性が高いと我々は判断する。過去の傾向から判断すると、最もリスクにさらされる可能性が高い企業は、 2012年から2014年にかけてイランのサイバー攻撃の被害を受けた多くの分野と重なっており、銀行や金融サービス、政府機関、重要インフラ事業者、石油・エネルギー関連企業などが含まれる。
主な判断
- イスラム共和国が、通常は意図的かつ計画的なサイバー作戦のアプローチを放棄したのは、2012年と2014年の2回だけで、その時は迅速な反動的なレスポンスが必要だった。 我々は、イランのサイバー工作員が米国によるJCPOAからの離脱に対応する際、その作戦は有能ではあるものの信頼性の低い請負業者によって人員配置され、実行されると予測している。
- さらに、信頼性の低い請負業者にこれらの作戦の人員を任せると、イスラム共和国が破壊的なサイバー攻撃が始まってしまった後に、その範囲と規模を制御することが困難になるという事態を招く可能性があると我々は考えている。
- イランのサイバー作戦は階層的なアプローチで管理されており、イデオロギー的かつ政治的に信頼される中間管理者グループが情報の優先事項を分割されたサイバータスクに変換し、それを複数の契約者に委託します。 これにより、請負業者同士がイラン政府への影響力争いを繰り広げる、準資本主義的なシステムが生まれる。
- イスラム共和国は根深い偏執病的な社会であり、究極的には誰も信用できない。この状況は、イラン政府が認可した攻撃的なサイバーキャンペーンにおいて、独特のトレードオフを生み出している。政府のイデオロギーに忠実であることが証明されている人物と、最も優れた攻撃的なサイバースキルを持つ人物は、ほぼ常に相反する存在である。
- 情報源がイランの他のハッカーと交わした会話に基づき、イラン政府支援の攻撃的サイバープロジェクトに競合している推定契約者が50社以上あります。 最も優秀な個人またはチームだけが成功し、報酬を得て、事業を継続できる。
- Insikt Group 2018年3月1日から4月30日までのイランのサイバーエコシステムに関連する各種研究所のインターネットトラフィックを分析しました。 これらの機関にとってイランのインターネット活動に関するプロファイリングは今回が初めてであるため、分析した不審な活動が米国の発表準備の一環であったかどうかを判断することはできません。
- Insikt Groupの情報源によると、優れた攻撃的サイバー人材を見つけ維持するために、イランの政府請負業者はクローズドトラストコミュニティをマイニングせざるを得ません。フォーラムと請負業者とのつながりは、信頼関係がイランの安全保障フォーラムから始まっていることを示しているのかもしれない。
イランの地政学的歴史レスポンスと核合意の決定
編集者注
該当する場合、このセクションの情報は、提供された情報に直接アクセスできた元イラン人ハッカーによって提供されたものです。追加の裏付けに基づき、この情報に対する信頼度は高いと判断します。この人物については、他のセクションで「Insikt Groupの情報源」と呼んでいます。
1979年以来、イランの中東脅威アクター / 敵対者外交政策に対する反応は代理勢力の利用の典型的なものとなっている。具体的には、イスラエル、サウジアラビア、米国、イラクは、イランの資金援助を受けた軍事行動の標的となることが多く、最近ではイエメンのフーシ派反乱軍や、その他の地域ではヒズボラを通じて行われている。
2009年以降、イランはサイバー空間において代理勢力を育成し、外国からの攻撃から政府の痕跡を部分的に隠蔽してきた。2009年にサイバー作戦プログラムを開始した後、イラン政府は2012年秋、オバマ米大統領がイランに対し、 SWIFT送金システムからのイランの排除を含む厳しい金融制裁を課したことを受け、直ちにそのプログラムを使用する必要に迫られた。
Insikt Groupの情報源によると、イラン政府は制裁に対する即時レスポンスとして、アメリカ最大の金融サービス企業に対するサービス拒否攻撃を承認し、『オペレーション・アバビル』と名付けられたキャンペーンを発表しました。素早くレスポンスを最優先にし、イラン政府にとっては時間や計画を放棄した。 その代わりに、イラン政府は、表向きのイデオロギーに関係なく、スピードと最も有能な人材を選んだ。
同様に、その1年後の2013年秋、シェルドン・アデルソン(サンズ・コーポレーションのCEO)は、米国がイランを核兵器で攻撃すべきだと公に示唆した。2014年2月、イランはサンズ・ラスベガス社に対し破壊的な攻撃を行い、ネットワークに甚大な被害をもたらした。これはアメリカ企業に対するイランによる公の攻撃キャンペーンとしては2回目であり、その対応には時間をかけて迅速に準備することが求められた。
2012年と2014年のイランによる攻撃は、APT 33、APT 34、APT 35による比較的ゆっくりとした計画的な活動とは対照的だった。APT 33、APT 34、APT 35は、カスタムマルウェアを開発し、米軍請負業者、中東のエネルギー企業、大学の研究ネットワークなどの戦略情報ターゲットからデータを漏洩させることを標的としていた。
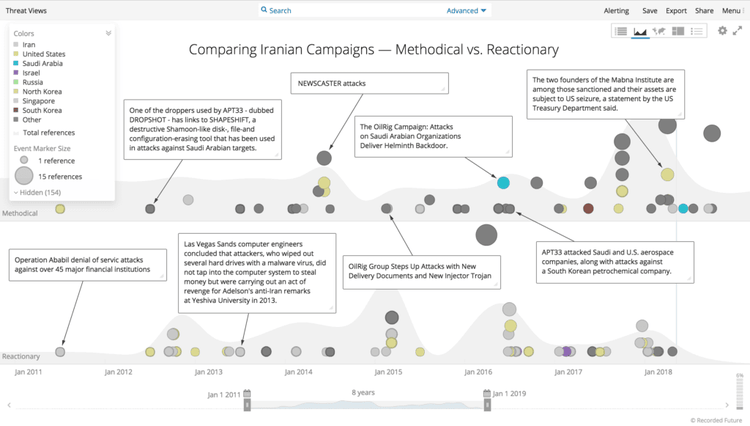
イランのキャンペーンの比較 — 体系的なものと反動的なもの。
国家能力の構築 ― 代理勢力の歴史と関係
イラン革命はペルシャの君主制を打倒し、シャーの権力をアヤトラ・ルーホッラー・ホメイニー率いるイスラム共和国へと移行させた。結果として成立した神権政治への忠誠は、最高指導者の道徳的規範への同調によって定義された。
イランの新指導者たちはまた、「イスラム共和国を国内外の脅威から守る」ことを任務とする情報・治安組織、イスラム革命防衛隊( IRGC )を設立した。現在、イラン革命防衛隊(IRGC)はイランの主要な治安機関であり、陸軍、海軍、空軍を保有し、「精鋭部隊であるクッズ部隊やヒズボラなどの代理勢力を通じて、イランの弾道ミサイル兵器庫と非正規戦作戦を管理している」。
イラン革命防衛隊(IRGC)は、広範な国内情報セキュリティおよび監視任務に加え、広範な海外任務も担っており、少なくとも2011年以降、西側諸国の機関に対するサイバー攻撃に関与しているとされている。
Insikt Groupの情報源によると、2009年の緑の革命の際、Gerdab.irはイラン革命防衛隊(IRGC)の国内ハッキンググループとして台頭し、反体制派のニュースサイトや政権によって不道徳とみなされた個人を標的にする任務を負っていた。イランのハッカーがイラン政府のリソースを標的にしている(一例として、Khamanei.irのサイト改ざんが挙げられる)。彼らはゲルダブによって特定され、投獄された。ゲルダブは引き続きイラン政府の内部検閲官として活動している。
緑の革命後、イラン政府は既存の情報機関に正式な攻撃型サイバー部門を追加することを検討したが、人材問題への対処を余儀なくされた。イランは、有能であるだけでなく、政治的にも宗教的にも信頼できる人材を必要としていた。スタックスネット や 科学者の暗殺 はイランにモサドやCIAのプログラムの有効性を思い起こさせ、 Insikt Groupの情報源によれば、熱烈な宗教的イデオロギーこそが忠誠心を示し信頼を築く唯一の方法だった。
イラン革命防衛隊(IRGC)の延長としてイラン・サイバー軍(ICA)が出現したことは、イスラム共和国が国際的な作戦を実行しようとする最初の試みであった。これらの作戦は、ゲルダブ氏がこれまで重視してきた国内の道徳的価値観の維持や政府のレトリックの擁護という方針からの逸脱であった。2011年、イラン革命防衛隊(IRGC)のICAは、ハイバル情報技術センターの設立基盤を築いた。イラン革命防衛隊の元サイバー司令官によると、ハイバルセンターは2011年に設立され、米国、サウジアラビア、トルコに対する数々の攻撃に関与してきたとされる。
今日においても、イデオロギーとサイバースキルとのバランスは依然として問題となっている。イデオロギーと技能の衝突の一例として、イラン革命防衛隊(IRGC)の元サイバー司令官、モハマド・フセイン・タジクが挙げられる。Insikt Groupの情報源によると、タジキスタンの父親は強い宗教的背景を持ち、イラン情報省のベテランでした。しかし、タジク氏が逮捕され殺害されたのは、イラン政府がタジク氏がイデオロギー的にイランの方針に沿わず、裏切りや逃亡の恐れがあると恐れたためである。
緑の革命後、イラン政府は迅速にサイバー能力を向上させる必要がありましたが、Insikt Groupの情報源によると、人材は主に若く、経済的利益に注力していました。こうした動機は政府への不信感を生み出した。イスラム共和国は、金銭的な動機を持つ者が外国の情報機関に買収される可能性があると恐れたからである。さらに、大規模なウェブサイト改ざんに関与したイラン人ハッカーの多くは、権威を嫌悪しており、政府機関で働くために必要な規律に欠けていた。
Insikt Groupの情報源によると、政府の対応は階層的なアプローチであり、イラン革命防衛隊(IRGC)とイラン政府に非公式に関係する人々のネットワーク(イデオロギー的に一致した中間管理職の一種)を活用し、政権への忠誠心と十分な宗教的献身を示した。 この中間層は、情報機関の優先事項を細分化されたサイバータスクに変換し、それらを複数の請負業者に発注した。請負業者同士が競い合うこともあれば、協力し合うこともあったが、報酬は目的が達成された後にのみ支払われた。その結果、(そして現在もなお)請負業者同士がイラン政府への影響力争いを繰り広げる、準資本主義的なシステムが形成された。
イスラム共和国では、影響力は安全と富をもたらす可能性があるが、同時に偽りの安心感にもつながる(誰もがいつでも投獄され、尋問される可能性がある)。したがって、請負業者は、体制のイデオロギーに表面上は従う程度に振る舞うことで、一時的に疑いを晴らし、契約の仕事を与えてもらうための術を身につけなければならない。イラン政府にとって、イデオロギーはスキルよりも重要である。アヤトラの教えと政府の目標に対する深い信仰は、離反者や裏切り者の発生を防ぐのに役立つ。
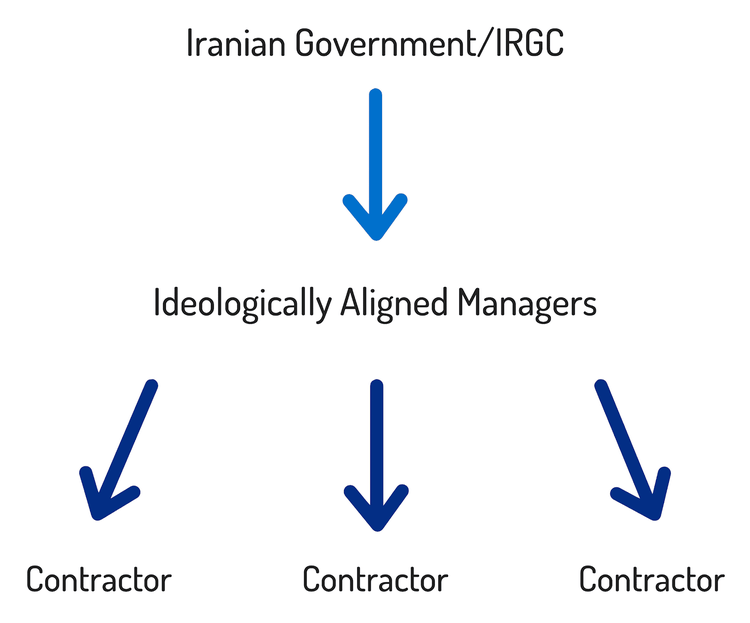
攻撃作戦へのイラン政府の関与を曖昧にしている。
現在、 Insikt Group情報源とイランのハッカーとの継続的な接触に基づき、政府支援の攻撃的サイバープロジェクトに競い合う組織は50以上と推定されています。 最高のチームだけが成功し、報酬を得て、事業を継続できる。政府は業務を細分化しようと努めている。例えば、ある業務は人気のあるソフトウェアアプリケーションに対するリモートコードエクスプロイト(RCE)を作成することであり、別の業務はそのRCEを利用して永続的な不正アクセスを確立することである。政府が定めた目標を達成するには、通常、2社(またはそれ以上)の異なる請負業者が必要となる。
イランの学術機関が請負業者のような役割を果たしていることも、周知の事実となっている。具体例としては、 シャヒド・ベヘシュティ大学 (SBU)や イマーム・ホセイン大学 (IHU)があり、これらはイランで最も優秀な学術人材を引きつける包括的な科学技術部門を持っています。実際、 SBUにはこうした問題に特化したサイバースペース研究機関があり、 IHUはIRGCによって設立された。
マブナ研究所 の起訴 状が示すように、制裁解除や国際社会との再関与意欲にもかかわらず、イランは破壊的かつ攻撃的なグローバルサイバー作戦キャンペーンを継続している。この継続中のキャンペーンは、科学技術的な知的財産権の窃盗を標的にしており、包括的な共同行動計画(JCPOA)を含む国際協定に対する根本的な信頼の欠如を示しています。
イラン政府、請負業者、および安全保障フォーラム間の関係
Clearsky、 FireEye、 Symantec、 PhishLabs は、イランの国家支援キャンペーンに関する重要な研究を行い、イラン政府と契約業者の技術力や関係に関する歴史的洞察を提供しています。
前述のセキュリティ企業の活動や最近の 米国司法省の起訴 は、イラン政府主導の攻撃キャンペーンが契約業者によって実行されているという一貫した証拠を提供しています。
FireEyeは、Nasr Instituteが、一般に公開されているバックドアやリモートアクセス型トロイの木馬を利用した作戦において、APT 33の請負業者であったことを明らかにした。セキュリティフォーラムで自らをMahdi Honarvarと名乗るハンドル名「xman_1365_x」は、FireEyeによってマルウェアの痕跡から発見され、その情報はNasr Instituteと関連付けられています。 以前、ナスル研究所は、アメリカの銀行に対する分散型サービス拒否攻撃(DDoS攻撃)である「オペレーション・アバビル」に関与していたとされており、米国司法省の起訴状によると、イラン政府によって攻撃インフラ構築のために雇われた組織であったことが確認されている。
その後、イラン・サイバーニュース・エージェンシーがOSINT(オープンソース・インテリジェンス)を通じて、俳優のxman_1365_xがKavosh Securityというセキュリティ会社と関連付けられた。この俳優は、NewsBeefおよびStoneDrillマルウェアファミリーを使用した破壊工作に関与していた。カスペルスキーによると、後者のデータ消去作戦はサウジアラビアとヨーロッパの様々な分野を標的としていた。
カスペルスキーの調査結果によると、StoneDrillとNewsBeefが使用していたコマンド&コントロール(C2)ドメインはSSL証明書を共有しており、イランサイバーニュースエージェンシーの調査ではさらに3つのドメインが明らかになった。WHOIS情報はその後、オープン情報源を通じてイマーム・ホセイン大学(IHU)と接続されました。 IHUは、米国財務省による制裁対象企業として、「イラン革命防衛隊(IRGC)への技術的またはその他の支援および支援サービスを提供した、または提供しようとした」として指定された。
その他、公に知られているイランの請負業者には、アバビル作戦に関与しているITSecTeam(ITSEC)やMersad Companyなどがある。
イラン政府と請負業者とのつながりは十分に文書化されているが、攻撃的なサイバーキャンペーンを担当するイラン政府および革命防衛隊内の特定のグループや個人の身元は不明瞭であり、請負業者とセキュリティフォーラムとの関係も同様である。
しかし、我々の調査と分析によると、イランの安全保障フォーラムは、イランの請負業者への人材派遣や知識共有において一定の役割を果たしている可能性がある。まず、FireEyeは APT33スピアフィッシングメールキャンペーンで公開されているALFA TEaMシェルを参照しました。ALFA Shellについては、AshiyaneやIranian Dark Coders Team Forumなど、複数のウェブサイトで議論されている。
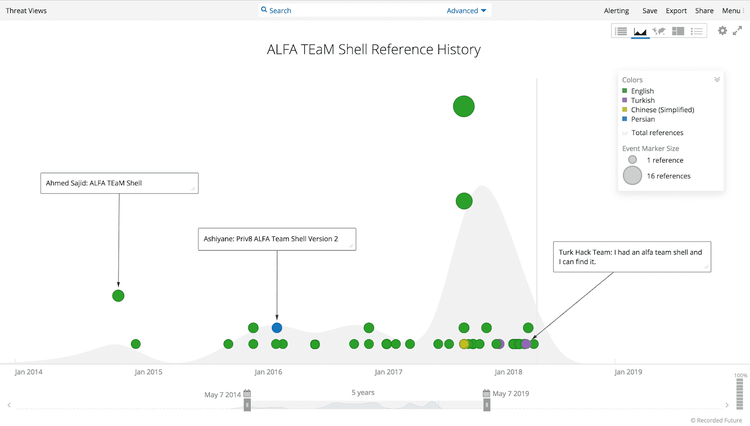
ALFA TEaM シェルの歴史。
第二に、xman_1365_xは2010年8月8日にAshiyaneのプロフィールを作成したが、これはベフルーズ・カマリアンが著名な聖職者であるアヤトラ・ナセル・マカレム・シラジを訪問した後、Ashiyaneが一時的にイランの主要な安全保障フォーラムになった直後のことだったとされている。
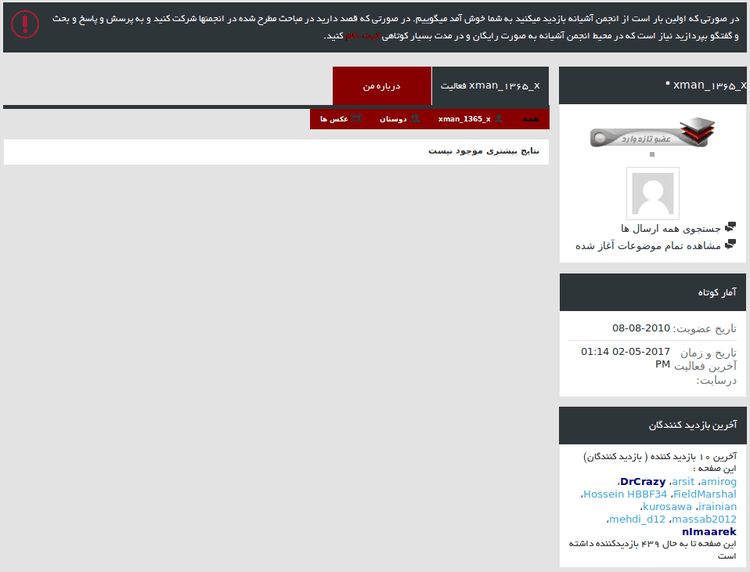
xman_1365_x は 2010 年に Ashiyane のプロフィールを作成しました。
最後に、 Insikt Groupの情報源によると、イランの契約業者ITSECは、それぞれのオンラインフォーラムであるSimorghとDelta Securityのハッカーを特に雇用していました。 さらに、自称イラン人ハッカーのホセイン・アスガリは、シモルグ・フォーラムを運営し、革命防衛隊に勤務していた父親と協力して活動していた。
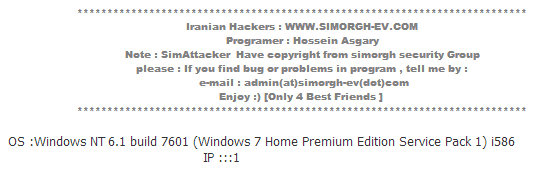
情報源: http://hackingscripts.com/simattacher-shell/
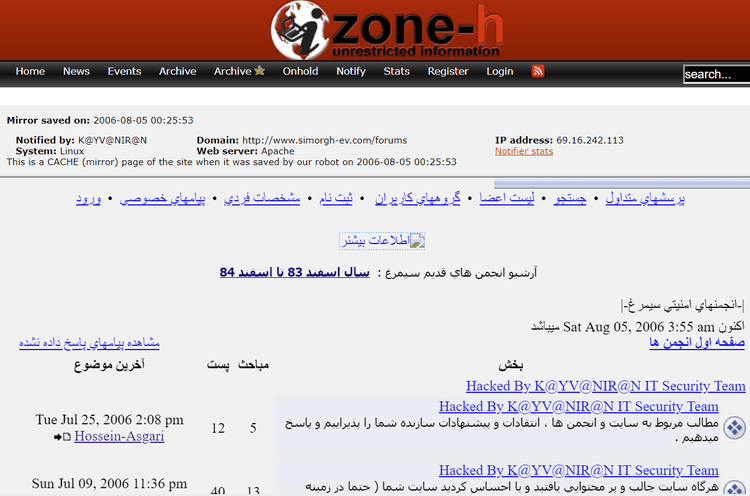
Zone-hは、ホセイン・アスガリによるウェブサイト改ざんを検知しました。
情報源: http://www.zone-h.org/mirror/id/4479919
Insikt Groupの情報源によると、優れた攻撃的サイバー人材を見つけ維持するために、イランの政府請負業者はクローズドトラストコミュニティをマイニングせざるを得ません。フォーラムと請負業者とのつながりは、信頼関係がイランの安全保障フォーラムから始まっていることを示しているのかもしれない。
イランのサイバー研究所のインターネットトラフィックの分析
Insikt Group 2018年3月1日から4月30日までのイランのサイバーエコシステムに関連する各種研究所のインターネットトラフィックを分析しました。 私たちの目的は、これらの研究機関のいずれかが、米国が2015年のJCPOA(包括的共同行動計画)から離脱する決定に至るまでの、イランのサイバー空間における意図を予測していたかどうかを判断することでした。
これは、 Insikt Groupがイランのサイバー機関のインターネット活動を初めてプロファイリングしたものである。 このレベルの活動が典型的かどうかを判断することはできませんが、国際的な圧力に対する変化を判断するために、時間の経過とともにこれを監視することは、明らかにする可能性があります。
イランサイバースペース研究所
イランのサイバースペース研究所(CSRI)は、イランの名門シャヒード・ベヘシュティ大学に付属する研究センターである。地域RIPE NCCの記録によると、同研究所は大学に割り当てられたIPアドレス空間のかなりの部分を占めており、イラン国内のCSRIに登録されている/24のIPアドレス範囲は少なくとも8つに上る。範囲は以下のとおりです。
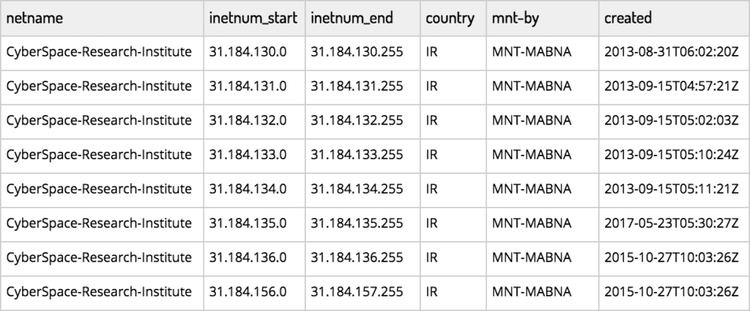
情報源:RIPE NCC database、ripe.net。
Insikt Groupこれらの地域から発生する懸念すべき複数の活動を特定した。
2018年4月4日から2018年4月9日の間に、CSRIのネットワーク範囲とスペイン政府および大学のネットワークとの間で、これまで報告されていなかった400件以上のSSHセッションを発見しました。これらのやり取りには、2つのネットワーク間で大量のデータが転送されることが含まれていた。スペインのネットワークは、スペインの公共サービスのデジタル変革を支援する部門と、多分野にわたる大学で構成されることに合意した。イランとスペインの機関間の直接的なネットワーク接続は、両機関が深い学術的関係を持ち、互いにデータを共有しているか、あるいはスペインの機関からの大量のデータ転送が不当であるかのどちらかを示している。CSRIがスペイン政府機関と正当なビジネス上の利害関係を持つ可能性は低いため、これほど短期間に2つのネットワーク間で大量のデータが転送されたことは、悪意のある活動の可能性を示す顕著な兆候である。
4月を通して、イランのCSRIはフィリピン科学技術省(DOST)への関心を強めていることを同時に示した。スペインのネットワーク間のやり取りと同様に、両ネットワーク間では非常に大量のデータが交換されており、強い関心を示している。
特に制裁緩和や、2015年の包括的共同行動計画(JCPOA)締結後のイランと西側諸国との関係改善を踏まえると、このようなレベルの関与と交流は学術界の間で期待されていたものだった。実際、2015年と2017年には、フィリピンとスペインの大学がイランの研究機関との科学協力関係を拡大することで合意した。しかし、CSRIの背景、イランが学術・知的財産をサイバー攻撃で盗むことへの関心を示していること、そして世界中で大学を標的にした窃盗キャンペーンの証拠を踏まえ、CSRIとこれらスペインおよびフィリピンの大学との間のこの活動は悪意がある可能性があると判断します。
CSRIは、関心のあるウェブサイトをクロールするためにParsijooボットを派遣する多数のイベントでも確認された。Wikipediaによると、Parsijoo.irはイランでGoogleに次いで2番目に人気のある検索エンジンであり、Parsijoobotを使用してウェブサイトをクロールし、インデックスを作成している。調査中に、カナダとイランの移民に関する専門ウェブサイト、www.itc-canada[.]com への繰り返しのクロールを確認しました。CSRI IPアドレス範囲からParsijooボットを使用しています。3月初旬から4月末までのデータ収集期間を通して、クロールが観測されたことから、この特定のサイトに対する強い、持続的な関心が示唆される。
最後に、Ravand Cybertech Inc.に登録されているIPとやり取りしているCSRIを特定しました。Ravand Cybertechは、ウェブサイトravand[.]comを通じて、クラウドホスティングソリューションをはじめとする各種サービス。ラヴァンド・サイバーテックはイラン政権と強い繋がりを持っている。歴史的に、このサーバーはイラン軍と関係のある保守系通信社ファルス通信のウェブサイトをホストしていた。同社の登録済みIPアドレス範囲はAS12212に属し、プレフィックスの範囲は198.55.48.0~198.55.61.255、198.55.63.0~198.55.63.255、および207.176.216.0~207.176.219.255です。
ラヴァンド・サイバーテックは、イラン情報省(MOIS)のエージェント、マスード・ホダバンデが西側メディアで偽 情報 キャンペーンを行う際に使用した複数のドメインをホストしていました。このキャンペーンは、主要なイラン野党であるイラン人民ムジャヒディン組織(PMOI/MEK)を信用失墜し悪魔化しようと試みた。ザ・ヒル紙に掲載された論説記事によると、これらのウェブサイトはテヘランからの指示によって作成されたものであることが国防総省によって判明したという。ラヴァンド・サイバーテックは「イラン国営」企業であることが判明し、イラン系アメリカ人ロビイストの活動を妨害するために、イランのプロパガンダを拡散することを目的とした偽ニュースサイトを運営していた。
我々の調査で観察された活動量に基づき、CSRIはRavand Cybertechの悪質な偽情報活動を支援する活動に関与している可能性があると評価する。
イマーム・ホセイン大学(イマーム・フセイン大学)
イマーム・ホセイン 大学(IHU)は、テヘランに拠点を置くイランの大学であり、イラン革命防衛隊(IRGC)、イラン科学研究技術省、イラン国防軍兵站省と提携関係にある。
私たちの調査は、以下に示す大学の公開されているIPアドレス範囲に焦点を当てました。
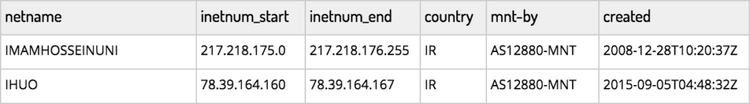
情報源:RIPE NCC database、ripe.net。
調査の結果、IHUはスペインの高等教育機関や特定の政府機関にも強い関心を持っていることが分かりました。実際、同じスペインの2つの施設が、IHU情報源のIPアドレス範囲と大量のデータをやり取りしていた。
IHUレンジからのさらなるウェブ閲覧活動は、米国に拠点を置く多国籍エンジニアリングソフトウェア企業であるガンマ・テクノロジーズのウェブサイトへのアクセスとして確認された。閲覧活動は、同社のGT-SUITEソフトウェアに集中していた。ガンマテクノロジーズは、発電を含む世界中の幅広い産業向けシミュレーションソフトウェアの開発を専門としています。
マブナ研究所
既に詳述したように、マブナ研究所は、イラン国家のために敵対的な国家支援型サイバースパイ活動に従事するフロント企業として、FBIの起訴状で公に特定された。我々のOSINT調査により、mabna-ins[.]irという単一のドメインが特定されました。これはそのグループに対応する可能性がある。このドメインは以前、イランのIPアドレス5.144.130[.]23でホストされていました。そして2017年4月22日以降、ドイツのVPS IP 144.76.87[.]86を指しています。このVPSは、2,000以上の他のドメインもホストしており、そのほとんどは.irドメインです。ドメイン。
Source: mabna-ins[.]ir
意図、報復シナリオ、および勧告
JCPOAの条項に基づき、テヘランは制裁緩和と引き換えに核兵器開発計画に対する制限に同意した。しかし、この協定の様々な条項は今後25年間で異なる時期に失効し、中には2025年に失効するものもある。
2018年5月8日、トランプ大統領はイランに対する一部の米国制裁を一時停止する免除措置を更新しないことを決定し、事実上、米国はこの合意から離脱した。この行動の結果、イランはアメリカ、ヨーロッパ、そしてライバル国(サウジアラビアやイスラエルなど)の企業に対し、破壊的な攻撃を仕掛けることで迅速に報復する可能性が高いと我々は考えている。
逆に、イランはサイバー代理勢力を通じて、より体系的かつ持続的なキャンペーンで報復を行う可能性もあります。再適用され拡大された経済制裁の影響を考慮すると、アメリカ、ヨーロッパ、そしてライバル国の企業も、より持続的で破壊的な攻撃の標的となる可能性が高い。
前述の通り、イラン政権は迅速なサイバー作戦を実行する際、攻撃能力と宗教的・政治的な信頼性を比較検討するだろう。最も優秀な工作員が必ずしも政権に最も熱心で忠実であるとは限らない。今回のケースでは、革命防衛隊は短期間で破壊的な攻撃を実行するために、慎重な請負業者の選定や計画を怠る可能性があると我々は考えている。
さらに、我々の調査によれば、迅速なレスポンスが必要であるため、イスラム共和国は政治的・イデオロギー的に信頼性(かつ信頼されている)に乏しい請負業者を利用する可能性があり、その結果、制御がより困難になる可能性があると示唆されています。 このような力学は、いったん破壊的な攻撃が開始された場合、政府がその範囲と規模を制御する能力を制限する可能性がある。
欧米企業は、米国や欧州が引き起こすイランに影響を与える地政学的出来事を注意深く監視すべきである。上記で示したように、欧米企業は、アメリカの政策上の違反とみなされる行為に対するイランの報復の当然の標的となる。具体的には、金融サービス、政府機関、重要インフラ提供者、石油・エネルギー分野の企業がこれに該当する。
イランの地政学的動向を注意深く監視することに加え、特に葦谷で新たに登場する戦術、 TTPs、 TTPs (TTPs)を追跡することは、西側の商業的な脅威インテリジェンスプログラムが既存のセキュリティ対策の有効性を評価する上で賢明な措置です。