2025年8月のCVE状況
2025年8月、 Recorded Futureの Insikt Group®は修復 / 復旧 / 改善のために優先順位を付けるべき18の高影響脆弱性を特定しました。 これは、7月に確認された22件から減少したことを意味する。
しかし、非常に重大な脆弱性の数は7月と比べて16件と変わっていません。これらの脆弱性は、Trend Micro、WinRAR、N-able、Cisco、Apple、Citrix、FreePBX、Git、Microsoft、D-Link、Fortinetなどのベンダーに影響を与えています。
8月はCitrixとD-Linkの脆弱性が目立ち、18件の脆弱性のうち6件を占めた。脅威アクターCitrix NetScaler ADC、NetScaler Gateway、Citrix Session Recording製品、およびD-Link DNR-322LとDCS-2530Lルーターを積極的に悪用しました。
Recorded Future Insikt Group2025年8月のCVE調査結果:
- CWE-78(OSコマンドインジェクション)が最もよく悪用された脆弱性であり、次いでCWE-502(信頼できないデータの逆シリアル化)、CWE-288(代替パスまたはチャネルを使用した認証バイパス)が続いた。
- 18件のうちの1件 はマルウェアキャンペーンに関連していました。ロシア関連の脅威グループRomComは、CVE-2025-8088を悪用して、SnipBotバックドアの亜種、RustyClawダウンローダー、およびMythic C2エージェントを配信しました。
- 18の脆弱性のうち6つ(CVE-2025-8088、CVE-2025-7775、CVE-2025-57819、CVE-2024-8069、CVE-2013-3893、CVE-2007-0671)は、攻撃者がリモートコード実行(RCE)を行うことを可能にしました。これら6つの脆弱性はWinRAR、Citrix、FreePBX、Microsoft製品に影響を与えました。
搾取と検知 ハイライト
このセクションでは、今月最も影響の大きい脆弱性のサンプルを紹介し、それぞれ非常に重要または重大な Recorded Future Risk Scoreを示します。該当する場合は、 Insikt Groupによって作成されたNucleiテンプレートの利用可能性も強調されています。 このセクションでは、利用可能なPoCや技術的分析に関する脆弱性に焦点を当てています。CVEの説明に限定された公開情報の脆弱性は強調していません。
Citrix NetScalerインスタンスを積極的に悪用する脅威アクター:CVE-2025-7775
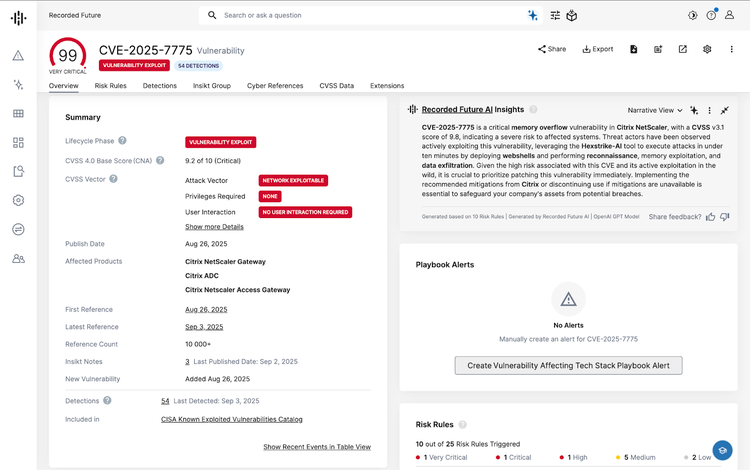
2025年8月26日、 Citrix はCitrix NetScaler ADCおよびゲートウェイアプライアンスに影響を与える重大なメモリオーバーフロー脆弱性(CWE-119)CVE-2025-7775の積極的な悪用を確認しました。この脆弱性により、認証されていない脅威アクターはRCE(サービス拒否(DoS)を達成できます。米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、CVE-2025-7775を既知の悪用脆弱性(KEV)カタログに追加し、連邦機関に対し2025年8月28日までに影響を受けた製品のパッチ適用または販売終了を義務付けました。
脅威アクターこの脆弱性を実際に利用して、永続性を確立する Web シェルを展開しました。 この攻撃は、インターネットに公開されているNetScalerインスタンスにおける認証前のリモートコード実行(RCE)の脆弱性を悪用し、ドロップされたWebシェルを介して任意のコード実行と長期的なアクセスを可能にするものです。悪用に成功すると、データの漏洩、水平移動、ネットワーク全体の情報漏洩/侵入が発生する可能性があります。 影響を受ける構成には、ゲートウェイ/AAA仮想サーバーとして動作するアプライアンス、IPv6またはDBS IPv6にバインドされたロードバランシング(LB)仮想サーバー、およびHDXを搭載したコンテンツルーティング(CR)仮想サーバーが含まれます。Shadowserver Foundationによると、この記事執筆時点で、CVE-2025-7775の脆弱性を持つインスタンスは8,926件存在する。これらのほとんどは北米(3,364)とヨーロッパ(3,112)に地理的に位置付けられている。Shodanには合計58,192個のNetScalerインスタンスが公開されていますが、具体的なバージョンが不明なため、必ずしもすべてが脆弱であるとは限りません。
Citrix は、以下のビルド向けのパッチをリリースしました: 14.1-47.48 以降、13.1-59.22 以降、13.1-FIPS/NDcPP 13.1-37.241 以降、および 12.1-FIPS/NDcPP 12.1-55.330 以降。現時点では回避策はなく、Citrixは管理者に対し、直ちにアップグレードすることを強く推奨します。さらに、Citrixは他に2つの高重大度脆弱性を開示しました。すなわち、サービス拒否を引き起こすメモリオーバーフロー脆弱性CVE-2025-7776と、管理インターフェースの不適切なアクセス制御欠陥CVE-2025-8424です。 これらの脆弱性は重要度は低いものの、パッチ適用の緊急性をさらに高めています。
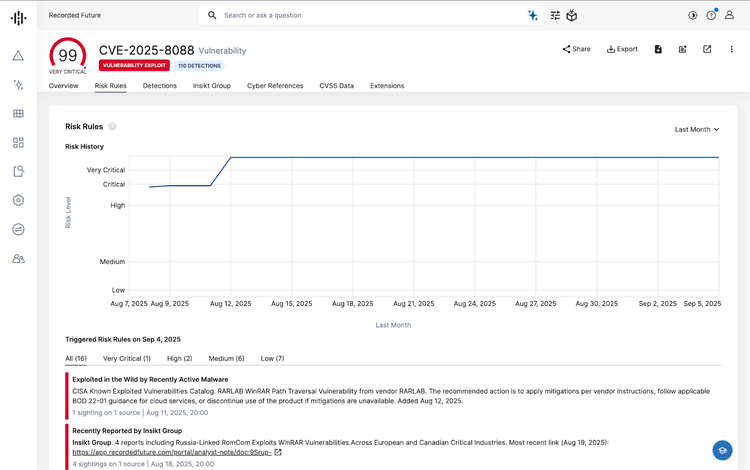
RomComはCVE-2025-8088を悪用し、Snipbotの亜種、RustyClaw、およびMythic Agentを配信した。
2025年8月12日、Insikt Groupは、2025年7月18日から21日にかけて観察されたロシア関連脅威グループRomCom(キューバRansomwareングと重複する脅威グループ)に関するESETの報告をまとめた検証済みインテリジェンスイベント(VIE)を公開しました。この報告は、キューバングと同様の脅威Recorded Futureグループと重複しています。これは2025年7月18日から7月21日にかけて観察されたものです。CVE-2025-8088はWinRARにおけるパストラバーサル脆弱性で、脅威アクターが代替データストリーム(ADS)を使って、一見無害に見えるアーカイブから悪意のあるファイルを抽出時に隠し展開することを可能にします。ESETによると、RomComはCVE-2025-8088を悪用して、SnipBotのバックドア亜種、RustyClawダウンローダー、およびMythic C2エージェントを配布した。2025年8月12日、CISAはCVE-2025-8088をKEVカタログに追加しました。ユーザーはWinRARバージョン7.13にアップグレードする必要があります。
ESETのブログによると、RomComは履歴書を装ったRARアーカイブファイルを添付したフィッシングメールを送信していた。RARアーカイブを開くと、永続化のためにWindowsスタートアップフォルダ内に悪意のあるショートカットファイル(LNK)がドロップされ、実行チェーンに応じて、それぞれ%TEMP% または%LOCALAPPDATA%ディレクトリ内に悪意のあるダイナミックリンクライブラリ(DLL)または実行可能ファイル(EXE)がドロップされます。
最初の実行チェーンでは、LNK ファイルが COM ハイジャックを使用してドロップされた DLL ファイル (msedge.dll) を実行しました。msedge.dllファイルは埋め込まれたシェルコードを復号化し、ターゲットシステムのドメイン名をハードコードされた値と照合しました。一致した場合、msedge.dllはMythicエージェントを含む復号化されたシェルコードを実行した。いったんアクティブになると、Mythicエージェントはhxxps://srlaptop[.]com/s/0.7.8/clarity[.]jsにあるRomComのコマンド&コントロール(C2)サーバーへの暗号化された接続を確立しました。この記事執筆時点では、該当のURLはエラーメッセージ(403 Forbidden)を返します。
2番目の実行チェーンでは、LNKファイルがドロップされたEXEファイル(ApbxHelper.exe)を実行しました。ESETはこのEXEファイルを、無効なコード署名証明書で署名されたトロイの木馬化されたPuTTY CACバイナリとして識別しました。ApbxHelper.exeファイルは埋め込まれたシェルコードを復号化し、次にRecentDocsレジストリキーをチェックして、少なくとも69個のドキュメントが最近開かれたことを確認しました。システムが条件を満たした場合、ApbxHelper.exeファイルはシェルコードを実行し、ESETはそれをSnipBotバックドアの亜種として識別しました。起動後、SnipBotはhxxps://campanole[.]com/TOfrPOseJKZにあるRomComのC2に接続し、追加のペイロードをダウンロードしました。この記事執筆時点では、該当のURLはエラーメッセージ(403 Forbidden)を返します。
3番目の実行チェーンでは、LNKファイルがドロップされたEXEファイル(Complaint.exe)を実行しました。ESETはこのEXEファイルを、Rustで記述され、無効なコード署名証明書で署名されたRustyClawダウンローダーであると識別しました。RustyClawダウンローダーは hxxps://melamorri[.]com/iEZGPctehTZからinstall_module_x64.dllという名前のファイルを取得しました。この記事執筆時点では、当該URLは無効でした。ESETによると、 install_module_x64.dll はMeltingClawダウンローダーの特性と部分的に一致し、その後hxxps://gohazeldale[.]comのC2サーバーに接続してさらなる悪意のある操作を実行した。この記事執筆時点では、該当のURLにアクセスするとエラーメッセージが表示されます。
Insikt Group Malware IntelligenceからEROTが共有したRomComのキャンペーンに関連する以下のサンプル Recorded Future 入手しました。
Compliant.exe(RustyClaw): 0517d413beb3e124e773d7ccc1983b226d6593d1f46a81ba7e79a8b48d6242faMsedge.dll(Mythic agent): e0cbe8f18315a2ee781de48565dc8a087a1564557c42c66067f65c267120c894ApbxHelper.exe(SnipBot backdoor variant): 8082956ace8b016ae8ce16e4a777fe347c7f80f8a576a6f935f9d636a30204e7
サンドボックス分析により、RustyClawサンプルが悪意のあるものとして検出されました。サンドボックスと静的コード解析に基づき、このサンプルは被害者のマシン上で以下の動作を実行します。
- システム情報を取得します
- ファイルとディレクトリを列挙します
- 実行中のプロセスを終了します
- IsDebuggerPresentアプリケーションプログラミングインターフェイス(API)関数を使用してデバッガーを検出します。
- システム時刻を取得します
サンドボックス分析により、Mythicエージェントは権限昇格および永続化機能を有するため、悪意のあるエージェントであると検出されました。このサンプルを実行するにはregsvr32.exeが必要です。サンドボックスと静的コード解析に基づき、このサンプルは被害者のマシン上で以下の動作を実行します。
- COMハイジャックによって悪意のあるコードを実行する
- システム情報を取得します
- IsDebuggerPresent API関数を使用してデバッガーを検出します。
- Sleep API関数を使用して実行を遅延させ、回避します。
- 実行中のプロセスを終了します
- システム時刻を取得します
サンドボックス分析により、SnipBotのバックドア亜種が悪意のあるものとして検出されました。サンドボックスと静的コード解析に基づき、このサンプルは被害者のマシン上で以下の動作を実行します。
- デスクトップのスクリーンショットをキャプチャします
- リバースシェルを作成します
- マウスのアクティビティをチェックして、仮想マシン(VM)環境とサンドボックス環境を検出します。
- 被害者のキー入力を記録する
- 現在ログインしているユーザーのユーザー名を取得します。
- システム情報を取得します
- ファイルとディレクトリを列挙します
- システム言語とマシンの地理的位置情報を取得します。
- 被害者のクリップボードデータにアクセスして変更する
- 実行中のプロセスを終了します
- GetTickCount API関数とIsDebuggerPresent API関数を使用してタイミングを比較し、デバッガを検出します。
- システム時刻を取得します
WinRARに影響を与える高重度ディレクトリトラバーサル脆弱性(CVE-2025-8088)に関する疑惑のPoC、GitHubに公開
2025年8月11日、GitHubユーザーのjordan922が、CVE-2025-8088の脆弱性を悪用したとされる概念実証(PoC)を公開した。CVE-2025-8088は、WinRARバージョン7.11以前に影響を及ぼす、積極的に悪用されている高重度ディレクトリトラバーサル脆弱性です。WinRARは、RARやZIPなどの形式のアーカイブファイルを圧縮、解凍、管理するためのWindows用ソフトウェアです。CVE-2025-8088は、脅威アクターが解凍パスを上書きする悪意あるアーカイブを作成し、実行ファイルをWindowsスタートアップフォルダのような自動実行ディレクトリに落とし込み、次のログイン時に自動実行をトリガーし、RCEを有効にすることを可能にします。2025年7月30日、WinRARの開発者はCVE-2025-8088を修正するためにWinRARバージョン7.13をリリースしました。
CVE-2025-8088は、WinRARがアーカイブコンテンツを抽出する際にファイルパスを適切に処理しないことに起因します。具体的には、WinRARは、細工されたアーカイブ内のファイル名に含まれる「..\\」などのディレクトリトラバーサルシーケンスを適切にサニタイズおよび制限することができません。この欠陥により、脅威アクターは抽出経路を操作し、ファイルが意図した目的地フォルダの外にファイルが届くようにし、Startupフォルダのような機密性の高いWindowsディレクトリも含まれます。その結果、脅威アクターはこれらの場所に悪意のある実行ファイルやスクリプトを配置し、次のユーザーログイン時に自動実行を誘発し、通常のユーザーの同意を回避して任意のコード実行を可能にします。
リポジトリに基づくと、この疑わしい概念実証(PoC)には、ペイロードファイルのパスと出力RARファイルのパスが必要となる。指定されたパスが渡されると、WinRAR コマンドライン実行ファイルへのパスが設定され、現在のユーザーのスタートアップフォルダを指す ..\..\ シーケンスを含む悪意のあるパスが作成され、指定されたペイロードのファイル名が追加されます。PoCは、rar_tempという名前の既存の一時ワークスペースをすべて削除し、新しいワークスペースを作成して、このワークスペース内に一致するフォルダー構造を構築します。その後、PoCはペイロードファイルをrar_temp内のターゲット場所にコピーします。続いて、PoCは引数a -epを指定してWinRARを呼び出し、悪意のある相対パスを保持するRARアーカイブを作成します。これにより、脆弱なWinRARバージョンで展開されたときにペイロードがスタートアップフォルダ内に配置されます。WinRARでエラーが発生すると処理は停止し、成功すると、PoCはアーカイブ作成の成功を確認するメッセージとともに、管理された環境でのみテストを行うよう警告を表示します。
Recorded FutureのInsiktグループ®は、このPoCの正確性や有効性をテストしていません。この記事執筆時点で、この概念実証(PoC)はGitHub上で9つの「スター」を獲得し、4回フォークされている。
Insikt Group®検証済みTTP:Nucleを用いた2つの重要な不安全な非直列化およびコマンド注入脆弱性の検出 N-able N-centralにおける
2025年8月13日、CISAはCVE-2025-8875とCVE-2025-8876をKEVカタログに追加しました。これらの不具合はどちらも、N-able N-centralのバージョン2025.3.1より前のバージョンに影響します。したがって、ユーザーはバージョン2025.3.1以降にアップグレードする必要があります。N-centralは、マネージドサービスプロバイダー(MSP)が顧客のIT環境を一元的に管理、自動化、保護するために使用するリモート監視・管理(RMM)プラットフォームです。
CVE-2025-8875は、認証された攻撃者がローカルでコードを実行できる、重大で安全でないデシリアライゼーションの脆弱性です。CVE-2025-8876は、ユーザー入力の不適切なサニタイズに起因する脆弱性であり、認証済みの攻撃者がオペレーティングシステムコマンドを挿入することを可能にします。これ以上の技術的な詳細は入手できません。
Insikt Group®は、CVE-2025-8875およびCVE-2025-8876を検出するためのNucleiテンプレートを作成しました。このテンプレートは、Recorded Futureの顧客が利用できます。どちらのテンプレートも、N-centralのログインページにHTTP GETリクエストを送信し、レスポンスに文字列class="ncentral"が含まれていること、ステータスコード200 OKが返されること、検出されたバージョンが2025.3.1より前であることを確認します。
このテンプレートは、サーバーの /login エンドポイントに標準的なGETリクエストを発行することで、低影響のバージョン検知を実行します。 返されたページの内容とステータスコードをパッシブに検査して製品の識別情報を確認し、報告されたバージョンを既知の脆弱性のある範囲と比較します。ペイロードは送信されず、認証も試みられず、システム状態も変更されません。想定される観測対象は、アクセスログ内の定型的なHTTPリクエストに限られます。Insikt GroupのNucleiテンプレートは、認可された環境でのみ使用可能です。
この記事執筆時点で、 Shodanには2,554件のN-centralインスタンスが公開されており、そのほとんどは米国に位置し、次いでドイツ、オーストラリア、英国、オランダとなっている。しかし、Shodanは、このテンプレートで使用されているようなターゲットを絞ったリクエストによって抽出できる特定のバージョン文字列を公開しないため、必ずしもこれらすべてが脆弱であるとは限りません。
Cisco Secure FMC(CVE-2025-20265)に影響を及ぼす重大なRCE脆弱性のための疑惑あるPoCスキャナーツール、GitHubに公開
2025年8月15日、GitHubユーザーのjordan922が、CVE-2025-20265に対する概念実証(PoC)スキャナーツールとされるものを公開した。CVE-2025-20265は、リモート認証ダイヤルインユーザーサービス(RADIUS)認証が有効の場合、Cisco Secure Firewall Management Center(FMC)ソフトウェアバージョン7.0.7および7.7.0に影響を与える重要なRCE脆弱性です。 RADIUSは、ネットワークサービスに接続し利用するユーザーに対して、集中管理された認証、認可、会計(AAA)を提供するネットワークプロトコルです。 Cisco Secure FMCソフトウェアは、Cisco Secureファイアウォール全体にわたるセキュリティポリシーの管理、監視、および適用を行います。CVE-2025-20265は、認証されていないリモートの非認証 脅威アクター が脆弱なCisco Secure FMCソフトウェアに対して任意のコマンドを注入・実行することを可能にしており、これによりシステム全体の情報漏洩/侵害につながる可能性があります。 2025年8月14日、シスコはCVE-2025-20265を修正するため、Cisco Secure FMCソフトウェアのバージョン7.0.8および7.7.1をリリースしました。
CVE-2025-20265は、Cisco Secure FMCがRADIUS認証プロセス中にユーザーから提供された入力を不適切に処理することに起因します。具体的には、RADIUS認証が行われる際に、FMCはリモートユーザーから提供された認証情報文字列を適切に検証およびサニタイズすることができません。この欠陥により脅威アクター認証情報入力内に細工されたシェル コマンドを埋め込むことができ、システムはそれを認証ルーチンの一部として処理します。 その結果、これらのコマンドは脆弱な Cisco Secure FMC ソフトウェア上で昇格された権限で実行され、脅威アクターシステムを完全に制御し、接続されているすべてのファイアウォールを制御できるようになります。
リポジトリによると、この疑わしい概念実証(PoC)には、ユーザー名とパスワード、そしてターゲットURL、もしくはターゲットURLを含むファイルが必要となる。提供されると、PoCは/api/fmc_platform/v1/auth/generatetokenエンドポイントからアクセストークンを要求することにより、各Cisco FMCシステムに対して認証を行います。このトークンを使用して、/api/fmc_platform/v1/info/serverversionエンドポイントに問い合わせて、システムが報告したソフトウェアバージョンを取得します。この概念実証(PoC)では、バージョン文字列を正規化し(例えば、ビルド識別子を削除するなど)、既知の影響を受けるバージョンと比較します。一致する場合、PoCは警告メッセージを出力し、システムに脆弱性があることを示します。そうでない場合は、PoCは「OK」メッセージと、Ciscoの公式アドバイザリを確認するように促すメッセージを表示します。結果に関わらず、PoC(概念実証)レポートは、悪用にはWebまたはセキュアシェル(SSH)管理のためにRADIUSが有効になっている必要があることを指摘して締めくくっている。
Recorded FutureのInsiktグループ®は、このPoCの正確性や有効性をテストしていません。この記事執筆時点で、この概念実証(PoC)はGitHubで3つの「スター」を獲得し、1回フォークされています。
Fortinet FortiSIEMに影響を与える重大な事前認証コマンドインジェクション脆弱性(CVE-2025-25256)に関する技術ブログと想定される概念実証(PoC)
2025年8月15日、サイバーセキュリティ企業watchTowr(GitHub上のwatchtowerlabs)は、CVE-2025-25256の詳細を解説した技術ブログを公開した。CVE-2025-25256はFortinet FortiSIEMにおける重要な事前認証コマンドインジェクションの脆弱性であり、バージョン5.4.xおよび6.1から7.3.1までの全バージョンに影響を及ぼします。FortiSIEMは、クラウド、ネットワーク、エンドポイント環境全体でリアルタイムのイベント相関、脅威検知、インシデントレスポンスを提供する、フォーティネットのエンタープライズセキュリティ情報・イベント管理(SIEM)プラットフォームです。 CVE-2025-25256は、認証されていない脅威アクターがSIEMホスト上でRCEを達成できるようにし、企業の中央セキュリティ監視プラットフォームとして意図されたシステムを完全に制御できるようにします。Fortinetの勧告によると、脆弱性を暴露した時点で、既にエクスプロイトコードが市場に出回っていたとのことだ。2025年8月12日、FortinetはFortiSIEMバージョン7.3.2を公開しました。7.2.6、7.1.8、7.0.4、また、CVE-2025-25256を修正するためにバージョン6.7.10をリリースし、それ以前のバージョンについては修正済みのリリースへの移行を義務付けています。アップグレードが不可能な場合は、回避策としてphMonitorポート(7900)へのアクセスを制限することができます。
CVE-2025-25256は、FortiSIEMのphMonitorコンポーネントに起因するもので、プロセスの状態とタスクの分散を監視する、トランスポート層セキュリティ(TLS)でラップされた独自のリモートプロシージャコール(RPC)を介してポート7900でリッスンするC++バイナリです。このバイナリ内で、関数phMonitorProcess::handleStorageArchiveRequestはクライアントから受信したXML入力を処理します。脆弱なバージョンでは、XML パーサーは <archive_storage_type>、<archive_nfs_server_ip>、<archive_nfs_archive_dir> などのパラメータを抽出します。ストレージタイプがNFSに設定されている場合、この関数は抽出されたパラメータを使用して/opt/phoenix/deployment/jumpbox/datastore.pyを呼び出すコマンド文字列を構築します。具体的には、脆弱なロジックは、関数がネットワークファイルシステム(NFS)サーバーのIPアドレスとアーカイブディレクトリをコマンドに渡す際に発生します。この関数は、入力の検証や制約を行う代わりに、引用符のみをエスケープする欠陥のあるサニタイズルーチンであるShellCmd::addParaSafeを使用します。この脆弱なルーチンは、シェルメタ文字の注入を可能にする。
その結果、 <archive_nfs_archive_dir> (または <archive_nfs_server_ip>)内の脅威アクター制御の値が意図された引数構造から逃れ、任意のシェルコマンドを注入することがあります。コマンドは phMiscUtils::do_system_cancellable を介して実行されるため、システムシェルは悪意のある入力を直接解釈します。実行前に行われたプロセス役割の検証、有効なXMLの解析、必要なXML要素の存在確認などは、この注入ベクトルを緩和することはありません。 したがって、作成されたXMLペイロードをポート7900に送信することで、認証されていないリモートの脅威アクターがFortiSIEMの権限でコマンド実行をトリガーできます。
watchTowerは、CVE-2025-25256を悪用して /tmp/boom ディレクトリ内にファイルを書き込むとされるPoC XMLペイロードを共有しました。XMLペイロードには、<archive_nfs_archive_dir>フィールド内に悪意のある文字列touch${IFS}/tmp/boomが含まれています。phMonitorProcess::handleStorageArchiveRequest関数がXMLを解析すると、この値が抽出され、ShellCmd::addParaSafeを介してコマンドラインに渡されます。このルーチンは引用符のみをエスケープし、入力の検証や制約を行わないため、挿入されたバッククォートと${IFS}シーケンスはそのまま残ります。この関数は、通常のパラメータで /opt/phoenix/deployment/jumpbox/datastore.py を実行することを目的としたコマンド文字列を構築しますが、悪意のあるアーカイブディレクトリの値が引数のコンテキストから外れてしまいます。コマンド文字列がphMiscUtils::do_system_cancellableに到達すると、システムシェルは注入されたペイロードを解釈し、touch /tmp/boomを実行して、FortiSIEMの権限で任意のコマンド実行を実現します。
watchTowrはまた、CVE-2025-25256に脆弱なFortiSIEMインスタンスを検出するためのPythonベースの 検知アーティファクトジェネレーター も共有しました。 このスクリプトには、ターゲットIPアドレスとコマンド引数が必要です。指定されたコマンドは、スクリプトによって作成されたXMLペイロードの<archive_nfs_archive_dir>フィールドに挿入されます。次に、タイプやペイロード長などのメタデータを含むパケットヘッダーを作成し、XMLコンテンツを付加して、TLS接続を介してポート7900にメッセージを送信します。ターゲットが脆弱な FortiSIEM バージョンを実行している場合、phMonitorProcess::handleStorageArchiveRequest 関数は XML を解析し、欠陥のある ShellCmd::addParaSafe ルーチンを使用して悪意のあるアーカイブ ディレクトリの値をコマンド文字列に渡します。このルーチンは引用符のみをエスケープし、入力の制約を行わないため、注入された値はそのままphMiscUtils::do_system_cancellableに流れ込み、そこでシステムシェルがそれを解釈して実行します。このシーケンスにより、提供されたコマンドがホスト上で実行され、防御者が悪用可能性を検証し検知カバレッジを検証するために観察可能な効果が得られます。
執筆時点で、検知アーティファクトジェネレーターは16の「星」を獲得し、GitHub上で4回フォークされています。
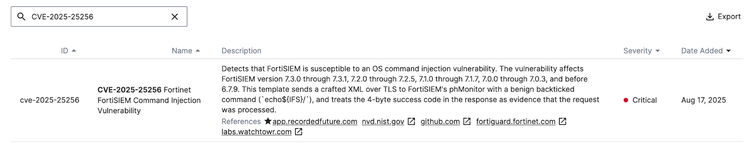
Insikt Groupは、CVE-2025-25256を検出するためのNucleiテンプレートを作成し、Recorded Futureの顧客が利用可能です。このテンプレートは、FortiSIEMのphMonitorサービス(ポート7900)にTLS接続を行い、phMonitor RPCヘッダーでラップされたXMLペイロードを送信します。XMLはarchive_storage_type=nfsを設定し、バッククォートで囲まれた`echo${IFS}/`コマンドをarchive_nfs_archive_dirに実行します。テンプレートのマッチング機能は、リクエストが受け入れられ処理された証拠として、4バイトの\x01\x00\x00\x00成功コードを探します。
このテンプレートは、システムの状態を変更しない(ファイルへの書き込みや永続化を行わない)低負荷の実行証明ペイロードを使用します。前述のXMLを送信し、無害なコマンド (echo${IFS}/) を実行し、コマンドの出力ではなくサービスのプロトコルレベルのレスポンスでマッチングします。 想定される観測項目としては、短命な子プロセスとFortiSIEMサービスのログが挙げられます。外部へのネットワークトラフィックは発生しない見込みです。Insikt GroupのNucleiテンプレートは、認可された環境でのみ使用可能です。
この記事執筆時点で、 Shodanには413のFortiSIEMインスタンスが存在し、そのほとんどは米国、カナダ、インド、ケニア、シンガポールに地理的に配置されています。しかし、Shodanは標的型リクエストによって抽出できる具体的なバージョン文字列を公開しないため、これらのすべてが必ずしも脆弱であるとは限りません。
2025年8月の注目すべき脆弱性開示
Recorded Future Risk Score 「なし」(0)から「非常に重要」(90-99)まで幅があり、新しい分析や情報源によって変化することがあります。 Insiktグループ®は、8月に開示された1,037件の脆弱性を特定し、リスクスコアは65以上(高から非常に重要)で、Recorded Future®のデータに基づいています。以下の表は、Recorded Futureのデータに基づき、8月に積極的に悪用された18の脆弱性を示しています。
以下の表には、Insikt Groupが特定した公開PoC(概念実証)の例も示されています。これらの概念実証(PoC)は、正確性や有効性について検証されていません。脆弱性管理チームは、テストを実施する前に、PoC(概念実証)の妥当性を慎重に検証する必要があります。
—
スコア
表1: Recorded Futureデータに基づく8月に積極的に悪用された脆弱性の一覧。
Recorded Futureがどの程度の脅威削減か
環境やベンダー、サプライヤーの脆弱性に関するタイムリーかつ関連性の高い情報は、リスク軽減に不可欠です。Recorded Futureがチームの可視性向上、効率向上、自信に満ちた意思決定を可能にすることで、どのようにサポートできるかをご覧ください。
Vulnerability Intelligence – 優先順位を付ける脆弱性は、悪用の可能性に基づくものであり、単に深刻さだけでなく。悪用されるリスクとその深刻度を容易に把握でき、リアルタイムの状況に応じたインテリジェンスを活用することで、迅速かつ自信を持って意思決定を行い、重要な箇所にパッチを適用し、攻撃を未然に防ぐことができます。
Attack Surface Intelligence – 特定のCVEに対して脆弱なインターネット関連資産を特定します。Attack Surface Intelligence 組織の外部から視点を提供し、未知の資産、脆弱性、または誤った設定の資産を積極的に発見し、優先順位を付ける、対応するのに役立ちます。
Third-Party Intelligence – ベンダーやパートナーのセキュリティポスチャーを外部から把握しましょう。インターネット対応システムの脆弱性を迅速に評価できる能力により、時間のかかる調査やベンダーとの連絡サイクルを排除しましょう。
Insikt Group – Recorded Futureの専門家チームであるThe Insikt Groupによる新しい脆弱性とトレンドに関する独占レポートへのアクセスを受け取る。Insikt Groupが作成した特定のCVE用に作成したNucleiテンプレートをダウンロードし、潜在的に脆弱なインスタンスをテストしてください。
Recorded Future Professional Services – 当社のプロフェッショナルサービスチームと連携し、脆弱性分析の取り組みを行います。脅威の特定、優先順位を付ける、緩和する高度な戦略をチームに提供するために設計されたこのプログラムは、脆弱性管理プログラムの成功に不可欠な技術と運用に深く踏み込みます。 (当社のプロフェッショナルサービスチームがどのようにチームの強化を支援しられるかについては、最近 の脆弱性優先順位付けワークショップをご覧ください)
Insikt Groupについて:
Recorded FutureのInsikt Group脅威リサーチチームは、政府および業界での豊富な経験を持つアナリスト、言語学者、セキュリティ研究者で構成されています。
Insikt Groupは、ブログ記事やアナリストノートを通じて、Recorded Futureのアナリストコミュニティに脅威インテリジェンスを提供しています。