Tendances en matière de logiciels malveillants et vulnérabilité au premier semestre 2025
Executive Summary
Le premier semestre 2025 (S1 2025) a été marqué par une évolution rapide du paysage des menaces, définie par la convergence de menaces anciennes persistantes et de nouvelles tactiques avancées.
Le nombre total de CVE divulgués a augmenté de 16% par rapport au premier semestre 2024, et les acteurs de la menace ont exploité 161 vulnérabilités avec des CVE assignés, dont près de la moitié sont liés à des campagnes de logiciels malveillants ou de ransomwares. Microsoft est resté le fournisseur le plus ciblé, tandis que les dispositifs de sécurité en périphérie et les passerelles ont continué à être des cibles de grande valeur pour l'accès initial. L'activité des logiciels malveillants a été tout aussi dynamique : alors que les opérations de démantèlement des forces de l'ordre ont perturbé des acteurs majeurs tels que LummaC2, la résurgence de logiciels malveillants anciens tels que Sality a montré que les anciens outils sont toujours utiles pour les acteurs modernes. Les trojans d'accès à distance (RAT) comme AsyncRAT, XWorm et Remcos ont également gagné en importance, marquant un changement tactique par rapport à la domination antérieure des voleurs d'informations dédiés (infostealers) au premier semestre 2024, au profit d'outils plus polyvalents qui combinent des capacités de vol de données avec un accès persistant et pratique.
Les menaces de logiciels malveillants mobiles ont continué de croître au premier semestre 2025, les trojans bancaires Android adoptant des superpositions basées sur la virtualisation et des attaques de relais de communication en champ proche (NFC) pour contourner les défenses de l'utilisateur et permettre une fraude financière réelle. Ces innovations reflètent une tendance croissante de la fraude financière à l'exploitation du mobile d'abord, ciblant à la fois les applications et les écosystèmes de paiement. Ransomware Les groupes, quant à eux, se sont davantage tournés vers des modèles axés sur les affiliés, offrant des charges utiles et des infrastructures prêtes à l'emploi afin de réduire les obstacles pour les nouveaux arrivants. Certaines familles de ransomwares ont introduit des fonctions furtives telles que des charges utiles protégées ou de nouveaux chargeurs conçus pour échapper à la détection des terminaux. Dans le même temps, les campagnes d'écrémage de Magecart ont adopté des chaînes d'infection modulaires en plusieurs étapes et des techniques d'obscurcissement innovantes pour échapper aux politiques de sécurité du contenu et injecter des scripts malveillants uniquement lors des moments critiques, comme le passage à la caisse.
Dans l'ensemble, le rapport H1 2025 souligne que le paysage des menaces ne se contente pas de s'étendre mais se fragmente, les acteurs de la menace exploitant à la fois des outils nouveaux et anciens sur diverses surfaces d'attaque. Pour réagir efficacement, les entreprises doivent donner la priorité à l'application de correctifs aux systèmes connectés à Internet, en particulier aux passerelles et aux produits de sécurité périphériques, qui sont souvent la cible d'un accès initial. Les capacités de détection doivent aller au-delà de la télémétrie des points d'extrémité et inclure la surveillance comportementale, l'analyse du trafic de commande et de contrôle (C2) et la détection de l'obscurcissement des scripts dans les environnements web. Il est essentiel d'investir dans le site Threat Intelligence pour garder une longueur d'avance sur les tactiques qui évoluent rapidement, telles que le reconditionnement des logiciels malveillants. Les organisations devraient également revoir leurs politiques en matière d'appareils mobiles et renforcer le contrôle des applications et la sensibilisation des utilisateurs afin de contrer les campagnes de logiciels malveillants mobiles de plus en plus sophistiquées.
Key Findings
- Les divulgations de CVE ont augmenté de 16% par rapport au premier semestre 2024, 161 de ces vulnérabilités étant activement exploitées au premier semestre 2025. Parmi ceux-ci, 42% disposaient d'une preuve de concept (PoC) publique, près de 69% ne nécessitaient aucune authentification et 30% permettaient l'exécution de code à distance (RCE), ce qui souligne la préférence des attaquants pour les exploits à faible friction et à fort impact. Microsoft et les passerelles de périphérie représentaient chacun 17% des exploits, et plus de la moitié des exploitations attribuées étaient parrainées par des États, ce qui met en évidence la grande capacité des acteurs de la menace parrainés par des États à exploiter rapidement les failles.
- D'après les soumissions de Recorded Future Triage et les rapports de l'Insikt Group, la tactique de commande et de contrôle (TA0011) a été la plus fréquemment observée, avec plus de 194 000 détections de logiciels malveillants. Les principales techniques (selon la matrice MITRE ATT& CK) comprenaient des données cryptées à des fins d'impact (T1486), des comptes valides (T1078) et des données provenant de systèmes locaux (T1005), ce qui souligne la prévalence du déploiement des ransomwares et l'importance d'un accès persistant pour obtenir et exploiter des données sensibles.
- Le paysage des menaces mobiles a continué d'évoluer au cours du premier semestre 2025, marqué par la découverte de onze nouvelles souches de logiciels malveillants mobiles et par la résurgence ou la poursuite des activités de neuf autres. Il s'agit notamment de chevaux de Troie bancaires, d'infostealers, de logiciels espions et de RAT. Les tactiques, techniques et procédures (TTP) de longue date, telles que les attaques par superposition, sont restées courantes, même si elles ont fait l'objet de quelques innovations.
- Les menaces pesant sur les paiements sans contact ont augmenté, comme en témoigne la découverte de SuperCard X, une plateforme MaaS chinoise qui permet la fraude par relais NFC en capturant et en transmettant les données des cartes sans contact à des dispositifs contrôlés par des attaquants.
- Ransomware les acteurs de la menace ont adopté de nouvelles TTP dans l'ensemble de la chaîne d'attaque au cours du premier semestre 2025. Il s'agit notamment de l'ingénierie sociale basée sur ClickFix pour l'accès initial, de l'évasion de la détection et de la réponse des points d'extrémité (EDR) via des techniques BYOI (bring-your-own-installer), et de charges utiles personnalisées utilisant le hooking juste à temps (JIT) et l'injection de mémoire afin de contourner la détection. Ransomware Les acteurs de la menace ont également continué à utiliser des outils légitimes pour la persistance, le vol de données et le C2 furtif, notamment AnyDesk pour maintenir l'accès, Syteca pour l'enregistrement des frappes et GC2 pour le C2 basé sur le nuage.
Tendances en matière d'exploitation des vulnérabilités
Key Takeaways
- 23 667 CVE ont été publiés au premier semestre 2025, soit une augmentation de 16% par rapport au premier semestre 2024. Les attaquants ont activement exploité 161 vulnérabilités, et 42% de ces failles exploitées ont fait l'objet d'un PoC public. 21 des 27 modèles Nuclei publiés par Insikt Group correspondent à des vulnérabilités figurant dans le catalogue KEV (Known Exploited Vulnerabilities) de l'agence américaine de cybersécurité et de sécurité des infrastructures (CISA).
- Les produits Microsoft ont représenté 17% de ces exploitations, mais les attaquants se sont également concentrés sur les dispositifs de sécurité périphérique et de passerelle tels que les VPN SSL et les pare-feu de nouvelle génération (17%), dont la position à la périphérie du réseau en fait des points d'entrée attrayants pour les attaques qui peuvent ensuite se propager à travers les chaînes d'approvisionnement en aval.
- 69% des vulnérabilités exploitées ne nécessitaient pas d'authentification, et près d'un tiers permettaient le RCE. 151 vulnérabilités exploitées ont été utilisées pour déployer des logiciels malveillants et 73 pour lancer des logiciels rançonneurs, les portes dérobées étant la charge utile la plus courante. Les acteurs parrainés par l'État sont à l'origine de plus de la moitié de l'exploitation attribuée, ce qui met en évidence l'importance stratégique de ces attaques, ainsi que la capacité de ces acteurs à exploiter les failles peu de temps après leur divulgation.
Microsoft est en tête des vulnérabilités activement exploitées, alors que le nombre total de vulnérabilités divulguées augmente par rapport à 2024
Au cours du premier semestre 2025, le nombre de vulnérabilités divulguées a continué à augmenter. Le nombre total de CVE a augmenté de 16% par rapport au premier semestre 2024, passant de 20 385 au premier semestre 2024 à 23 667 au premier semestre 2025. Cette croissance indique que la surface d'attaque s'étend et que les acteurs de la menace ont davantage de possibilités de trouver des failles exploitables. Notamment, les types de vulnérabilités les plus courants par point faible étaient les problèmes liés aux applications web : Lesscripts intersites (CWE-79) et les injections SQL (CWE-89) représentaient la plus grande part des faiblesses, suivis par les falsifications de requêtes intersites (CWE-352), les failles d'injection générique(CWE-74) et les autorisations manquantes (CWE-862). La persistance des faiblesses en matière d'injection et de script signifie que les attaquants continueront à trouver des cibles faciles dans les interfaces web mal sécurisées.
Si l'on considère les vulnérabilités activement exploitées au premier semestre 2025, les produits Microsoft dominent. Microsoft est à l'origine du plus grand nombre de CVE activement exploités, avec 28 (voir figure 1), dont 20 ciblent spécifiquement Windows. Ce chiffre est plus de trois fois supérieur à celui des autres fournisseurs les plus ciblés : Apple (huit), Ivanti (sept) et Linux (six). Le ciblage massif de Microsoft reflète probablement l'omniprésence de Windows dans les entreprises ; les attaquants donnent naturellement la priorité aux vulnérabilités des systèmes largement déployés afin de maximiser le nombre de victimes potentielles. Au total, Insikt Group a identifié des vulnérabilités exploitées affectant 81 fournisseurs distincts. Cette ampleur indique que l'exploitation dans la nature n'est pas concentrée sur quelques suites logicielles de premier plan ; au contraire, les attaquants ratissent large.
Les attaquants continuent de sonder de manière opportuniste les logiciels et les environnements moins courants, estimant probablement que les organisations peuvent retarder l'application des correctifs ou avoir une surveillance limitée de ces systèmes, ce qui en fait des cibles plus faciles à atteindre. Pour les défenseurs, cela signifie qu'un programme robuste de gestion des correctifs ne peut pas ignorer la longue traîne des actifs logiciels : une vulnérabilité dans un produit moins connu peut toujours être le point d'entrée d'une violation majeure si elle n'est pas corrigée.
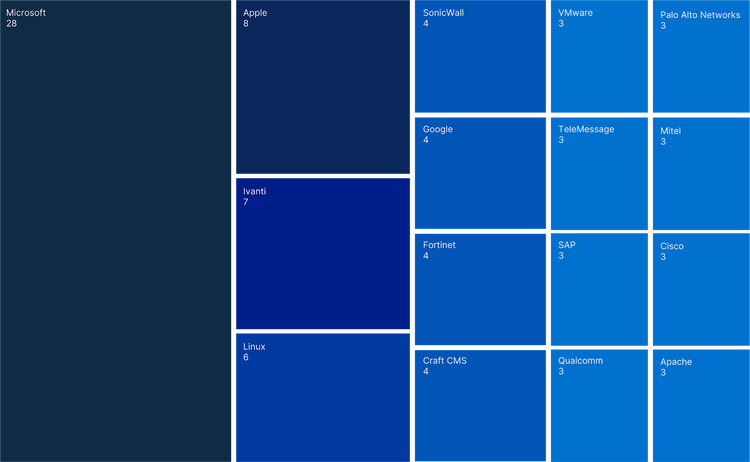
Une autre tendance notable est l'accent mis sur les vulnérabilités des outils conçus pour assurer la sécurité des réseaux. 17% des CVE activement exploités concernaient des produits de sécurité périphérique et de passerelle. Il s'agit notamment de VPN SSL, de pare-feu de nouvelle génération, de passerelles sécurisées et de portails d'accès à distance de fournisseurs tels que Ivanti, SonicWall, Fortinet, Palo Alto, Cisco, Citrix, Juniper et Sophos, ainsi que de sous-jacents de virtualisation tels que VMware.
Comme ces appareils terminent les VPN, décryptent le trafic et établissent un lien de confiance entre les réseaux, un seul exploit permet instantanément aux attaquants de disposer d'une voie d'accès privilégiée et authentifiée dans l'environnement d'une organisation pour l'accès initial et le déplacement latéral. Par exemple, CVE-2025-0282 (Ivanti Connect Secure et Policy Secure) permettait à des attaquants distants et non authentifiés d'exécuter un code arbitraire sur l'appareil et de voler des informations d'identification afin de poursuivre leur déplacement latéral au sein du réseau. Cette tendance montre que les acteurs de la menace - y compris les groupes parrainés par des États et disposant de ressources suffisantes - ciblent de plus en plus ces plates-formes d'infrastructure de sécurité afin d'opérer avec un minimum de détection. Les entreprises doivent renforcer et corriger rapidement leurs périphériques de réseau et les surveiller de près, car ces systèmes sont devenus des cibles de grande valeur que les attaquants utilisent pour contourner les défenses traditionnelles et pénétrer profondément dans les réseaux d'entreprise.
Selon les données de Recorded Future, les attaquants ont exploité 161 vulnérabilités distinctes au cours du premier semestre 2025. Ce chiffre est supérieur aux 136 vulnérabilités répertoriées dans le catalogue KEV de la CISA pour la même période. En d'autres termes, la télémétrie de Recorded Future a permis d'identifier 25 CVE exploités supplémentaires par rapport à ce qui a été publiquement reconnu par la CISA au cours de cette période.
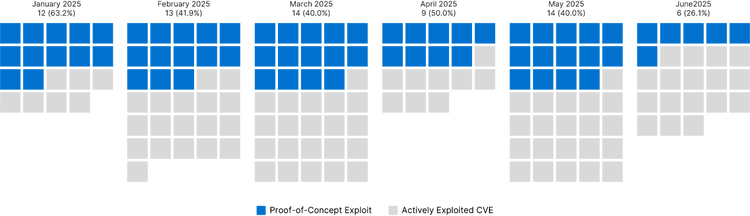
Sur ces 161 failles exploitées, 68 (42%) ont fait l'objet d'un exploit PoC accessible au public (voir figure 2). La disponibilité d'un PoC abaisse la barre de l'exploitation, ce qui permet à un plus grand nombre d'attaquants (y compris des acteurs moins qualifiés) d'exploiter la vulnérabilité. Dans de nombreux cas, Insikt Group a observé une recrudescence des activités d'exploitation dans les jours ou les heures qui ont suivi la publication d'un PoC. Les organisations doivent donc mettre en œuvre des correctifs rapides ou des mesures d'atténuation provisoires afin de limiter la fenêtre d'exposition.
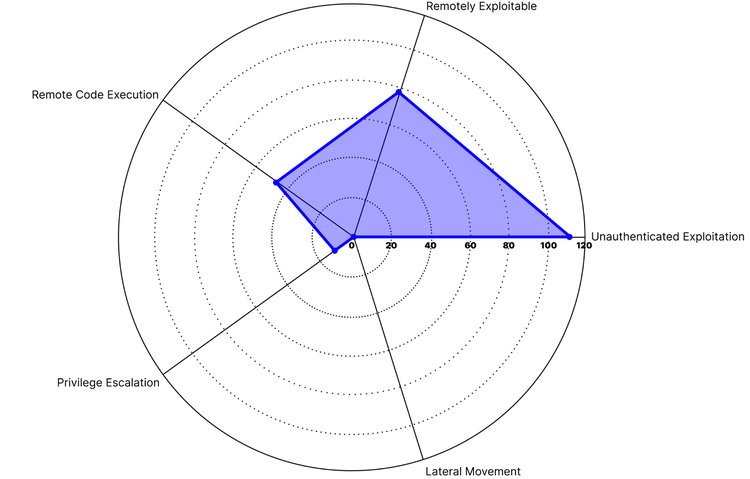
En termes de conditions d'accès et d'impact, la figure 3 montre que 111 (69%) des 161 vulnérabilités ne nécessitent aucune authentification pour être exploitées et que 78 (48%) peuvent être exploitées à distance via un réseau (au lieu de nécessiter un accès local ou une interaction avec l'utilisateur). En d'autres termes, ce fort penchant pour les exploits à distance non authentifiés signifie que des attaques peuvent être lancées directement depuis l'internet contre des hôtes vulnérables, sans qu'il soit nécessaire de disposer d'informations d'identification ou d'un accès d'initié.
48 (30%) des CVE exploités ont permis le RCE, qui donne souvent à un attaquant le contrôle total du système cible, tandis que 11 autres (7%) ont permis l'escalade des privilèges, qui est généralement utilisée pour obtenir un accès plus élevé au système. Aucune des vulnérabilités exploitées n'a facilité le mouvement latéral (exploits qui facilitent le passage d'un système à un autre). Étant donné que de nombreuses failles exploitées sont à la fois exploitables à distance et ne nécessitent pas de compte utilisateur valide, les entreprises doivent analyser de manière proactive et donner la priorité aux correctifs pour les applications et les services en contact avec l'internet.
La CNU5221 se concentre sur les produits Ivanti car l'attaque du cobalt est le plus souvent associée à une activité de post-exploitation.
Les acteurs qui exploitent ces vulnérabilités vont de groupes sophistiqués parrainés par des États à des cybercriminels motivés par le profit, et les données du premier semestre 2025 mettent en évidence le rôle important des campagnes parrainées par des États. Dans les cas où Insikt Group a pu déterminer l'attribution, près de 53% de l'activité d'exploitation observée a été menée par des acteurs parrainés par l'État ou soupçonnés de l'être. Cela montre que plus de la moitié des exploitations attribuées étaient de nature stratégique et menées à des fins d'espionnage, de surveillance ou d'autres objectifs géopolitiques.
Les groupes à motivation financière (ceux qui sont impliqués, par exemple, dans le vol et la fraude et qui ne sont pas nécessairement liés aux ransomwares) représentaient 27% des exploitations. Un autre 20% d'exploitation a été attribué à des groupes de ransomware et d'extorsion, ce qui confirme à quel point il est devenu courant pour les opérateurs de ransomware d'exploiter les exploits comme vecteur d'accès initial pour ensuite mener des attaques de cryptage de fichiers à grande échelle.
Cette répartition montre que l'exploitation des vulnérabilités est motivée à la fois par des raisons stratégiques et criminelles, avec une absence notable de campagnes hacktivistes connues ; les collectifs hacktivistes sont généralement motivés par la perturbation et n'ont probablement pas l'intention ni la capacité de mener de telles exploitations.
En revanche, la présence d'acteurs parrainés par l'État au sommet souligne que les unités cybernétiques de nombreux gouvernements disposent des ressources nécessaires pour exploiter rapidement les nouvelles failles, souvent dans les jours qui suivent leur divulgation. L'implication significative de l'État implique également que ces menaces ne sont pas simplement aléatoires ou opportunistes, mais qu'il s'agit souvent de campagnes ciblées et persistantes visant des secteurs spécifiques ou des systèmes de grande valeur.
Sur le plan géographique, la majorité des campagnes parrainées par l'État ont été menées par des acteurs parrainés par l'État chinois ou soupçonnés d'être liés à la Chine. On sait que ces groupes exploitent les infrastructures périphériques et les solutions d'entreprise pour s'implanter dans les réseaux cibles, ce que confirment les observations de Insikt Groupau cours du premier semestre 2025. Le groupe UNC5221, soupçonné d'être lié à la Chine, a exploité le plus grand nombre de vulnérabilités et a montré une préférence pour les produits Ivanti, en ciblant Ivanti Endpoint Manager Mobile (EPMM ; CVE-2025-4428) et Ivanti Connect Secure et Policy Secure (CVE-2025-22457 et CVE-2025-0282).
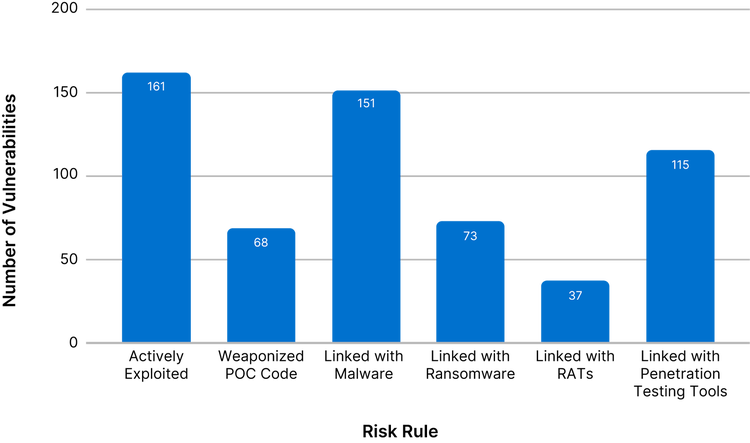
Sur les 161 vulnérabilités exploitées, les données de Recorded Future montrent que 151 ont été utilisées pour déployer des logiciels malveillants sous une forme ou une autre (voir figure 4). Parmi celles-ci, 73 vulnérabilités étaient spécifiquement liées à des déploiements de ransomware - elles étaient soit le point d'accès initial à une attaque de ransomware, soit utilisées à un stade ou à un autre de la chaîne d'exécution du ransomware. Concrètement, les vulnérabilités non corrigées sont un point d'entrée courant pour les attaquants qui souhaitent introduire des logiciels malveillants dans l'environnement d'une victime ; que la charge utile finale soit un cheval de Troie d'accès à distance (RAT) ou un ransomware, l'étape initiale de l'exploitation d'une faiblesse est la même.
Insikt Group a constaté que l'outil de sécurité offensif Cobalt Strike était le logiciel malveillant le plus souvent utilisé après la compromission. Des outils tels que Cobalt Strike sont idéaux pour permettre aux attaquants de s'implanter de manière fiable, car ils fournissent une boîte à outils complète permettant d'exécuter des commandes, d'élever les privilèges et de se déplacer latéralement, tout en se fondant dans le trafic normal du réseau. Après Cobalt Strike, le RAT Vshell est le logiciel malveillant le plus fréquemment observé en parallèle de l'exploitation.
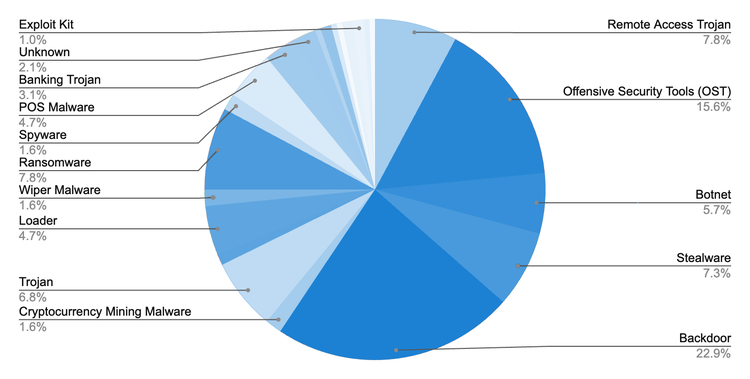
Dans l'ensemble, comme le montre la figure 5, les logiciels malveillants à porte dérobée représentent près de 23% de l'ensemble des activités post-exploitation. L'apparition fréquente de portes dérobées et de divers chevaux de Troie signifie qu'un seul exploit permet souvent aux attaquants d'obtenir des paiements multiples : avec une vulnérabilité, ils peuvent déployer une porte dérobée, qui leur permet ensuite de mettre en scène d'autres outils ou éventuellement de livrer des rançongiciels, le tout à partir du même point d'entrée initial et sans avoir besoin de développer des logiciels malveillants personnalisés.
Pour les défenseurs, cette tendance est un rappel à la surveillance des outils et des comportements post-exploitation connus. La présence de balises Cobalt Strike, par exemple, doit être traitée comme un incident immédiat de haute priorité, tandis qu'une utilisation inhabituelle d'outils d'administration légitimes ou de nouveaux services peut indiquer qu'un RAT ou une porte dérobée est en cours d'exécution.
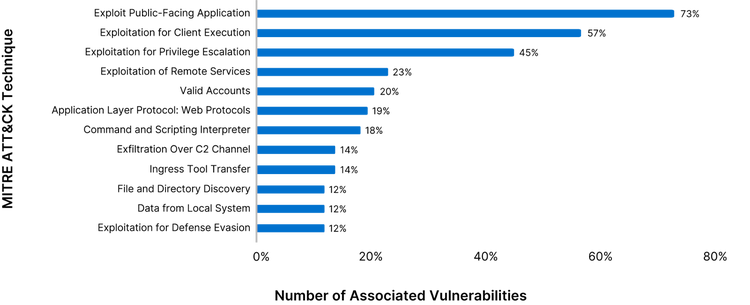
Du point de vue des tactiques et des techniques, les schémas d'exploitation du premier semestre 2025 correspondent aux comportements connus des adversaires dans le cadre de MITRE ATT&CK. La technique ATT&CK la plus fréquente est Exploit Public-Facing Application (T1190), observée dans 73% des vulnérabilités activement exploitées. Viennent ensuite l'exploitation pour l'exécution du client (T1203) et l'exploitation pour l'escalade des privilèges (T1068). Ces trois techniques permettent de se faire une idée précise des préférences et des plans d'action des attaquants. T1190 indique que les attaquants ciblent fortement les serveurs et les services exposés à l'internet (par exemple, les serveurs web ou les passerelles VPN), qui constituent une voie d'accès directe à un réseau.
La prévalence du T1203 montre que les attaquants investissent également dans des exploits qui nécessitent une interaction avec l'utilisateur (par exemple, une pièce jointe malveillante ou un téléchargement par drive-by qui déclenche un exploit du côté de la victime). Dans ces scénarios, la vulnérabilité peut se trouver dans une application côté client telle qu'un navigateur ou un logiciel de bureautique, et l'auteur de l'attaque fait appel à l'ingénierie sociale de la victime pour qu'elle exécute l'exploit. T1068 souligne qu'une fois que les attaquants ont pris pied, ils élèvent souvent leurs privilèges (par exemple, en passant d'un utilisateur normal à SYSTEM ou root). Ce modèle montre comment les attaquants exploitent fréquemment l'accès initial, l'exécution et l'escalade des privilèges en une seule chaîne d'exploitation, et illustre comment un attaquant peut passer de l'absence d'accès aux privilèges d'administrateur de domaine si la bonne combinaison de failles non corrigées existe.
Les systèmes orientés vers l'internet et les logiciels clients non corrigés resteront des cibles privilégiées, et le fait de ne pas les corriger permet aux attaquants de s'infiltrer et d'accroître leurs privilèges. Les défenseurs doivent s'assurer que leurs systèmes périmétriques et leurs applications d'extrémité sont à jour et mettre en place une surveillance des tentatives d'exploitation.
Insikt Group Les règles de détection s'alignent sur les vulnérabilités connues et exploitées.
Au cours du premier semestre 2025, les efforts de détection de Insikt Groupont suivi l'évolution du paysage des menaces en créant continuellement de nouveaux modèles Nuclei (signatures automatisées de détection des vulnérabilités). Insikt Group a créé 27 nouveaux modèles Nuclei conçus pour identifier les systèmes vulnérables, en se concentrant sur les failles les plus dangereuses. 21 des 27 modèles correspondent à des vulnérabilités figurant dans le catalogue KEV de la CISA. En d'autres termes, la majorité des règles de détection de Insikt Groupétaient directement alignées sur des vulnérabilités connues pour être activement exploitées dans la nature.
Les fournisseurs qui apparaissent le plus souvent dans les modèles Nuclei d'Insikt Group sont Fortinet, Apache et Ivanti, ce qui est cohérent avec les tendances observées en matière de menaces. En développant des modèles Nuclei pour les vulnérabilités de ces fournisseurs, Insikt Group a aidé les organisations à analyser rapidement leur infrastructure et à trouver toutes les instances non corrigées avant que les attaquants ne le fassent.
Notamment, Insikt Group a publié 13 modèles uniques de Nuclei pour lesquels il n'existe pas de modèle public disponible dans Project Discovery (voir figure 7). Dans ces cas, Insikt Group a rédigé et partagé la logique de détection des vulnérabilités qui n'étaient pas encore couvertes par la communauté open-source pour les signatures Nuclei, comblant ainsi les lacunes critiques en matière de détection pour les clients de Recorded Future.
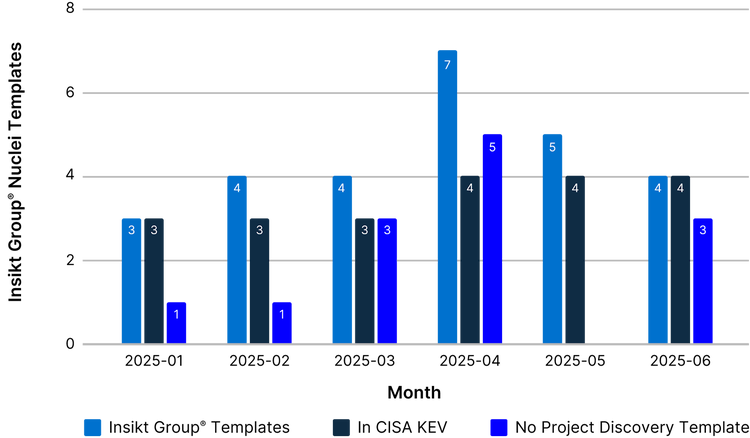
Figure 7 : Chevauchement des modèles de Insikt Group Nuclei avec CISA KEV et Project Discovery
(Source : Recorded Future, CISA, Project Discovery)
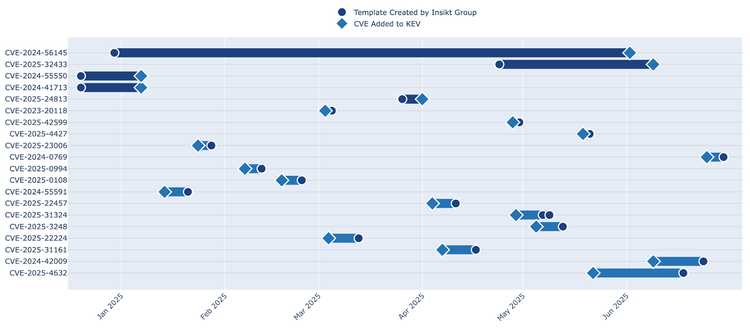
En outre, la figure 8 montre le temps écoulé entre la publication par Insikt Groupd'un modèle Nuclei et l'ajout de la vulnérabilité ciblée au catalogue KEV de la CISA (le graphique ci-dessous ne répertorie que les CVE qui ont à la fois fait l'objet d'un modèle et ont été ajoutés au KEV). Cinq vulnérabilités ajoutées à KEV au premier semestre 2025 - CVE-2025-32433 (Erlang SSH), CVE-2025-24813 (Apache Tomcat), CVE-2024-41713 et CVE-2024-55550 (Mitel MiCollab), et CVE-2024-56145 (Craft CMS) - disposaient d'un modèle Nuclei d'Insikt Group. Cela signifie que les organisations qui tirent parti des détections d'Insikt Group peuvent rechercher ces problèmes dès qu'ils sont officiellement reconnus comme activement exploités par la CISA (ou même avant).
En ce qui concerne les vulnérabilités ajoutées à KEV en 2025 pour lesquelles Insikt Group ne disposait pas déjà d'un modèle Nuclei, le délai moyen de publication d'un nouveau modèle était de 8 jours après l'inscription à KEV.
En outre, lors des tests de vulnérabilité et de la validation, Insikt Group a découvert que les versions 8.5.x d'Apache Tomcat (en particulier 8.5.0 à 8.5.98 et 8.5.100, à l'exception de 8.5.99) étaient également vulnérables à CVE-2025-24813, même si elles ne figuraient pas dans la liste initiale d'Apache des versions de produits affectées. Dans la pratique, cela signifie que de nombreuses organisations utilisant des versions légèrement plus anciennes de Tomcat 8.5 auraient pu être exposées à des risques sans le savoir si elles s'étaient contentées de suivre l'avis de l'éditeur. En identifiant ces versions et en fournissant un modèle Nuclei, Insikt Group a fourni une règle de détection, une alerte précoce et des conseils de remédiation allant au-delà de ce que le fournisseur avait initialement communiqué.
Tendances en matière de logiciels malveillants
Key Takeaways
- Les anciennes familles de logiciels malveillants telles que Sality et Tofsee sont réapparues en tant que principales menaces, Sality se classant au premier rang des détections de C2 basées sur la configuration - un changement notable par rapport aux tendances récentes dominées par les voleurs d'informations et un signe que les acteurs de la menace reconditionnent d'anciennes bases de code pour les utiliser de manière moderne.
- Les trojans d'accès à distance (RAT) de base tels que AsyncRAT, XWorm et Remcos occupent une place prépondérante dans les données de Recorded Future Triage, y compris les extractions de C2 de logiciels malveillants, ce qui montre que les acteurs de la menace continuent de préférer les outils qui permettent un accès persistant et le vol de données dans le cadre de diverses campagnes d'intrusion.
- MITRE ATT&CK La tactique TA0011 (commandement et contrôle) a été la TTP la plus fréquemment observée dans les soumissions de Recorded Future Triage et les rapports Insikt Group, avec plus de 194 000 événements enregistrés au premier semestre 2025. Parmi les autres techniques couramment utilisées figurent le cryptage des données, le vol de données locales et l'utilisation abusive d'informations d'identification, ce qui met en évidence l'importance accordée à la monétisation et au déplacement latéral.
- Ransomware Les acteurs de la menace ont adopté de nouvelles techniques de traitement des attaques, notamment l'ingénierie sociale basée sur ClickFix pour l'accès initial, l'évasion EDR via des techniques BYOI, et des charges utiles personnalisées utilisant le JIT hooking et l'injection de mémoire pour contourner la détection. Ransomware Les acteurs de la menace ont également utilisé des outils légitimes pour la persistance, le vol de données et le C2 furtif.
- Les infections de Magecart sont restées élevées, les acteurs de la menace continuant à abuser de Google Tag Manager (GTM), de balises HTML obscures et même de propriétés de contenu CSS ::before pour déployer des e-skimmers modulaires sur les plateformes de commerce électronique tout en échappant aux politiques de sécurité du contenu.
Les réseaux de zombies et le retour des anciens logiciels malveillants dans les détections C2
Recorded Future identifie les serveurs de commande et de contrôle (C2) sur la base des configurations de logiciels malveillants extraites des échantillons soumis à Recorded Future Triage. Les références aux familles de logiciels malveillants dans les détections C2 au premier semestre 2025 montrent des changements majeurs par rapport au premier semestre 2024 en termes de familles de logiciels malveillants prévalentes. Les voleurs d'informations restent une pierre angulaire du paysage des menaces, conformément aux motivations financières de la plupart des acteurs de la menace, car les informations d'identification, les données de paiement et les portefeuilles cryptographiques volés peuvent être monétisés directement ou vendus sur les marchés du dark web. Cependant, les logiciels malveillants spécifiques à l'origine de ces détections C2 ont changé. Plusieurs des dix principaux logiciels malveillants du premier semestre 2024 (Vidar, RedLine Stealer et LokiBot, par exemple) ont largement disparu en 2025, en partie à cause d'opérations perturbatrices et d'actions de répression, tandis que d'autres familles de logiciels malveillants ont surgi ou émergé pour prendre leur place.
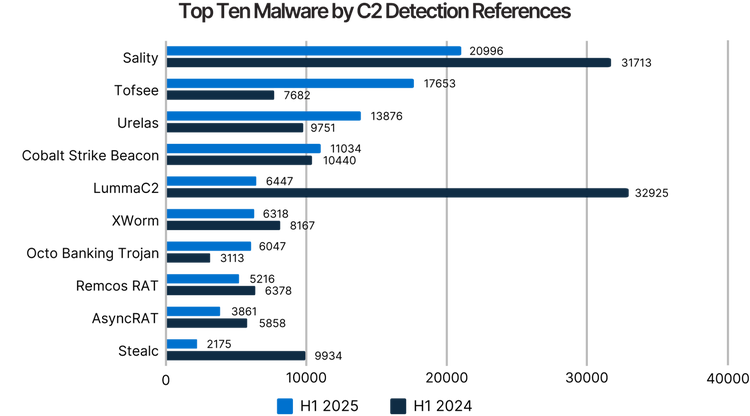
Les détections C2 du 1er semestre 2025 mettent également en évidence la présence durable de logiciels malveillants à longue durée de vie. Sality, un botnet polymorphe apparu pour la première fois en 2003, reste dans le peloton de tête après une résurgence majeure en 2024, ce qui démontre la résilience des menaces existantes. De même, le cheval de Troie Tofsee (actif depuis plus de dix ans) figure parmi les familles les plus importantes. Tofsee est une porte dérobée modulaire capable d' envoyer des spams, de mener des attaques DDoS, de faire du cryptomining et bien d'autres choses encore, et son activité continue démontre une fois de plus que des logiciels malveillants plus anciens peuvent persister en tant qu'épine dorsale d'opérations criminelles. La présence de ces botnets, même si leur nombre absolu de références est bien inférieur aux niveaux records de l'année dernière, indique que les acteurs de la menace trouvent encore de la valeur dans l'exploitation d'une infrastructure de logiciels malveillants bien établie qui a résisté à l'épreuve du temps. Notamment, l'utilisation continue de Sality et de Tofsee suggère que certains attaquants privilégient les outils anciens, soit pour leur fiabilité, soit simplement pour cibler des systèmes moins protégés, même dans un contexte d'afflux constant de nouveaux logiciels malveillants. Cette tendance reflète celle observée au premier semestre 2024 avec la réapparition de Sality, ce qui confirme que les logiciels malveillants "obsolètes" peuvent rester étonnamment répandus.
Dans le même temps, LummaC2, le leader des voleurs d'informations de l'année dernière, a connu un déclin précipité, probablement en raison des retraits coordonnés effectués par les agences chargées de l'application de la loi. Fin mai 2025, une opération internationale s'est emparée de l'infrastructure de LummaC2 - plus de 2 300 domaines - et a effacé son serveur principal, ce qui a gravement perturbé ce service de logiciels malveillants. En conséquence, LummaC2 a pratiquement disparu des premiers rangs au premier semestre 2025, faisant écho à la chute massive de RedLine Stealer à la suite du retrait du dépôt GitHub en avril 2023, qui a brisé les panneaux C2 de RedLine. Cependant, Insikt Group a récemment découvert que les opérateurs de LummaC2 ont commencé à rétablir leur infrastructure en utilisant des domaines C2 basés sur Cloudflare, ce qui indique une reprise opérationnelle au moins partielle. De nombreux nouveaux domaines liés à LummaC2, observés pas plus tard qu'à la mi-juillet 2025, renvoient à des adresses IP Cloudflare - un retour aux tactiques antérieures après un premier détournement du fournisseur après le démantèlement. Ce pivot rapide met en évidence la résilience et la capacité d'adaptation des opérateurs de LummaC2, qui semblent capables de reconstituer leur infrastructure et leurs tactiques même en cas de perturbation importante.
Une autre évolution du premier semestre 2025 est l'importance accrue des chevaux de Troie d'accès à distance (RAT) dans les détections de C2. Plusieurs familles de RAT, dont Remcos, AsyncRAT et XWorm, sont entrées dans le top 10 au cours de cette période. Ces RAT sont disponibles gratuitement ou à bas prix et permettent aux attaquants de contrôler directement les systèmes compromis, ce qui les rend polyvalents pour l'espionnage et le vol de données, ainsi que pour le lancement de ransomwares. La montée en puissance de ces RAT suggère que de nombreux acteurs de la menace tirent parti des RAT pour maintenir un accès interactif permanent dans les environnements des victimes, une approche privilégiée par les groupes à motivation financière et les acteurs avancés. Leur part croissante dans les détections de C2 peut également signifier que, comme certains services de vol d'informations ont été perturbés, les adversaires ont pivoté vers l'utilisation des RAT, qui comprennent souvent des capacités de vol d'informations, comme moyen alternatif d'atteindre des objectifs similaires.
Dans l'ensemble, les tendances en matière de détection C2 au premier semestre 2025 reflètent l'évolution d'un paysage de menaces à la fois dynamique et cyclique. Alors que le site Insikt Group observe un renouvellement constant au sommet, certaines menaces et certains outils de longue date ne disparaissent jamais vraiment, mais persistent ou resurgissent par cycles, contribuant régulièrement à la base de l'activité malveillante. Les acteurs motivés par des raisons financières restent dominants, favorisant les voleurs d'informations et les RAT qui alimentent directement leurs motivations de profit. Les détections C2 du premier semestre 2025 ont été marquées par une recrudescence des chevaux de Troie voleurs d'informations d'identification, dans un contexte de réseaux de zombies traditionnels résistants et d'une dépendance accrue à l'égard des RAT pour le contrôle interactif. Ces tendances soulignent que les défenseurs doivent être prêts à faire face à la fois aux logiciels malveillants de pointe et aux tactiques durables des menaces établies à l'approche de la seconde moitié de 2025 et au-delà.
Tendances et perspectives en matière de lutte contre les logiciels malveillants
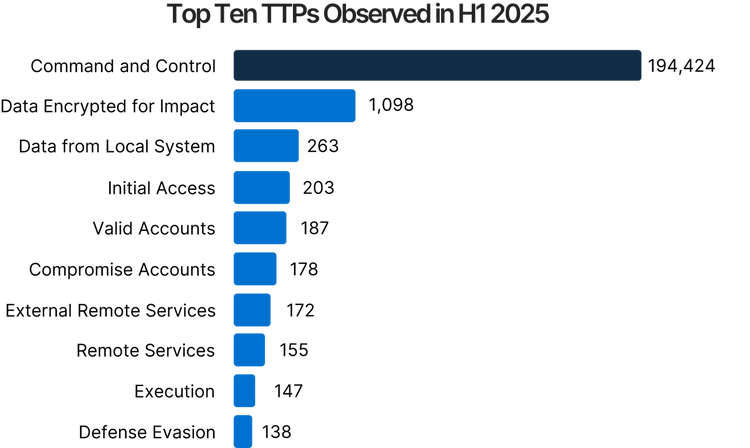
Entre janvier et juin 2025, Recorded Future's Insikt Group a analysé et regroupé des milliers d'observations relatives aux logiciels malveillants afin d'identifier les principales tactiques, techniques et procédures (TTP) employées par les acteurs de la menace, mises en correspondance avec le cadre MITRE ATT&CK®. Ces données proviennent des soumissions publiques de Recorded Future Triage et des rapports d'Insikt Group. La tactique de commandement et de contrôle (TA0011) arrive largement en tête de liste, avec plus de 194 000 observations, ce qui souligne son rôle central dans la communication des adversaires avec les systèmes compromis.
Les TTP les plus fréquemment observées sont Data Encrypted for Impact (T1486), qui indique une activité généralisée des ransomwares, et Data from Local System (T1005), qui indique des opérations persistantes de vol de données. Les techniques d'accès initial (TA0001) telles que les comptes valides (T1078) et les services distants externes (T1133) sont également très représentées, ce qui indique que les adversaires s'efforcent de voler des informations d'identification et de les utiliser pour obtenir un accès via des services distants orientés vers l'extérieur. Les services externes à distance sont également une technique de persistance, abordée plus loin dans cette section.
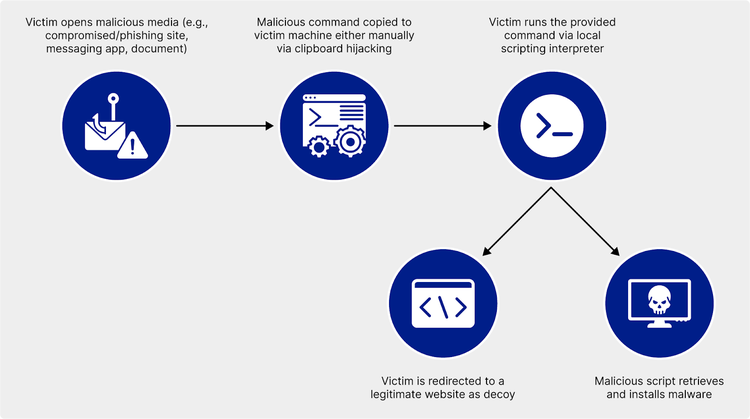
Insikt Group a observé que ClickFix était une technique d'accès initial émergente et de premier plan au premier semestre 2025. ClickFix est une technique d'ingénierie sociale qui incite les utilisateurs à exécuter des scripts malveillants en leur présentant des messages d'erreur trompeurs ou des instructions de vérification, en les invitant à coller et à exécuter les commandes manuellement ou en utilisant le détournement du presse-papiers pour automatiser le processus. Identifiée pour la première fois en octobre 2023, cette technique a connu un essor important au cours du second semestre 2024, son utilisation augmentant de 517% d'une année sur l'autre au cours du premier semestre 2025, selon ESET.
En outre, la présence de comptes compromis (T1586) et de services externes à distance (T1133) suggère que les adversaires se concentrent sur la persistance et l'accès à distance. La technique des services à distance (T1021) favorise les déplacements latéraux, tandis que les tactiques d'exécution (TA0002) et d'évasion de la défense (TA0005) complètent le top 10, mettant en évidence l'étendue des tactiques employées par les opérateurs de logiciels malveillants pour s'infiltrer, persister et échapper à la détection sur les réseaux.
Cryptomineur
RAT
Logiciels malveillants
Outil de sécurité offensif
Botnet
njRAT
DCRat
XWorm
AsyncRAT
RedLine
LummaC2
Stealc
Tableau 1 : Les dix premières familles de logiciels malveillants au premier semestre 2025 d'après les données du bac à sable public Recorded Future Triage (Source : Recorded Future)
D'après les données des bacs à sable publics de Recorded Future Triage, de janvier à juin 2025, XMRig Miner a été la famille de logiciels malveillants la plus soumise. XMRig Miner est un outil de cryptojacking en plusieurs étapes, généralement fourni par des chargeurs ou des exploits malveillants, qui détourne secrètement les ressources du processeur pour miner du Monero (XMR) et utilise des mécanismes d'évasion et de persistance pour éviter d'être détecté et maximiser le temps de fonctionnement. Au cours du premier semestre 2025, Cobalt Strike, njRAT, DCRat et XWorm ont occupé les cinq premières places des soumissions publiques au Recorded Future Triage.
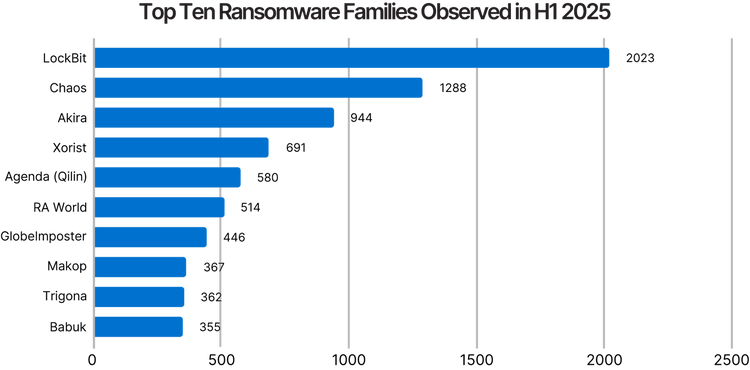
D'après les données des bacs à sable publics de Recorded Future Triage, de janvier à juin 2025, LockBit a été la famille de ransomwares la plus soumise, suivie de Chaos, Akira, Xorist et Agenda (Qilin). LockBit est une famille de ransomware notoire qui est restée opérationnelle malgré les efforts considérables déployés par les forces de l'ordre pour la démanteler, notamment par le biais de l'opération "Cronos" au début de l'année 2024, qui visait à perturber son infrastructure. Le code source de Babuk et de Chaos a été divulgué en juin 2021 et en avril 2022, respectivement. Cela les rend plus largement accessibles à la réutilisation, entraînant le développement de nombreuses variantes, ce qui contribue probablement à leur prévalence dans les données de Recorded Future Triage.
Logiciels malveillants pour téléphones mobiles
Un paysage en constante évolution
Le paysage des menaces mobiles a continué à s'étendre au cours du premier semestre 2025. Insikt Group a identifié au moins onze nouvelles souches de logiciels malveillants, dont des RAT, des voleurs d'informations et des logiciels espions, ainsi que l'utilisation continue ou la résurgence de neuf autres, dont les logiciels espions multiplateformes Graphite, LightSpy et Predator.
Cheval de Troie bancaire
RAT
Spyware
Logiciels malveillants
NOUVEAU
Crocodilus
SuperCard X
TsarBot
NOUVEAU
BTMOB
Gorille
NOUVEAU
Android.Spy.1292.origin
SpyLend
NOUVEAU
Dcpro
Salvador Stealer
SparkKitty
Tria Stealer
Parrain
Marcher
TgToxic
Triada
Graphite
LightSpy
Predator
Tableau 2 : Aperçu des logiciels malveillants mobiles nouvellement identifiés et déjà connus au premier semestre 2025 (Source : Recorded Future)
Plusieurs facteurs interdépendants expliquent probablement l'expansion continue du paysage des menaces mobiles. L'adoption croissante des appareils mobiles pour les services bancaires mobiles et dans les environnements d'entreprise offre aux acteurs de la menace motivés par des considérations financières une surface d'attaque encore plus grande. La prévalence d' appareils mobiles vulnérables, équipés de systèmes d'exploitation obsolètes et dépourvus des derniers correctifs de sécurité, est particulièrement attrayante.
Le retour de Predator a probablement été soutenu par une demande commerciale continue malgré la surveillance internationale. De même, Graphite a été détecté sur des appareils appartenant à des journalistes européens, ce qui indique une utilisation abusive dans le cadre de la surveillance ciblée. Enfin, les nouvelles détections de LightSpy, un logiciel espion lié à la surveillance de l'État chinois à Hong Kong, indiquent très certainement des efforts soutenus d'espionnage régional à l'encontre des utilisateurs de téléphones portables.
Les acteurs de la menace favorisent les faux téléchargements, abusent des magasins officiels et exploitent les chaînes d'approvisionnement.
Les acteurs de la menace se sont toujours appuyés sur des TTP établies de longue date pour diffuser des logiciels malveillants mobiles, en combinant principalement des tactiques d'ingénierie sociale telles que le smishing et le vishing, avec de faux téléchargements et l'usurpation d'identité de marque pour inciter les victimes à installer des APK malveillants. Les campagnes présentaient souvent des pages de phishing et des charges utiles de logiciels malveillants imitant des navigateurs populaires, des plateformes de crypto-monnaie, des applications financières, des services de streaming et des boutiques d'applications officielles. Dans des cas plus ciblés, les attaquants ont adapté les leurres à des victimes spécifiques, comme le montre Android.Spy.1292.origin, qui visait le personnel militaire russe en se faisant passer pour Alpine Quest Pro, une application de GPS et de cartographie topographique qui serait utilisée à la fois par les civils et le personnel militaire russe.
Les acteurs de la menace ont également utilisé des méthodes de distribution moins courantes mais efficaces, notamment en abusant de Google Play pour diffuser des logiciels malveillants. Bien que des mesures de sécurité de plus en plus robustes aient rendu plus difficile la diffusion de logiciels malveillants par l'intermédiaire des boutiques d'applications officielles, les adversaires ont continué à trouver des solutions de contournement. SpyLend, par exemple, se fait passer pour "Finance simplifiée" et échappe à la détection en transférant la charge utile malveillante via des liens de téléchargement externes. En outre, dans un cas rare de compromission de la chaîne d'approvisionnement, une nouvelle variante du RAT Triada a été découverte préinstallée sur des appareils Android de contrefaçon vendus par des détaillants non autorisés.
Accessibilité Service Abuse With a Twist
Une fois installés, les logiciels malveillants ciblant Android abusent souvent des services d'accessibilité de la marque, un TTP de longue date qui permet d'exercer un contrôle étendu sur les appareils infectés. Les logiciels malveillants Android ont abusé de cette fonctionnalité pour voler des informations sensibles par le biais d'attaques superposées, intercepter des messages textuels et des notifications push, effectuer des enregistrements clavier, des enregistrements d'écran et audio et des analyses d'images basées sur la reconnaissance optique de caractères (OCR), et finalement prendre le contrôle de l'appareil pour faciliter ce que l'on appelle la "fraude à l'intérieur de l'appareil".
Le cheval de Troie Android GodFather s'est distingué au cours de la période couverte par le rapport par l'introduction d'une nouvelle technique de superposition. Tout en continuant à abuser des services d'accessibilité d'Android, une nouvelle itération de GodFather identifiée en juin 2025 a été observée en train d'employer une technique de superposition basée sur la virtualisation qui combine des cadres d'accrochage open-source tels que Xposed avec des environnements d'applications en bac à sable. Cette approche diffère des attaques par superposition traditionnelles car elle utilise VirtualApp pour créer un environnement virtualisé qui exécute des applications bancaires clonées sans les installer ou les modifier sur l'appareil, ce qui permet de contourner les mécanismes de détection des superpositions standard.
Les menaces qui pèsent sur les paiements sans contact continuent de se multiplier
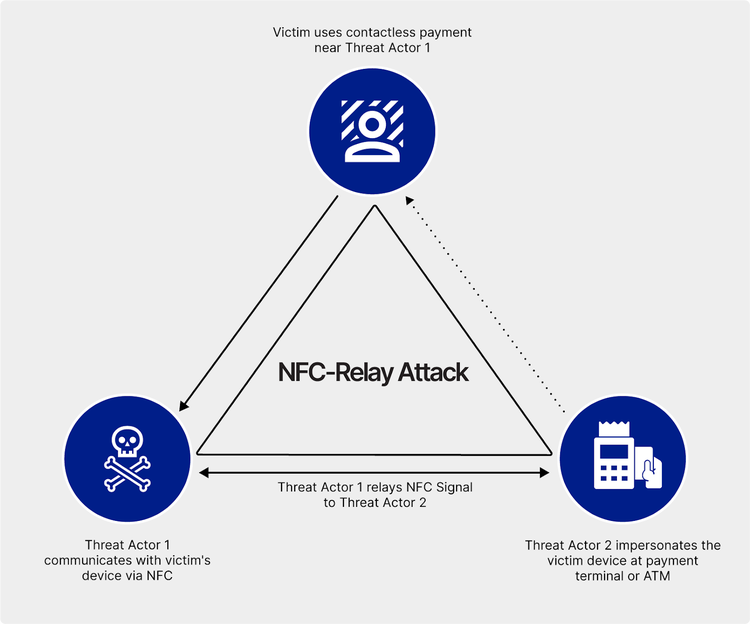
Au cours du premier semestre 2025, les logiciels malveillants mobiles ont représenté une menace croissante pour les systèmes de paiement sans contact, comme en témoigne l'émergence de SuperCard X, une plateforme MaaS en langue chinoise ciblant les appareils Android. Le logiciel malveillant permet aux acteurs de la menace d'effectuer des fraudes par relais NFC en incitant les victimes à utiliser leurs cartes sans contact contre des téléphones compromis. Dès qu'une carte est touchée, SuperCard X capture le signal NFC et le transmet à un dispositif distant contrôlé par l'attaquant, facilitant ainsi les transactions frauduleuses ou les retraits aux guichets automatiques. Ses fonctionnalités sont très proches de celles de NFCGate, un outil open-source développé en 2020, et présentent des similitudes avec NGate, un logiciel malveillant Android lié à des attaques basées sur la technologie NFC en République tchèque en 2024, ce qui indique une probable réutilisation du code ou un chevauchement conceptuel.
Notamment, l'utilisation de techniques de type NFCGate dans des attaques réelles n'a cessé de croître. En janvier 2025, la société russe de cybersécurité F6 a fait état de plus de 100 attaques de relais NFC au cours de l'année 2024, avec des pertes estimées à environ 400 000 dollars. Dans un rapport de suivi datant d'avril 2025, F6 a documenté 40 autres attaques réussies basées sur la NFCGate, avec une perte moyenne d'environ 1 500 dollars.
Rançongiciels
Ransomware Les groupes innovent pour attirer les affiliés dans un paysage remodelé
Au cours du premier semestre 2025, le paysage des ransomwares a continué d'évoluer, avec le retour de CL0P après une année 2024 relativement calme, et sa campagne de vol de données Cleo managed file transfer (MFT). Cette campagne a potentiellement touché plus de 300 organisations dans le monde, selon les données de Recorded Future sur les victimes de ransomware. Parallèlement à l'activité continue de groupes tels qu'Akira et Play, plusieurs groupes de ransomwares moins connus et émergents ont gagné du terrain, reflétant probablement le vide et l'incertitude persistants résultant du démantèlement de l'infrastructure de LockBit et de l'arnaque de sortie d' ALPHV au début de l'année 2024.
Deux autres événements ont encore modifié le paysage des ransomwares au début de l'année 2025. Il s'agit de la disparition de BlackBasta au début du mois de février, à la suite d'une fuite de journaux de discussion internes, et du démantèlement brutal de RansomHub à la fin du mois de mars, qui a laissé les victimes en pleine négociation et les affiliés dans le désarroi. Insikt Group estime que les membres de BlackBasta ont probablement migré vers d'autres opérations, notamment Akira, avec laquelle le groupe avait des liens antérieurs. Group-IB a également estimé que certains affiliés de RansomHub pourraient avoir rejoint Qilin, un groupe de ransomware-as-a-service (RaaS) actif depuis juillet 2022, citant un pic dans les demandes d'indemnisation des victimes, une restructuration interne et une activité accrue sur les forums cybercriminels tels que RAMP. Parallèlement, DragonForce, un groupe de ransomware actif depuis au moins la fin de l'année 2023, a affirmé avoir absorbé l'infrastructure et les filiales de RansomHub, peut-être à la suite d'une prise de contrôle hostile. DragonForce n'est pas hostile à de telles tactiques agressives ; le groupe a été identifié comme l'un des coupables potentiels de la défiguration, le 7 mai 2025, des panneaux administratifs des affiliés de LockBit et de la fuite d'informations sur les affiliés, ainsi que de la défiguration, le 5 avril 2025, du blog d'extorsion d'Everest.
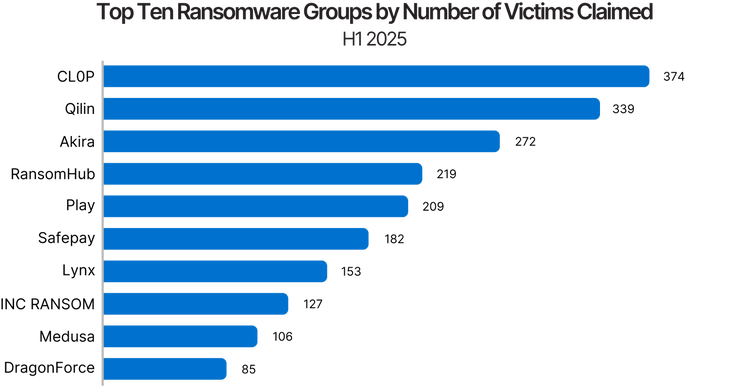
Pour gagner en notoriété dans ce paysage des ransomwares en constante évolution, attirer des affiliés et étendre leurs opérations, les acteurs de la menace des ransomwares ont modifié leurs modèles d'entreprise. À la mi-mars 2025, DragonForce s'est rebaptisé "cartel", lançant un modèle d'affiliation plus souple et ciblant d'autres groupes de ransomware. Dans le cadre du nouveau modèle, les affiliés peuvent utiliser l 'infrastructure et les outils de DragonForce pour les ransomwares tout en opérant sous des marques indépendantes. DragonForce s'est également montrée ouverte à l'idée de s'associer à d'autres acteurs de la menace ou de les absorber, plutôt que de se contenter d'affiliés individuels. Par exemple, des acteurs de la menace employant des TTP associées à Scattered Spider, un collectif de cybercriminels aux motivations financières, auraient pénétré dans une entreprise de vente au détail britannique et déployé le ransomware DragonForce. L'approche "cartel" différencie efficacement DragonForce des autres offres RaaS et est susceptible d'attirer un éventail d'acteurs de la menace, en élargissant la base d'affiliés du groupe et en augmentant les revenus potentiels. Cependant, il ne résout pas les problèmes qui ont affecté d 'autres opérations RaaS plus établies. L'infrastructure partagée continue d'introduire un élément de risque : si un affilié est compromis, les données opérationnelles et les données relatives aux victimes d'autres affiliés pourraient également être exposées.
Anubis, un ransomware observé pour la première fois en décembre 2024, a utilisé une tactique différente pour attirer les affiliés. Fin février 2025, le groupe a lancé un modèle d'affiliation qui comporte trois modes. Le premier est un modèle RaaS traditionnel dans lequel Anubis fournit une charge utile de ransomware et les affiliés perçoivent 80% de toute rançon extorquée. Le second est un modèle de rançon de données dans lequel Anubis aide les affiliés à monnayer les données sensibles qu'ils ont déjà volées à des entreprises cibles. Le troisième modèle permet aux affiliés de fournir aux opérateurs d'Anubis un accès initial aux réseaux d'entreprise en échange de 50% de toute rançon extorquée.
Enfin, à la mi-juin 2025, Qilin a introduit une nouvelle fonction baptisée "Call Lawyer", qui propose aux affiliés des consultations juridiques sur la manière d'intimider les victimes pendant la phase de négociation.
Nouvelles techniques d'accès initial, d'évasion et de déploiement de logiciels malveillants
Parallèlement à l'évolution du paysage des ransomwares et des offres RaaS, Insikt Group a observé que les acteurs de la menace des ransomwares adoptaient de nouvelles TTP dans de multiples phases de la chaîne d'attaque, y compris l'accès initial, l'évasion de la défense et le déploiement de la charge utile.
- Accès initial : Selon Sekoia, le ransomware Interlock a utilisé ClickFix dans des attaques d'ingénierie sociale en se faisant passer pour des outils informatiques entre janvier et février 2025. Comme indiqué dans la section du présent rapport consacrée aux tendances et aux perspectives en matière de TTP, ClickFix est une méthode d'ingénierie sociale qui utilise de faux messages d'erreur ou des invites de vérification pour tromper les victimes et leur faire exécuter des scripts malveillants, soit manuellement, soit par une manipulation automatique du presse-papiers.
- Évasion de la défense : Selon l'Unit42 de Palo Alto et ESET, les auteurs de menaces de ransomware utilisent de plus en plus des "EDR killers", des outils conçus pour mettre fin aux logiciels défensifs, confirmant ainsi une tendance qui se poursuit depuis 2022. Notamment, les acteurs de la menace des ransomwares emploient également de nouvelles techniques de type "bring-your-own-installer" (BYOI) pour désactiver complètement l'EDR. Comme l'a rapporté Aon, lors d'une intrusion par ransomware Babuk, l'attaquant a exploité une faille dans le processus de mise à niveau et de rétrogradation de SentinelOne pour contourner ses protections anti-sabotage sans avoir besoin du code de la console d'administration. En exécutant un programme d'installation légitime pour une version différente et en mettant fin au processus msiexec.exe à mi-parcours, l'auteur de l'attaque a laissé le système sans protection EDR active. Cela a créé une fenêtre dans laquelle le ransomware Babuk a pu être exécuté sur un point de terminaison non protégé. Il a été confirmé que le contournement fonctionnait sur plusieurs versions de SentinelOne, sauf si le paramètre "Online Authorization" était activé.
- Déploiement de la charge utile : Trend Micro a signalé que les attaques de ransomwares Qilin utilisaient un chargeur .NET personnalisé et fortement obscurci, baptisé NETXLOADER, pour transmettre les charges utiles des ransomwares et SmokeLoader en mémoire. NETXLOADER est protégé par .NET Reactor. Il décrypte furtivement et injecte directement des charges utiles dans la mémoire à l'aide d'appels d'API dynamiques et de crochets JIT afin d'échapper à la détection.
En outre, les acteurs de la menace des ransomwares ont utilisé des outils logiciels peu courants et légitimes au cours de leur intrusion, très certainement pour collecter des données, assurer la persistance et se déplacer latéralement, tout en évitant d'être détectés. Par exemple, à la mi-juin 2025, Symantec a signalé qu'une attaque de ransomware Fog de mai 2025 visant une institution financière en Asie impliquait des outils de test de pénétration à double usage et à source ouverte qui ne sont généralement pas associés à des opérations de ransomware. Il s'agit notamment des éléments suivants :
- Syteca : un logiciel légitime de surveillance des employés doté de fonctions d'enregistrement de frappe et de capture d'écran, que les opérateurs de Fog ont probablement utilisé à des fins d'espionnage et de vol d'informations d'identification, suivies d'actions de nettoyage pour échapper à la détection.
- GC2 : Un cadre C2 open-source qui utilise Google Sheets ou SharePoint pour l'exécution de commandes et l'exfiltration de fichiers, que les opérateurs de Fog utilisent probablement pour l'accès à distance, la persistance et l'évasion de la défense via des communications basées sur le cloud.
- Adaptix : Un agent de post-exploitation open-source similaire à Cobalt Strike, que les opérateurs de Fog ont probablement utilisé pour l'accès à distance et le mouvement latéral interne par le biais de C2 cryptés.
- Stowaway : Outil proxy open-source permettant de créer des tunnels de communication clandestins entre des hôtes et des opérateurs compromis, que les opérateurs du Fog ont probablement utilisé pour échapper aux défenses en utilisant des communications proxy et en livrant Syteca.
Ce schéma n'est pas propre au ransomware Fog. Un rapport de la CISA de juillet 2025 décrit les campagnes de ransomware Interlock qui, de la même manière, réutilisent des outils légitimes pour échapper à la détection et maintenir l'accès. Les acteurs de la menace ont installé AnyDesk, une application de surveillance et de gestion à distance, pour préserver l'accès et faciliter les transferts de fichiers, et ont utilisé PuTTY, un client SSH largement répandu, pour établir des tunnels permettant des communications secrètes et des pivots entre les systèmes compromis.
En intégrant des logiciels disponibles dans le commerce et à double usage dans leurs processus d'intrusion, les acteurs de la menace des ransomwares peuvent se fondre dans l'activité administrative de routine, ce qui rend les actions malveillantes moins susceptibles de déclencher des alertes de sécurité. L'adoption continue de logiciels légitimes ou à double usage par les auteurs de ransomwares souligne une tendance plus large vers des méthodes d'intrusion conçues pour échapper à la détection tout en permettant des opérations adaptables et polyvalentes à l'intérieur des réseaux des victimes.
Les infections par Magecart sont restées élevées au premier semestre 2025
Au cours du premier semestre 2025, l'écrémage Magecart a continué de menacer les commerçants en ligne à grande échelle. Les volumes d'infection sont restés proches des records atteints à la fin de l'année 2024, bien qu'en légère baisse par rapport au pic. Des milliers de domaines de commerce électronique ont été touchés au premier semestre 2025, ce qui fait de Magecart une préoccupation majeure pour la sécurité des paiements. Cette activité soutenue fait suite à un pic sans précédent d'incidents liés à Magecart en 2024, lorsque le nombre de domaines de commerce électronique touchés a pratiquement triplé par rapport à 2023. Cette augmentation a été largement due à l'exploitation d' une vulnérabilité critique d'Adobe Commerce (Magento) appelée CosmicSting (CVE-2024-34102), qui a permis de compromettre massivement des sites web marchands. Des groupes de menace organisés ont également amplifié l'épidémie ; par exemple, un groupe Magecart (connu sous le nom de "Burunduki") a infecté à lui seul plus de 200 magasins en ligne dans le monde à la fin de 2024. Début 2025, des correctifs et des mesures défensives ont commencé à freiner la vague alimentée par CosmicSting, mais les taux d'infection globaux de Magecart sont restés nettement supérieurs aux niveaux de début 2024.
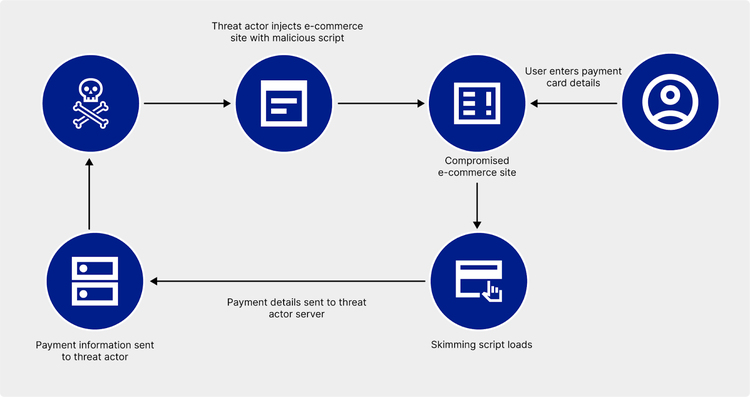
Au premier semestre 2025, les opérateurs de Magecart ont continué à exploiter les kits de logiciels malveillants et les tactiques introduites l'année précédente, tout en s'étendant à de nouvelles plates-formes. Des kits d'e-skimmer prêts à l'emploi tels que le "Sniffer by Fleras", observé pour la première fois en 2024, sont restés actifs dans les compromis des magasins en ligne. Pendant ce temps, les attaquants ont élargi leur champ d'action au-delà de Magento ; notamment, les escrocs de Magecart se sont étendus aux sites de vente au détail basés sur WordPress en exploitant les plugins WooCommerce. Ces campagnes soulignent l'élargissement du champ d'application des techniques Magecart, qui visent un éventail plus large de plates-formes de commerce électronique que les boutiques Magento traditionnelles.
Enfin, les techniques d'écrémage de Magecart ont continué à évoluer au premier semestre 2025. Les acteurs de la menace ont expérimenté des méthodes de chargement plus discrètes pour échapper à la détection. Dans un exemple, les attaquants ont utilisé une chaîne modulaire de conteneurs Google Tag Manager (GTM), dans laquelle un conteneur chargeait un faux fichier CSS qui intégrait du JavaScript dans une propriété de contenu ::before. Un second conteneur GTM a ensuite extrait et exécuté ce code caché en ciblant un <link> lien spécifique <> dans le modèle d'objet du document (DOM), initiant une connexion WebSocket pour l'exfiltration des données en temps réel. Ces améliorations techniques soulignent l'adaptabilité des opérations de Magecart et la nécessité permanente de mesures de sécurité vigilantes sur le web.
Mitigations
Les organisations peuvent prendre les mesures suivantes pour atténuer les menaces évoquées dans ce rapport.
Exploitation des vulnérabilités
- Recorded Future Vulnerability Intelligence : Les clients de Recorded Future peuvent utiliser Vulnerability Intelligence pour obtenir des informations opportunes et complètes sur les vulnérabilités connues publiquement et en privé, adaptées à des besoins de sécurité spécifiques, qui peuvent aider à prioriser les mesures de remédiation. Avec Vulnerability Intelligence, les clients ont également accès aux modèles Nuclei créés par Insikt Group, ce qui permet une analyse proactive et une détection rapide des vulnérabilités émergentes.
- Recorded Future Attack Surface Intelligence : Les clients de Recorded Future peuvent utiliser l'Attack Surface Intelligence externe pour maintenir une visibilité en temps réel sur les actifs du réseau, prioriser les expositions à corriger et appliquer les contrôles de sécurité.
- Inventaire des actifs et des risques : Réalisez des inventaires réguliers de tous les hôtes en contact avec Internet, y compris les dispositifs d'accès à distance, les périphériques et les logiciels tiers. Priorité à la surveillance des produits de la couche passerelle (tels que les VPN SSL, les pare-feu et les sous-couches de virtualisation), qui ont été fréquemment exploités au premier semestre 2025. Exécutez des analyses programmées pour identifier les actifs informatiques fictifs et les services nouvellement exposés afin de combler les lacunes critiques en matière de sécurité.
- Gestion agile des correctifs : Développez et appliquez des flux de travail de déploiement rapide de correctifs pour les vulnérabilités avec des PoC publics connus ou une exploitation active. Donnez la priorité aux vulnérabilités qui sont exploitables à distance, qui ne nécessitent pas d'authentification ou qui affectent des logiciels largement déployés (tels que Microsoft, Ivanti ou Fortinet). Lorsqu'il n'est pas possible d'appliquer immédiatement des correctifs, appliquez des contrôles d'atténuation (tels que des règles WAF ou des signatures IPS) et limitez l'accès au service concerné.
- Renforcer les dispositifs de sécurité et les dispositifs orientés vers l'internet : Appliquez l'authentification multifactorielle à toutes les interfaces administratives et désactivez les services inutilisés ou anciens (tels que SSH ou Telnet, qui ne sont pas sûrs). Séparez les réseaux de gestion des périphériques des réseaux de production et limitez les sous-réseaux internes qu'un VPN ou un pare-feu compromis peut atteindre.
Intrusions de logiciels malveillants
- Recorded Future Paquets de chasse : les clients de Recorded Future peuvent mettre en œuvre des paquets de chasse développés par Insikt Group pour surveiller les intrusions associées aux principales familles de logiciels malveillants.
- EDR, analyse heuristique et comportementale : Mettez en œuvre des analyses heuristiques et comportementales par le biais de solutions EDR afin de détecter et de répondre aux TTP des acteurs de la menace, tels que le JIT hooking, les charges utiles protégées et l'injection de mémoire. Veillez à ce que les outils EDR soient non seulement déployés, mais aussi activement contrôlés et mis à jour.
- Liste d'autorisation des applications et contrôle des scripts : Appliquez des politiques strictes d'autorisation des applications et de contrôle de l'exécution afin d'empêcher l'exécution de scripts non autorisés.
- Formation des employés : Informez vos employés sur les dernières techniques de diffusion et d'exécution utilisées par les principaux logiciels malveillants pour se propager, telles que les techniques d'ingénierie sociale nouvelles ou mises à jour, comme ClickFix.
Attaques de Magecart
- Recorded Future Payment Fraud Intelligence : Les clients de Recorded Future peuvent utiliser Payment Fraud Intelligence pour surveiller les infections d'e-skimmer de Magecart en cours, rester au courant des dernières TTP de Magecart, améliorer les stratégies de prévention et prendre des mesures sur les cartes compromises avant que la fraude ne se produise.
- Audits de sécurité et analyses de vulnérabilité réguliers : Procédez régulièrement à des audits de sécurité et à des analyses automatisées des vulnérabilités afin d'identifier et de corriger les vulnérabilités affectant les technologies qui sous-tendent les sites web de commerce électronique.
- Politique de sécurité du contenu (CSP) : Déployez et mettez à jour une politique de sécurité du contenu stricte pour contrôler les ressources chargées sur les sites web de commerce électronique et empêcher l'exécution de scripts non autorisés.
- Surveillance des intégrations tierces : Contrôlez et sécurisez fréquemment tous les scripts et intégrations de tiers utilisés sur les sites de commerce électronique. Surveillez et limitez l'accès à ces intégrations afin d'éviter les modifications non autorisées.
- Appliquer les exigences 6.4.3 et 11.6.1 de la norme PCI DSS 4.0 : À partir du 31 mars 2025, les exigences 6.4.3 et 11.6.1 sont désormais obligatoires pour les organisations qui traitent des données de cartes de paiement. Ces dispositions exigent un inventaire documenté de tous les scripts de page de paiement, une autorisation explicite et une justification commerciale pour chaque script, un contrôle de l'intégrité et une détection des changements en temps réel avec des alertes en cas de modifications non autorisées.
Outlook
Pour le reste de l'année 2025, l'Insikt Group estime que l'exploitation des dispositifs de sécurité périphérique, des outils d'accès à distance et d'autres logiciels de la couche passerelle restera très certainement une priorité absolue pour les acteurs de la menace, qu'ils soient parrainés par un État ou motivés par des considérations financières. La valeur stratégique de ces systèmes - qui servent d'intermédiaires pour le trafic crypté et l'accès privilégié - en fait des cibles de choix. Comme on l'a vu au premier semestre 2025, les vulnérabilités des produits de Microsoft, Fortinet, Ivanti et d'autres continuent d'être exploitées même après leur divulgation publique, en particulier lorsque le code PoC devient disponible. Insikt Group s'attend à ce que cette tendance s'accélère, notamment en raison du décalage croissant entre la divulgation des vulnérabilités et la mise en œuvre des correctifs dans les entreprises.
Compte tenu de sa courbe d'adoption rapide, Insikt Group estime que ClickFix restera très certainement une technique d'accès initial privilégiée jusqu'à la fin de l'année 2025. À moins que des mesures d'atténuation généralisées ou des campagnes de sensibilisation ne réduisent son efficacité, la facilité de déploiement et l'efficacité de la technique maintiendront probablement sa prévalence à court terme.
On s'attend également à ce que le développement des logiciels malveillants se poursuive sur deux voies simultanées : la réutilisation des codes existants et le perfectionnement des techniques de furtivité. La réapparition de Sality et de Tofsee, ainsi que de chargeurs plus avancés et de mécanismes de diffusion évasifs tels que l'accrochage JIT, laisse penser que les acteurs continueront à combiner les anciens outils avec l'obscurcissement moderne pour déjouer les défenses basées sur les signatures. Insikt Group prévoit que les RAT de produits de base resteront prédominants en raison de leur accessibilité et de leur polyvalence pour l'accès permanent et le vol de données.
Les logiciels malveillants mobiles joueront probablement un rôle de plus en plus important dans les opérations cybercriminelles, en particulier avec la croissance de la fraude par paiement sans contact et des techniques d'évasion basées sur la virtualisation. Les acteurs de la menace continueront très certainement à cibler les technologies bancaires mobiles et NFC, en s'appuyant à la fois sur la distribution de fausses applications et sur la compromission de la chaîne d'approvisionnement pour infecter les appareils à grande échelle.
Dans l'écosystème des ransomwares, Insikt Group s'attend à voir se poursuivre l'expérimentation de modèles commerciaux et de structures d'affiliation. Les approches de type "cartel", telles que celles introduites par DragonForce, ainsi que les niveaux d'affiliation flexibles et les services tels que le soutien à l'intimidation juridique, sont susceptibles de gagner du terrain, car les groupes cherchent à se différencier et à résister dans un paysage post-LockBit. L'innovation parallèle dans l'évasion et le déploiement des défenses, y compris les exploits BYOI et les charges utiles protégées par mot de passe, persistera probablement au fur et à mesure que les défenseurs amélioreront la surveillance des points finaux et du réseau.
L'activité de Magecart devrait rester stable ou se sophistiquer jusqu'à la fin de l'année 2025. Le commerce électronique restant une cible lucrative, les acteurs de la menace adopteront probablement des méthodes d'écrémage encore plus modulaires et plus secrètes, en abusant de services légitimes tels que Google Tag Manager ou en exploitant des plugins sous-patchés sur des plateformes telles que WooCommerce. Il est probable que les attaquants continueront à abuser des balises HTML obscures, des propriétés CSS et des mécanismes d'exécution JavaScript obscurcis afin de contourner les politiques de sécurité du contenu de plus en plus strictes.
Dans l'ensemble, les tendances du premier semestre 2025 suggèrent que les défenseurs doivent se préparer à un environnement de menaces hybrides dans lequel les logiciels malveillants vieillissants refont surface parallèlement à des chaînes de diffusion de pointe et où les plateformes mobiles et les systèmes de pointe deviennent des points centraux d'exploitation. La visibilité multiplateforme, le renforcement de la sécurité des applications et des passerelles, ainsi que l'intégration de renseignements proactifs seront essentiels pour gérer ces risques évolutifs au cours du second semestre de l'année.