L'écoute fantôme et l'écosystème cybercriminel chinois de la fraude au détail
Executive Summary
Le « ghost-tapping » est un vecteur d'attaque relativement nouveau et populaire, principalement utilisé par des cybercriminels sinophones qui exploitent la technologie NFC (Near Field Communication) pour commettre des fraudes dans le commerce de détail en utilisant les informations de cartes de paiement volées liées à des services de paiement mobile (tels qu'Apple Pay et Google Pay). Cette technique permet à ces acteurs malveillants de fournir en personne aux passeurs les informations de cartes de paiement volées liées à des systèmes de paiement sans contact afin d'obtenir des biens physiques, puis de transporter et de revendre les biens volés à des fins lucratives. Les analystes d'Insikt Group ont identifié un acteur malveillant clé sur Telegram, @webu8, qui fait la promotion de téléphones jetables et de services de « ghost tapping » auprès de groupes malveillants sinophones (ci-après dénommés « syndicats ») et qui collabore avec des acteurs malveillants impliqués dans des campagnes de fraude au détail. Bien que Huione Guarantee, une plateforme criminelle basée sur Telegram, ait annoncé la fermeture de ses activités le 13 mai 2025, nous avons observé que des cybercriminels et des syndicats utilisaient depuis lors l'infrastructure décentralisée massive existante de Huione Guarantee sur Telegram pour mener leurs transactions. Les cybercriminels de langue chinoise se sont également tournés vers les plateformes Xinbi Guarantee et Tudou Guarantee, qui constituent des guichets uniques pour recruter des personnes chargées de taper sur des écrans, de transporter des marchandises, de revendre des produits et de blanchir de l'argent. Nous estimons que les groupes criminels bien établis en Asie du Sud-Est, impliqués dans des activités frauduleuses (escroqueries sentimentales, escroqueries à l'investissement et cryptomining, entre autres) depuis 2020, ont commencé et continueront d'intégrer des campagnes de « ghost tapping » dans leurs activités à des fins lucratives.
Ce rapport présente les principales conclusions de notre collaboration avec les auteurs de menaces, une analyse de démonstrations vidéo illustrant le ghost tapping et les retraits sans contact aux distributeurs automatiques, des recherches open source et des avis des forces de l'ordre afin d'expliquer l'écosystème chinois du ghost tapping. Insikt Group estime que les campagnes de « ghost tapping » sont difficiles à détecter en raison de l'absence de mesures de connaissance du client (KYC) dans les magasins de détail et parce que les organisations criminelles peuvent envoyer des passeurs se faisant passer pour des touristes afin d'acheter des biens physiques et de les revendre à des fins lucratives. Ces campagnes peuvent avoir un impact négatif sur le commerce de détail, les banques, les prestataires de services de paiement sans contact et les compagnies d'assurance en raison des transactions non autorisées effectuées avec les cartes de paiement des titulaires de ces cartes. Bien que les campagnes de « ghost-tapping » aient été largement médiatisées à Singapour en raison d'arrestations très médiatisées, elles peuvent être menées à l'échelle mondiale.
Key Findings
- Des cybercriminels de langue chinoise utilisent l'automatisation pour ajouter des informations de cartes de paiement volées à des portefeuilles de paiement sans contact, vendre des téléphones jetables et fournir un logiciel périphérique non spécifié capable de transmettre les détails des cartes de paiement à des appareils mobiles distincts à plusieurs organisations criminelles de langue chinoise. Les syndicats peuvent également renvoyer les téléphones jetables à ces cybercriminels afin qu'ils les recyclent pour de futures campagnes de fraude dans le commerce de détail.
- Les auteurs de menaces impliqués dans des activités de « ghost tapping » affirment que cette technique peut fonctionner dans le monde entier, certains groupes étant probablement basés au Cambodge et en Chine. Grâce à nos missions, nous avons identifié certains acteurs malveillants qui opèrent uniquement en Chine et dans d'autres zones géographiques spécifiques telles que Singapour, la Malaisie, la Thaïlande et les Philippines.
- De nombreux groupes criminels utilisent des techniques de « ghost tapping » pour effectuer des retraits à des distributeurs automatiques et acheter des produits de luxe tels que des bijoux et des téléphones portables dans des magasins de détail. Une fois ces marchandises achetées, les auteurs des menaces les revendent contre de l'argent sur des chaînes Telegram telles que Tudou Guarantee, Xinbi Guarantee et Huione Guarantee.
- En raison du nombre important de publicités concernant des campagnes de « ghost-tapping » et le recrutement de mules pour acheter des biens physiques à l'aide de techniques de « ghost-tapping » sur Huione Guarantee, Xinbi Guarantee et Tudou Guarantees, nous estimons qu'un grand nombre de biens physiques vendus sur ces marchés chinois de la cybercriminalité sont obtenus grâce à des techniques de « ghost-tapping ».
Background
Le terme « Ghost Tap » a été inventé par Threat Fabric. Il décrit une tactique utilisée par les acteurs malveillants pour retirer de l'argent après avoir volé des informations de carte de crédit liées à des services de paiement mobile (tels que Google Pay ou Apple Pay). Cela implique également la transmission de données NFC, où les cybercriminels hameçonnent ou se procurent des cartes de paiement volées et les chargent sur des portefeuilles mobiles, qui sont ensuite utilisés pour effectuer des transactions frauduleuses. Insikt Group définit le « ghost tapping » comme une fraude par relais NFC. Le « ghost tapping » consiste pour des criminels à utiliser des appareils mobiles pour transmettre des informations de paiement depuis la carte ou l'appareil d'une victime vers un terminal de paiement à l'insu de cette dernière. Une fois les informations de la carte de paiement volées et enregistrées dans des portefeuilles mobiles, les criminels peuvent transmettre un signal NFC contenant ces informations à un autre téléphone et étendre leur opération, ce qui peut considérablement augmenter la fraude liée aux portefeuilles mobiles.
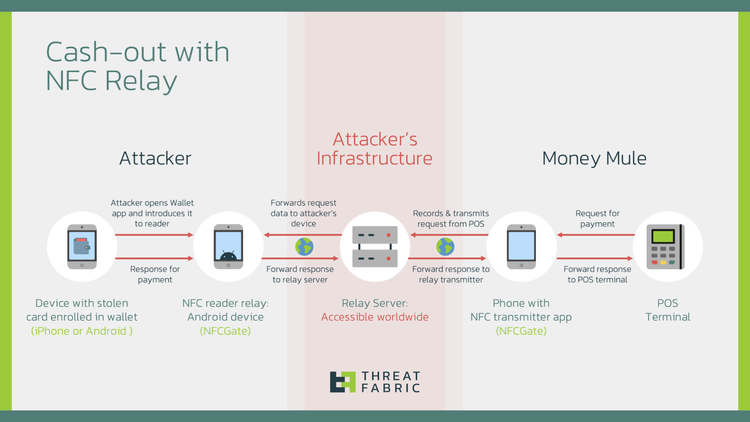
L'équipe Payment Fraud Intelligence de Recorded Future a publié un rapport intitulé « Mobile Wallet, Phishing, and Scam Nexus Supports Globally Distributed Card Fraud » (Portefeuille mobile, hameçonnage et escroquerie favorisent la fraude à la carte bancaire à l'échelle mondiale). Les conclusions du rapport indiquent que la fraude par relais NFC est une nouvelle méthode d'attaque efficace qui permet aux cybercriminels d'effectuer des transactions non autorisées à l'aide d'informations d'identification de cartes de paiement volées. Les acteurs malveillants exploitent des campagnes de phishing et des logiciels malveillants pour compromettre les cartes de paiement et intercepter les mots de passe à usage unique (OTP), qui sont souvent indispensables pour ajouter ces cartes aux portefeuilles mobiles. En utilisant des outils de relais NFC open source, tels que NFCGate, les attaquants peuvent transmettre ou relayer en temps réel des données de cartes tokenisées vers d'autres appareils mobiles. Cette méthode permet aux groupes malveillants basés partout dans le monde de :
- Gérez de manière centralisée les campagnes d'hameçonnage visant à compromettre les cartes de paiement de victimes à l'étranger et à activer frauduleusement ces cartes sur des portefeuilles mobiles sous votre contrôle.
- Transmettre le trafic NFC des cartes de paiement compromises fournies sur des portefeuilles mobiles à des passeurs d'argent qui effectuent des transactions frauduleuses par simple contact dans les pays des victimes.
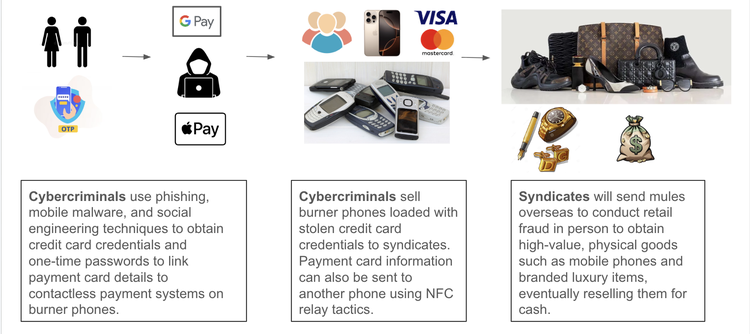
Les campagnes de « ghost tapping » combinent des éléments cybernétiques et physiques qui nécessitent la collaboration de cybercriminels et de syndicats pour aboutir. Ces cybercriminels utilisent des campagnes de phishing, des logiciels malveillants pour mobiles et des techniques d'ingénierie sociale pour obtenir les identifiants de cartes de paiement et les mots de passe à usage unique afin de relier les identifiants de cartes de paiement des victimes à des systèmes de paiement sans contact (tels qu'Apple Pay et Google Pay) sur des téléphones jetables. Les cybercriminels procèdent ensuite à la vente des téléphones jetables contenant les informations des cartes de paiement et développent un logiciel propriétaire capable de transmettre les données des cartes de paiement à des organisations criminelles sinophones pour mener des campagnes de « ghost tapping ». En substance, les cybercriminels ne font que mettre en œuvre la dimension cyber des campagnes de ghost-tapping.
Les syndicats sont des groupes criminels bien établis qui cherchent à blanchir leurs gains illégaux grâce à des campagnes de « ghost-tapping ». Dans les campagnes de « ghost tapping », le rôle des syndicats consiste à collaborer étroitement avec les cybercriminels, à recruter des passeurs pour acheter des biens physiques à l'aide de téléphones jetables chargés avec des informations de cartes de paiement, puis à revendre ces biens physiques contre de l'argent. Les syndicats sont chargés de recruter des passeurs, d'établir leurs propres contacts, de renforcer leurs réseaux et leurs chaînes d'approvisionnement afin de blanchir de l'argent grâce à des campagnes de « ghost-tapping ». Les syndicats couvrent à la fois le spectre cybernétique et physique des campagnes de ghost-tapping. En novembre 2024, le Straits Times a rapporté que des organisations criminelles chinoises avaient établi des bases dans des pays tels que les Philippines, l'Australie et Singapour afin de blanchir les profits tirés d'activités illégales telles que les jeux d'argent en ligne illégaux et les campagnes d'escroquerie, et ce dès 2016.
Selon un rapport de Threat Fabric sur le ghost-tapping, les conditions préalables à la mise en œuvre de cette tactique sont les suivantes : un appareil mobile équipé de la technologie NFC et contenant des données de carte de paiement volées liées à un système de paiement mobile (le plus souvent iOS ou Android), deux appareils mobiles équipés de NFCGate et un serveur configuré pour relayer le trafic. NFCGate est une application Android conçue pour capturer, analyser ou modifier le trafic NFC. Il peut être utilisé comme outil de recherche pour procéder à l'ingénierie inverse de protocoles ou évaluer la sécurité des protocoles face à des modifications du trafic.
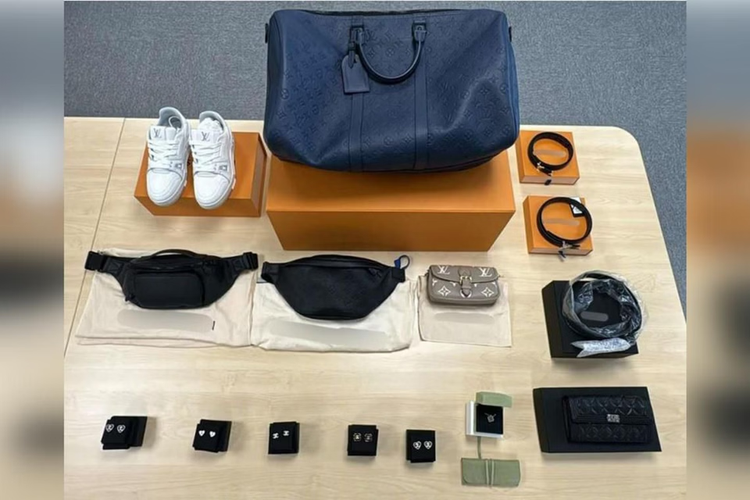
Selon la police de Singapour, entre le 1er octobre et le 20 décembre 2024, 656 cas de cartes de paiement compromises impliquant des portefeuilles mobiles ont été signalés, pour un montant total d'au moins 1,2 million de dollars singapouriens (0,93 million de dollars américains). Parmi ces cas, au moins 502 signalements concernaient des cartes de paiement compromises liées à Apple Pay. Après avoir réussi à associer les informations bancaires des victimes à Apple Wallet, les complices travaillant pour les organisations criminelles pouvaient effectuer des achats en personne à l'aide de méthodes de paiement mobile NFC afin d'acquérir des biens physiques en magasin, tels que des appareils électroniques de grande valeur ou des articles de luxe.
En novembre 2024, le Straits Times a rapporté une nouvelle tendance consistant à envoyer des ressortissants étrangers à Singapour par des organisations criminelles afin de commettre des fraudes à la carte bancaire dans des commerces de détail à travers le pays. Les autorités singapouriennes ont également mis en garde les détaillants contre des organisations criminelles qui auraient volé les informations bancaires de victimes à la suite d'une série d'attaques de phishing en ligne. Les informations relatives aux cartes de paiement volées ont ensuite été chargées sur une application mobile non spécifiée, qui pouvait être contrôlée à distance et utilisée pour effectuer des paiements sans contact compatibles avec les terminaux de point de vente (TPV). Les étrangers seraient recrutés par des organisations criminelles transnationales dans leur pays d'origine via des plateformes de messagerie sociale et chargés de se rendre à Singapour pour acheter des articles tels que des téléphones portables haut de gamme, des accessoires électroniques, des produits de luxe, des bijoux et des lingots d'or. Les enquêtes menées par la police de Singapour ont révélé que les passeurs recrutés par des organisations criminelles chinoises se procuraient également des images de faux passeports japonais destinés à servir de pièces d'identité lors des achats en personne dans les magasins de détail, et que les informations relatives aux cartes de crédit avaient été obtenues illégalement par hameçonnage. Ce cas est très probablement un exemple de « ghost-tapping », car il implique des informations de carte de paiement enregistrées sur une application mobile non spécifiée qui peut être contrôlée à distance et utilisée pour des paiements sans contact fonctionnant avec des terminaux de point de vente (TPV). L'application mobile est très probablement utilisée pour transmettre en temps réel le trafic NFC contenant des informations relatives à des cartes de paiement provenant d'un autre appareil.
Nous avons observé des criminels acheter et vendre des biens volés sur des sources criminelles, telles que les marchés Telegram Huione Guarantee, Xinbi Guarantee et Tudou Guarantee. Des cas similaires utilisant les mêmes TTP et impliquant des personnes de nationalités différentes ont été signalés (1, 2). Bien que les syndicats chinois ne mentionnent pas explicitement la vente de marchandises sur des sites de commerce électronique, il est connu que des criminels vendent des biens volés sur eBay,Carousellet Mercari, entreautres. Nous estimons avec un haut degré de certitude que des organisations criminelles chinoises vendent également des marchandises achetées à l'aide de données de cartes de paiement volées sur des plateformes de commerce électronique.
Un avis publié par la police de Singapour le 17 février 2025 indique que des fraudeurs, probablement basés à l'étranger, ont obtenu les informations bancaires de victimes via des sites web de phishing liés au commerce électronique, notamment des publicités sur les réseaux sociaux. L'avis indique qu'après avoir obtenu les informations relatives à la carte de paiement d'une victime, un fraudeur ajoute les détails de la carte à l'Apple Wallet sur son propre appareil. Un mot de passe à usage unique (OTP) est envoyé par SMS à la victime, qui est ensuite amenée à le saisir sur le site web de phishing exploité par l'escroc, lui donnant ainsi accès à la carte de paiement de la victime. Après avoir réussi à prendre le contrôle de la carte de paiement de la victime, le réseau criminel s'associait à un passeur d'argent pour effectuer des transactions non autorisées en connectant l'appareil mobile du passeur au portefeuille Apple Wallet du fraudeur. Le passeur d'argent pourrait alors effectuer des achats en personne en utilisant le mode de paiement sans contact (NFC) pour acheter des produits en magasin. Cet avis de la police fait probablement référence au « ghost-tapping », une technique qui consiste à connecter l'appareil mobile de la victime à des portefeuilles mobiles contrôlés et exploités à distance par des organisations criminelles.
En avril 2025, deux ressortissants chinois ont été arrêtés pour avoir introduit illégalement quinze iPhones à Singapour depuis la Chine. L'individu et son complice avaient reçu l'ordre d'un syndicat non identifié de jeter les téléphones dans une poubelle à l'extérieur d'un centre commercial local. Insikt Group estime avec un haut degré de certitude que les deux individus sont probablement des passeurs recrutés par un syndicat sinophone et que les iPhones contiennent vraisemblablement des informations d'identification de cartes de paiement volées qui étaient déjà associées à Apple Pay. Une fois récupérés, le syndicat aurait utilisé les téléphones pour activer des passeurs fantômes déjà présents à Singapour, qui les auraient ensuite utilisés pour acheter des biens physiques en personne. Ce cas est un exemple de fraude à l'aide d'un portefeuille mobile, qui implique l'utilisation de téléphones jetables contenant des informations de cartes de paiement volées et ne nécessite pas le recours à des techniques de relais NFC.
Le « ghost tapping » et l'écosystème criminel
Depuis 2024, Insikt Group a observé des cybercriminels chinois opérant sur des plateformes d'entiercement basées sur Telegram, telles que Huione Guarantee, Xinbi Guarantee et Tudou Guarantee, afin de promouvoir des services criminels et des TTP allant de l'escroquerie générale au minage de cryptomonnaies. Grâce à nos interactions avec des acteurs malveillants impliqués dans différents aspects de la criminalité, nous avons appris que les criminels sinophones impliqués dans des activités frauduleuses ont désormais recours au « ghost tapping » dans leurs vecteurs d'attaque. Nous avons identifié que les auteurs de ces attaques par « ghost tapping » sont basés dans des pays d'Asie du Sud-Est, plus précisément au Cambodge, et qu'ils vendent des téléphones jetables contenant les informations d'identification des cartes de paiement des victimes à plusieurs syndicats chinois. Un seul groupe criminel spécialisé dans le « ghost tapping » dispose des moyens et des capacités nécessaires pour fournir des éléments essentiels tels que des téléphones jetables et des logiciels propriétaires de prêt à plusieurs syndicats sinophones. Cela signifie que l'existence de plusieurs groupes criminels spécialisés dans le « ghost tapping » pourrait faciliter la mise en place d'un très grand nombre de syndicats sinophones pour mener diverses campagnes de « ghost tapping » visant plusieurs entreprises, en particulier dans le secteur de la vente au détail, à l'échelle mondiale.
Outre la promotion de services de « ghost tapping », nous avons observé des syndicats sinophones recrutant des mules pour effectuer des achats sur les trois marchés Telegram susmentionnés. Les syndicats engagent généralement des passeurs parlant chinois pour mener leurs opérations à leur place. Ces passeurs se rendent dans des pays étrangers, tels que Singapour, sous le couvert de touristes afin d'acheter des biens physiques de grande valeur, tels que de l'or, des articles de luxe et des téléphones portables. Les organisations criminelles chinoises revendent ensuite ces articles sur trois marchés Telegram contre de l'argent.
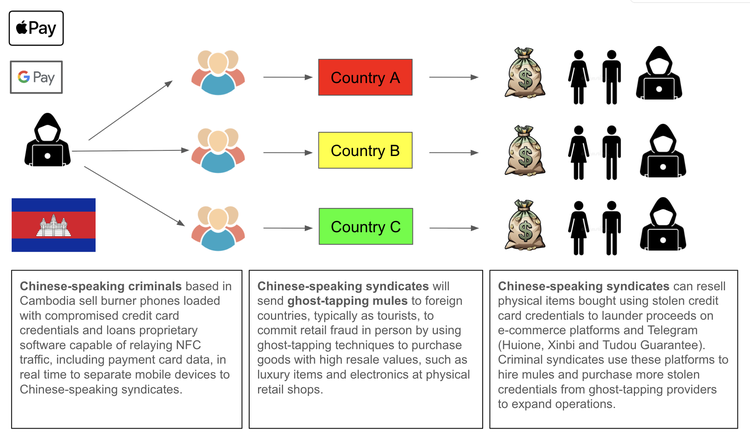
Définition des différents types d'acteurs malveillants et de passeurs dans l'écosystème du ghost tapping
Grâce à ses observations, à ses interactions avec les acteurs malveillants et à ses rapports issus de sources ouvertes (OSINT), Insikt Group définit différents types d'acteurs malveillants et leurs rôles dans les campagnes de ghost tapping comme suit :
- Cybercriminel : obtient des informations d'identification de cartes de paiement volées et les associe à des services de paiement sans contact tels qu'Apple Pay et Google Pay. Les cybercriminels développent des logiciels capables de relayer en temps réel le trafic NFC, y compris les données des cartes de paiement, vers d'autres appareils mobiles. Ils vendent généralement ces informations à des organisations criminelles qui cherchent à commettre des fraudes dans le commerce de détail via des campagnes de « ghost tapping ». De plus, les cybercriminels vendent des téléphones jetables contenant des informations de cartes bancaires volées à des organisations criminelles afin de commettre des fraudes dans le commerce de détail.
- Syndicat : Responsable du recrutement, de la formation et de l'instruction de différents passeurs à des fins spécifiques afin d'assurer le succès des opérations. Les membres du syndicat de langue chinoise utilisent généralement Telegram pour recruter des passeurs sur les plateformes Huione Guarantee, Xinbi Guarantee et Tudou Guarantee.
- Ghost-Tapping Mule : commet des fraudes dans le commerce de détail en utilisant des techniques de « ghost-tapping » pour obtenir des biens physiques, notamment de l'or, des articles de luxe et des téléphones mobiles. Les passeurs entrent souvent dans d'autres pays en tant que touristes, achètent des articles de grande valeur et les remettent directement à un transporteur ou au syndicat.
- Transport Mule : Transporte des marchandises à l'intérieur et à l'extérieur des frontières jusqu'à la destination souhaitée par le syndicat qui l'a engagé.
- Revendeur Mule : vend des articles achetés à l'aide de données de cartes de paiement volées contre des Tether (USDT) sur Huione Guarantee, Xinbi Guarantee et Tudou Guarantee. Nous estimons que ces marchandises pourraient également être transportées et vendues dans différentes régions géographiques contre de l'argent.
- Mule de blanchiment d'argent : transfère des fonds vers les comptes bancaires des membres du syndicat. Les syndicats sont connus pour utiliser Telegram comme plateforme pour recruter des passeurs d'argent.
- Acheteur : consortium parlant chinois proposant d'acheter des biens physiques tels que de l'or, des articles de luxe et des téléphones portables en grandes quantités, en espèces, sur les plateformes Huione Guarantee, Xinbi Guarantee et Tudou Guarantee.
Nous estimons que les cybercriminels peuvent endosser plusieurs rôles et travailler pour plusieurs syndicats simultanément, car les acteurs malveillants recherchent constamment des 车队 (convois), ce qui indique une forte demande pour différents types de passeurs afin d'atteindre les objectifs des syndicats, tels que les retraits bancaires sans contact, l'achat de biens physiques à l'aide de techniques de « ghost tapping », le transport, la revente de biens physiques et les opérations de blanchiment d'argent.
Sur Xinbi Guarantee, nous avons observé des acteurs malveillants proposant des services de transport de marchandises physiques pouvant être acheminées à l'intérieur et à l'extérieur des frontières de certains pays. Par exemple, l'acteur malveillant « 路飞 » (@OPLuffy888) a fait la promotion de services de transport express de marchandises physiques sur Xinbi Guarantee pour acheminer des marchandises à l'intérieur et à l'extérieur de la Malaisie, de Singapour, de l'Indonésie et de la Thaïlande. Nous avons également observé « 黑猫 » (@llan19889) recruter des mules pour effectuer des retraits à des distributeurs automatiques et des mules pour effectuer des achats fantômes afin d'acquérir de l'or et des appareils mobiles Apple.
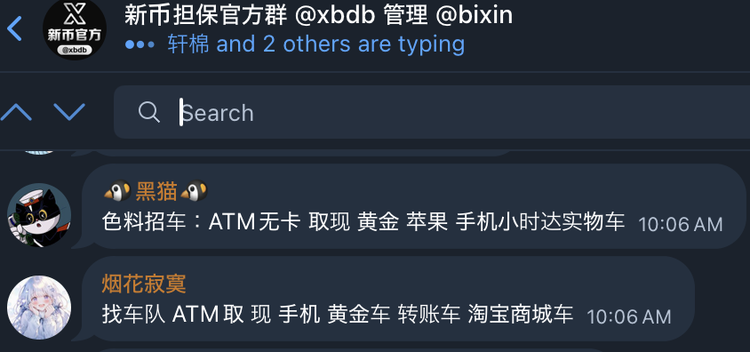
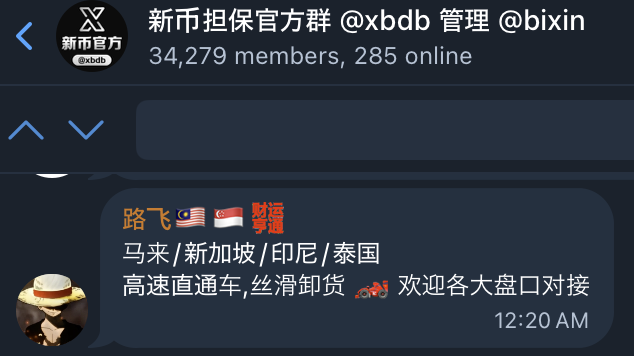
Huione Guarantee, Xinbi Guarantee et Tudou Guarantee facilitent les campagnes de « ghost-tapping »
Huione Guarantee (@hwdb) est un site web en chinois accessible à tous, exploité par le groupe Huione, un conglomérat financier basé au Cambodge. Huione Guarantee sert de plateforme à des milliers de groupes Telegram publics et privés en langue chinoise qui fournissent divers services facilitant les activités cybercriminelles, notamment des services d'entiercement aux cybercriminels sinophones. Elliptic a indiqué que les activités illicites liées à la cryptomonnaie et associées au groupe Huione s'élevaient à au moins 24 milliards de dollars. Les acteurs malveillants ont proposé à la vente des comptes de réseaux sociaux et de commerce électronique, des cartes SIM, des données contenant des informations personnelles identifiables (PII), des logiciels malveillants en tant que service (MaaS), des technologies de deepfake, des services de contournement des procédures KYC, des méthodes et des services de blanchiment d'argent, et bien plus encore. Pour plus d'informations sur Huione Guarantee, veuillez consulter le rapport d'Insikt Group intitulé « Huione Guarantee, un guichet unique pour les cybercriminels sinophones ».
Malgré l'annonce par Huione Guarantee de la cessation de ses activités le 13 mai 2025, nous avons observé que des cybercriminels continuaient d'utiliser la vaste infrastructure de Huione Guarantee sur Telegram pour faciliter leurs activités et transactions illégales. De plus, nous avons observé que les cybercriminels se tournent vers Xinbi Guarantee (@xbdb) et Tudou Guarantee (@tddb), deux autres marchés basés sur Telegram qui fonctionnent de la même manière que Huione Guarantee et constituent des alternatives viables pour les cybercriminels sinophones qui souhaitent continuer à recruter des membres pour leurs campagnes de cybercriminalité, de fraude et d'escroquerie. Tous les dépôts doivent être effectués en USDT sur un portefeuille de cryptomonnaie géré par les représentants du service clientèle de Xinbi Guarantee et Tudou Guarantee.
Nous avons observé des cybercriminels de langue chinoise faire la promotion de cartes de paiement de première main (一道) et de seconde main (二道) sur les trois marchés Telegram pour des campagnes de « ghost tapping ». 远程刷卡 fait référence au passage d'une carte à distance, et dans ce cas, il s'agit d'opérations de « ghost-tapping ». Les cybercriminels utilisent généralement l'USDT pour acheter les informations relatives aux cartes de paiement des victimes. Ces cartes sont présentées comme fonctionnant dans le monde entier, y compris avec les terminaux NFC et POS.
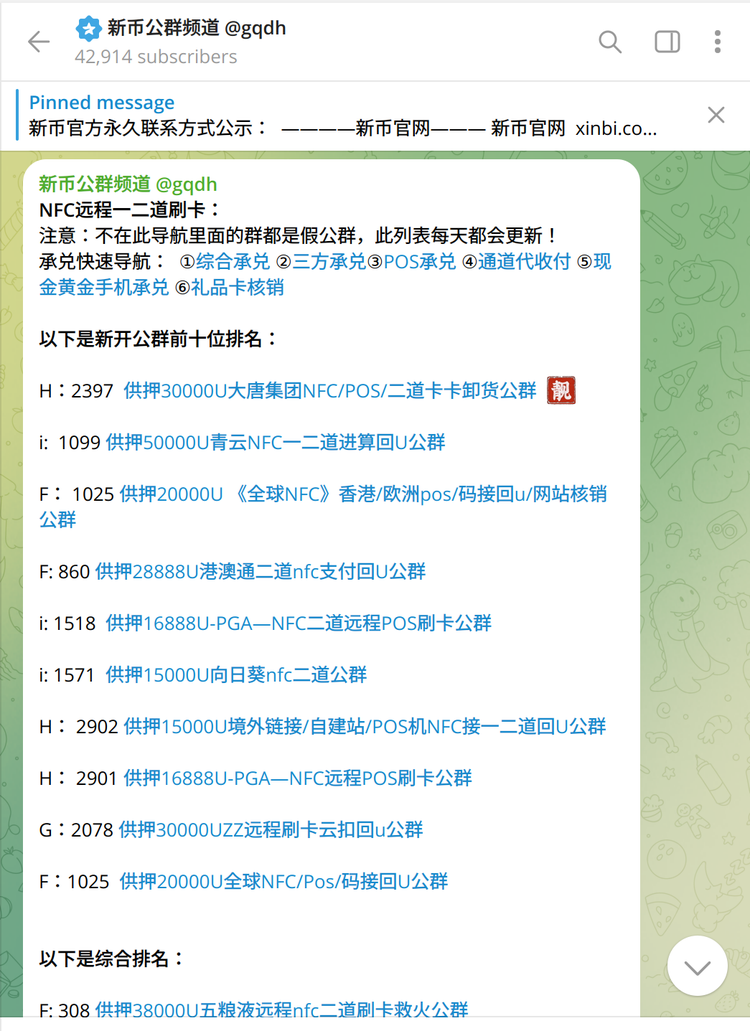
Dans la figure 8, on peut observer l'administrateur de Xinbi Guarantee faire la promotion de plusieurs canaux impliqués dans des opérations de « ghost tapping » sur le canal communautaire public désormais disparu de Xinbi Guarantee (新币公群频道 ; @gqdh). L'administrateur a fait la promotion de plus de dix canaux différents impliqués dans des campagnes de « ghost tapping » (fraude par clonage de carte bancaire) qui incluent des cartes de paiement de première et deuxième main, ce qui indique que plusieurs groupes cybercriminels et syndicats sinophones participent activement à de telles campagnes.
Revente de biens à des fins de blanchiment de capitaux
Sur les plateformes Huione Guarantee, Xinbi Guarantee et Tudou Guarantee, nous avons observé des acteurs malveillants proposant d'acheter et de vendre en grande quantité des articles physiques obtenus par des moyens illicites. Les syndicats chinois ne précisent généralement pas comment et où ils se sont procuré ces objets physiques, mais d'après nos recherches, nous pensons qu'il existe deux méthodes courantes : les campagnes de « ghost-tapping » et la fraude sur les sites de commerce électronique. La méthode du commerce électronique est considérée comme plus risquée en raison de l'empreinte numérique et physique plus importante qu'elle génère, car elle nécessite des informations clés telles que les détails des paiements par carte en ligne, les adresses physiques et les numéros de téléphone. En comparaison, les campagnes de « ghost tapping » sont beaucoup plus difficiles à détecter par les forces de l'ordre, et les passeurs peuvent se rendre à l'étranger et acheter des biens physiques pour le compte de syndicats. Ces transactions en personne effectuées par des passeurs offrent aux syndicats l'avantage d'obtenir les marchandises immédiatement et avec un contrôle accru, en donnant souvent des instructions précises en temps réel aux passeurs pour qu'ils livrent les marchandises à des endroits spécifiques qui peuvent rester inconnus des autorités pendant de longues périodes.
En raison du nombre important de publicités concernant des campagnes de « ghost tapping » et le recrutement de mules pour acheter des biens physiques à l'aide de techniques de « ghost tapping », toutes discutées et annoncées ensemble sur Huione Guarantee, Xinbi Guarantee et Tudou Guarantees, ainsi que des articles OSINT et un avis de la police singapourienne (1, 2, 3) détaillant les crimes de « ghost tapping », nous sommes convaincus qu'un grand nombre de biens physiques vendus sur ces marchés chinois de la cybercriminalité sont obtenus grâce à des techniques de « ghost tapping ».
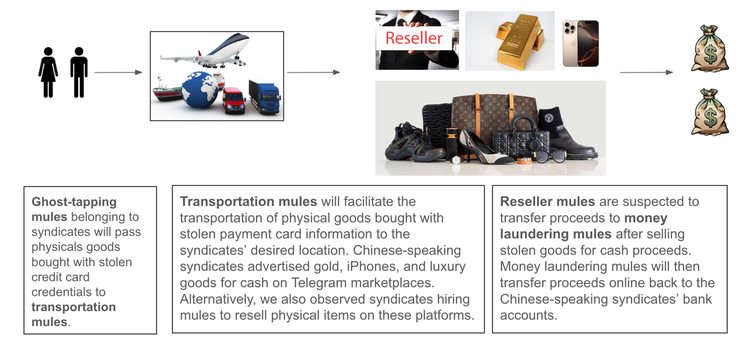
Sur la base des publicités diffusées sur les trois chaînes Telegram susmentionnées, la figure 9 illustre comment des biens physiques sont transportés et revendus contre de l'argent dans le cadre d'opérations de blanchiment d'argent menées par des syndicats sinophones. Il est très probable que les organisations criminelles chinoises impliquées dans les campagnes de « ghost tapping » revendent les articles physiques achetés avec les informations de cartes de paiement volées afin d'obtenir de l'argent liquide.
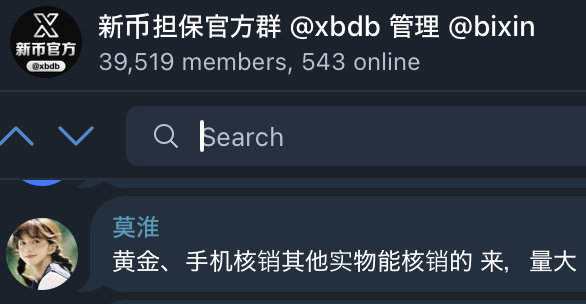
Par exemple, nous avons observé l'acteur malveillant « 莫淮 » (@eyDLBhqqotRXfJ) acheter de l'or, des téléphones mobiles et d'autres biens physiques que les syndicats peuvent revendre en grande quantité sur Xinbi Guarantee.
Analyse des menaces et engagements
Insikt Group a mené des enquêtes auprès de deux pseudonymes Telegram impliqués dans différents aspects de l'écosystème du ghost-tapping : @webu8 (développeur d'un logiciel propriétaire utilisé dans le ghost-tapping) et @xingma888 (contrôleur et recruteur de mules qui achètent et revendent des produits de luxe achetés grâce au ghost-tapping). Ces missions nous ont permis d'acquérir des informations précieuses sur l'organisation, la structure, les mesures de sécurité et les TTP utilisés par ces acteurs malveillants et leurs associés.
@webu8 : Développeur de logiciels de ghost-tapping
Background
Insikt Group a découvert une chaîne Telegram publique en chinois, cvv教学顶端学习禁广告 (@daoshua00), qui compte 5 695 membres à l'heure où nous écrivons ces lignes. Cette chaîne promeut des services liés au ghost-tapping et au carding, ainsi que du matériel utilisé dans les campagnes de ghost-tapping, notamment du matériel de phishing de première main, des techniques de pénétration, des tutoriels sur le CVV, le clonage de cartes bancaires et l'exfiltration de bases de données. Les administrateurs de cette chaîne gèrent les comptes Telegram @webu8 et @xbdb0. Nous observons que @xbdb0 est similaire à la chaîne Telegram de Xinbi Guarantee (@xbdb) et, lors de nos interactions avec @xbdb0, l'acteur malveillant a affirmé avoir des liens avec Xinbi Guarantee. Nous avons observé que les administrateurs publiaient des photos et des vidéos de démonstration du ghost-tapping à l'intention des syndicats intéressés par la mise en place de campagnes de ghost-tapping. Les vidéos et les photos montraient principalement de l'argent liquide, plusieurs téléphones portables jetables équipés de cartes de paiement compromises liées aux services Apple Pay et Google Pay, des cartes de paiement clonées et des terminaux de point de vente. Il a été demandé aux personnes intéressées de contacter @webu8 pour obtenir de plus amples informations. Nous avons contacté @webu8 et avons réussi à obtenir des informations et la description du logiciel utilisé pour le ghost-tapping.
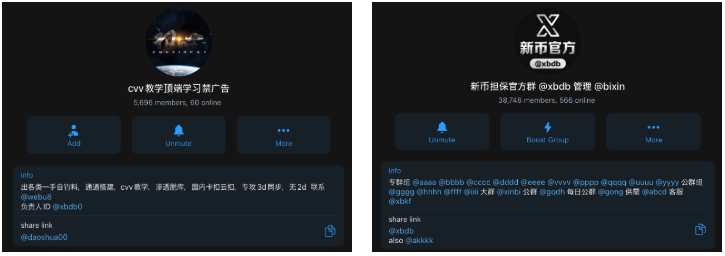
Les trois images ci-dessous, présentées dans la figure 13, illustrent les publicités de @webu8 sur la chaîne Telegram @daoshua00.
La première image à gauche montre plusieurs téléphones jetables associés à des informations d'identification de cartes de paiement. Chaque téléphone est associé à une date de liaison de la carte (jour et mois où la carte de paiement a été liée au téléphone jetable) et au nombre de cartes de paiement compromises associées. Le prix de chaque téléphone est de 90 USDT (environ 90 $), et chaque carte associée coûte 41 USDT (environ 41 $) ; l'achat d'au moins cinq téléphones portables jetables est requis. Si un téléphone jetable contient dix cartes de paiement compromises liées, le prix du téléphone est de 500 USDT. Le téléphone jetable peut être acheté à Putian, dans la province du Fujian, en Chine. L'auteur de la menace a utilisé le texte chinois « 莆田可面基 打速卖通的不要找我!禁止打国内 ! », qui signifie : « Je peux vous rencontrer à Putian, veuillez ne pas me contacter si vous utilisez AliExpress ! ». Les appels nationaux sont interdits. Insikt Group a estimé que ces mesures visent à préserver l'anonymat et à éviter toute détection par les autorités chinoises, et que les rencontres en personne seraient plus sûres pour établir des relations solides et stables entre les cybercriminels chinois. @webu8 a également fourni un service de recyclage de téléphones pour des organisations criminelles sinophones, probablement dans le but d'y installer de nouvelles informations d'identification de cartes de paiement compromises sur des téléphones jetables existants. Nous notons qu'en août 2023, les forces de l'ordre singapouriennes ont arrêté dix membres d'un syndicat criminel originaire du Fujian, en Chine, et saisi des avoirs d'une valeur de 3 milliards de dollars singapouriens (2,33 milliards de dollars américains). Les membres sont liés à des activités de prêt d'argent non autorisées en Chine, à des escroqueries et à des opérations de jeux d'argent en ligne à distance aux Philippines. Insikt Group n'est pas en mesure de confirmer si @webu8 et @xbdb0 sont liés au même syndicat dont les membres ont été arrêtés en 2023.
La deuxième image au milieu montre @webu8 faisant la promotion de données d'identification de cartes volées liées à un système de paiement sans contact non spécifié, avec les valeurs des cartes de paiement indiquant le crédit restant disponible. L'auteur de la menace affirme que ces cartes sont compatibles avec Apple Pay et Google Pay, qu'elles sont disponibles en stock et qu'elles peuvent être utilisées à des fins de « ghost tapping ».
La troisième image à droite présente @djdj8884, un autre vendeur de « ghost tapping », qui fait la promotion de cartes de paiement américaines avec des codes PIN obtenus grâce à des campagnes de phishing. L'auteur de la menace cherche à fournir régulièrement de nouvelles cartes de paiement obtenues par hameçonnage à des organisations criminelles sinophones. Les cartes sont présentées comme étant compatibles avec les paiements pour l'achat de biens physiques via des terminaux de paiement électronique. La capture d'écran montre des téléphones jetables équipés de plusieurs cartes, ce qui indique que l'acheteur peut enregistrer les informations de la carte de paiement, ainsi que les codes PIN, sur ses propres téléphones jetables.
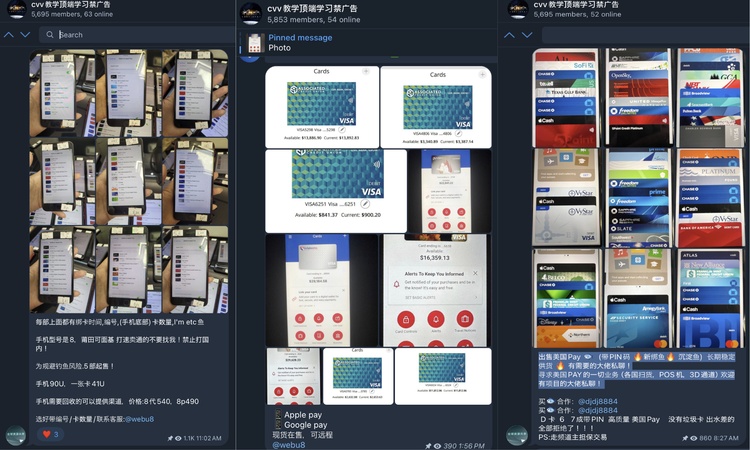
À partir de ces trois images, nous avons observé deux modèles commerciaux utilisés par les auteurs de ghost tapping :
- Le modèle commercial du groupe malveillant @webu8 consiste à charger des informations d'identification de cartes de paiement compromises sur des téléphones jetables, puis à demander aux membres du syndicat de traiter en personne avec l'acheteur situé à « Putian », une ville de la province du Fujian, en Chine. Dans ce modèle commercial, l'acheteur reçoit des téléphones jetables déjà configurés et prêts à être utilisés pour des campagnes de ghost tapping.
- Le modèle commercial du groupe malveillant @djdj8884 consiste à vendre en masse des identifiants de cartes de paiement compromis, accompagnés de codes PIN, à d'autres membres du syndicat sinophone, qui peuvent ensuite effectuer des transactions à distance. Dans ce modèle commercial, l'acheteur est responsable de charger les informations d'identification des cartes de paiement compromises sur ses propres téléphones jetables afin de préparer de futures campagnes de « ghost tapping ». Insikt Group a estimé que ce modèle commercial nécessite davantage de temps de préparation, car toutes les cartes compromises ne peuvent pas être chargées dans un système de paiement sans contact en raison des différentes mesures de sécurité mises en place par les banques.
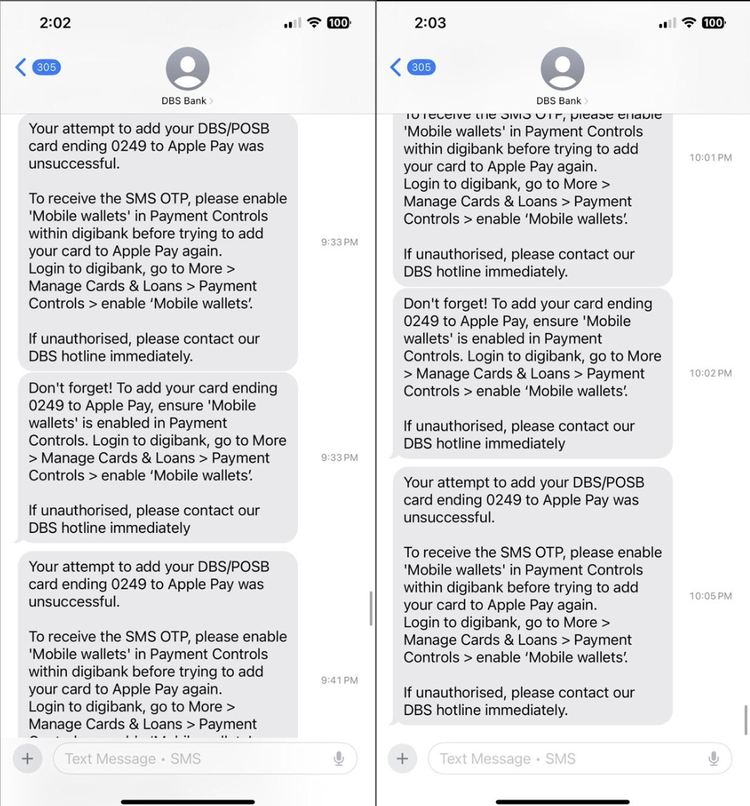
Nous avons également obtenu des preuves, par des moyens exclusifs, que les cybercriminels automatisent le processus de liaison des identifiants de cartes compromis aux systèmes de paiement sans contact sur des téléphones jetables. La capture d'écran ci-dessous montre des tentatives automatisées visant à ajouter une carte de paiement compromise appartenant à la banque DBS à Apple Pay toutes les quatre à huit minutes. Dans ce cas, la banque DBS utilise une fonctionnalité de sécurité qui exige qu'une personne se connecte à son application mobile pour autoriser l'authentification de la liaison de ses cartes de paiement à un portefeuille mobile tel qu'Apple Pay ou Google Pay. Les clients qui souhaitent ajouter leur carte DBS doivent d'abord activer l'option « Portefeuilles mobiles » dans les paramètres de paiement de l'application DBS digibank. Afin de renforcer la sécurité des utilisateurs, la fonctionnalité « Portefeuilles mobiles » sera automatiquement désactivée si la carte n'est pas ajoutée à un portefeuille mobile dans les dix minutes suivant sa création. Toutefois, si les identifiants bancaires d'un utilisateur sont compromis par un logiciel malveillant mobile ou par des techniques d'ingénierie sociale, cette fonctionnalité de sécurité ne pourra pas empêcher les cybercriminels de lier les cartes de paiement compromises à des systèmes de paiement sans contact.
Engagement
Insikt Group a collaboré avec @webu8 afin d'en savoir plus sur le « ghost tapping ». L'auteur de la menace a affirmé que sa technique de « ghost tapping » pouvait être appliquée dans n'importe quel pays et que le stratagème impliquait un type de logiciel propriétaire capable de transmettre les données des cartes de paiement à d'autres appareils mobiles, qu'il développe et met à jour régulièrement. L'auteur de la menace a indiqué qu'il nous prêterait gratuitement le logiciel propriétaire si nous achetions des identifiants de cartes de paiement compromis, et qu'un membre de son équipe nous guiderait dans son utilisation.
Cette mission nous a permis de découvrir que ce groupe malveillant ne se contente pas de vendre des téléphones jetables contenant des informations de cartes bancaires compromises, comme le montre la figure 13, mais qu'il vend également ces informations directement à d'autres organisations criminelles chinoises à l'aide d'un logiciel propriétaire capable de transmettre les informations des cartes bancaires en temps réel. Ce groupe criminel qui orchestre des stratagèmes de « ghost tapping » n'est pas disposé à recruter des passeurs pour commettre des fraudes au détail à l'aide de méthodes de « ghost tapping » et ne souhaite pas prendre le risque d'être appréhendé par les forces de l'ordre lors de la commission de ces fraudes.
Les organisations criminelles sinophones qui acquièrent des informations de cartes de paiement compromises ou des téléphones jetables contenant ces informations auprès de ce groupe spécialisé dans le ghost tapping sont responsables de l'envoi de mules pour commettre des fraudes dans le commerce de détail ou des retraits sans contact à des distributeurs automatiques, où les mules courent le plus grand risque d'être arrêtés par les forces de l'ordre.
Étant donné que l'auteur de la menace a demandé à rencontrer ses interlocuteurs en personne au Cambodge afin de discuter plus en détail de l'opération, nous estimons avec un haut degré de certitude que des syndicats bien établis et parlant chinois, opérant en Asie du Sud-Est, comptent parmi leurs membres des individus physiquement présents au Cambodge qui pourraient discuter plus en détail des conditions de l'opération. Nous interprétons également la demande d'une rencontre physique comme une méthode utilisée par l'auteur de la menace pour éliminer les gangs criminels moins importants et comme une volonté de faire affaire avec des syndicats mieux établis à une échelle beaucoup plus grande afin de maximiser ses profits.
Selon Cleafy, l'offre MaaS « SuperCard X » a été créée par un acteur malveillant sinophone et présente des similitudes avec le logiciel propriétaire @webu8 mentionné. Selon Cleafy, l'application « Reader » contient un fichier intégré qui stocke plusieurs messages « Answer To Reset » (ATR). Ces messages, généralement utilisés pour initier et négocier les paramètres de communication entre une carte à puce et un lecteur NFC, sont réutilisés pour faciliter l'émulation de carte. "" Lorsque le lecteur "capture et transmet les données de la carte d'une victime, l'ATR correspondant est transmis via l'infrastructure de commande et de contrôle (C2) au dispositif "qui va utiliser ce message pour émuler une carte virtuelle, trompant ainsi les terminaux de point de vente ou les distributeurs automatiques de billets qui la reconnaissent comme une carte physique légitime. En exploitant les ATR, SuperCard X permet des attaques par relais en temps réel et sans interruption, permettant aux acteurs malveillants de contourner les contraintes de proximité physique et d'effectuer des transactions frauduleuses. Insikt Group n'est pas en mesure de confirmer si l'application SuperCard X est le logiciel propriétaire utilisé par @webu8 en raison de l'existence de plusieurs criminels pratiquant le « ghost tapping » qui font la promotion de stratagèmes similaires sur Huione Guarantee, Xinbi Guarantee et Tudou Guarantee.
Cleafy a également identifié une campagne SuperCard X ciblant l'Italie et a trouvé des preuves suggérant l'existence de versions personnalisées adaptées à des affiliés spécifiques ou à des opérations régionales. Cette étude corrobore l'affirmation de @webu8 selon laquelle leur vecteur d'attaque par « ghost tapping » pourrait être utilisé partout dans le monde et que ce logiciel propriétaire pourrait être prêté à des organisations criminelles non sinophones.
Insikt Group a également publié un rapport intitulé « SuperCard X MaaS étend son infrastructure et vise probablement des organisations de premier plan », qui s'appuie sur les recherches de Cleafy concernant la campagne SuperCard X.
@xingma888 : Revendeur et contrôleur de passeurs
Background
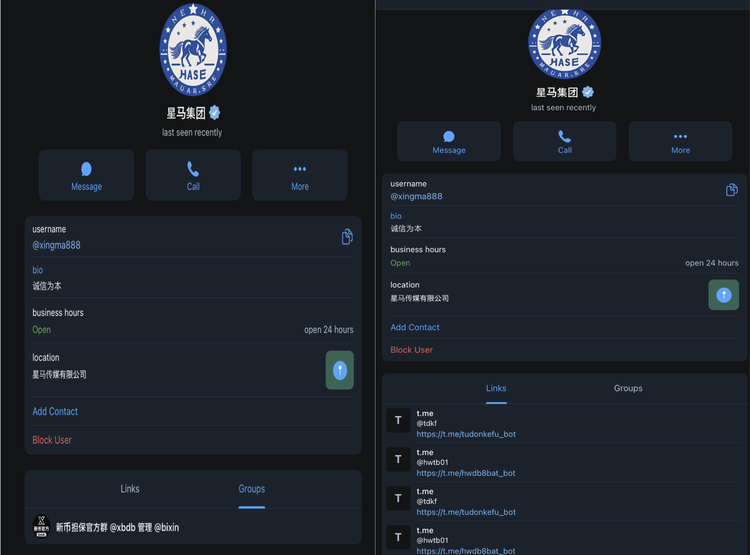
Sur Xinbi Guarantee, nous avons interagi avec l'acteur malveillant « 星马集团 » (@xingma888 ; qui signifie « organisation singapourienne et malaisienne »), impliqué dans le blanchiment de fonds en biens physiques et en espèces. Au cours de nos conversations, nous avons déterminé que l'auteur de la menace fait partie d'un syndicat de « ghost-tapping » (ou « ghost-tapping ») de langue chinoise opérant à Singapour et en Malaisie. L'engagement de cet acteur malveillant met en lumière le mode opératoire des syndicats sinophones et la manière dont des plateformes telles que Huione Guarantee, Xinbi Guarantee et Tudou Guarantee facilitent les campagnes de ghost tapping et d'autres formes de cybercriminalité.
Engagement
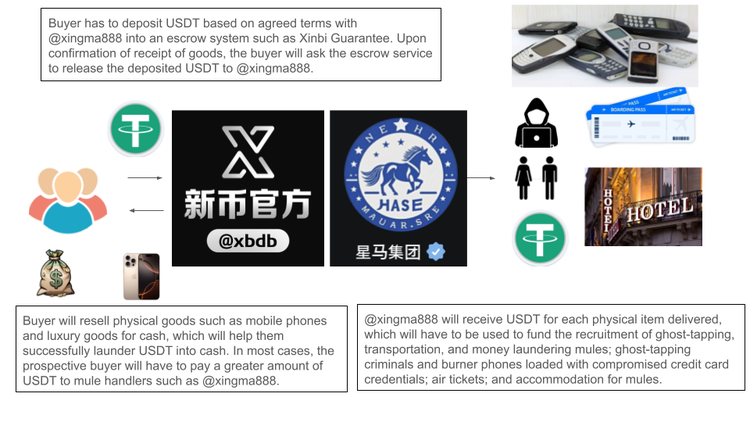
Au cours d'une mission, nous avons appris que @xingma888 était en mesure de fournir un « cortège » (车队) — des mules pour des campagnes de ghost-tapping visant à effectuer des achats en personne dans des magasins de détail à Singapour et en Malaisie. Les acteurs malveillants qui ont besoin de tels services devront préciser le type de biens physiques qu'ils souhaitent obtenir, et @xingma888 leur communiquera le montant de la caution nécessaire pour mobiliser les passeurs dans le cadre de la campagne de « ghost-tapping ». Le montant du dépôt doit être versé en USDT sur un système de dépôt fiduciaire appartenant à Huione, Tudou ou Xinbi Guarantee. De la même manière que pour passer une commande, l'acheteur doit fournir une adresse physique à laquelle les passeurs travaillant pour @xingma888 pourront livrer les marchandises physiques. @xingma888 a déclaré qu'après avoir livré les marchandises avec succès, l'acheteur devait filmer le processus de déballage et vérifier l'authenticité des articles, puis demander au responsable du service clientèle appartenant au système de dépôt fiduciaire choisi par l'acheteur de verser le montant en USDT à @xingma888.
Compte tenu des détails relatifs à plusieurs menaces impliquant différents cybercriminels participant à des campagnes de ghost-tapping, ainsi que d'articles open source faisant état de syndicats finançant les frais de transport et les billets d'avion de passeurs, Insikt Group estime avec un haut niveau de confiance que @xingma888 finance les éléments suivants :
- Téléphones jetables contenant des informations d'identification de cartes de paiement volées
- Frais de transport, tels que les billets d'avion pour les mules
- Hébergement pour les mules
- USDT ou espèces pour recruter et rémunérer des passeurs
- Un passeur d'argent pour blanchir des USDT en monnaie fiduciaire
Dans le même temps, les acheteurs potentiels, qui sont généralement des syndicats chinois, pourront revendre les biens physiques achetés via des campagnes de « ghost-tapping » contre de l'argent liquide, convertissant ainsi avec succès les USDT en monnaie fiduciaire grâce à cette méthode de retrait. Dans la plupart des cas, l'acheteur potentiel devra verser un montant plus élevé en USDT à des passeurs tels que @xingma888. Nous estimons également que les syndicats devront probablement recruter des revendeurs pour revendre les biens physiques contre de l'argent. Insikt Group n'a pas encore pris en compte le coût d'acquisition des USDT, qui sont très probablement obtenus par des moyens illicites impliquant la cybercriminalité, les jeux d'argent en ligne illégaux et les escroqueries, l'Asie du Sud-Est étant un foyer de criminalité chinoise.
La figure 16 illustre comment un système d'entiercement basé sur Telegram, tel que Xinbi Guarantee, facilite et sert de médiateur dans les transactions entre les syndicats sinophones et les contrôleurs de mules, tels que @xingma888, qui cherchent à collaborer, et donne un aperçu des gains financiers que chaque partie réalise au cours du processus.
Mitigations
Pour les banques et les prestataires de services de paiement :
- Les banques devraient mettre en place des mesures de sécurité pour prévenir la fraude par hameçonnage de cartes de paiement, telles qu'une fonctionnalité de sécurité exigeant que l'individu se connecte à son propre compte bancaire pour autoriser le lien entre sa carte de paiement et un portefeuille mobile. Cette fonctionnalité devrait se désactiver automatiquement si la carte n'est pas ajoutée à un portefeuille mobile dans un délai court déterminé.
- Les émetteurs de cartes devraient envisager des alternatives aux mots de passe à usage unique (OTP) envoyés par SMS ou par e-mail pour l'authentification et l'activation des portefeuilles électroniques. Il peut s'agir d'appels automatisés ou « humains » avec le service client ou d'une provisioning push depuis l'application mobile officielle de l'émetteur, qui sont moins susceptibles d'être victimes d'hameçonnage.
- Dans les cas où les mots de passe à usage unique envoyés par SMS ou par e-mail sont toujours utilisés, les émetteurs de cartes devraient envisager de placer le mot de passe à usage unique dans la seconde partie du message et de l'exclure du texte prévisualisé sur l'écran d'accueil des appareils mobiles, afin d'augmenter les chances que le titulaire de la carte remarque une activité suspecte.
- Veuillez analyser les facteurs de risque liés à l'appareil avant d'autoriser l'ajout d'une carte de paiement à un portefeuille numérique. Appliquez une authentification plus stricte lorsqu'une carte est ajoutée à partir d'un appareil ou d'un emplacement non reconnu.
- Signaler les transactions effectuées avec la même carte de paiement dans des lieux géographiquement éloignés dans un laps de temps irréaliste.
- Analysez les schémas dans lesquels plusieurs cartes sont associées au même appareil, en particulier à la suite d'incidents de phishing connus.
- Utilisez des modèles d'apprentissage automatique pour reconnaître les caractéristiques des paiements relayés et les anomalies de comportement des appareils liées à la fraude par relais NFC.
- Permettez à vos clients de vérifier les transactions à haut risque ou les tentatives de création de portefeuille numérique via leur application bancaire avant de les finaliser.
Pour les consommateurs :
- Les particuliers sont invités à contacter leur établissement bancaire et à bloquer l'accès à leurs cartes de paiement compromises dès qu'ils reçoivent une notification d'utilisation non autorisée.
- Il est déconseillé aux utilisateurs de télécharger des applications mobiles tierces en dehors des boutiques d'applications officielles.
- Il est recommandé de ne pas saisir les informations relatives à votre carte de paiement sur des sites Web inconnus ou non fiables et de ne communiquer à personne vos codes OTP ou vos codes PIN. Changer régulièrement le code PIN de votre carte de paiement et surveiller les transactions effectuées avec celle-ci peut contribuer à réduire les risques d'hameçonnage.
- Les particuliers doivent se méfier des fraudeurs qui se font passer pour des employés de banque et contacter leur banque via son service d'assistance téléphonique officiel afin d'obtenir des informations et des précisions concernant leurs opérations bancaires.
À l'attention des autorités chargées de l'application de la loi :
- Collaborez avec les réseaux de paiement, les institutions financières et les plateformes numériques afin d'identifier et de suivre les nouvelles tendances en matière de fraude par relais NFC et d'hameçonnage de cartes de paiement.
- Soutenir les efforts visant à démanteler les infrastructures utilisées pour distribuer des kits de phishing et des logiciels malveillants mobiles utilisés dans le cadre de stratagèmes de vol d'identifiants de paiement.
Outlook
Insikt Group estime que les organisations criminelles sinophones se tournent vers le « ghost-tapping » comme vecteur d'attaque pour commettre des fraudes dans le commerce de détail et blanchir des fonds provenant de biens achetés avec des cartes de paiement compromises. Nous estimons que les auteurs de « ghost tapping » peuvent exploiter les violations de données des banques et des entreprises de télécommunications pour obtenir des informations personnelles identifiables et utiliser des techniques d'ingénierie sociale pour voler des informations de cartes de paiement via le phishing. Les violations de données des entreprises de télécommunications impliquant des bases de données appartenant à des clients peuvent augmenter le risque de substitution de carte SIM, où les cybercriminels peuvent potentiellement ajouter, relier et authentifier à distance des informations de carte de paiement sur des téléphones jetables.
Malgré la fermeture des activités de Huione Guarantee le 13 mai 2025, nous avons observé que les cybercriminels se sont rapidement tournés vers d'autres systèmes d'entiercement basés sur Telegram, tels que Xinbi Guarantee et Tudou Guarantee. Ces plateformes continuent de permettre aux cybercriminels de mener des transactions et de recruter des mules pour des opérations de « ghost tapping ». Étant donné que ces marchés sont des sources illégales et prétendent être des plateformes fiables, il est possible qu'ils cessent leurs activités, comme Huione Guarantee, tandis que des événements tels que la fermeture par Telegram des chaînes liées à ces deux plateformes peuvent temporairement perturber les campagnes de ghost-tapping. Si ces deux marchés devaient cesser leurs activités, les syndicats sinophones se tourneraient probablement vers d'autres plateformes dotées de mesures de sécurité opérationnelle plus strictes, ce qui pourrait réduire la visibilité des chercheurs et des organismes chargés de l'application de la loi pour surveiller les renseignements liés au ghost tapping.
Le succès des écoutes fantômes de Campagne apportera plus de ressources financières aux syndicats et aux cybercriminels. Les écoutes fantômes vont probablement se développer à l'échelle mondiale, l'acteur malveillant proposant des outils sur mesure pour s'adapter aux syndicats ne parlant pas chinois et aux opérations régionales. Inversement, si les banques du monde entier introduisent des mesures plus strictes pour prévenir la fraude par hameçonnage des cartes de paiement, à l'instar du dispositif de sécurité de la DBS, le taux de réussite global de l'établissement d'un lien entre des identifiants de cartes de paiement compromises et un système de paiement sans contact sera réduit.
Pour lire l'intégralité de l'analyse, Click Here pour télécharger le rapport au format PDF.