
Trimble Cityworks : CVE-2025-0994
Qu'est-ce que CVE-2025-0994 ?
CVE-2025-0994 est une vulnérabilité de désérialisation de haute gravité dans Trimble Cityworks, un logiciel de gestion d'actifs et d'ordres de travail conçu pour les administrations locales et les services publics. Les secteurs d'infrastructures critiques desservis par Cityworks comprennent les systèmes d'eau potable et d'assainissement, l'énergie, les systèmes de transport, les services et installations gouvernementaux et les communications.
La vulnérabilité affecte les versions de Cityworks antérieures à 15.8.9 et les versions de Cityworks avec Office Companion antérieures à 23.10.
L’exploitation réussie de la vulnérabilité CVE-2025-0994 peut permettre à des attaquants authentifiés d’effectuer une exécution de code à distance (RCE) contre le serveur Web Microsoft Internet Information Services (IIS) d’une cible.
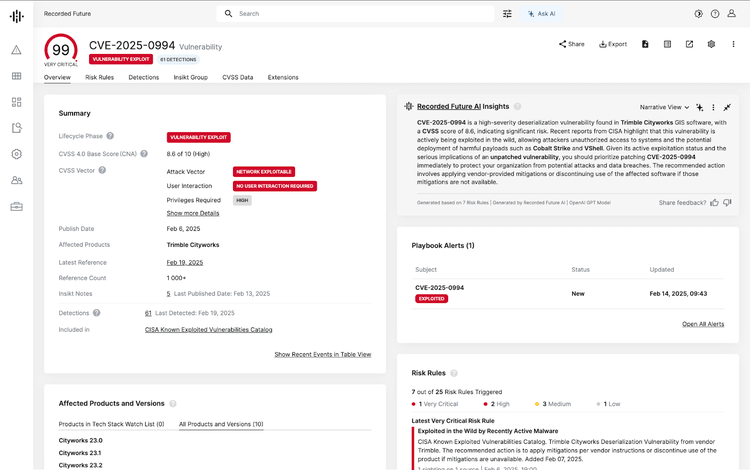
Évaluation de Insikt Groupde CVE-2025-0994
Indicators of compromise (IoCs) shared by Trimble suggest that the vulnerability is being exploited to deliver custom Rust-based loaders capable of loading VShell and Cobalt Strike into memory. Additionally, the threat actors delivered an obfuscated JavaScript payload located in the “%TEMP%” folder, two unknown files, three malicious executables with randomized, alphanumeric filenames (for example, “fq1u4t83[.]exe”), and two files masquerading as legitimate services (“winpty.dll” and “winpty-agent[.]exe”).
Les fichiers malveillants ont probablement été téléchargés dans l'environnement de la victime à partir de serveurs Cobalt Strike C2 contrôlés par des acteurs malveillants.
D'après les indicateurs de compromission (IoC) fournis par Trimble, l' acteur malveillant a utilisé l'adresse IP 192.210.239[.]172:3219 et 192.210.239[.]172:4219 comme infrastructure de mise en scène. Insikt Group a validé cette adresse IP comme serveur C2 pour Cobalt Strike.
Il n'y a pas suffisamment de preuves pour confirmer de manière définitive quels fichiers ont été transférés depuis l'infrastructure de l'acteur malveillant. Cependant, les exécutables masqués portant des noms alphanumériques stockés dans le dossier « \Temp » ou la charge utile JavaScript sont deux possibilités.
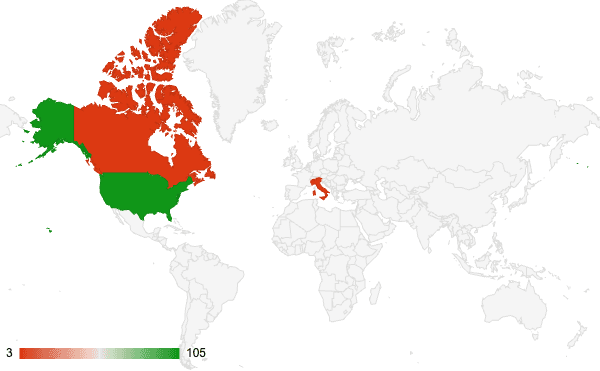
Au moment de la rédaction, il y avait 111 instances de Cityworks exposées sur Shodan, dont 21 % sont vulnérables selon les numéros de version identifiés. La majorité des instances exposées sont également géolocalisées aux États-Unis et incluent plusieurs domaines .gov .
Trimble a partagé la liste suivante d'indicateurs de compromission (IoC) liés à l'exploitation observée de la vulnérabilité CVE-2025-0994 :
Table 1: Les IOC partagées par Trimble concernaient leur exploitation observée de CVE-2025-0994 (sources : Trimble)
Actions recommandées
Les organisations doivent passer à la version 15.8.9 de Cityworks ou à une version ultérieure, et à la version 23.10 de Cityworks avec Office Companion ou à une version ultérieure. La CISA a inclus cette CVE dans son catalogue des vulnérabilités exploitées connues, recommandant des mesures d'atténuation immédiates ou l'arrêt du produit si des mesures d'atténuation ne sont pas disponibles. Étant donné son exploitation active et son niveau de gravité élevé, les organisations devraient prioriser la correction de cette vulnérabilité pour protéger les actifs de votre entreprise contre des attaques potentielles.
Comment Recorded Future peut vous aider :
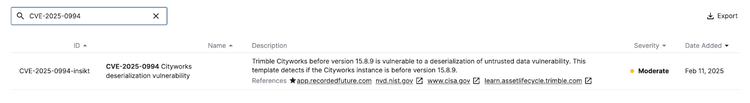
- Insikt Group - Téléchargez le fichier YAML joint dans cet article de blog pour accéder à un modèle Nuclei créé par Insikt Group pour CVE-2025-0994 qui permet aux défenseurs de tester des instances Trimble Cityworks potentiellement vulnérables avant la version corrigée.
- Renseignements sur la surface d’attaque - Identifier les actifs en ligne vulnérables au CVE-2025-0994.
- Renseignements sur les vulnérabilités - Obtenez un contexte utile sur CVE-2025-0994. pour faciliter les discussions sur les correctifs et la priorisation.
À propos d'Insikt Group :
L'équipe de recherche sur les menaces d'Insikt Group de Recorded Future est composée d'analystes, de linguistes et de chercheurs en sécurité ayant une expérience approfondie dans le gouvernement et l'industrie.
Insikt Group publie des renseignements sur les menaces à l'intention de la communauté d'analystes de Recorded Future dans des billets de blog et des notes d'analystes.