L'invasion russe de l'Ukraine et les sanctions laissent présager une augmentation de la fraude à la carte bancaire

Ce rapport analyse les facteurs techniques, politiques et socio-économiques contribuant à l'ampleur de la fraude à la carte bancaire perpétrée par acteur malveillant basés en Russie dans le contexte de l'invasion russe de l'Ukraine. Les sources de ce rapport sont des forums dark web en langue russe et des chaînes Telegram, des informations fournies par le gouvernement ukrainien et reporting de sources ouvertes. Le public visé par ce rapport est constitué des équipes de fraude et de CTI du secteur financier qui souhaitent comprendre comment l’invasion russe de l’Ukraine pourrait affecter l’ampleur de l’activité de fraude à la carte.
Executive Summary
L’invasion russe de l’Ukraine a créé une crise humanitaire et causé des souffrances humaines incommensurables. En réponse, les pays occidentaux ont imposé des sanctions à la Russie, et de nombreuses entreprises mondiales ont choisi de cesser ou de limiter sévèrement la portée de leurs opérations en Russie. Ces mesures ont considérablement limité le flux de transactions financières entre la Russie et l’Occident. Malheureusement, du point de vue de la fraude à la carte — l’une des formes les plus répandues de cybercriminalité à motivation financière — ces mesures n’empêchent pas les acteur malveillant basés en Russie de compromettre les cartes de paiement ou de monétiser les cartes via des dispositifs de retraits en caisse.
De plus, l’analyse des dynamiques politiques et socio-économiques actuelles en Russie indique que ces dynamiques créent des conditions propices à une augmentation de la fraude à la carte par des acteurs basés en Russie. Les facteurs politiques sont motivés par le niveau de confrontation le plus élevé entre la Russie et l’Occident depuis des décennies, créant les conditions pour que le gouvernement russe considère la cybercriminalité étrangère comme un atout dans cette confrontation. Les facteurs socio-économiques sont motivés par la crise économique qui balaye la Russie, créant les conditions pour :
- Les personnes sans expertise technique peuvent considérer les cartes de paiement falsifiées comme un moyen viable de financer des achats et de payer des services numériques qui n'acceptent plus les cartes émises en Russie.
- Membres de la vaste communauté informatique hautement qualifiée de Russie pour compléter ou remplacer les revenus perdus par la cybercriminalité, y compris la mise en vente et la compromission de cartes de paiement
Key Judgments
- Les sanctions occidentales imposées à la Russie, la décision des grands réseaux mondiaux de cartes de n’autoriser que les transactions intra-russes, ainsi que le départ de plusieurs fournisseurs d’accès Internet de Russie ne créent pas de nouvelle barrière technique pour les acteur malveillant basés en Russie à la compromission, à la vente et à la monétisation des cartes de paiement.
- L’invasion russe de l’Ukraine et la confrontation qui en a résulté entre la Russie et l’Occident ont créé des conditions politiques dans lesquelles le gouvernement russe pourrait revenir sur sa récente décision de poursuivre les cybercriminels basés en Russie, et opter pour l’indifférence, voire un soutien actif.
- La crise économique en Russie, combinée à l’important secteur informatique russe et à la confrontation avec l’Occident, a créé des conditions socio-économiques dans lesquelles les personnes formées en informatique — ou simplement à la recherche d’un revenu complémentaire — peuvent être davantage incitées à s’engager dans des cybercrimes à motivation financière, comme le carding.
- acteur malveillant ont déjà commencé à exploiter la catastrophe humanitaire en Ukraine et les migrations massives pour monétiser les cartes de paiement compromises via une version modifiée de la « fraude au voyage ».
La Russie réprime la cybercriminalité, puis envahit l’Ukraine
En réponse à l’invasion russe de l’Ukraine, les gouvernements occidentaux ont mis en place de sévères sanctions contre des individus, des entreprises et le secteur financier russes. Ces sanctions ont déjà déstabilisé l’économie russe, entraînant une forte dépréciation du rouble et une pression inflationniste.
Ces sanctions ont été accompagnées de la décision des entreprises privées de cesser partiellement ou totalement leurs activités en Russie. Dans le contexte de la cybercriminalité à motivation financière, les entreprises les plus pertinentes ont été les grands réseaux de cartes (Mastercard, Visa et American Express) et les fournisseurs d’accès Internet (Cogent et Lumen). Les réseaux de cartes ont tous annoncé qu’ils n’autoriseraient plus les cartes de paiement émises par la Russie sur leurs réseaux à effectuer des transactions avec des commerçants situés hors de Russie. Les fournisseurs d’accès à Internet, qui facilitent la circulation des données sur Internet, ont annoncé qu’ils ne fourniraient plus de services directs en Russie.
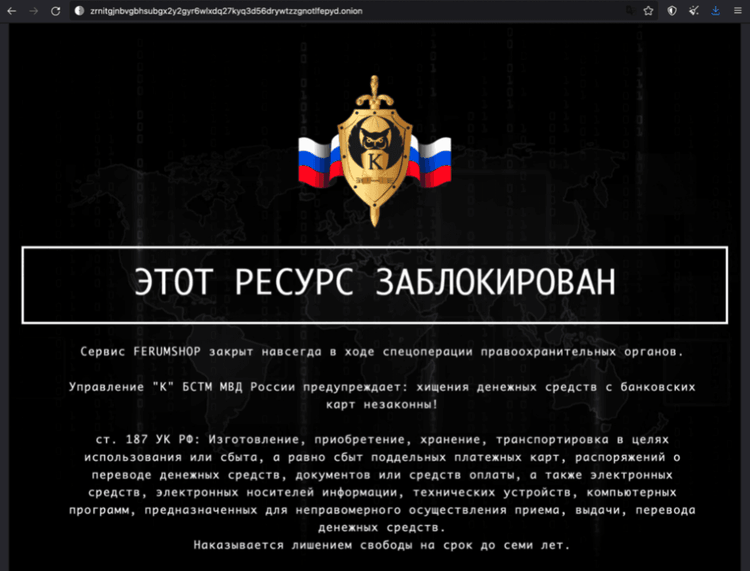
Avant l’invasion russe de l’Ukraine, la partie en langue russe du dark web avait déjà été plongée dans un état de chaos par la décision jusque-là sans précédent des forces de l’ordre russes de réprimer les principaux acteurs de ransomware et les opérateurs de places de marché de cartes du dark web. La répression a commencé en janvier 2022 et s’est poursuivie jusqu’à la mi-février 2022, culminant avec l’arrestation de plusieurs membres de REvil et la fermeture de plusieurs places de marché de cartes. La répression a eu un effet dissuasif sur le dark web russe, provoquant la fermeture préventive de plusieurs places de marché pour éviter d’éventuelles poursuites et d’autres places à suspendre leurs opérations pendant qu’elles déplaçaient leur infrastructure hors de Russie.
Les sanctions et la solidarité des entreprises mondiales empêcheront-elles la fraude à la carte par les acteur malveillantrusses ?
La Russie a toujours été un foyer de fraude à la carte bancaire ciblant des victimes du monde entier, des acteurs basés en Russie compromettant des cartes de paiement, exploitant des plateformes de vente de cartes frauduleuses dark web et monétisant les cartes de paiement compromises grâce à divers systèmes de « retrait d'espèces ». Alors que les cybercriminels du monde entier commettent des fraudes aux cartes, les acteurs basés en Russie ont toujours eu une présence disproportionnée dans le domaine de la fraude à la carte. En conséquence, si les cybercriminels russes étaient empêchés — ou du moins considérablement entravés — de se livrer à la fraude à la carte bancaire, il est probable que nous assisterions à une diminution significative du volume de cartes de paiement compromises proposées à la vente sur le dark web.
Ceci nous amène à la question cruciale : les sanctions imposées aux institutions financières russes et la décision des grandes entreprises mondiales de réduire leurs activités en Russie vont-elles créer un obstacle technique pour les fraudeurs russes ? La réponse courte : non.
Pour expliquer pourquoi, il faut diviser les « fraudeurs russes » en deux catégories : les vendeurs et les acheteurs. Les vendeurs sont ceux qui compromettent les cartes de paiement et les vendent ensuite sur le marché du dark web, tandis que les acheteurs sont ceux qui achètent les enregistrements de ces cartes et les monétisent. En clair, les sanctions et les actions des entreprises mondiales ne constituent pas un obstacle technique pour les vendeurs, d'autant plus que acteur malveillant ont toujours été à l'avant-garde des méthodes permettant de contourner les restrictions d'internet et de géolocalisation. Pour les acheteurs, ces mesures introduiront des barrières techniques pour les systèmes de retrait d'argent dont la monétisation a lieu en Russie, mais permettront finalement aux autres systèmes de retrait d'argent dont la monétisation a lieu en dehors de la Russie de rester ouverts.
Vendeurs : Magecart E-Skimmers, Dumping de bases de données et logiciels malveillants pour appareils POS Campagne
Comme mentionné plus haut, les vendeurs sont ceux qui compromettent les cartes de paiement puis les revendent sur le marché du dark web. Traditionnellement, les cybercriminels avaient besoin d’un haut niveau d’expertise technique pour pirater des appareils de point de vente (POS), « dumper » des bases de données ou injecter des scripts Magecart e-skimmer sur les sites e-commerce. Cependant, avec l dark web 'essor des offres criminelles « n’importe quoi en tant que service », des acteurs moins sophistiqués peuvent déployer des « kits e-skimmer » (Magecart en tant que service) et des solutions de phishing simplifiées (phishing en tant que service) pour les dossiers de compromission de carte non présente (CNP).
D’un point de vue technique, acteur malveillant n’a besoin d’accéder à « Internet mondial » que pour compromettre les relevés de cartes de paiement via des infections Magecart, « dumper » des bases de données contenant des données de cartes de paiement, ou infecter à distance des appareils POS. Jusqu’à présent, les acteur malveillant basés en Russie ont toujours accès à Internet mondial malgré la décision des fournisseurs d’accès Lumen et Cogent de réduire leurs opérations en Russie début mars 2022. Ces entreprises, ainsi que d’autres entreprises du secteur, servent de colonne vertébrale à Internet, facilitant le transfert de données internet entre les régions géographiques. Les clients de Lumen comprenaient de grandes entreprises russes de télécommunications, ce qui leur permettait de connecter les internautes russes à des réseaux mondiaux. Alors que les experts s’attendent à ce que le départ de Lumen et Cogent augmente la congestion de bande passante sur Internet russe, d’autres entreprises proposant les mêmes services restent opérationnelles en Russie, permettant ainsi à acteur malveillant basées en Russie de poursuivre leurs activités de cybercriminalité ciblant les victimes occidentales.
Acheteurs : mules d’argent, drops et cryptomonnaies
Les acheteurs sont ces acteurs qui achètent des relevés de cartes de paiement compromissibles puis les monétisent via des systèmes de retrait de paiement. Ces dispositifs vont de simples achats en ligne de biens et services à des réseaux complexes de blanchiment d’argent impliquant des réseaux de mules à billets. En fin de compte, la dynamique centrale pour les acheteurs en fraude à la carte (par opposition à la fraude bancaire, qui consiste à accéder à des comptes bancaires en ligne) est la manière dont ils convertissent — ou « monétisent » — les données de cartes de paiement compromises en gains matériels.
Pour les acheteurs russes, le niveau le plus simple de monétisation des cartes serait d’acheter un abonnement à un service numérique (sites de streaming, services de jeux vidéo, plateformes de productivité, etc.) avec les données de la carte. À ce niveau, la seule barrière technique — au-delà des mesures anti-fraude existantes mises en œuvre par les institutions financières — est de savoir si le service numérique donné a quitté le marché russe. Cependant, lorsqu'une personne sait comment se procurer un enregistrement compromis, elle sait généralement aussi comment contourner les restrictions géographiques grâce aux VPN et aux serveurs proxy. De plus, les dernières données montrent une forte augmentation de l’utilisation des VPN russes depuis que le gouvernement russe a commencé à mettre en place de nouvelles interdictions sur les réseaux sociaux et les médias. Du côté des réseaux de cartes, les acheteurs utiliseraient fréquemment des cartes de paiement non russes compromises, ce qui signifie que les mesures prises par les principaux réseaux de cartes pour empêcher les transactions étrangères avec des cartes de paiement russes n'auraient aucun effet sur les activités de fraude à la carte.
Parmi les systèmes de détournement de fonds les plus complexes utilisés par les acteurs basés en Russie, celui qui mérite le plus d'attention en raison de son ampleur et des dommages financiers qu'il engendre est la « fraude à la revente de biens matériels ». Dans ce système, l'acheteur utilise des données de carte de paiement compromises pour acheter un bien (allant d'un téléphone à une tondeuse à gazon) puis le revend avec une réduction importante. L'acheteur empoche ensuite le prix de revente en tant que bénéfice. Pour réduire le risque de déclenchement des systèmes anti-fraude, les acheteurs livrent généralement les marchandises achetées à un endroit aussi proche que possible de l'adresse de facturation du titulaire de la carte, puis font réceptionner les marchandises par une mule financière, ou « drop ». Étant donné qu'environ 84 % des cartes de paiement compromises proposées à la vente sur le dark web l'année dernière ont été émises par les États-Unis, le Canada, le Royaume-Uni, l'Australie ou un pays de l'UE, la majorité des biens dans ce système sont envoyés vers l'un de ces pays. À partir de là, les groupes criminels basés en Russie ont deux options principales :
- Vendre les marchandises aux États-Unis ou en Europe via des réseaux de mules d’argent qui reçoivent les biens achetés, les revendre, puis transférer une partie des bénéfices au groupe criminel russe.
- Donnez instruction aux réseaux de mules financières de réexpédier les marchandises en Russie, où le groupe de cybercriminels les revend sur le marché russe. Maintenant que de nombreux détaillants internationaux quittent le marché russe, cette option est susceptible de susciter un intérêt accru de la part des consommateurs russes qui n'ont pas d'autre moyen de se procurer certains produits.
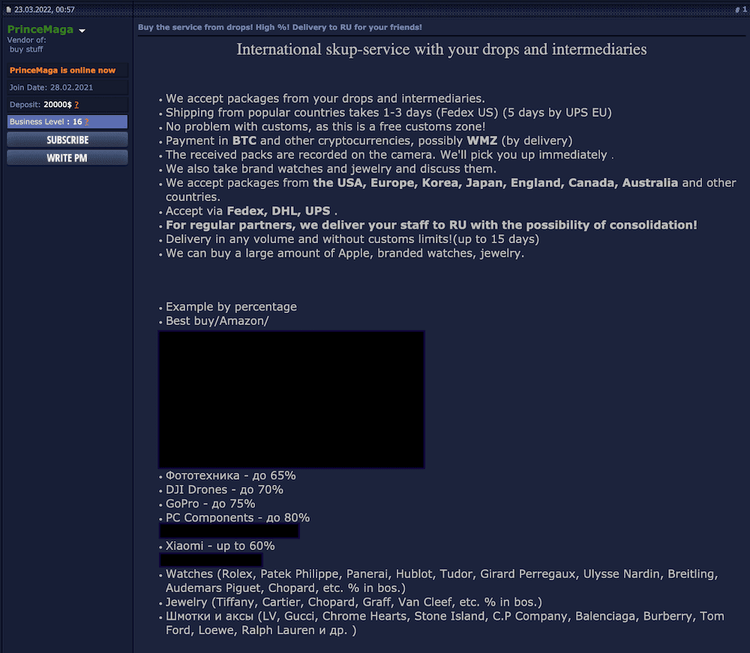
Bien que plusieurs grandes entreprises de transport maritime et de fret aient récemment annoncé qu'elles cesseraient temporairement leurs livraisons vers la Russie ou ne livreraient que des « biens essentiels », des groupes cybercriminels — prouvant une fois de plus leur capacité d'adaptation — ont pu continuer à réexpédier des marchandises vers la Russie, des acteur malveillant faisant la publicité de ces services sur des forums dark web .
Pour ces systèmes de retrait plus complexes qui utilisent des réseaux de mules d’argent à l’étranger, les sanctions occidentales ont créé un obstacle technique mais pas une barrière totale. Par le passé, les mules d’argent déposaient les bénéfices des biens revendus dans un compte bancaire « drop » aux États-Unis ou dans un pays de l’UE, puis transféraient l’argent sur le compte bancaire du groupe criminel en Russie ou dans un portefeuille de cryptomonnaies.
Aujourd’hui, avec un suivi accru des comptes bancaires européens associés à des particuliers russes, il est nettement plus difficile pour les mules d’argent basées en Occident de transférer des fonds vers les banques russes. Pour contourner ce problème, les acteurs russes du dark web se tournent vers l’ouverture de comptes bancaires dans des pays voisins qui n’ont pas mis en place de sanctions contre la Russie, tels que la Géorgie, le Kazakhstan et l’Arménie. Les cybercriminels pourraient alors utiliser ces comptes bancaires pour tirer profit de leurs réseaux de mules d’argent.
Pour les transferts via cryptomonnaie, les utilisateurs russes peuvent toujours recevoir des paiements vers leur portefeuille, mais, en raison des contrôles monétaires mis en place par le gouvernement russe, ils ne peuvent pas convertir les fonds en USD, ce qui est préférable au rouble actuellement volatil. Pour contourner ce problème, les acteurs du dark web ont commencé à discuter de la conversion des cryptomonnaies en monnaie forte via des plateformes d’échange relativement peu réglementées situées en dehors de la Russie et de l’Occident, les plateformes d’échange en République de Géorgie jouant probablement un rôle important.
Les facteurs politiques et socio-économiques créent des conditions pour une augmentation de la fraude à la carte de la part d’acteurs russes
L’invasion russe de l’Ukraine et la réponse des pays occidentaux ont engendré plusieurs conditions politiques et socio-économiques propices à la fraude à la carte. Bien que ces conditions ne justifient pas une augmentation de la fraude à la carte, leur présence augmente la probabilité d’une activité accrue de la part d’acteurs basés en Russie.
Les facteurs politiques sont liés au niveau de confrontation le plus élevé entre la Russie et l'Occident depuis des décennies, créant ainsi les conditions permettant au gouvernement russe de considérer la cybercriminalité russe à destination de l'étranger comme un atout dans cette confrontation. Les facteurs socio-économiques sont liés à la crise économique qui frappe la Russie, créant ainsi les conditions permettant à la cybercriminalité de devenir une source de devises relativement attractive.
Facteurs politiques : cooptation gouvernementale ou soutien à la cybercriminalité russe
Historiquement, la Russie a été considérée comme un « refuge sûr » pour les cybercriminels motivés financièrement, car le gouvernement a généralement adopté une politique selon laquelle les cybercriminels n’étaient pas poursuivis s’ils ne ciblaient pas les victimes au sein de la Communauté des États indépendants (CEI). Dans la préparation de l’invasion russe de l’Ukraine, cette politique semblait évoluer avec l’arrestation de plusieurs acteurs importants du ransomware et la fermeture des places de marché de cartes de premier plan.
Suite à l'invasion russe et au soutien ferme apporté par l'Occident à l'Ukraine, le gouvernement russe a laissé entendre qu'il revenait à une politique de non-ingérence dans la cybercriminalité russe, Vladimir Poutine déclarant le 5 mars 2022 que le gouvernement ne poursuivrait pas les « crimes économiques » . Bien que Poutine n'ait pas précisé que les activités cybercriminelles telles que la fraude à la carte bancaire ne seraient pas poursuivies, acteur malveillant sur les forums dark web russe ont déjà indiqué qu'ils ne s'attendaient pas à une intervention ni à des poursuites de la part des forces de l'ordre russes.
L’un des résultats immédiats de la non-poursuite du gouvernement russe pour cybercriminalité à motivation financière serait une résurgence des places de marché des cartes du dark web. Bien que les fermetures de janvier et février 2022 n’aient pas paralysé les marchés de cartes qui servent de courtiers entre vendeurs et acheteurs, ces fermetures ont tout de même entraîné une perturbation à court terme correspondant à une baisse du volume de cartes mises en vente. Avant l’invasion russe, les analystes avaient déjà vu de nouveaux marchés exploiter la fermeture des marchés de premier plan pour créer de nouveaux segments du marché de la carte, mais même un signal vague du Kremlin indiquant que la carte est à nouveau un jeu permis entraînerait probablement un rebond encore plus rapide.
L’une des questions les plus importantes issues de ces développements est de savoir si le gouvernement russe suivra une voie similaire à celle empruntée par la Corée du Nord, qui, selon le département de la Justice américain, a coopté et ordonné aux cybercriminels de commettre des cybercrimes financiers au nom du régime. À ce jour, des rumeurs non confirmées circulent sur dark web forums selon lesquelles les forces de l’ordre russes en géreraient plusieurs forums, et il existe une large soupçon parmi les professionnels de la sécurité occidentales selon laquelle les groupes de ransomware opéraient historiquement avec une « reconnaissance tacite » du gouvernement russe. Plus inquiétant encore, les transcriptions des « fuites de Conti » récemment publiées vont jusqu’à suggérer une collaboration entre des groupes de cybercriminalité et le gouvernement. En conséquence, la crainte actuelle est que le gouvernement russe — ou des hauts responsables entreprenants dans les agences gouvernementales — ne passent de la non-ingérence et de la reconnaissance tacite de la cybercriminalité à un soutien actif et à la gestion de la cybercriminalité financière auparavant non étatique.
Par ailleurs, selon les informations fournies au journal The Record par Natalia Tkachuk, de l'agence gouvernementale ukrainienne Conseil national de sécurité et de défense (Tkachuk a demandé que le mot « Russie » et ses formes ne soient pas écrits avec une majuscule dans sa réponse) :
[Les autorités ukrainiennes] commencent déjà à voir que la Russie développe et légalise la « cyber-piraterie » au niveau de l’État. En réalité, les forces de l’ordre accordent des « indulgences » aux groupes de hackers criminels pour voler des fonds auprès de banques d’autres pays, principalement des pays de l’UE et de l’OTAN. Bien entendu, ce mécanisme de vol peut être utilisé pour combler le déficit économique du pays agresseur.
Il est évident que dans la Russie totalitaire de Poutine, où tout le monde, y compris le crime organisé, est contrôlé par les services de renseignement, les hackers et les plateformes indépendants (incontrôlables) ne pourraient pas se cacher longtemps sans leur coopération.
Facteurs socio-économiques : la crise crée les conditions propices à la cybercriminalité
La gravité de la crise économique qui frappe la Russie a affecté tous les secteurs de l'économie, entraînant une forte dépréciation du rouble et l'imposition de contrôles des capitaux et des changes par la Banque centrale russe. L’évolution future de l’économie russe reste tributaire de divers facteurs ; cependant, la crise économique actuelle, combinée à l’important secteur informatique russe et à l’indifférence ou au soutien potentiel du gouvernement à la cybercriminalité à destination de l’étranger, crée trois conditions propices à une augmentation du nombre d’individus impliqués dans la cybercriminalité. D' reporting les médias russes, entre 70 000 et 100 000 spécialistes en informatique ont fui la Russie depuis le début de la guerre ; cependant, ce nombre ne représente que 5 à 7 % des 1,3 million de personnes employées par le secteur informatique russe (en 2019), ce qui indique que la grande majorité des travailleurs russes du secteur informatique sont restés dans le pays.
Dans une interview accordée au Record, un responsable du gouvernement ukrainien a confirmé que « parmi les spécialistes informatiques qui restent [en Russie], il y aura généralement ceux qui passent à ... cybercriminalité ». Le responsable a déclaré que les autorités ukrainiennes « prédisent la croissance de la cybercriminalité dans la Fédération de Russie », citant que « le mépris flagrant de Moscou pour les normes du droit international dans tous les domaines — y compris la lutte contre la cybercriminalité et plus précisément, la Convention sur la cybercriminalité — créera certainement des conditions favorables à la croissance intérieure de la cybercriminalité. » De plus, étant donné que le carding est considéré comme l’un des « bas échelons » de l’échelle de la cybercriminalité, les analystes de Recorded Future s’attendent à ce qu’une augmentation de la cybercriminalité russe corresponde à une augmentation du carding russe.
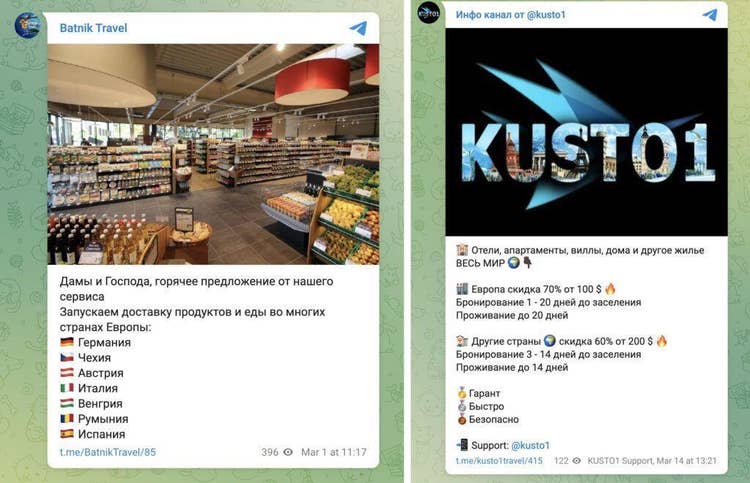
Par ailleurs, l’invasion russe de l’Ukraine a déclenché une crise humanitaire, forçant près de 4,8 millions de réfugiés à quitter l’Ukraine au 15 avril 2022. Bien que moins importante, la guerre a également provoqué une vague de migration en provenance du Bélarus et de la Russie ; cependant, aucun des deux gouvernements n'a encore fourni de statistiques officielles sur les chiffres exacts. acteur malveillant ont déjà commencé à exploiter la crise des réfugiés et les migrations pour lancer une forme modifiée de « fraude aux voyages », fournissant un autre exemple de la façon dont les cybercriminels adaptent leurs schémas de fraude à l'évolution des circonstances.
La fraude aux voyages désigne un système frauduleux où des cybercriminels gèrent de fausses « agences de voyages » dans lesquelles ils utilisent des cartes de paiement compromises pour acheter des vols, des hôtels et des excursions de loisirs, puis les commercialisent comme des offres légitimes et à prix réduits. Face à la baisse prévue des voyages à l'étranger des Russes en raison de la crise économique et de la fermeture de l'espace aérien, ces acteurs redéfinissent leurs « agences de voyages » comme des options de réduction pour le logement et les biens dans les pays européens à destination des réfugiés et migrants russophones. Comme le montrent les images ci-dessous, les acteurs gèrent leurs « agences » via des plateformes comme Telegram qui ne sont pas nécessairement de nature criminelle, ce qui leur permet d'attirer des clients ayant besoin de services abordables mais qui ne réalisent pas que les offres font en fait partie d'une escroquerie.
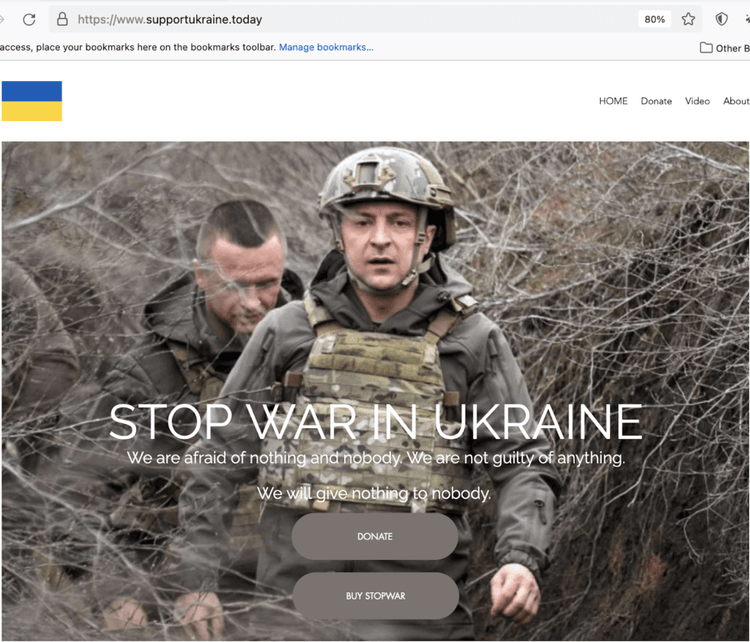
Au-delà de la forme modifiée de la fraude voyageuse, les analystes ont également observé dark web acteur malveillant adapter leurs systèmes de phishing en lançant de faux sites de dons exploitant des individus souhaitant soutenir l’Ukraine. Les cybercriminels gèrent généralement deux types de faux sites de commerce électronique (ou dans ce cas, de dons) : les versions moins sophistiquées ne volent que les données de cartes de paiement, tandis que les versions plus avancées sont liées à des comptes marchands sous le contrôle des cybercriminels, leur permettant de stocker les fonds et de collecter les données des cartes de paiement pour les vendre ultérieurement sur les places de marché du dark web.
Outlook
Tous les facteurs techniques, politiques et socio-économiques abordés dans ce rapport, ainsi que la probabilité d’issues issues des conditions générées par ces facteurs, dépendent fortement du cours de la guerre de la Russie en Ukraine et de la réponse de la communauté internationale et des entreprises privées. Cependant, même en cas de paix en Ukraine, une relation très conflictuelle entre la Russie et l’Occident resterait probable sur une longue période, tandis qu’un allègement des sanctions serait peu susceptible de provoquer immédiatement une relance de l’économie russe, notamment dans le contexte de la nationalisation potentielle par la Russie des biens d’entreprises étrangères et de l’approbation de vols économiques. Dans ces scénarios, les conditions favorables à l’indifférence du gouvernement russe ou au soutien à la cybercriminalité ainsi qu’à l’implication accrue de la population russe dans la cybercriminalité resteraient en place, augmentant ainsi la probabilité d’une activité accrue de carding de la part de acteur malveillantbasés en Russie.