Une nouvelle façon d'acheter Recorded Future : solutions et packages conçus pour le paysage des menaces 2026
- Recorded Future propose désormais quatre solutions couvrant les opérations cybernétiques, le protectionnumérique risqué, le risque tiers et la fraude aux paiements.
- Trois packages à niveaux (Core, Professional, Elite) regroupent ces solutions pour les adapter au programme de sécurité d’une organisation.
- Les forfaits incluent un nombre illimité d'utilisateurs et une intégration permettant à l'information d'atteindre tous ceux qui en ont besoin.
Le paysage des menaces et contexte des menaces mondial ne s’est pas simplifié en 2025. Il s’est brisé. Groupe Insikt® de Recorded Future État de sécurité 2026 documenté comment la fragmentation géopolitique, les opérations parrainées par l’État et l’adaptation à l’écosystème criminel ont remodelé le risque mondial. Les menaces qui restaient autrefois dans des voies distinctes convergaient, et elles convergaient rapidement.
Considérez ce qu’Insikt Group® a suivi l’an dernier :
- Les acteurs cybernétiques parrainés par des États sont passés de la collecte de renseignements à l'accès persistant, se prépositionnant à l'intérieur des infrastructures cibles afin de pouvoir perturber les opérations dès que les tensions géopolitiques s'intensifient.
- La faiblesse de la gouvernance et la corruption systémique ont alimenté la cybercriminalité industrialisée, permettant à la fraude aux paiements et aux opérations criminelles de se développer à l'échelle d'entreprises légitimes.
- Les opérateurs d’influence et les groupes hacktivistes se multiplièrent parallèlement à la montée des conflits inter-États, amplifiant la peur, l’incertitude et le doute à travers des affirmations exagérées d’exploits.
- Des collectifs criminels peu structurés ont utilisé l'ingénierie sociale pour compromettre des plateformes SaaS tierces, s'adaptant rapidement aux actions des forces de l'ordre et aux défenses traditionnelles.
La surface à risque s'est étendue bien au-delà des réseaux et des terminaux. Votre marque, vos fournisseurs, vos réseaux de paiement : chacun a son propre acteur malveillant, ses propres méthodes d’attaque et ses propres besoins en matière de renseignement. Pourtant, la plupart des programmes de renseignement ne couvrent qu'un seul de ces domaines. Ou bien ils les surveillent de manière cloisonnée, sans contexte partagé.
Le bon renseignement, provenant des bonnes sources et au bon moment, est un avantage concurrentiel crucial. Mais le renseignement n’a d’importance que si vous pouvez agir sur tous les domaines critiques de risque avant que les attaquants n’atteignent leur objectif.
Réimaginer la manière dont le renseignement est transmis et mis en œuvre
Historiquement, Recorded Future a été vendu selon l’utilisateur et la capacité – un modèle qui fonctionnait bien dans un monde plus simple où les équipes de sécurité se concentraient sur la résolution du problème le plus urgent devant elles.
Le paysage des menaces, le contexte des menaces d’aujourd’hui est rapide, plus complexe et profondément interconnecté. Les clients ne recherchent plus des solutions ponctuelles, ils demandent une manière fondamentalement différente de consommer et d'exploiter l'intelligence.
Les clients nous demandent de fournir :
- Des capacités complètes pour soutenir les cas d’utilisation alignées sur les domaines clés de risque.
- Accès démocratisé aux renseignements à travers les équipes, les flux de travail et les systèmes.
- Une méthode d'achat simplifiée et prévisible pour faciliter la budgétisation et l'adoption.
En réponse, nous avons repensé la manière dont Recorded Future est présenté :
« Quatre solutions. Trois colis. Fondation One Intelligence. »
Une approche unifiée conçue pour évoluer avec votre organisation, accélérer le temps de valorisation et intégrer l’intelligence dans chaque décision importante.
Quatre solutions pour quatre domaines critiques de risque
Vos menaces couvrent votre infrastructure, votre marque, vos fournisseurs et vos réseaux de paiement. Ton intelligence devrait en faire autant. Nous avons réorganisé notre plateforme en quatre solutions spécialement conçues , liées à des domaines distincts de risque pour l’entreprise.
Les opérations de cybersécurité fournissent à votre équipe de sécurité les renseignements, les flux de travail et les actions autonomes nécessaires pour détecter, enquêter et répondre aux menaces ciblant votre infrastructure. triage des alertes, priorisation vulnérabilité réelles, analyse des malwares, chasse proactive : c'est ici que la lutte réactive contre les incendies devient une défense prédictive basée sur le renseignement.
La protection contre les risques numériques aide à détecter et à neutraliser les menaces qui ne touchent jamais votre réseau mais qui nuisent directement à votre entreprise : usurpation d’identité de marque, abus de domaine, fuites d’identifiants et infrastructure de phishing sur le dark web. Grâce à l'accès aux journaux actifs des voleurs d'informations et à la remédiation et à la correction automatisées des systèmes IAM, votre équipe peut intervenir en cas d'exposition en quelques heures, et non en quelques semaines.
Third-Party Risk assure une surveillance continue et basée sur l’intelligence de votre écosystème fournisseur. Les évaluations de sécurité combinées à des violations de renseignement sur les menaces surface en temps réel, des ransomwares et une exposition dark web jours ou semaines avant la notification formelle des fournisseurs, fournissant à vos équipes de sécurité et GRC des preuves qu’elles peuvent agir et défendre auprès des parties prenantes.
Payment Fraud Intelligence identifie les cartes de paiement volées, les chèques de compromission, les commerçants frauduleux et les activités de skimming web plus tôt dans le cycle de vie de la fraude, afin que les institutions financières puissent stopper les pertes avant qu’elles ne se matérialisent.
Chaque solution offre une capacité complète et intégrée pour son domaine de risque. Et comme les quatre fonctionnent sur le même Intelligence Graph®, un signal détecté dans un domaine enrichit immédiatement le contexte dans les autres.
Trois packages qui s’adaptent à votre programme
Les organisations modernes opèrent dans de multiples domaines de risque. Nous lançons trois formules qui reflètent cette réalité, qui répondent aux besoins de nos clients et qui évoluent au fur et à mesure que leurs programmes mûrissent.
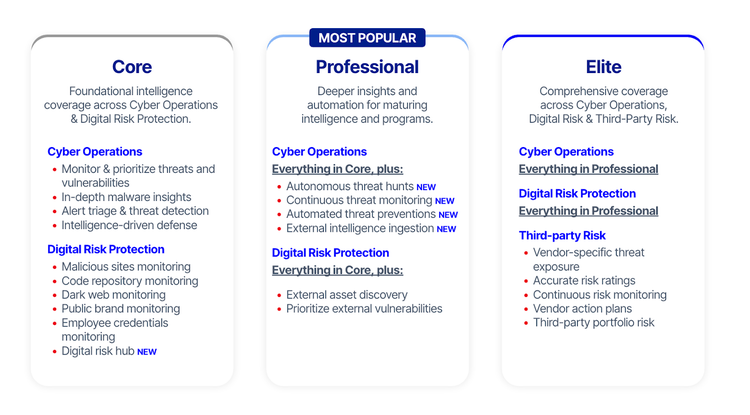
- Core est la base de la sécurité axée sur le renseignement. Cela permet aux organisations de s’attaquer au cas d’utilisation essentiel dès le premier jour : détection des menaces et alerte triage, surveillance vulnérabilité , détection d’exposition d’identifiants, surveillance des abus de domaine, et usurpation d’identité des cadres dirigeants protection. Le package combine des capacités entre les solutions Cyber Operations et Risque numérique protection, offrant une couverture immédiate et à fort impact.
- Professional est conçu pour des organisations prêtes à mûrir leur programme et à mettre en œuvre l’intelligence à grande échelle. S’appuyant sur Core, il introduit des insights plus profonds et une automatisation pour étendre la capacité de l’équipe – permettant une chasse autonome des menaces, une corrélation multi-sources et la découverte d’actifs externes. Le résultat est une couverture plus large, une réponse plus rapide et un levier accru pour les équipes de sécurité sans augmenter le nombre de personnes.
- Elite offre la couverture de renseignement la plus complète disponible. En unifiant les opérations cyber, la protection numérique du risque et le risque tiers, elle offre une vision complète du risque à travers l’infrastructure, la marque et la chaîne d’approvisionnement. Avec un seul verre, Elite opérationnelle l’intelligence à travers les flux de travail et les équipes — du CTI au SOC en passant par le risque — en favorisant une prise de décision et une réponse plus intelligentes et plus rapides et axées sur le risque.
Sur tous les packages, les clients bénéficient d’un accès complet aux Intelligence Graph, Recorded Future AI, à toutes les intégrations compatibles, aux API et Collective Insights. Aucun coût caché ni barrière pour se connecter à votre pile de sécurité existante.
Conçu pour tous ceux qui ont besoin de renseignements, et pas seulement pour les analystes.
L’intelligence ne crée de la valeur que lorsque les bonnes personnes peuvent agir en conséquence. C’est pourquoi nos forfaits de plateforme incluent un nombre illimité d’utilisateurs. Chaque analyste, chaque ingénieur, chaque partie prenante qui a besoin de renseignements l’obtient, sans limite de sièges ni compromis quant à qui a accès.
Pour les petites équipes qui développent des programmes en phase de démarrage, nous proposons toujours une licence flexible basée sur le nombre d'utilisateurs, ce qui vous permet de commencer là où cela est pertinent et d'étendre votre programme à mesure qu'il mûrit. Dans les deux cas, les prix sont prévisibles. Vous savez ce que vous payez et vous pouvez évoluer en toute confiance.
Chaque forfait inclut également une intégration illimitée des centaines d'applications prises en charge par Recorded Futuresans frais supplémentaires. Vos SIEM, EDR, plateformes SOAR et systèmes de gestion des tickets sont tous dotés d'informations en temps réel, permettant ainsi à chaque analyste et ingénieur travaillant avec ces outils de bénéficier d'un contexte enrichi sans avoir à changer d'écran. Ajoutez les opérations autonomes contre les menaces, et ces mêmes intégrations deviendront la base de la chasse, de la détection et de la prévention autonomes sur l'ensemble de votre infrastructure. Les outils connectés deviennent un système de défense piloté par le renseignement qui agit en continu, avec une intervention humaine minimale.
Une seule base de renseignement pour tous les domaines
Ce qui rend cette approche si efficace, ce n'est pas seulement un emballage plus simple. Les quatre solutions et les trois progiciels reposent sur la même base de données : l' Intelligence Graph, qui met en corrélation plus de 1,2 million sources et 26 milliards Entité dans les domaines cyber, numérique, tiers et de la fraude.
Une fuite d’identifiant détectée dans la protection Risque numérique informe immédiatement une enquête des opérations cyber. Un vulnérabilité sous exploitation active déclenche le patching du prioriser dans votre flux de travail. Une violation d’un fournisseur tiers apparaît avant que le fournisseur ne la divulgue. L’intelligence s’étend sur toute votre surface de risque, vous fournissant le contexte corrélé et à haute confiance que les solutions ponctuelles ne peuvent pas fournir.
Voilà ce que signifie être guidé par le renseignement. Ne pas consommer plus de données. Connecter les signaux entre les domaines pour vous permettre d'agir plus tôt, avec plus d'assurance, à la vitesse de la machine.
La voie à suivre
Adversaire en 2026 sont plus rapides, plus coordonnés et plus ingénieux que jamais. Ils opèrent simultanément sur toutes les surface d'attaque , et leur rythme s'accélère.
Que vous soyez une équipe de trois personnes construisant votre premier programme de renseignement ou une entreprise mondiale menant des opérations autonomes dirigées par l’intelligence, il y a une voie claire. Commencez par la solution ou le package qui correspond à vos priorités aujourd’hui. Évoluez vers une automatisation plus profonde et une couverture plus large à mesure que votre programme mûrit. Et à chaque étape, vous êtes soutenu par la plateforme d’intelligence la plus complète et indépendante de l’industrie.
Nous avons conçu cela pour les menaces auxquelles vous êtes confronté en ce moment, et celles qui suivent.
Découvrez les nouvelles solutions et offres Recorded Future sur notre site web. page des options de licence, ou réserver une démo Pour voir comment la plateforme transforme vos opérations de sécurité.
Si vous êtes déjà client, contactez votre équipe commerciale pour en savoir plus sur la façon dont vous pouvez profiter des nouvelles offres.