Le plan de cybersécurité du Mexique 2025-2030 : transformer l’ambition en défense
Le plan de cybersécurité du Mexique 2025-2030 : transformer l’ambition en défense
Le Mexique ne manque pas de menaces cybernétiques. les ransomwares sont en hausse, les groupes criminels exploitent les identifiants volés et les logiciels malveillants financiers, et Acteur Malveillant lié à l’État considère de plus en plus les agences gouvernementales, universités et infrastructures critiques du pays comme des cibles attractives. Le nouveau Plan national de cybersécurité du Mexique (ci-après appelé « Plan »), introduit en décembre 2025, reconnaît nombre de ces risques. Cependant, il reste incertain que le gouvernement puisse construire les institutions nécessaires pour y répondre de manière proactive.
Le Mexique est classé comme nation de « Niveau 2 » dans l’Indice mondial de cybersécurité 2024 de l’UIT, ce qui le place aux côtés du Canada, de l’Équateur et de l’Uruguay dans les rangs supérieurs, derrière les États-Unis (États-Unis) et le Brésil, qui ont atteint le Niveau 1 dans les Amériques. Malgré cette position, le Mexique est généralement perçu par les experts en cybersécurité comme accusant un retard des normes internationales en matière de renforcement des capacités institutionnelles, la coopération internationale étant identifiée comme un domaine nécessitant une croissance.
La question de savoir si le gouvernement peut construire les institutions appropriées est devenue plus urgente à la suite de la Coupe du Monde de la FIFA 2026, qui a constitué un test de résistance très médiatisé pour les défenses numériques du Mexique. Avec la fin du tournoi et la mise en œuvre du plan de cybersécurité gouvernementale 2025-2030 qui commence sérieusement, le Mexique se présente à une opportunité majeure d’améliorer sa posture cybernétique.
Pour cette raison, le Plan représente une opportunité majeure pour les autorités mexicaines d’amener la préparation cybernétique du pays à un niveau supérieur. Bien qu’il y ait eu des tentatives pour faire avancer la politique nationale de cybersécurité, elles n’ont pas réussi à prendre de l’ampleur. Avec ce nouveau Plan, l’administration de la présidente Claudia Sheinbaum s’est engagée à une mise en œuvre complète tout au long de son mandat, aidée par le contrôle majoritaire de son parti au Congrès.
Le Plan définit une feuille de route en six phases visant à renforcer progressivement les capacités de cybersécurité du Mexique jusqu’en 2030, avec des phases ultérieures destinées à les approfondir et à les institutionnaliser.
- La phase de fondation 2025 a établi un cadre général pour la gouvernance, la gestion des risques, la incident reportinget la coordination, ainsi que les premières étapes pour approfondir la coopération internationale, incluant l’adhésion formelle du Mexique au Centre de Cybercompétence Amérique latine et Caraïbes (LAC4) et un protocole d’accord sur la cybersécurité (MOU) avec le Brésil.
- La phase d’expansion 2026, actuellement en cours, vise à traduire ce cadre en institutions par l’adoption d’une nouvelle loi générale sur la cybersécurité au Mexique, la création d’un Centre national des opérations de cybersécurité, et l’intégration des équipes fédérales de incident réponse en sécurité informatique (CSIRT).
- La phase de consolidation 2027 établirait un champ national de cybersécurité pour les exercices des équipes rouges et bleues.
- La phase de maturation 2028 intégrerait AI dans la cyberdéfense et développerait un centre régional de réponse.
- La phase de leadership 2029 vise à positionner le Mexique comme un exportateur de services de cybersécurité à travers l’Amérique latine et les Caraïbes.
- La phase de transformation 2030 aboutit à la création d’un observatoire permanent de cybersécurité pour suivre les incidents, menaces et technologies émergentes.
paysage des menaces, contexte des menaces
Dans un rapport récent, Insikt Group évalué le paysage des menaces, contexte des menaces du Mexique à travers six catégories persistantes :
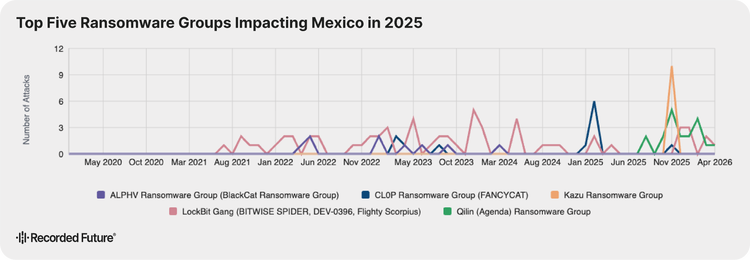
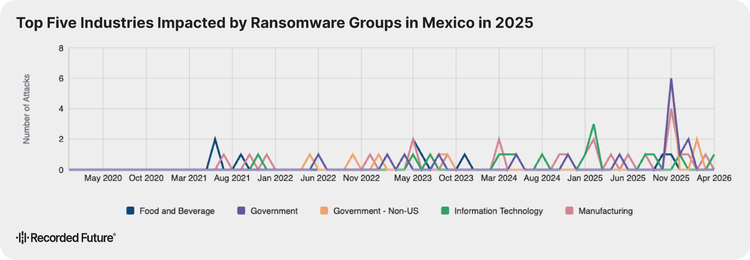
Ransomware est identifié comme la menace dominante. De janvier 2020 à avril 2026, Insikt Group documenté 223 incidents de ransomware impliquant 64 groupes et plus de 100 victimes au Mexique. Les principaux groupes de ransomware étaient LockBit, Qilin, CL0P, Kazu et ALPHV (BlackCat), avec le secteur gouvernemental, la fabrication, les technologies de l’information (IT) et l’alimentation et les boissons comme secteurs les plus touchés.
L’activité parrainée par l’État est une préoccupation majeure. Le Mexique est considéré comme une cible attrayante pour les opérations cyber étrangères en raison de sa profonde intégration dans la chaîne d’approvisionnement américaine, d’une base manufacturière liée au nearshoring et d’une gouvernance cybernétique sous-développée. Le groupe chinois parrainé par l’État TAG-141 (FamousSparrow) a déployé le malware SparrowDoor contre l’Universidad Nacional Autónoma du Mexique début 2025, et TGR-STA-1030, lié à l’Asie, a été observé cibler au moins 70 organisations gouvernementales et d’infrastructures critiques. Les programmes de travailleurs informatiques à distance parrainés par la Corée du Nord ont également affecté l’Entente mexicaine.
Les logiciels malveillants et la fraude financiers restent omniprésents, notamment avec la montée des deepfakes AI. Le Mexique figure parmi les cinq premiers pays au monde pour les victimes du voleur d’informations, et environ 780 000 cartes de paiement ont été exposées sur le dark web rien qu’en 2025. Les familles de malwares les plus importantes actives au Mexique incluent DanaBot, LummaC2, ainsi que des chevaux de Troie bancaires tels que Mispadu, Grandoreiro et Casabaneiro (Mekotio). En 2024, le botnet Fenix a ciblé les contribuables mexicains en se faisant passer pour des portails gouvernementaux officiels tels que le Service d’administration fiscale (SAT).
Les violations de données sont répandues et souvent recyclées sur les forums criminels. Insikt Group a trouvé près de 500 références à des publications sur des forums d’accès spécial du dark web où le Mexique a été identifié comme cible de cyberattaque entre janvier 2020 et avril 2026, dans 26 industries et 308 noms d’utilisateur uniques. DarkForums était la plateforme la plus couramment utilisée pour les acteurs malveillant ciblant l’Entité mexicaine.
Le hacktivisme porte à la fois des motivations politiques et financières. Le groupe hacktiviste « Chronus Team » est apparu fin 2025, ciblant des institutions à travers le Mexique et l’Amérique latine et revendiquant la responsabilité de fuites de données touchant l’éducation, l’assurance, les forces de l’ordre, la santé et les secteurs gouvernemental. En mars 2026, elle a fusionné avec « Mexican Mafia Team » pour former « Chronus Mafia », élargissant ainsi son champ d’opérations.
Le crime organisé et le blanchiment d’argent se recoupent de plus en plus avec le cyber. Les organisations mexicaines de trafic de drogue (DTO) exploitent les réseaux chinois de blanchiment d’argent (CMLN) et les cryptomonnaies pour masquer les produits illicites. Ces TO ont été documentés utilisant la cybercriminalité en tant que service pour surveiller et intimider les informateurs coopérant avec les forces de l’ordre.
Recommendations
Insikt Group recommande que les organisations opérant au Mexique prennent quatre mesures clés : exploiter les plateformes renseignement sur les menaces pour suivre l’activité de malveillant acteur, les identifiants exposés et dark web communications ; adopter des cadres internationaux tels que le cadre de cybersécurité du NIST (CSF) ou ISO/IEC 27001 en prévision de mandats réglementaires à venir ; mener des exercices de planification de scénarios et de cybersécurité wargame couvrant le ransomware, l’espionnage et le hacktivisme ; et investir dans l’éducation des employés et du grand public à l’hygiène cybernétique, à la reconnaissance du phishing et à incident reporting.
La trajectoire cybernétique à court terme du Mexique dépendra fortement de l’adoption et de la mise en œuvre de la loi fédérale sur la cybersécurité proposée, qui devrait être introduite en 2026 par le parti au pouvoir, MORENA. Même si elle est adoptée, la mise en œuvre complète se déroulera probablement progressivement sur plusieurs années, à mesure que les agences développent des cadres institutionnels. En regardant plus loin, la cybersécurité devrait devenir un pilier central de la relation bilatérale entre les États-Unis et le Mexique, compte tenu de l’approfondissement de la coopération en matière de sécurité et du groupe de travail sur les questions cybernétiques établi en 2022.
À propos Insikt Group®
Insikt Group de Recorded Future , la division de recherche sur les menaces de l'entreprise, comprend des analystes et des chercheurs en sécurité possédant une vaste expérience au sein des gouvernements, des forces de l'ordre, des forces armées et des agences de renseignement. Sa mission est de produire des renseignements qui réduisent les risques pour les clients, permettent d'obtenir des résultats concrets et préviennent les perturbations des activités.
Ressources connexes
Découvrez les points de vue d'experts, les rapports et les outils pour renforcer votre stratégie de cybersécurité.