Paysage CVE d’août 2025
En août 2025, Recorded Future'sInsikt Group® identifié dix-huit vulnérabilité à fort impact qui devraient être prioritaires pour la médiation et la correction. Cela représente une baisse par rapport aux 22 identifiés en juillet.
Cependant, le nombre de vulnérabilité très critiques est resté le même (16) par rapport à juillet. Ces vulnérabilité ont affecté les fournisseurs suivants : Trend Micro, WinRAR, N-able, Cisco, Apple, Citrix, FreePBX, Git, Microsoft, D-Link et Fortinet.
Le mois d’août a été dominé par des défauts Citrix et D-Link, qui représentaient six des dix-huit vulnérabilité. acteur malveillant exploité activement les produits Citrix NetScaler ADC, NetScaler Gateway et Citrix Session Recording, ainsi que les routeurs D-Link DNR-322L et DCS-2530L.
Conclusions du CVE de Recorded Future Insikt Groupd’août 2025 :
- CWE-78 (injection de commandes OS) était la faiblesse la plus couramment exploitée, suivie de CWE-502 (désérialisation des données non fiables) et CWE-288 (contournement d’authentification via un chemin ou canal alternatif).
- L’un des dix-huit vulnérabilité était associé à un Campagnemalveillant : le groupe de menaces lié à la Russie RomCom a exploité CVE-2025-8088 pour livrer une variante SnipBot en backdoor, un téléchargeur RustyClaw et un agent Mythic C2.
- Six des 18 vulnérabilité (CVE-2025-8088, CVE-2025-7775, CVE-2025-57819, CVE-2024-8069, CVE-2013-3893 et CVE-2007-0671) permettaient aux attaquants d’effectuer une exécution de code à distance (RCE). Ces six vulnérabilité ont affecté les produits WinRAR, Citrix, FreePBX et Microsoft.
Points forts de l’exploitation et de la détection
Cette section met en avant un échantillon des vulnérabilité les plus impactants de ce mois-ci, chacun avec une mention Très Critique ou Critique Recorded Future Risk Score; Lorsque cela est applicable, il met également en lumière la disponibilité de modèles Nuclei créés par Insikt Group. Cette section se concentre sur les vulnérabilité disposant de points de contact ou d’analyses techniques disponibles. Il ne met pas en évidence vulnérabilité dont les informations publiques se limitent à une description de la CVE.
acteur malveillant Exploitation active des instances NetScaler de Citrix : CVE-2025-7775
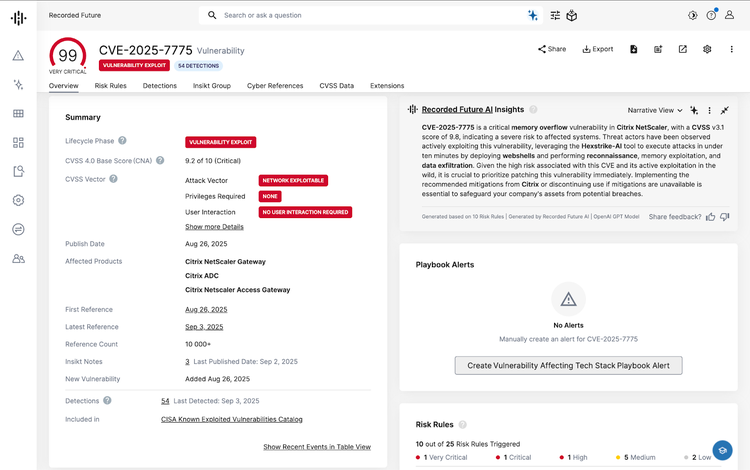
Le 26 août 2025, Citrix a confirmé l’exploitation active de CVE-2025-7775, une vulnérabilité critique de débordement mémoire (CWE-119) affectant les appareils Citrix NetScaler ADC et Gateway. Le vulnérabilité permet aux acteur malveillant non authentifiés d’atteindre le RCE ou le déni de service (DoS). L’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté CVE-2025-7775 à son catalogue des vulnérabilité exploitées connues (KEV) et a exigé que les agences fédérales patchent ou arrêtent les produits affectés d’ici le 28 août 2025.
acteur malveillant exploité cette vulnérabilité dans la nature pour déployer des coquilles web qui établissent la persistance. La chaîne d’attaque consiste à exploiter la faille RCE de pré-authentification sur des instances NetScaler exposées à Internet, permettant l’exécution arbitraire de code et un accès à long terme via des shell web abandonnés. Une exploitation réussie peut entraîner une exfiltration de données, des mouvements latéraux et une compromission totale du réseau. Les configurations concernées incluent les appliances fonctionnant comme serveurs virtuels Gateway/AAA, les serveurs virtuels d’équilibrage de charge (LB) liés à IPv6 ou DBS IPv6, et les serveurs virtuels de routage de contenu (CR) avec HDX. Au moment de la rédaction, 8 926 instances étaient vulnérables à CVE-2025-7775, selon la Shadowserver Foundation. La plupart de ces sites sont géolocalisés en Amérique du Nord (3 364) et en Europe (3 112). Au total, il y a 58 192 instances NetScaler exposées sur Shodan; cependant, tous ne sont pas nécessairement vulnérables, car leurs versions spécifiques sont inconnues.
Citrix a publié des correctifs pour les versions suivantes : 14.1-47.48 et ultérieures, 13.1-59.22 et ultérieures, 13.1-FIPS/NDcPP 13.1-37.241 et ultérieures, ainsi que 12.1-FIPS/NDcPP 12.1-55.330 et ultérieures. Aucune solution de contournement n’est actuellement disponible, et Citrix conseille fortement aux administrateurs de mettre à jour immédiatement. De plus, Citrix a divulgué deux autres vulnérabilitéde haute gravité : CVE-2025-7776, un débordement de mémoire vulnérabilité entraînant un déni de service, et CVE-2025-8424, une faille de contrôle d’accès inapproprié sur l’interface de gestion. Bien que moins critiques, ces vulnérabilité augmentent encore l’urgence des correctifs.
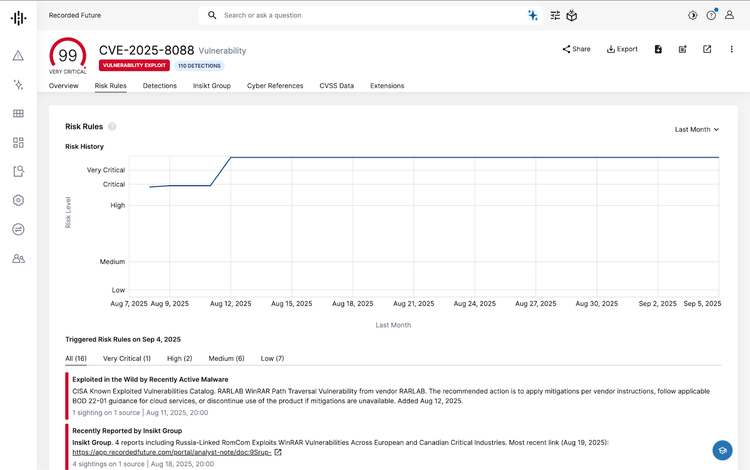
RomCom a exploité CVE-2025-8088 pour livrer une variante Snipbot, RustyClaw et Mythic Agent
Le 12 août 2025, Insikt Group publié un Validated Intelligence Event (VIE) résumant le rapport d’ESET sur le groupe de menace lié à la Russie RomCom (qui chevauche le groupe de menace Recorded Future suit sous le nom de Cuba Ransomware Gang) exploitant CVE-2025-8088, observé entre le 18 et le 21 juillet 2025. CVE-2025-8088 est un vulnérabilité de parcours de chemin dans WinRAR qui permet à un acteur malveillant d’utiliser des flux de données alternatifs (ADS) pour masquer et déployer des fichiers malveillants provenant d’archives apparemment anodines lors de l’extraction. Selon ESET, RomCom a exploité CVE-2025-8088 pour proposer une variante SnipBot en backdoor, un téléchargeur RustyClaw, et un agent Mythic C2. Le 12 août 2025, CISA a ajouté CVE-2025-8088 à son catalogue KEV. Les utilisateurs devraient passer à la version 7.13 de WinRAR.
D’après le blog d’ESET, RomCom a envoyé des emails de phishing contenant des pièces jointes d’archives RAR déguisées en CV. Une fois ouvert, l’archive RAR déposait un fichier raccourci malveillant (LNK) dans le dossier Démarrage de Windows pour persistance ainsi qu’une bibliothèque de liens dynamiques (DLL) ou un exécutable (EXE) malveillant dans le répertoire %TEMP% ou %LOCALAPPDATA% respectivement, selon la chaîne d’exécution.
Dans la première chaîne d’exécution, le fichier LNK utilisait le détournement COM pour exécuter le fichier DLL abandonné (msedge.dll). Le fichier msedge.dll déchifrait le shellcode intégré, puis vérifiait le nom de domaine du système cible par rapport à une valeur codée en dur. Si cela correspondait, msedge.dll exécutait le shellcode déchiffré contenant l’agent Mythic. Une fois actif, l’agent Mythic établit une connexion chiffrée au serveur de commandement et contrôle (C2) de RomCom à hxxps://srlaptop[.]com/s/0.7.8/clarity[.]js. Au moment de la rédaction, l’URL renvoie un message d’erreur (403 Interdit).
Dans la deuxième chaîne d’exécution, le fichier LNK exécutait le fichier EXE abandonné (ApbxHelper.exe), que ESET identifiait comme un binaire CAC PuTTY trojanisé signé avec un certificat de signature de code invalide. Le fichier ApbxHelper.exe déchiffré le shellcode intégré, puis vérifiait la clé RecentDocs du registre pour confirmer qu’au moins 69 documents avaient été récemment ouverts. Si le système remplissait cette condition, le fichier ApbxHelper.exe exécutait le shellcode, que ESET identifiait comme une variante de porte dérobée SnipBot. Une fois en marche, SnipBot se connectait au C2 de RomCom à hxxps://campanole[.]com/TOfrPOseJKZ pour télécharger des charges utiles supplémentaires. Au moment de la rédaction, l’URL renvoie un message d’erreur (403 Interdit).
Dans la troisième chaîne d’exécution, le fichier LNK exécutait le fichier EXE abandonné (Complaint.exe), que ESET identifiait comme un téléchargeur RustyClaw écrit en Rust et signé avec un certificat de signature de code invalide. Le téléchargeur RustyClaw a récupéré un fichier nommé install_module_x64.dll de hxxps://melamorri[.]com/iEZGPctehTZ. Au moment de la rédaction, l’URL était inactive. Selon ESET, le install_module_x64.dll correspondait partiellement aux caractéristiques du téléchargeur MeltingClaw, qui se connectait ensuite à un serveur C2 à hxxps://gohazeldale[.]com pour d’autres opérations malveillantes. Au moment de la rédaction, l’URL renvoie un message d’erreur.
Insikt Group obtenu les échantillons suivants liés à la Campagne de RomCom partagés par ESET auprès de Recorded Future Malware Intelligence :
Compliant.exe(RustyClaw): 0517d413beb3e124e773d7ccc1983b226d6593d1f46a81ba7e79a8b48d6242faMsedge.dll(Mythic agent): e0cbe8f18315a2ee781de48565dc8a087a1564557c42c66067f65c267120c894ApbxHelper.exe(SnipBot backdoor variant): 8082956ace8b016ae8ce16e4a777fe347c7f80f8a576a6f935f9d636a30204e7
L'analyse en environnement isolé a détecté que l'échantillon RustyClaw était malveillant. Basé sur l’analyse du bac à sable et du code statique, l’échantillon effectue les actions suivantes sur la machine d’une victime :
- Récupère les informations système
- Énumère les fichiers et les répertoires
- Arrête les processus en cours d’exécution
- Détecte les débogueurs à l'aide de la fonction IsDebuggerPresent de l'interface de programmation d'application (API).
- Récupère l’heure du système
L'analyse en environnement isolé a détecté l'agent Mythic comme malveillant en raison de ses capacités d'élévation de privilèges et de persistance. L'exemple nécessite regsvr32.exe pour s'exécuter. D’après l’analyse en environnement isolé et l’analyse statique du code, l’échantillon effectue les actions suivantes sur la machine de la victime :
- Exécute du code malveillant par détournement de port COM.
- Récupère les informations système
- Détecte les débogueurs à l’aide de la fonction API IsDebuggerPresent
- Retarde l’exécution en utilisant la fonction API de sommeil pour l’évasion
- Arrête les processus en cours d’exécution
- Récupère l’heure du système
L'analyse en environnement isolé a détecté que la variante de porte dérobée SnipBot était malveillante. Basé sur l’analyse du bac à sable et du code statique, l’échantillon effectue les actions suivantes sur la machine d’une victime :
- Capture d’écran sur le bureau
- Crée une coque inversée
- Vérification de l'activité de la souris pour détecter les environnements de machines virtuelles (VM) et de bacs à sable.
- Enregistre les frappes au clavier de la victime
- Récupère le nom d'utilisateur de l'utilisateur actuellement connecté.
- Récupère les informations système
- Énumère les fichiers et les répertoires
- Récupère le langage système et la géolocalisation de la machine
- Accède et modifie les données du clipboard de la victime
- Arrête les processus en cours d’exécution
- Détecte les débogueurs en utilisant la fonction API GetTickCount pour comparer le temps d'exécution et la fonction API IsDebuggerPresent.
- Récupère l’heure du système
Présumée PoC pour une vulnérabilité de traversée de répertoire à haute gravité affectant WinRAR (CVE-2025-8088), publié sur GitHub
Le 11 août 2025, l’utilisateur GitHub Jordan922 a publié une présumée lettre de recommandation pour CVE-2025-8088. CVE-2025-8088 est une vulnérabilité de traversée de répertoire à haute intensité exploitée qui affecte les versions 7.11 et antérieures de WinRAR. WinRAR est un logiciel Windows pour compresser, décompresser et gérer des fichiers d’archives dans des formats tels que RAR et ZIP. CVE-2025-8088 permet à un acteur malveillant de créer des archives malveillantes qui supplantent les chemins d’extraction, en insérant des exécutables dans des répertoires d’auto-activation comme les dossiers Windows Startup pour déclencher l’exécution automatique à la prochaine connexion et activer le RCE. Le 30 juillet 2025, les développeurs de WinRAR ont publié la version 7.13 de WinRAR pour corriger CVE-2025-8088.
CVE-2025-8088 découle d’une mauvaise gestion par WinRAR des chemins de fichiers lors de l’extraction du contenu des archives. Plus précisément, WinRAR ne parvient pas à assainir et restreindre adéquatement les séquences de parcours de répertoires telles que .. \\ dans des noms de fichiers au sein des archives fabriquées. Cette faille permet à un acteur malveillant de manipuler les chemins d’extraction afin que les fichiers atterrissent en dehors du dossier de destination prévu, y compris les répertoires sensibles de Windows comme le dossier Démarrage. En conséquence, le acteur malveillant peut placer des exécutables ou scripts malveillants à l’intérieur de ces emplacements qui déclenchent une exécution automatique lors de la prochaine connexion utilisateur, contournant ainsi le consentement utilisateur normal et permettant l’exécution arbitraire de code.
D’après le dépôt, le PoC allégué nécessite un chemin de fichier payload et un chemin de fichier RAR de sortie. Une fois fourni, il établit un chemin vers l’exécutable en ligne de commande WinRAR et crée un chemin malveillant contenant ..\..\ séquences pointant vers le dossier Démarrage de l’utilisateur actuel, en ajoutant le nom de fichier de la charge utile spécifiée. Le PoC supprime alors tout espace de travail temporaire existant nommé rar_temp et en crée un nouveau, construisant une structure de dossiers correspondante à l’intérieur de cet espace de travail. Ensuite, le PoC copie le fichier de charge utile dans la position cible à rar_temp. Ensuite, le PoC appelle WinRAR avec les arguments a -ep de créer une archive RAR qui préserve le chemin relatif malveillant afin que la charge utile atterrisse dans le dossier Startup lorsqu’elle est extraite sur une version vulnérable de WinRAR. Le processus s’arrête en cas d’erreur WinRAR, et en cas de succès, le PoC affiche la confirmation de la création réussie de l’archive ainsi que des avertissements pour tester exclusivement dans un environnement contrôlé.
Le groupe® Insikt de Recorded Future n’a pas testé la précision ou l’efficacité de cette personne. Au moment de la rédaction de cet article, la preuve de concept a obtenu neuf « étoiles » et a été dupliquée quatre fois sur GitHub.
Groupe® Insikt validé TTP: Utilisation des noyaux pour détecter CVE-2025-8875 et CVE-2025-8876, deux vulnérabilité critiques de désérialisation insécurisée et d’injection de commande dans un N-central N-capable
Le 13 août 2025, CISA a ajouté CVE-2025-8875 et CVE-2025-8876 à son catalogue KEV. Les deux défauts affectent N-central N-capable avant la version 2025.3.1 ; Les utilisateurs doivent donc passer à la version 2025.3.1 ou ultérieure. N-central est une plateforme de surveillance et de gestion à distance (RMM) utilisée par les fournisseurs de services managés (MSP) pour administrer, automatiser et sécuriser de manière centralisée les environnements informatiques clients.
CVE-2025-8875 est une vulnérabilité critique de désérialisation non sécurisée qui permet aux attaquants authentifiés d’exécuter du code localement. CVE-2025-8876 découle d’une mauvaise nettoyage des entrées utilisateur et permet aux attaquants authentifiés d’injecter des commandes du système d’exploitation. D’autres détails techniques ne sont pas disponibles.
Insikt Group® a créé des modèles Nuclei, disponibles pour les clients de Recorded Future, pour détecter les CVE-2025-8875 et CVE-2025-8876. Les deux modèles envoient une requête HTTP GET à la page de connexion de N-central et vérifient que la réponse contient la chaîne class="ncentral", renvoie un code d'état 200 OK et que la version détectée est antérieure à 2025.3.1.
Ce modèle effectue une détection de version à faible impact en envoyant une requête GET standard au point de terminaison /login du serveur. Il inspecte passivement le contenu de la page retournée et le code de statut pour confirmer l’identité du produit et compare la version signalée à une plage de points vulnérables connus. Aucune charge utile n’est envoyée, aucune authentification n’est tentée, et aucun état du système n’est modifié. Les observables attendus sont limités à une requête HTTP de routine dans les journaux d’accès. Insikt Grouples modèles Nuclei sont destinés uniquement à une utilisation dans des environnements autorisés.
Au moment de la rédaction, il y avait 2 554 cas exposés au nord central sur Shodan, dont la plupart sont géolocalisés aux États-Unis, suivis par l’Allemagne, l’Australie, le Royaume-Uni (Royaume-Uni) et les Pays-Bas. Cependant, tous ne sont pas nécessairement vulnérables, car Shodan ne révèle pas les chaînes de versions spécifiques pouvant être extraites via des requêtes ciblées comme celle utilisée dans ce modèle.
Outil présumé de scanner PoC pour une vulnérabilité critique RCE affectant Cisco Secure FMC (CVE-2025-20265), publié sur GitHub
Le 15 août 2025, l'utilisateur GitHub jordan922 a publié un outil de scanner PoC présumé pour CVE-2025-20265. CVE-2025-20265 est une vulnérabilité RCE critique affectant les versions 7.0.7 et 7.7.0 du logiciel Cisco Secure Firewall Management Center (FMC) si l'authentification Remote Authentication Dial-In User Service (RADIUS) est activée. RADIUS est un protocole réseau qui fournit une authentification, une autorisation et une comptabilisation (AAA) centralisées pour les utilisateurs qui se connectent et utilisent un service réseau. Le logiciel Cisco Secure FMC gère, surveille et applique les politiques de sécurité sur l'ensemble des pare-feu Cisco Secure. La vulnérabilité CVE-2025-20265 permet à un acteur malveillant distant et non authentifié d'injecter et d'exécuter des commandes arbitraires avec des privilèges élevés sur un logiciel Cisco Secure FMC vulnérable, pouvant potentiellement conduire à une compromission totale du système. Le 14 août 2025, Cisco a publié les versions 7.0.8 et 7.7.1 du logiciel Cisco Secure FMC pour corriger la vulnérabilité CVE-2025-20265.
CVE-2025-20265 découle d’une gestion inappropriée par Cisco Secure FMC des entrées fournies par l’utilisateur lors du processus d’authentification RADIUS. Plus précisément, FMC ne valide pas correctement et ne désinfecte pas les chaînes d’identifiants fournies par un utilisateur distant lors de l’authentification RADIUS. Cette faille permet à un acteur malveillant d’intégrer des commandes de shell fabriquées dans l’entrée identifiante, que le système traite dans le cadre de la routine d’authentification. En conséquence, ces commandes s’exécutent avec des privilèges élevés sur le logiciel vulnérable Cisco Secure FMC, accordant au acteur malveillant contrôle total du système et la capacité de contrôler tous les pare-feux connectés.
D’après le dépôt, le point de vue présumé nécessite un nom d’utilisateur et un mot de passe ainsi qu’une URL cible ou un fichier contenant les URL cibles. Une fois fourni, le PoC s’authentifie auprès de chaque système Cisco FMC en demandant un jeton d’accès au point d’accès /api/fmc_platform/v1/auth/generatetoken . Avec ce jeton, il interroge le point de terminaison /api/fmc_platform/v1/info/serverversion pour récupérer la version logicielle rapportée du système. Le PoC normalise ensuite la chaîne de versions (par exemple, en supprimant les identifiants de construction) et la compare aux versions connues affectées. Si elle correspond, le PoC envoie un message d’avertissement, indiquant que le système est vulnérable. Sinon, la personne de couleur affiche un message « OK » avec un rappel de vérifier l’avis officiel de Cisco. Quel que soit le résultat, le PoC conclut chaque rapport en notant que l’exploitation nécessite que RADIUS soit activé pour la gestion web ou secure shell (SSH).
Le groupe® Insikt de Recorded Future n’a pas testé la précision ou l’efficacité de cette personne. Au moment où j’écris ces lignes, le PoC a obtenu trois « étoiles » et a été forké une fois sur GitHub.
Blog technique et preuve de concept présumée concernant une vulnérabilité critique d'injection de commandes avant authentification affectant Fortinet FortiSIEM (CVE-2025-25256)
Le 15 août 2025, la société de cybersécurité watchTowr (watchtowrlabs sur GitHub) a publié un blog technique détaillant CVE-2025-25256. CVE-2025-25256 est une vulnérabilité critique d’injection de commandes pré-authentification dans Fortinet FortiSIEM, affectant la version 5.4.x et toutes les versions de la 6.1 à la 7.3.1. FortiSIEM est la plateforme de gestion de l’information et des événements (SIEM) pour les entreprises de Fortinet, qui fournit la corrélation d’événements en temps réel, la détection des menaces et la réponse incident à travers les environnements cloud, réseau et terminaux. CVE-2025-25256 permet à des acteur malveillant non authentifiés d’atteindre la RCE sur l’hôte SIEM, accordant un contrôle total sur un système destiné à être la plateforme centrale de surveillance de sécurité d’une entreprise. Selon l’avis de Fortinet, le code d’exploitation circulait déjà dans la nature au moment de la divulgation. Le 12 août 2025, Fortinet a publié les versions 7.3.2 de FortiSIEM, 7.2.6, 7.1.8, 7.0.4, et 6.7.10 pour corriger CVE-2025-25256, tout en exigeant que les versions plus anciennes migrent vers une version fixe. Si la mise à niveau n’est pas possible, les utilisateurs peuvent limiter l’accès au port phMonitor (7900) comme solution de contournement.
CVE-2025-25256 découle du composant phMonitor de FortiSIEM, un binaire C++ écoutant sur le port 7900 via un appel de procédure distante propriétaire (RPC) enveloppé par la sécurité de la couche transport (TLS) qui surveille l’état des processus et la distribution des tâches. Au sein de ce binaire, la fonction phMonitorProcess::handleStorageArchiveRequest traite les entrées XML reçues des clients. Dans les versions vulnérables, l’analyseur XML extrait des paramètres, notamment <archive_storage_type>, <archive_nfs_server_ip>, et <archive_nfs_archive_dir>. Lorsque le type de stockage est défini sur NFS, la fonction construit une chaîne de commande qui invoque /opt/phoenix/deployment/jumpbox/datastore.py avec les paramètres extraits. Plus précisément, la logique vulnérable se produit lorsque la fonction transmet l'adresse IP du serveur de système de fichiers réseau (NFS) et le répertoire d'archive à la commande en utilisant ShellCmd::addParaSafe, une routine de nettoyage défectueuse qui échappe exclusivement les guillemets au lieu de valider ou de contraindre l'entrée. Cette routine rudimentaire permet l'injection de métacaractères shell.
En conséquence, acteur malveillantvaleurs contrôlées par à l’intérieur de <archive_nfs_archive_dir> (ou <archive_nfs_server_ip>) pouvaient échapper à la structure argumentale prévue et injecter des commandes shell arbitraires. Puisque la commande s’exécute via phMiscUtils::do_system_cancellable, le shell système interprète directement l’entrée malveillante. Les vérifications effectuées avant l’exécution, telles que la vérification du rôle du processus, l’analyse du XML valide et la garantie de l’existence des éléments XML requis, ne parviennent pas à atténuer ce vecteur d’injection. Ainsi, en envoyant une charge utile XML conçue vers le port 7900, un acteur malveillant non authentifié à distance peut déclencher l’exécution de commandes avec les privilèges de FortiSIEM.
watchTowr a partagé une charge utile XML PoC présumée qui exploite CVE-2025-25256 pour écrire un fichier dans le répertoire /tmp/boom . La charge utile XML contient la chaîne malveillante touch${IFS}/tmp/boom à l’intérieur du champ <archive_nfs_archive_dir> . Lorsque la fonction phMonitorProcess::handleStorageArchiveRequest analyse le XML, elle extrait cette valeur et la transmet à la ligne de commande via ShellCmd::addParaSafe. Puisque cette routine échappe exclusivement aux guillemets et ne valide ni ne contraint l’entrée, les backticks injectés et la séquence de ${IFS} restent intacts. La fonction construit ensuite une chaîne de commandes destinée à exécuter /opt/phoenix/deployment/jumpbox/datastore.py avec des paramètres normaux ; cependant, la valeur du répertoire d’archive malveillante sort du contexte de l’argument. Une fois que la chaîne de commandes atteint phMiscUtils::do_system_cancellable, la shell système interprète la charge utile injectée et exécute touch /tmp/boom, réalisant une exécution arbitraire de commandes avec les privilèges de FortiSIEM.
watchTowr a également partagé un générateur d’artefacts de détection basé sur Python pour détecter les instances FortiSIEM vulnérables au CVE-2025-25256. Le script nécessite une adresse IP cible et un argument de commande. Une fois fourni, le script insère la commande dans une charge utile XML conçue sous le champ <archive_nfs_archive_dir> . Il construit ensuite un en-tête de paquet contenant des métadonnées telles que le type et la longueur de la charge utile, ajoute le contenu XML et livre le message via une connexion TLS au port 7900. Si la cible exécute une version vulnérable de FortiSIEM, la fonction phMonitorProcess::handleStorageArchiveRequest analyse le XML et transmet la valeur du répertoire d’archive malveillant à la chaîne de commandes en utilisant la routine ShellCmd::addParaSafe défectueuse. Puisque la routine échappe exclusivement aux guillemets et ne limite pas l’entrée, la valeur injectée reste intacte et s’enchaîne dans phMiscUtils::do_system_cancellable, où la coquille système l’interprète et l’exécute. Cette séquence fait exécuter la commande fournie sur l’hôte, ce qui entraîne un effet observable que les défenseurs peuvent surveiller pour valider l’exploitabilité et tester la couverture de détection.
Au moment de la rédaction, le générateur d’artefacts de détection a obtenu seize « étoiles » et a été fourché quatre fois sur GitHub.
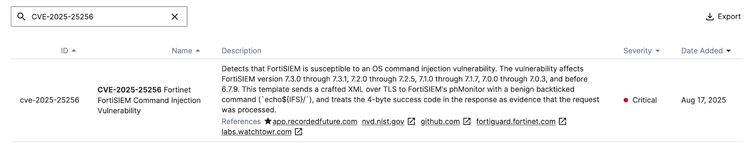
Insikt Group a créé un modèle Nuclei, disponible pour les clients de Recorded Future, pour détecter la CVE-2025-25256. Le modèle établit une connexion TLS avec le service phMonitor de FortiSIEM sur le port 7900 et envoie une charge utile XML enveloppée dans un en-tête RPC phMonitor. Le XML définit archive_storage_type=nfs et exécute une commande `echo${IFS}/` ` avec des guillemets inversés dans archive_nfs_archive_dir. Le module de correspondance du modèle recherche le code de succès de 4 octets \x01\x00\x00\x00 comme preuve que la requête a été acceptée et traitée.
Ce modèle utilise une charge utile de preuve d'exécution à faible impact qui ne modifie pas l'état du système (aucune écriture de fichier ni persistance). Il envoie le XML spécialement conçu mentionné ci-dessus qui exécute une commande bénigne (echo${IFS}/) et correspond ensuite à la réponse au niveau du protocole du service plutôt qu'à la sortie de la commande. Les éléments observables attendus peuvent inclure un processus enfant de courte durée et les journaux du service FortiSIEM ; aucun trafic réseau sortant n’est prévu. Les modèles Nuclei d'Insikt Group sont destinés à être utilisés uniquement dans des environnements autorisés.
Au moment de la rédaction, il y avait 413 instances de FortiSIEM sur Shodan, la plupart étant géolocalisées aux États-Unis, au Canada, en Inde, au Kenya et à Singapour. Cependant, tous ne sont pas nécessairement vulnérables, car Shodan ne révèle pas les chaînes de version spécifiques qui peuvent être extraites via des requêtes ciblées.
Divulgations vulnérabilité en vue d’août 2025
Recorded Future Risk Score vont de « Aucun » (0) à « Très critique » (90-99) et peuvent évoluer avec de nouvelles analyses et sources. Le groupe® Insikt a identifié 1 037 vulnérabilité divulgués en août avec des scores de risque de 65 ou plus (élevé à très critique) selon les données futures® enregistrées. Le tableau ci-dessous liste les dix-huit vulnérabilité qui ont été activement exploitées en août sur la base de données Recorded Future .
Le tableau ci-dessous fournit également des exemples de preuves de concept publiques identifiées par Insikt Group. Ces personnes de couleur n’ont pas été testées pour leur précision ou leur efficacité. Les équipes de gestion vulnérabilité doivent faire preuve de prudence et vérifier la validité des preuves de concept avant de procéder aux tests.
—
Partition
Table 1: Liste des vulnérabilité qui ont été activement exploités en août selon Recorded Future données.
Comment Recorded Future réduit le risque lié aux CVE
Des informations en temps opportun et pertinentes sur les vulnérabilité dans votre environnement ainsi que chez vos fournisseurs et fournisseurs sont essentielles pour réduire les risques. Découvrez comment Recorded Future peut soutenir votre équipe en augmentant la visibilité, en améliorant l’efficacité et en permettant des décisions confiantes.
Les renseignements sur les vulnérabilités – prioriser vulnérabilité basés sur la probabilité d’exploitation – pas seulement sur la gravité. Comprenez facilement le risque d’exploitation ainsi que la gravité, ainsi que des renseignements contextualisés en temps réel pour vous aider à prendre rapidement des décisions confiantes, corriger ce qui compte et prévenir les attaques.
Renseignements sur la surface d’attaque – Identifier les actifs en ligne vulnérables à un CVE spécifique. Renseignements sur la surface d’attaque offre une vue extérieure de votre organisation pour vous aider à découvrir, prioriser et répondre activement aux actifs inconnus, vulnérables ou mal configurés.
Renseignements de tiers – Obtenez une vision extérieure de la posture de sécurité de vos fournisseurs et partenaires. Éliminez les cycles de recherche et de communication longs avec les fournisseurs grâce à la possibilité d’évaluer rapidement vulnérabilité dans leurs systèmes orientés vers Internet.
Insikt Group – Obtenez l’accès à des rapports exclusifs sur les nouvelles vulnérabilité et tendances de l’équipe d’experts de Recorded Future, le Insikt Group. Téléchargez des modèles Nuclei créés par Insikt Group pour sélectionner des CVE afin de tester des instances potentiellement vulnérables.
Recorded Future Services Professionnels – Collaborez avec notre équipe de Services Professionnels sur un engagement d’analyse vulnérabilité. Conçu pour doter votre équipe de stratégies avancées afin d’identifier, prioriser et atténuer efficacement les menaces, ce programme explore les technologies et opérations essentielles à un programme de gestion vulnérabilité réussi. (Découvrez comment notre équipe de services professionnels peut vous aider à élever votre équipe en regardant notre récent atelier sur la priorisationvulnérabilité )
À propos d'Insikt Group :
L'équipe de recherche sur les menaces d'Insikt Group de Recorded Future est composée d'analystes, de linguistes et de chercheurs en sécurité ayant une expérience approfondie dans le gouvernement et l'industrie.
Insikt Group publie des renseignements sur les menaces à l'intention de la communauté d'analystes de Recorded Future dans des billets de blog et des notes d'analystes.