Splunk y Recorded Future
Obtén una perspectiva externa de tus amenazas.
Accede a la sinergia definitiva entre análisis de datos e inteligencia de amenazas.
An average of 67% of alerts that a SOC team receives are ignored and 97% of analysts worry a critical alert will be missed due to alert volume and quality. The combination of Splunk’s world class SIEM and data-driven insights with the most comprehensive threat intelligence cloud platform helps you make sure your team is focused on the alerts that matter.
Cómo trabajan juntos Recorded Future y Splunk.
Foundational Visibility
Foundational Visibility
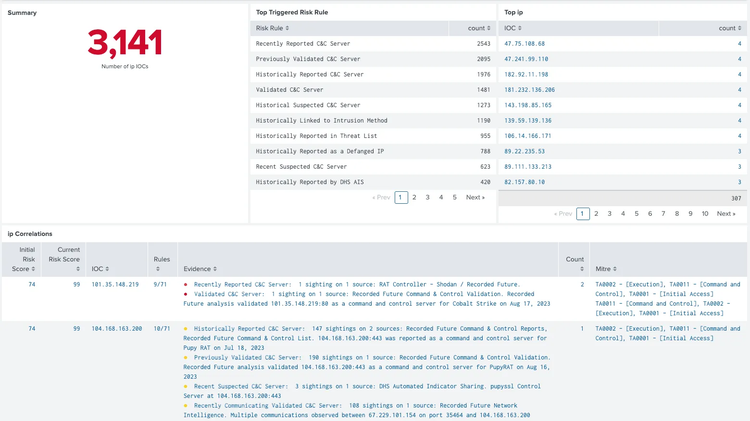
Enhance visibility throughout hybrid environments by harnessing the power of threat intelligence from Recorded Future. By seamlessly correlating internal logs with external threat intelligence, clients gain invaluable insights and a comprehensive view of potential threats.
Benefits
- Risk lists to drive correlation rules
- Use case specific correlation dashboards
- Pre-built use cases and security dashboards with MITRE ATT&CK
Prioritized Actions
Prioritized Actions
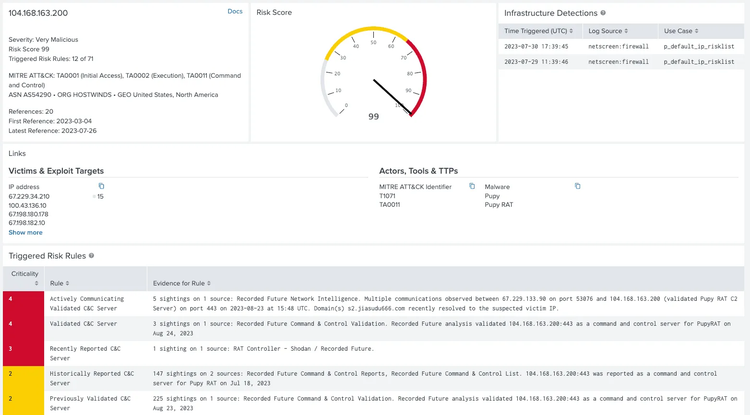
Agilizar la respuesta aprovechando la información contextual sobre indicadores maliciosos. Con la amplia recopilación de datos de Recorded Future sobre adversarios y sus intenciones, la infraestructura que construyen y sus organizaciones objetivo, los clientes obtienen información valiosa, directamente dentro de Splunk. Esta integración elimina la necesidad de realizar investigaciones manuales para recopilar contexto sobre los Indicadores de Compromiso (IOC) presentes en tu entorno, reduciendo significativamente el tiempo de respuesta. Al liberar tus recursos de tareas tediosas de investigación, puedes dedicar más atención a una respuesta a incidentes oportuna y eficaz, cerciorando una mitigación rápida de las amenazas.
Benefits
- Paneles de enriquecimiento para un triaje más rápido
- Tarjetas de Inteligencia para respuesta informada a incidentes
Proactive Response
Proactive Response
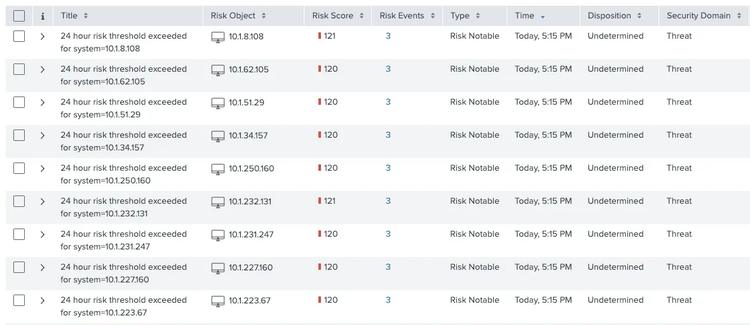
Empodera a tu organización para abordar proactivamente las amenazas y alejar de las medidas reactivas aprovechando la inteligencia. Juntos, Recorded Future y Splunk equipan a los equipos de operaciones de seguridad con la información esencial necesaria para adelantar a posibles amenazas.
Características
- Caza de amenazas con Sigma Rules del equipo de investigación de Recorded Future
- Inclusión de inteligencia Recorded Future en el Marco de Alertas Basado en Riesgos
- Identificar cambios en los actores amenazantes y malware rastreados e iniciar una búsqueda de actividad relacionada
Optimized Security Workflows
Optimized Security Workflows
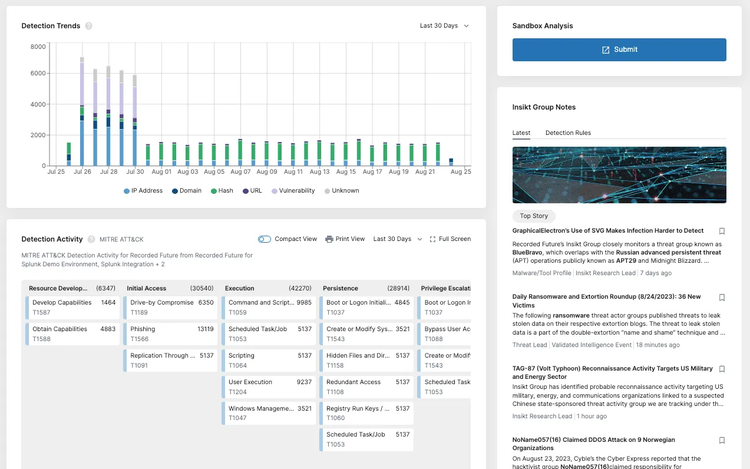
Optimiza eficazmente tus flujos de trabajo de seguridad aprovechando manuales predefinidos que incorporan inteligencia Recorded Future dentro de Splunk SOAR. Estos manuales permiten a los equipos de seguridad agilizar sus procesos de respuesta y mejorar la eficacia de las operaciones de seguridad. Además, con el Panel de Control de SecOps de Recorded Future, los clientes obtienen una visión consolidada de todo su panorama de amenazas, lo que permite una monitorización exhaustiva y una defensa proactiva.
Características
- Playbooks SOAR preconstruidos
- Flujos de trabajo de respuesta a incidentes
- Panel de control de SecOps