Typosquatting: combatir el phishing con lanza con Recorded Future
Key Takeaways
- El spear phishing es una de las amenazas más persistentes y activas para las compañías.
- Identificar dominios con tipografía es una defensa proactiva contra el spear phishing.
- Es posible identificar los dominios y las direcciones IP asociadas antes de los ataques.
- En un dominio activo, identificamos 91 dominios registrados que fueron suplantados mediante errores tipográficos.
- En menos de 10 minutos pudimos emitir alertas proactivas.
El spear phishing cuesta millones a las compañías
El spear phishing es un desafío persistente tanto para las grandes como para las pequeñas organizaciones.
Consistiendo únicamente en un email y un enlace o archivo adjunto envenenado, se cree que el spear phishing es el método de entrada en los recientes ataques a la Convención Nacional Demócrata, la Agencia Mundial Antidopaje, así como en la oleada de ataques de ransomware contra organizaciones sanitarias.
Según el FBI, una única variante de spear phishing dirigida a ejecutivos de empresas ha provocado pérdidas por valor de 2.300 millones de dólares en los últimos tres años.
El aspecto clave de estos ataques es el uso de direcciones de email o URL que se parecen al dominio de una organización. Es mucho más probable que los destinatarios abran un email cuando conocen al remitente o a la organización que lo envía. Es posible registrar dominios para aprovechar los errores humanos de escritura o lectura por parte de cualquier persona en el mundo. El registro deliberado de dominios por su similitud con dominios populares ya existentes se denomina typosquatting.
Tainted emails are growing as an attack vector, due to their simplicity and effectiveness. According to the APWG (Anti-Phishing Working Group), the number of spear phishing websites increased 250% from the fourth quarter of 2015 to the first quarter of 2016, with the most targeted sector being the retail/service sector. The financial and payment services sectors comprise 18.67% and 14.74%, respectively. "Well-crafted spear phishing attacks are now an everyday occurrence across our enterprise," says Keith Golden, CIO at Econolite Group, Inc.
Vulnerabilidades de Typosquatting
El typosquatting toma el dominio de una compañía y manipula los personajes en dominios casi idénticos; ejemplo[.]com puede convertir en exanple[.]com.
A simple vista, esto puede pasar desapercibido para el usuario que haga clic en un enlace. Los atacantes registran miles de dominios que difieren de las URL de las organizaciones objetivo en un solo carácter, por razones que van desde lo nefasto hasta lo totalmente malicioso. Los dominios suplantados mediante typosquatting, también conocidos como secuestro de URL, pueden emplear en campañas de spear phishing contra empleados o clientes de la compañía, ataques de watering hole, ataques de descarga automática o incluso para recopilar emails enviados por error al dominio. En nuestra investigación, 52 de los dominios typosquatting tenían servidores de intercambio de correo asociados.1
La mayoría de las organizaciones emplean algún tipo de servicio de bloqueo junto con la formación de usuarios para combatir el spear phishing. Desafortunadamente, los servicios de bloqueo no son omniscientes, y la mayoría de las organizaciones probablemente acabarán siendo víctimas de intentos de spear phishing en algún momento.
Creíamos que había una respuesta mejor, y nuestros clientes también.
Creamos un flujo de trabajo empleando funciones propietarias en Recorded Future para combatir proactivamente el typosquatting de dominios y sus direcciones IP asociadas. Este flujo de trabajo:
- Identifica posibles dominios con tipografias.
- Determina la prevalencia de los dominios de typosquatting.
- Enriquece los dominios en Recorded Future.
- Correlaciona los dominios con sus direcciones IP de alojamiento.
- Identifica malware mediante hashes asociados.
- Establece un sistema de vigilancia preventiva contra futuras campañas de spear phishing.
Empleando el dominio de una compañía financiera estadounidense, nuestra investigación identificó 226 posibles dominios typosquated, de los cuales 91 estaban registrados. Correlacionamos los dominios registrados con 52 direcciones IP de alojamiento, de las cuales 19 tenían un puntaje de riesgo Recorded Future de 65 o superior. Muchas de las direcciones IP actuaban como servidores C&C para BlackIce, Ramnit y njRAT, mientras que algunas de las campañas de typosquatting más dirigidas servían al malware ZeuS.
En total, identificamos ocho firmas de malware y 54 asociadas relacionadas con las direcciones IP typosquated.
También documentamos la creación de monitorización dentro de Recorded Future como medida proactiva contra el phishing submarino futuro. Creamos alertas en Recorded Future sobre futuras menciones de los dominios, nuevas menciones de las direcciones IP y cualquier escalada en el puntaje de riesgo de Recorded Future para cualquiera de las direcciones IP que tiparan en typosquatting.
Flujo de trabajo de investigación
Nuestra investigación requería una forma automatizada de generar varios dominios de tipografía probables. Tras identificar estos dominios, un analista de inteligencia de amenazas podría asociarlos para determinar si están registrados activamente y determinar la dirección IP.
Aunque este proceso puede realizar manualmente, nuestro objetivo es reducir el tiempo que el analista dedica a este proyecto. Incluso con una lista de dominios y direcciones IP, el valor para los analistas proviene de la clasificación de estos IOCs (indicadores de compromiso).
Un reporte reciente de laboratorio demostró una reducción en el tiempo para triaje de un evento de seguridad de tres minutos a 1,2 segundos. En una prueba con analistas de Recorded Future, pudimos reproducir el tiempo de este flujo de trabajo completo a menos de 10 minutos en total.
Existen programas gratis disponibles para evaluar dominios de typosquatting desde un dominio semilla.2 Para nuestra investigación, usamos DNStwist, disponible en GitHub.3 DNStwist es un motor de permutación de nombres de dominio que puede comprobar variaciones frente a registros NS y MX, resoluciones a direcciones IPv4 o IPv6, y volcar los resultados en formatos CSV o JSON.
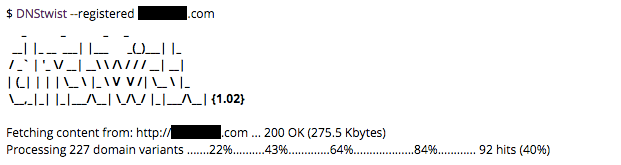
DNStwist identifica variantes de dominio y direcciones IP asociadas.
Para nuestra investigación, limitamos los resultados a los dominios registrados y las direcciones IP asociadas, y exportamos la lista a un archivo CSV. (Si bien nos centraremos en un flujo de trabajo manual, en proyectos futuros se podría automatizar la ejecución diaria de DNStwist, enviar los resultados a un archivo JSON y, a continuación, generar una llamada a la API de Recorded Future para automatizar este flujo de trabajo).
DNStwist proporciona el tipo de tipografía de dominio, la URL, la IP de alojamiento, el NS y el MX, si procede. A partir de esta lista, podemos empezar a analizar cada dominio. Para esta investigación, evaluamos el dominio, determinamos la dirección IP donde se resuelve el dominio, encontramos los valores hash asociados y determinamos el riesgo de cada hash.
DNStwist identificó 91 dominios typosquatted que fueron registrados. 51 de estos dominios se resolvieron a solo 14 direcciones IP. Una dirección IP, 141.8.224.93, contenía siete permutaciones del dominio de la firma financiera estadounidense. Un actor malicioso que apunta a una compañía, o a sus clientes, puede registrar múltiples dominios typosquateados para aumentar las probabilidades de un ataque exitoso.
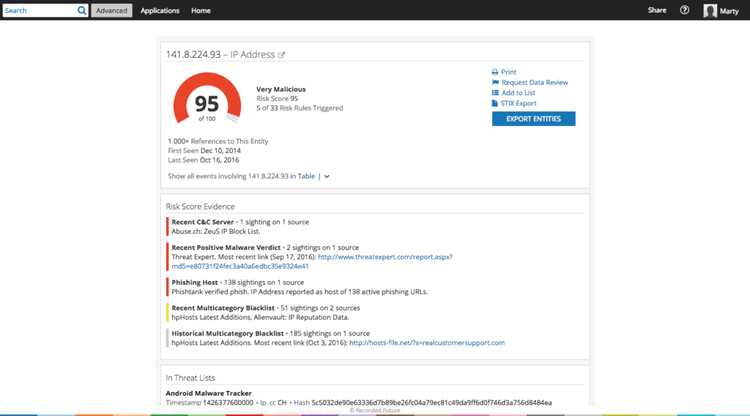
Las Tarjetas™ de Inteligencia Futura Grabada resumen los tipos clave de entidades de seguridad de la información, en este caso una dirección IP.
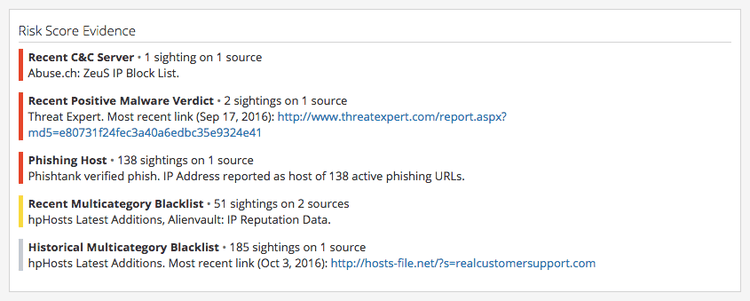
Recorded Future proporciona transparencia sobre las reglas de riesgo activadas actualmente para cada indicador.
Nuestro puntaje de riesgos se basa en las reglas de riesgo Recorded Future; esta dirección IP aparece en la lista de bloqueo de IP de Abuse.ch Zeus, así como en Phishtank, como alojador de URLs activas de phishing. Aunque comúnmente se asocia con el robo de credenciales bancarias, Zeus fue empleado para infiltrar en el Departamento de Transporte y en otras compañías no bancarias y robar datos.
Dos direcciones IP alojaban seis dominios cada una. La primera dirección IP, 69.172.201.153, tiene un puntaje de riesgo de 89 sobre 100, debido a que aparece como un host de phishing y está vinculada a njRAT, según VirusTotal. njRAT es un malware de acceso remoto muy extendido que fue empleado por actores estatales y activistas informáticos.
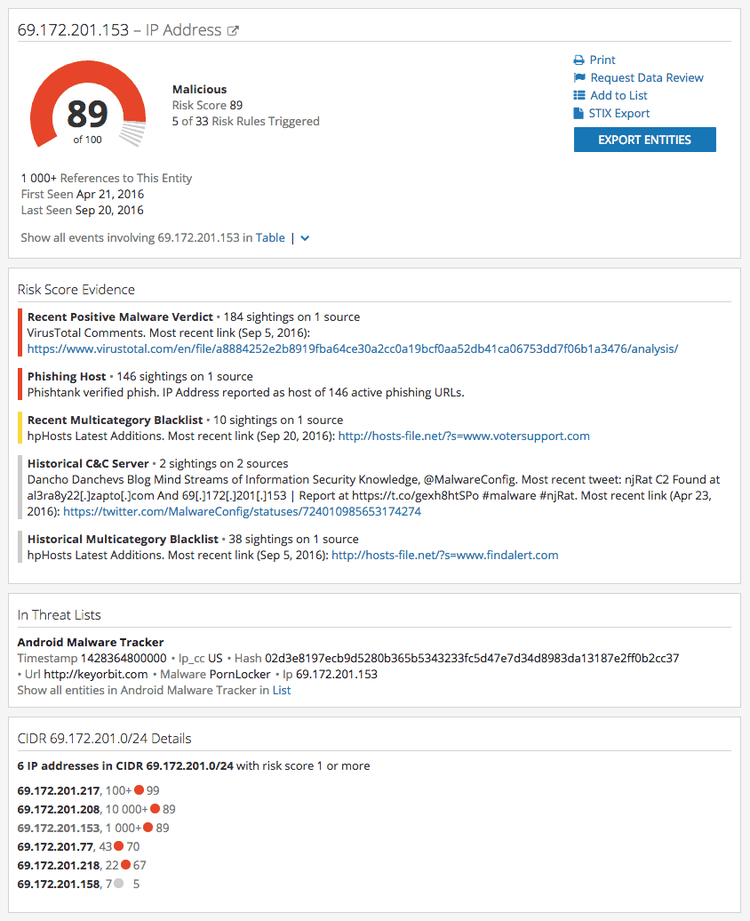
El puntaje global de riesgo es un número entre 0 y 99, determinado por qué reglas se activan actualmente.
En el momento de esta publicación, la segunda dirección IP, 209.15.13.134, tiene un puntaje de riesgo de 10 sobre 100. Esta dirección IP activó dos de nuestras reglas históricas: la lista negra histórica multicategoría y los proxies abiertos históricos.
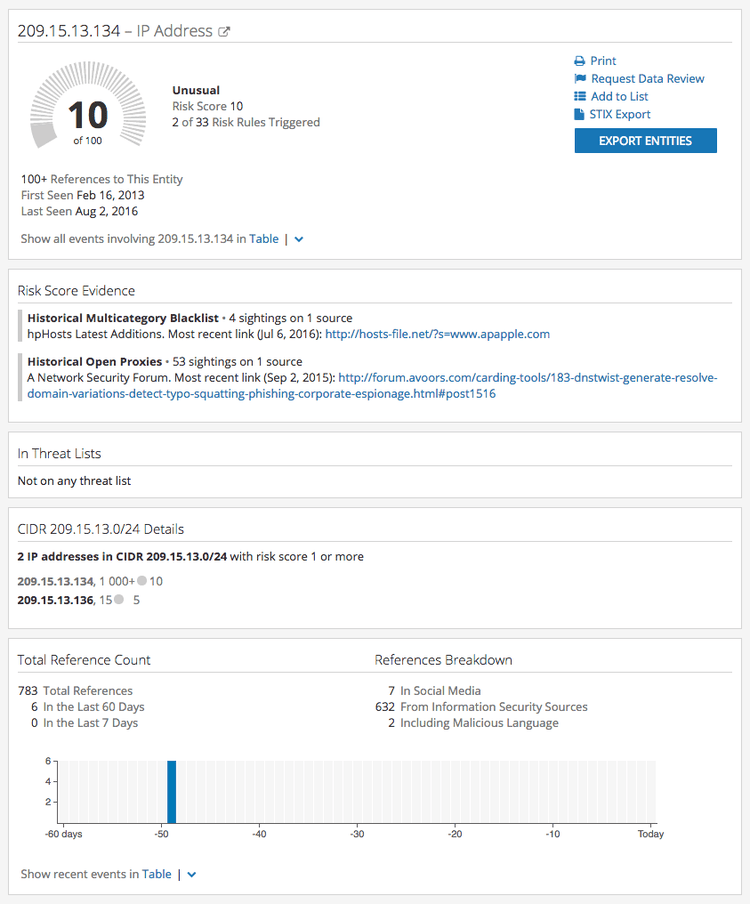
Las reglas de riesgo histórico muestran direcciones IP que anteriormente se consideraban riesgosas pero que no aparecen en las listas de amenazas.
En Recorded Future, las reglas de riesgo históricas asignan el riesgo en función de los IOC que previamente cumplieron con las reglas de riesgo. Si bien la propiedad intelectual puede quedar fuera de una lista negra o una regla de riesgo por caducidad, la inactividad no siempre significa ausencia de riesgo. En este caso, la dirección 209.15.13.134 tiene seis dominios registrados mediante typosquatting.
Podemos evaluar esta propiedad intelectual empleando las extensiones OMNI Intelligence Socios en Tarjetas™ de Inteligencia Recorded Futures. Estas extensiones pueden proporcionar contexto adicional sobre dominios, IPs y hashes dentro de Recorded Future. Empleando la extensión DomainTools OMNI en la Tarjeta™ de Inteligencia, vemos que hay 182.478 dominios alojados en 209.15.13.134, incluyendo wwwhamptoninn[.]com, wwwszillow[.]com, y www.britneyspears[.]com, entre otros.
Una vez que identificamos los dominios y IPs tipografiados, podemos crear una lista en Recorded Future con todo el espectro de dominios probablemente tipografiados. Esta lista puede usar para iniciar una alerta para cualquier dominio. La regla de alerta coincidirá con información adicional sobre los dominios de typosquatting registrados, y también coincidirá con nueva información sobre los dominios de typosquatting que aún no se observó en nuestros datos de amenazas. En el caso de la URL de la compañía financiera estadounidense, DNStwist genera un total de 226 dominios posibles.
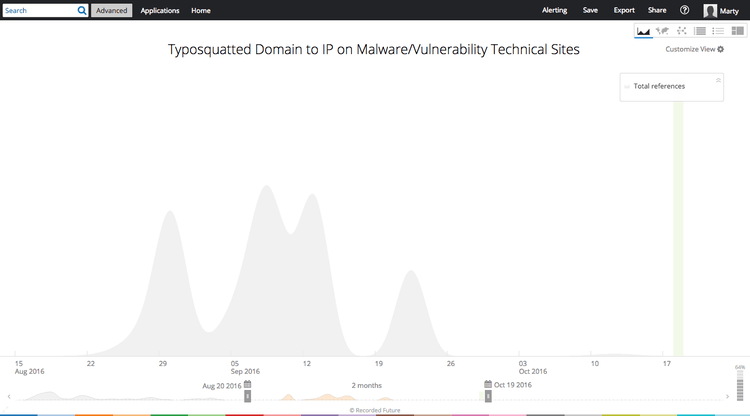
Vista de la línea temporal de la actividad de IP typosquatted en los últimos 60 días.
Del mismo modo, podemos monitorizar las direcciones IP que alojan los dominios typosquatted en Recorded Future. Recorded Future muestra 1.566 referencias a estas direcciones IP en los últimos 60 días. La mayoría de estas referencias son reportes de malware o técnicos. El modo de análisis también nos permite visualizar el contexto alrededor de las direcciones IP. Lo más interesante sería el malware asociado.
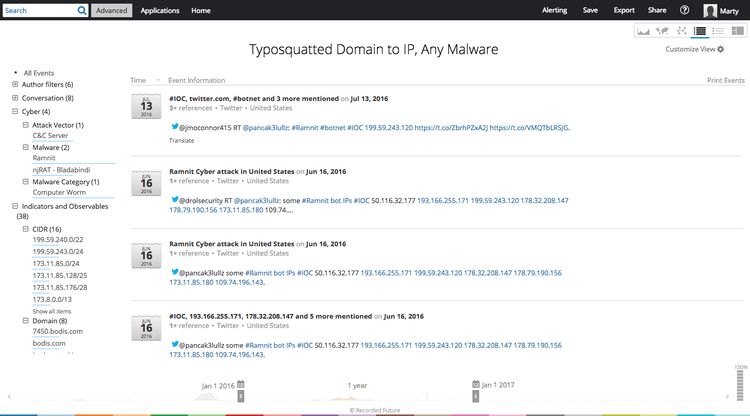
Vista de tabla de la tipografía de direcciones IP y cualquier malware.
Podemos perfeccionar nuestra búsqueda en Intel comparando estos dominios de typosquatting con solo Intel que mencione específicamente una familia o herramienta de malware. Con esta revisión, encontramos que se mencionan dos malwares asociados en el contexto de las direcciones IP de tipografia: Ramnit y njRAT. Podemos correlacionar aún más los archivos maliciosos investigando los valores hash asociados a las direcciones IP typosquated.
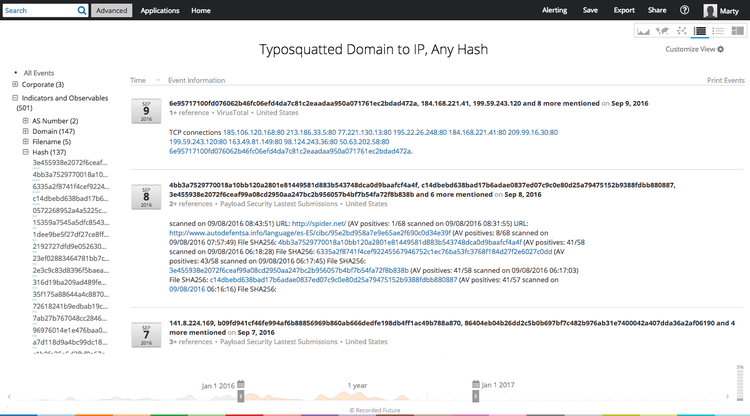
Typosquatting de direcciones IP y valores hash puede identificar malware correlacionado.
Al correlacionar las direcciones IP con los valores hash, identificamos 132 hashes. (Nota sobre la relevancia: debido a la amplitud del abuso en estas IP, es muy probable que muchos de estos hashes estén solo tangencialmente relacionados con la compañía financiera estadounidense. La malicia y el riesgo que conlleva el archivo cifrado justifican su recopilación para análisis internos; sin embargo, los incidentes identificados pueden no estar relacionados con el spear phishing como vector de ataque.
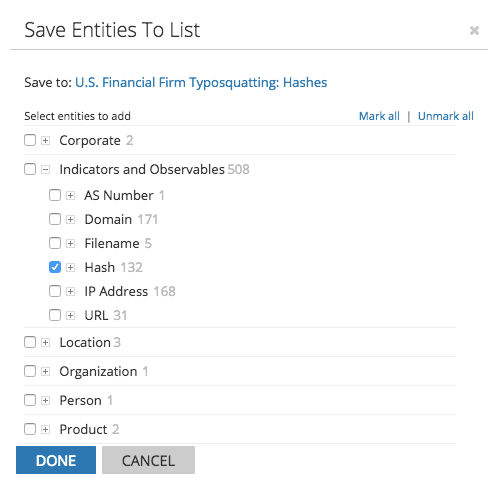
Recorded Future permite exportar entidades específicas, como valores hash, desde una consulta.
Empleando la función Almacenar , podemos almacenar estos hashes en una nueva lista, U.S. Financial Firm Typosquatting: Hashes.
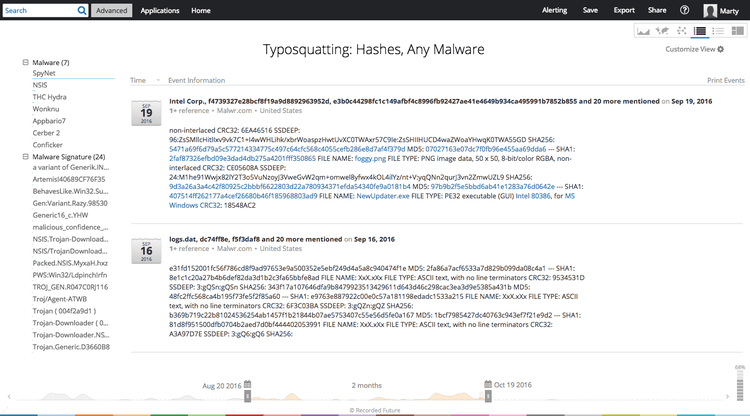
Comparar los valores hash con cualquier malware puede proporcionar resultados para una investigación más profunda.
Running a query against this list and the entity category Any Malware, we can identify any correlated malware, malware signatures, and attack vectors associated with the typosquatted IP addresses. From July 20 to September 18, 2016, we find correlations to eight malware, and 54 malware signatures.
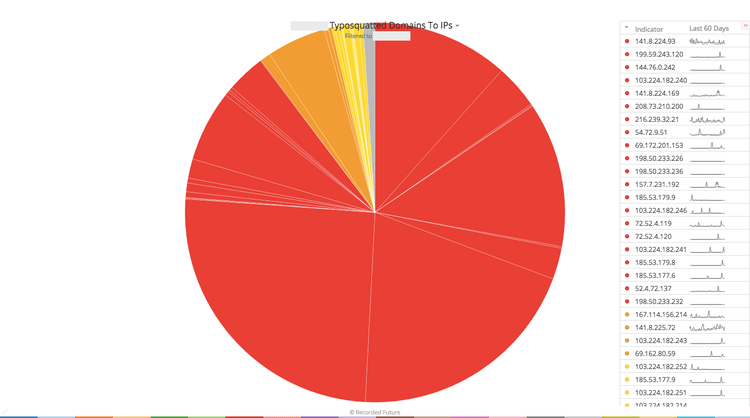
Recorded Future Cyber puede monitorizar una lista de direcciones IP de tipografia.
Lo más interesante es que podemos filtrar la columna Indicadores en el Panel Cibernético por las direcciones IP con tiposquats. Filtrando esto a la lista, podemos visualizar las direcciones IP por los puntajes de riesgo asociadas.
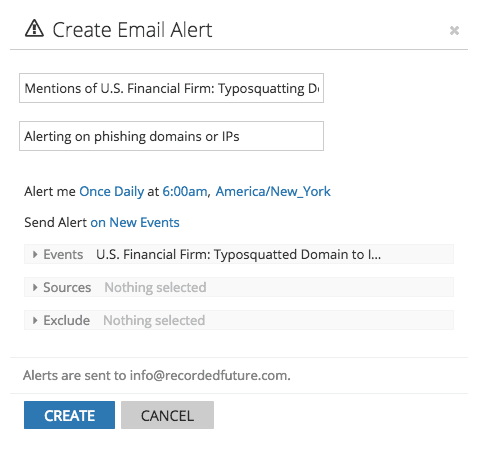
Las alertas monitorizan cualquier actividad futura de IP de typosquatting.
Podemos crear una alerta en Recorded Future para ver cuándo hay referencias futuras a alguna dirección IP en nuestra lista.
Internamente, recomendaríamos acciones adicionales para mitigar la amenaza de nuevas campañas de spear phishing dirigidas. Estas medidas incluirían la preselección de emails en el servidor de correo para todos los dominios de typosquatting, el bloqueo desde direcciones IP asociadas y la garantía de que se establezcan reglas IDS/IPS para malware asociado. Aunque estas medidas no garantizan la eliminación del spear phishing como vector de amenaza, ofrecen beneficios sustanciales frente a la educación exclusiva del usuario.
1 Aunque este artículo se centra en combatir el spear phishing, nuestros casos de uso se extienden a identificar y combatir todas las formas de typposquatting de dominios. Otros usos maliciosos incluyen el seguimiento de "afiliado de dominio tipográfico", la redirección de "afiliado de dominio tipográfico", la protección de marca y reputación, y el robo de credenciales.
2 Actualmente estamos trabajando en una nueva función en Recorded Future para automatizar este descubrimiento en el producto.
3 DNSTwist fue desarrollado por Marcin Ulikowski, ingeniero de seguridad para la consultora polaca de TI Atos.