Microsoft fue blanco de 8 de las 10 principales vulnerabilidades en 2018.
Click here to download the complete analysis as a PDF.
Este análisis se centra en la coincidencia de un kit de exploits, un ataque de phishing o un troyano de acceso remoto con una vulnerabilidad entre el 1 de enero de 2018 y el 31 de diciembre de 2018. Analizamos miles de fuentes, incluidos repositorios de código, publicaciones en foros de la web profunda y sitios de la web oscura. Este reporte da seguimiento a nuestro reporte de 2017, y está dirigido a profesionales de la seguridad de la información, especialmente a aquellos que apoyan las evaluaciones de riesgos de vulnerabilidad.
Executive Summary
Muchos profesionales de la gestión de vulnerabilidades se enfrentan a la difícil tarea de priorizar las vulnerabilidades sin tener suficiente información sobre cuáles son las que explotan activamente los ciberdelincuentes. Aquí intentaremos esclarecer este tema determinando las 10 principales vulnerabilidades de 2018. Es fundamental que los profesionales de la seguridad conozcan las vulnerabilidades que afectan a la infraestructura tecnológica de una compañía y que están incluidas en kits de exploits, se emplean para distribuir un troyano de acceso remoto (RAT) o se están empleando actualmente en ataques de phishing.
En 2018, observamos más exploits dirigidos a productos de Microsoft que a Adobe. Ocho de las diez vulnerabilidades explotadas mediante ataques de phishing, kits de explotación o RATs fueron dirigidas a productos de Microsoft, y solo una vulnerabilidad de Adobe Flash entró en el top 10, probablemente debido a una combinación de mejores parches y la inminente desaparición de Flash Player en 2020.
Al igual que en años anteriores, el desarrollo de nuevos kits de exploits siguió disminuyendo debido al cambio hacia ataques más dirigidos y a la menor disponibilidad de vulnerabilidades de día cero. En años anteriores, los kits de exploits se aprovechaban de las vulnerabilidades de los productos de Adobe, las cuales siguieron disminuyendo.
Key Judgments
- Por segundo año consecutivo, Microsoft fue consistentemente el más objetivo, con ocho de las diez principales vulnerabilidades afectando a sus productos. En 2017, siete de las diez principales vulnerabilidades también afectaron a Microsoft. Por el contrario, la mayoría de las principales vulnerabilidades de 2016 y 2015 se centraron en Adobe Flash Player.
- Al igual que en el reporte de 2017, solo unas pocas vulnerabilidades de reportes anteriores se mantuvieron entre las más explotadas. La vulnerabilidad CVE-2017-0199, la más explotada el año pasado, que afectó a Microsoft Office, pasó al quinto lugar, al seguir incluir en el kit de exploits ThreadKit. La vulnerabilidad CVE-2016-0189, la más importante en 2016 y la segunda más importante en 2017, seguía asociada a cinco kits de exploits diferentes. Según un reporte de RAND de 2017, las vulnerabilidades tienen una vida útil media de casi siete años.
- El número de nuevos kits de exploit siguió cayendo un 50 por ciento en 2018, con solo cinco nuevos kits, frente a los 10 del año anterior. Dos de estos kits de exploits estaban asociados con las principales vulnerabilidades explotadas de 2018: Fallout y LCG Kit. Como en años anteriores, tendencias similares siguen afectando la tendencia a la baja de los kits de explotación, incluyendo cambios hacia navegadores más seguros y segmentación específica de víctimas.
- Con la inclusión de los RAT (Trofeos de Respuesta de Respuesta) este año, se lanzaron 35 nuevos RAT en 2018, en comparación con los 47 de 2017. Solo uno de estos nuevos troyanos de acceso remoto (RAT), Sisfader, estaba asociado con una vulnerabilidad importante: CVE-2017-8750, una vulnerabilidad de Microsoft Office.
- Un kit de exploits en individuo, ThreadKit, destacó por la cantidad de referencias que tenía en el sitio web oscuro en comparación con otros kits de exploits. A fecha de 31 de diciembre de 2018, ThreadKit contenía cuatro de las 10 vulnerabilidades más importantes y su último precio de venta en el sitio web oscuro fue de 400 dólares.
Background
Recorded Future siguió ampliando el alcance de su lista anual de las 10 principales vulnerabilidades al agregar los RAT (trofeos de acceso remoto), además de la coexistencia con exploits o ataques de phishing, que se agregaron en 2017. Al igual que en años anteriores, el objetivo de esta lista es destacar las vulnerabilidades más explotadas por el crimen organizado. Si bien la filtración de exploits relacionados con estados nación acaparó los titulares en 2018, Recorded Future no encontró pruebas de que estos exploits fueran ampliamente empleados por el crimen organizado clandestino y, por lo tanto, no son el foco de este análisis.
La lista continuó analizando la aparición de vulnerabilidades con kits de explotación, como se hizo en los reportes de los últimos tres años. Desde la aparición de los kits de explotación en 2006, los ciberdelincuentes necesitan menos experiencia en programación para aprovechar este canal directo de crimeware como servicio.
La inclusión de los RAT proporciona una categoría adicional de malware para determinar qué vulnerabilidades fueron las más frecuentes en 2018. Los troyanos de acceso remoto (RAT, por sus siglas en inglés) fueron un pilar fundamental para los ciberdelincuentes, ya que pueden proporcionar al atacante un control total sobre la computadora de la víctima.
Metodología y fuentes
Recorded Future empleó una lista de 167 kits de exploits como uno de los parámetros para determinar las principales vulnerabilidades referenciadas y explotadas de 2018. Solo se crearon cinco nuevos kits de exploits en 2018, en comparación con 10 en 2017.
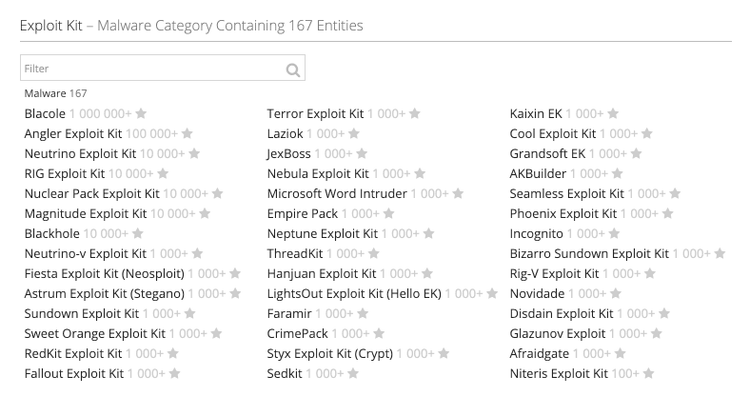
Categoría de kit de exploit en Recorded Future que contiene decenas de exploits.
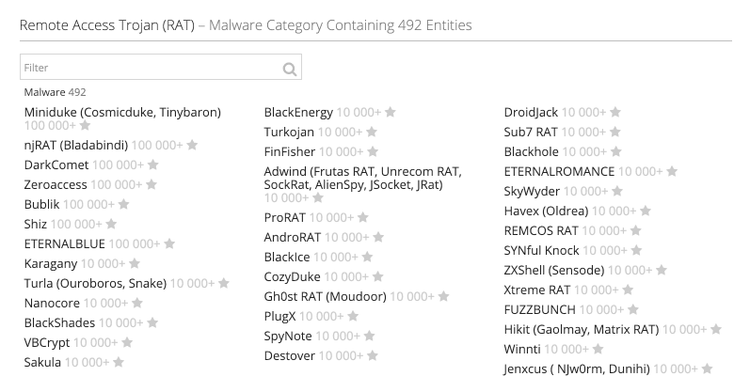
El reporte de este año también incluyó los RAT (troyanos de acceso remoto) a la hora de determinar las vulnerabilidades más explotadas. Recorded Future empleó su repositorio de 492 RAT (Testigo de Acceso Remoto). Los RAT se agregaron en parte debido al aumento de su uso por su función como malware multipropósito.
Algunas vulnerabilidades no se incluyeron en el top 10 debido a que fueron adoptadas por actores estatales en lugar de ser empleadas por el crimen organizado: ETERNALBLUE y Spectre/Meltdown. Aunque se menciona con frecuencia, el exploit ETERNALBLUE (que empleaba MS17-010) no fue empleado por el crimen organizado ni se ofreció a la venta como parte de otros kits de exploits. Si bien se detectó Spectre en algunos ataques de phishing, tampoco fue muy empleado por los ciberdelincuentes. Una posible razón es que estas vulnerabilidades son más sofisticadas y difíciles de usar que los kits de exploits típicos, que antes eran muy comunes debido a su facilidad de uso. Sin embargo, como lo demuestra la investigación previa de Recorded Future sobre las principales vulnerabilidades, la aparición de nuevos kits de exploits sigue disminuyendo.
Dado que esta lista anual se basa en el análisis de metadatos de la información disponible en fuentes de la web abierta, profunda y oscura, Recorded Future no realizó ingeniería inversa de ningún malware mencionado en este artículo. En cambio, el objetivo de este reporte es mostrar las vulnerabilidades más explotadas.
Las principales vulnerabilidades explotadas del año pasado
La vulnerabilidad más explotada de la lista, CVE-2018-8174, una vulnerabilidad de Microsoft Internet Explorer apodada "Double Kill", estaba incluida en cuatro kits de exploits (RIG, Fallout, KaiXin y Magnitude). Se observó que los kits de exploits asociados con esta vulnerabilidad propagaban el malware Trickbot a través de ataques de phishing. El kit de exploits Magnitude distribuía el ransomware Magniber, que tenía como objetivo principal a los usuarios de Asia, donde los idiomas predeterminados de las computadoras eran coreano, chino o malayo.
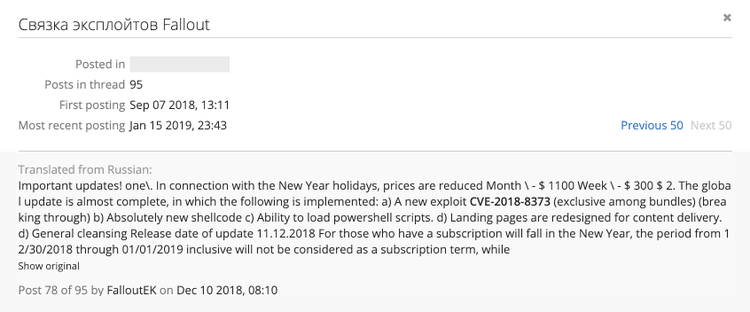
CVE-2018-4878 fue la segunda vulnerabilidad más observada y es la única de Adobe Flash Player en el top 10 de este año. Al igual que CVE-2018-8174, esta vulnerabilidad se incluyó en múltiples kits de exploits, especialmente en el kit de explotación Fallout, que se empleó para distribuir ransomware GandCrab. Fallout tomó su nombre y patrones de URI del ya desaparecido kit de explotación nuclear, que estuvo asociado con CVE-2015-7645, una de las 10 principales vulnerabilidades de 2016. En 2018, Fallout se vendía por última vez por 300 dólares a la semana y 1.100 dólares al mes, como se muestra a continuación.
Por primera vez, una vulnerabilidad figuró en la lista de las 10 principales vulnerabilidades durante tres años consecutivos: la CVE-2016-0189. ¿Por qué persistió esta vulnerabilidad? Para empezar, la vulnerabilidad CVE-2016-0189 no depende de una versión específica de Internet Explorer (afecta a las versiones IE 9 a 11), lo que la convierte en una vulnerabilidad más fácil de explotar. Debido a esta versatilidad, la vulnerabilidad se incorporó con éxito a una variedad de kits de explotación a lo largo de los años, hasta cinco en 2018 (Underminer, Magnitude, Grandsoft, KaiXin y RIG). Además, no existen factores atenuantes disponibles para prevenir la vulnerabilidad CVE-2016-0189; las únicas soluciones alternativas consisten en restringir el acceso a dos archivos de biblioteca de enlace dinámico comunes: VBScript.dll y JScript.dll.
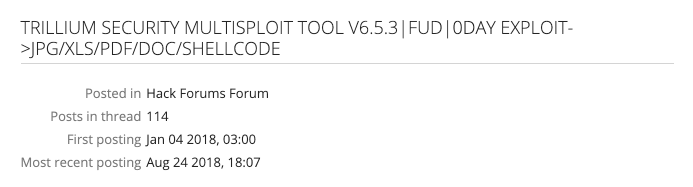
Dos vulnerabilidades estaban asociadas a numerosos malwares: CVE-2017-11882 y CVE-2017-0199. Estas vulnerabilidades estaban asociadas a 10 y ocho piezas de malware, respectivamente. Ambos se emplearon en la herramienta Security Multisploit de Trillium, que incluía cuatro de las diez principales vulnerabilidades. Esta herramienta fue muy comentada y publicitada en Hack Forums y Nulled Forum, y recibió críticas positivas. El CVE-2017-0199 fue empleado notablemente por Gorgon Group, un grupo de amenaza que opera desde Pakistán y que atacó organizaciones gubernamentales en Reino Unido y Estados Unidos, entre otras, mediante ataques de spearphishing dirigidos.
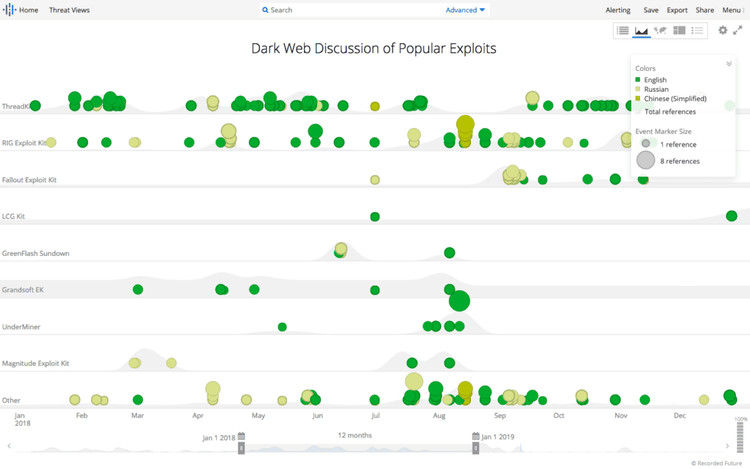
El desarrollo de kits de explotación sigue disminuyendo
Como se observó en reportes anteriores, el desarrollo de nuevos kits de exploits continuó disminuyendo. En 2018 solo surgieron cinco nuevos kits de exploits, en comparación con los 10 de 2017 y los 62 de 2016. De esos cinco, dos estaban asociados con una de las 10 principales vulnerabilidades: Fallout y LCG Kit. A partir de marzo, LCG Kit incorporó la vulnerabilidad CVE-2017-11882, pero más tarde ese mismo año también incorporó la principal vulnerabilidad de 2018, la CVE 2018-8174. Aunque LCG Kit se asoció con varios archivos adjuntos maliciosos, incluida la propagación de RAT como REMCOS y QuasarRAT, no hubo referencias directas a este kit de exploits a la venta en la dark sitio web en 2018 empleando el nombre LCG Kit. Entre los nuevos kits de exploits desarrollados en 2018 se incluyen:
- Mejor kit de exploit de paquetes
- Kit de exploits Creep
- Darknet Angler
- Kit de exploits de Fallout
- Equipación LCG
Kits de explotación que seguían dejando huella
Entre los kits de explotación asociados con las principales vulnerabilidades, ThreadKit fue el más comentado en fuentes de la dark sitio web en 2018. ThreadKit incorporó cuatro de las 10 principales vulnerabilidades (CVE-2018-4878, CVE-2017-11882, CVE-2017-0199 y CVE-2017-8570). La notoriedad de ThreadKit aumentó cuando el Cobalt Hacking Group (o Cobalt Group) agregó otra etapa al exploit macro al incluir su troyano emblemático CobInt. El grupo suele atacar instituciones financieras, aunque su actividad disminuyó debido a las detenciones de algunos de sus miembros.
En 2018, ThreadKit fue actualizado por última vez el 28 de diciembre por mrbass, un usuario de un foro de la web oscura, para incluir la vulnerabilidad CVE-2018-15982 (una vulnerabilidad de día cero de Adobe más reciente), que continuó vender por 400 dólares, como se puede ver a continuación.
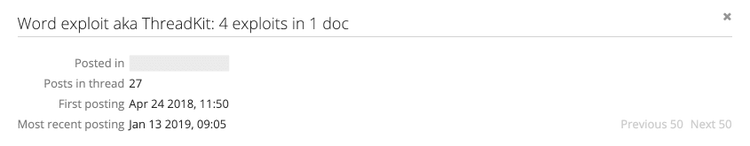
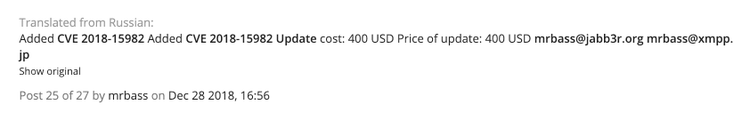
Última actualización del kit de exploits ThreadKit en 2018 por mrbass en un foro de la web oscura.
UnderMiner, que explotó dos de las principales vulnerabilidades de 2018 — CVE-2016-0189 y CVE-2018-4878 — tuvo un resurgimiento en la última parte de 2018. Al igual que ThreadKit, UnderMiner aprovechó y fue el primero en explotar la vulnerabilidad de día cero CVE-2018-15982 a finales de diciembre de 2018.
RATs en Foco
Sisfader es el único troyano de acceso remoto (RAT) que surgió por primera vez en 2018 y que estuvo asociado con una vulnerabilidad importante, con su explotación de CVE-2017-8570. El RAT mantiene su persistencia instalar como un servicio cuando se ejecuta desde archivos RTF maliciosos. Según las fuentes disponibles, no había pruebas de que Sisfader estuviera a la venta.
QuasarRAT se asoció con la mayoría de vulnerabilidades, incluyendo, especialmente, las de la herramienta Security Multisploit de Trillium. Este RAT, que está activo desde 2011, sigue demostrando su viabilidad en una variedad de ataques, incluidos ataques de spearphishing contra organizaciones gubernamentales.
Perspectivas y acciones recomendadas
Las bases de datos oficiales de vulnerabilidades, e incluso las herramientas de escaneo, no pueden dotar a las organizaciones de una métrica clave: la superposición entre las vulnerabilidades de los sistemas que usas y las que están siendo explotadas activamente por actores amenazantes. El objetivo de esta lista anual es ofrecer un relato de las vulnerabilidades más ampliamente adoptadas, además de algunas acciones recomendadas:
- Priorice la aplicación de parches para todas las vulnerabilidades identificadas en esta publicación.
- No olvides corregir las vulnerabilidades antiguas; la vulnerabilidad promedio permanece activa durante casi siete años.
- Elimine el software afectado si no repercute en los procesos clave de la compañía.
- Considera Google Chrome como tu navegador principal.
- Si bien Flash Player está desapareciendo y cada vez más sitios web eliminaron esta tecnología de sus plataformas, siga teniendo precaución con los sitios web que no la emplean.
- Emplee bloqueadores de anuncios en su navegador para evitar la explotación mediante publicidad maliciosa.
- Con frecuencia se hacen copias de seguridad de sistemas, especialmente aquellos con archivos compartidos, que son objetivos habituales de ransomware.
- Los usuarios y las organizaciones deben realizar o mantener un seguimiento de la seguridad frente al phishing para mitigar los ataques.
- Las compañías deberían impartir formación a los usuarios para fomentar el escepticismo ante los emails que aplicar información adicional o que incitan a hacer clic en enlaces o archivos adjuntos. Por lo general, las compañías no aplicar datos personales o financieros a sus clientes, pero ante cualquier duda, contacte directamente con la compañía por teléfono y confirme si realmente necesitan esa información.