Desaparecidos en un instante: Las 10 principales vulnerabilidades empleadas por los kits de exploits
Analysis Summary
- Adobe Flash Player proporcionó ocho de las diez principales vulnerabilidades empleadas por los kits de exploits en 2015.
- Las vulnerabilidades en el Internet Explorer y Silverlight de Microsoft también son objetivos importantes.
- Angler es actualmente el kit de explotación más popular, de manera regular vinculado a malware como Cryptolocker.
- La identificación de vulnerabilidades específicas puede mejorar las funciones de gestión de parches dentro de las organizaciones.
- Algunos profesionales de seguridad sugieren desinstalar Adobe Flash Player. Activar "Haz clic para reproducir" es una solución temporal.
Un análisis de inteligencia de amenazas futura registrado de más de 100 kits de exploits (EK) y vulnerabilidades conocidas identificó Adobe Flash Player como el producto más explotado. Aunque el papel de las vulnerabilidades de Adobe Flash como vía habitual para delincuentes y malware no debería sorprender a los profesionales de la seguridad de la información, la escala es significativa.
Según un análisis web realizado entre el 1 de enero de 2015 y el 30 de septiembre de 2015, Adobe Flash Player contenía ocho de las diez principales vulnerabilidades aprovechadas por los kits de exploits. Otras vulnerabilidades explotadas afectan a las versiones 10 y 11 de Microsoft Internet Explorer (CVE-2015-2419) y a productos de Microsoft como Silverlight (CVE-2015-1671).
Background
Los kits de explotación son un servicio de crimen (CaaS) donde los usuarios pagan por cada instalación de su malware. Los usuarios solo necesitan proporcionar la carga útil (malware como Cryptolocker) y un medio para distribuir la URL generada. Esta URL puede difundir a través de sitios comprometidos o publicidad maliciosa de terceros (malvertising). Los equipos detrás de estos kits de exploits continúan agregando nuevos exploits para el software, ya que una mayor eficacia en la entrega de la carga útil del "cliente" generará más ingresos.
Las víctimas de un kit de exploits cargan el sitio web comprometido, el anuncio malicioso o, sin dar, siguen un enlace malicioso que las lleva a la página de destino del kit de exploits. Según Sophos, "la página de inicio es el punto de partida del código del kit de exploits". Mediante una combinación de HTML y JavaScript, el EK identifica el navegador y los complementos del visitante, proporcionando al kit la información necesaria para desplegar el exploit con mayor probabilidad de provocar una descarga automática.
Comprender qué vulnerabilidades son objetivo de los kits de explotación puede informar mejor las funciones de gestión de parches dentro de las organizaciones.
Kit de pesca con trampas en primer plano
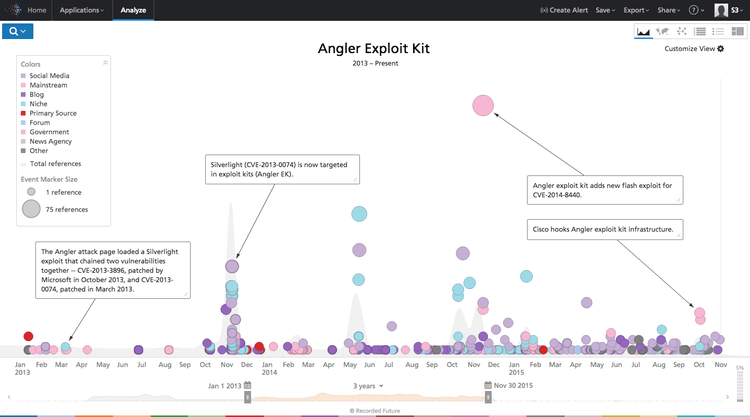
Angler es uno de los kits de explotación más populares y conocidos, vinculado a varias campañas de malvertido y ransomware de alto perfil. Apareció por primera vez en 2013 y rápidamente superó a Blackhole como favorito de los ciberdelincuentes, probablemente debido al rápido ritmo de adopción de nuevos exploits y a su capacidad para evadir muchos productos antivirus.
Análisis futuros grabados de fuentes sitio web, incluyendo redes sociales, foros e reportes técnicos, destacaron cargas útiles de Angler, incluyendo Cryptowall, AlphaCrypt, Necurs y el malware Bedep.
Haz clic en la imagen para verla en tamaño grande.
En octubre, Cisco afirmó asestar un duro golpe a Angler al descubrir un gran lote de servidores proxy de Angler que representaban hasta el 50 por ciento de la actividad del kit de exploits. Según los reportes, esta infraestructura tenía como objetivo hasta 90.000 víctimas al día y generaba más de 30 millones de dólares al año.
Methodology
Recorded Future analizó miles de fuentes de la web, incluyendo .onion Sitios, foros criminales y redes sociales. El análisis se centró en la discusión sobre kits de exploits y vulnerabilidades desde el 1 de enero de 2015 hasta el 30 de septiembre de 2015. Como parte de esta investigación, Recorded Future empleó una lista de 108 kits exploit que incluía EKs conocidos como Angler, Neutrino, Nuclear Pack, etc. Las principales vulnerabilidades explotadas por EK se clasificaban según el número de referencias sitio web que las vinculaban a un kit de explotación.
Recorded Future no realizó ingeniería inversa de ningún malware mencionado en este análisis, sino que llevó a cabo un metaanálisis de la información disponible en blogs de seguridad informática, publicaciones en foros, etc. Los exploits para docenas de otras vulnerabilidades son empleados actualmente por los kits de exploits, y el objetivo de este artículo es destacar los principales objetivos de los kits de exploits más populares.
Resultados
Empleando esta metodología, Recorded Future identificó las principales vulnerabilidades empleadas por los kits de exploits. Las vulnerabilidades de Adobe Flash Player dominaron esta lista con miles de referencias.
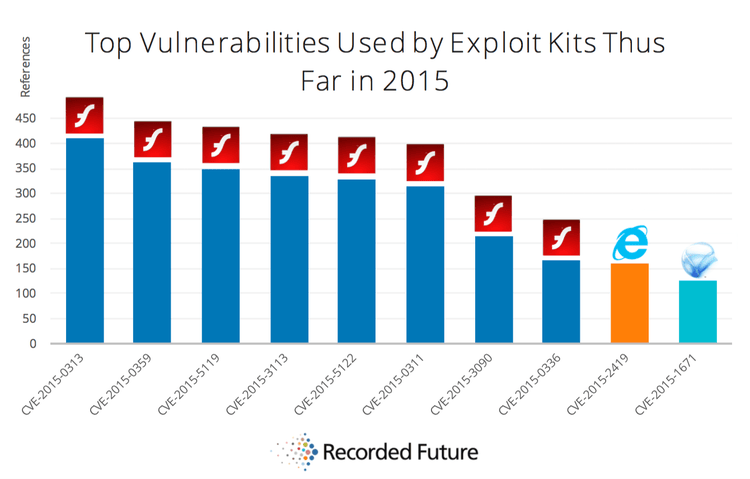
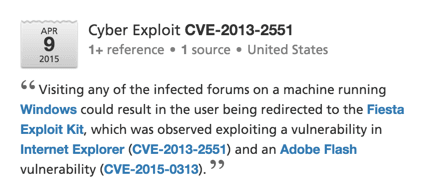
La principal vulnerabilidad, CVE 2015-0313, que afecta a Flash Player 16.0.0.296 y que Adobe identificó como crítica, fue corregida el 2 de febrero de 2015 y considerada una vulnerabilidad de día cero ya en diciembre de 2014. Recorded Future observó 410 referencias de CVE-2015-0313 vinculadas a un kit de exploits en 2015. Esta vulnerabilidad se observó recientemente en los barcos Hanjuan, Angler y Fiesta EK.
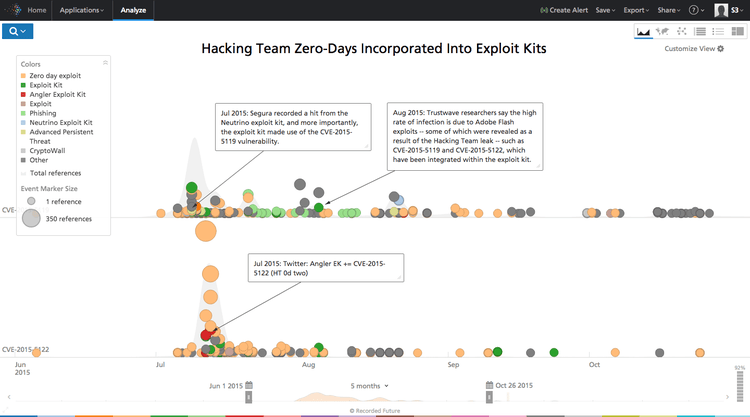
Los exploits vinculados a la tercera y quinta vulnerabilidad más mencionada (CVE-2015-5119, CVE-2015-5122) se agregaron inmediatamente a los EK, incluido Angler, luego de su divulgación como vulnerabilidades de día cero de Adobe Flash en la filtración de Hacking Team de julio de 2015.
Haz clic en la imagen para verla en tamaño grande.
Impact
Si bien Adobe Flash Player es popular por su compatibilidad con diversos navegadores y sistemas operativos, el reciente serial de vulnerabilidades y su popularidad entre grupos APT como Pawn Storm ponen en tela de juicio el lugar que ocupa Flash en un entorno operativo seguro.
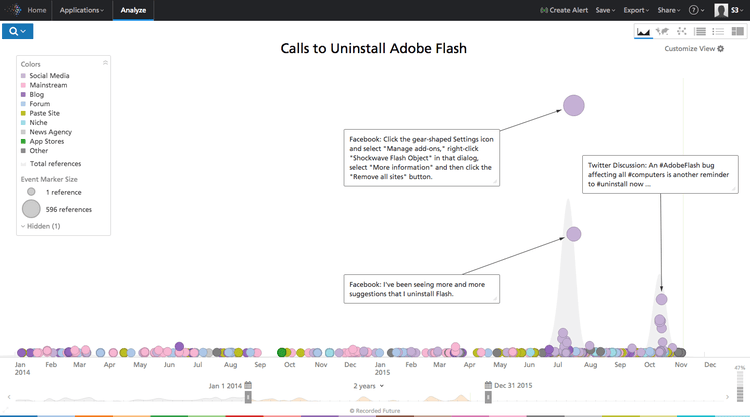
Las versiones Flash anteriores a la 19.0.0.226 (o 18.0.0.255 en equipos más antiguos) ahora están activamente restringidas para no funcionar en Apple OS X. Brian Krebs escribió recientemente sobre pasar un mes sin Flash. En julio, WIRED habló sobre el movimiento Occupy Flash y detalló su larga lista de problemas.
Haz clic en la imagen para verla en tamaño grande.
Conclusion
Si bien cada organización debe decidir por sí misma si es factible instalar el flujo constante de actualizaciones de Adobe Flash, se pueden tomar medidas como solución provisional ante las vulnerabilidades de Adobe. Esto incluye habilitar la función "Clic para reproducir" , que comprueba si se está empleando Adobe Flash Player en un entorno desconocido.