Secuestro de sesión y bypass MFA
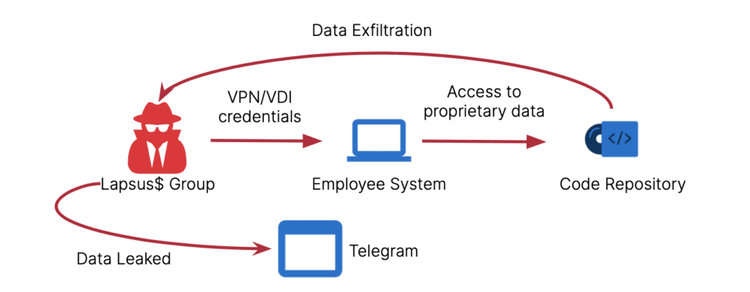
This year, we saw a new threat from a cybercriminal group, Lapsus$ Group, that made its way onto the FBI's most-wanted list in March 2022. While most of its attack vectors are well covered by security researchers, one stands out: identities compromised with Infostealer Malware.
En la mayoría de los casos, cuando la infección pasa desapercibida, este tipo de malware obtiene credenciales almacenadas en los navegadores de las víctimas. Horas, días o incluso años luego de la infección inicial, los agentes maliciosos obtienen y emplean las credenciales de tu infraestructura corporativa o personal. Los actores maliciosos secuestran tus sesiones sin problemas y permanecen desapercibidos, pareciendo idénticos a ti o a uno de tus empleados.
Cookies HTTP
Las cookies HTTP se emplean principalmente para gestionar las sesiones de los usuarios, almacenar sus preferencias de personalización y realizar un seguimiento de su comportamiento. También son la causa de todos esos molestos formularios de consentimiento de "esta página emplea cookies" que se ven en el sitio web.
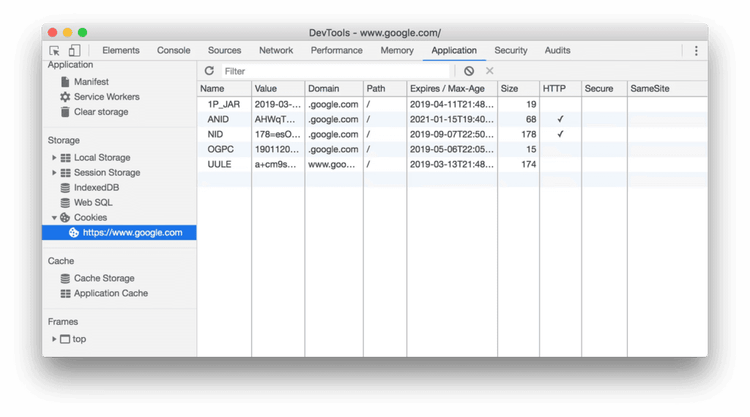
El secuestro de sesión, también conocido como secuestro de cookies, es la explotación de una sesión informática válida, a veces también llamada clave de sesión, para obtener acceso no autorizado a información o servicios en un sistema informático. En individuo, se emplea para referir al robo de una cookie mágica empleada para autenticar a un usuario en un servidor remoto. Tiene una relevancia particular para los desarrolladores web, ya que las cookies HTTP empleadas para mantener una sesión en muchos sitios web pueden ser fácilmente robadas por un atacante usando una computadora intermediaria o con acceso a las cookies almacenadas en la computadora de la víctima. Tras robar con éxito las cookies de sesión apropiadas, un adversario podría usar la técnica de pasar la cookie para realizar secuestros de sesión.
Among other things, cybercriminals can use stolen sessions to authenticate to web applications and services, allowing them to bypass multi-factor authentication (MFA) checkpoints. With the increasing adoption of MFA across enterprises, the technique has recently been on the upswing with attackers, with the Cybersecurity and Infrastructure Security Agency (CISA) in January 2021 warning of a surge in cookie theft attacks.
Como señalan los investigadores, una vez que el actor de amenaza tenía un archivo de cookies de Chrome de un usuario que ya superó recientemente un desafío de MFA (por ejemplo, un tiempo de espera era de 24 horas), descifró el archivo de cookies usando la clave DPAPI del usuario. Las cookies se agregaron entonces a una nueva sesión usando una extensión de Chrome llamada "Cookie Editor" que el actor de amenazas instaló en los sistemas víctimas y eliminó tras su uso.
Tienda Génesis
Genesis Store is a criminal shop created by the threat actor “GenesisStore” in 2018. The store is advertised across multiple Russian- and English-language underground forums. Genesis Store sells packages of compromised account credentials and associated user data designed to allow threat actors to bypass anti-fraud solutions.
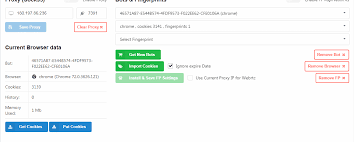
Los datos de las víctimas se venden en un único paquete denominado "bot" o "registro", que incluye credenciales de cuenta, dirección IP, huella digital del navegador (información del sistema) y cookies. Tras adquirir un bot, los datos de la víctima pueden importar a un complemento del navegador llamado Genesis Security, lo que permite al atacante hacer pasar por la víctima para llevar a cabo ataques de robo de cuentas y secuestro de sesiones. El precio de cada bot varía en función de la cantidad de credenciales de cuenta, el tipo de cuentas y la ubicación geográfica de la víctima.
Agentes de acceso inicial
Múltiples criminales prolíficos se especializan en vender acceso a redes corporativas y gubernamentales en foros criminales clandestinos, como los foros de alto nivel Exploit y XSS. Tienen varias formas de conseguir pares de credenciales válidas (T1078) para la venta. Los actores de amenazas explotan aplicaciones públicas (T1190), atacan servicios remotos externos (T1133) y aprovechan técnicas de fuerza bruta (T1110).
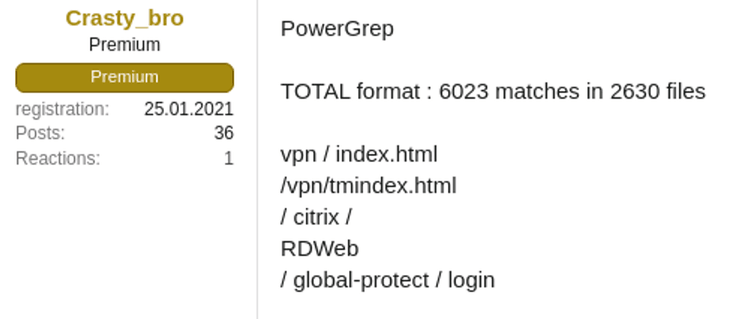
Por ejemplo, "Crasty_bro", un broker de acceso inicial (IAB) en el foro XSS, analiza registros de malware ladrón para credenciales VPN, RDWeb y Citrix, usando patrones específicos (partes conocidas de la URL de inicio de sesión).
Una vez validadas las credenciales, Crasty_bro las vende públicamente en foros criminales subterráneos de alto nivel, como XSS o Exploit, a operadores de ransomware y sus afiliados. Si el acceso a la red requiere MFA, Crasty_bro comprobará si el ladrón capturó la cookie con un token de acceso válido e importará la cookie al navegador antes del intento de inicio de sesión.
Las estrategias de mitigación contra el malware infostealer incluyen las siguientes:
- Configura sistemas de detección de intrusiones (IDS), sistemas de prevención de intrusiones (IPS) o cualquier mecanismo de defensa de red para alertar sobre cualquier actividad maliciosa con las reglas YARA y los Paquetes de Caza disponibles en la Plataforma de Recorded Future.
- El módulo de Inteligencia de Identidad Recorded Future puede ayudar a detectar información de credenciales comprometida por malware infostealer.
- Mantén todos los sistemas actualizados con los últimos parches y actualizaciones de seguridad.
- Explora posibles soluciones para aplicar la MFA en cada sesión de usuario.
Conclusiones
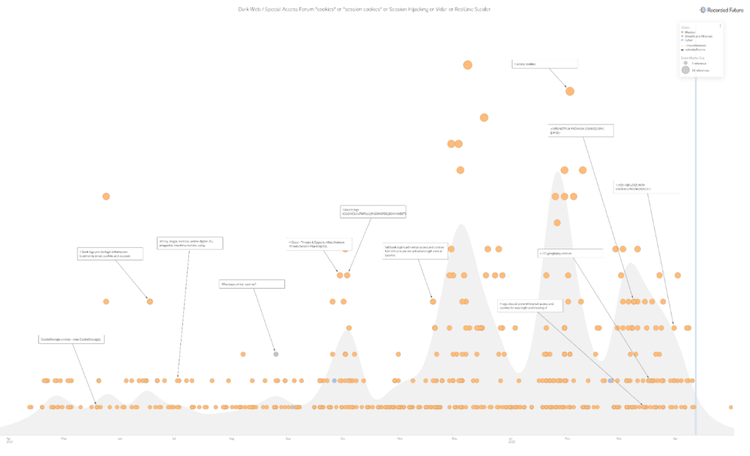
The Recorded Future Platform identified 14,905 references to criminal underground posts in the past year which include the keywords “cookies”, “session cookies”, “session hijacking”. As it is illustrated in Figure 5 below, there is a steady increase in the number of references from April 2021 to April 2022. This indicates an increase of interest to the aforementioned attack techniques as well as an increase in the number of threat actors interested in or using underground services, such as malware-as-a-service (MaaS) variants RedLine and Vidar, to obtain valid credential pairs with session tokens.
Esto resultará en un mayor número de identidades comprometidas, con un consecuente incremento en ataques de ransomware, filtraciones de datos y filtraciones significativas.