Cómo Dragos protege los sistemas de control industrial con la caza de amenazas
Editor’s Note: The following blog post is a summary of a presentation from RFUN 2018 featuring Thomas Pope, ICS threat hunting subject-matter expert and adversary hunter at Dragos.
Key Takeaways
- La seguridad de los sistemas de control industrial (ICS) requiere un conjunto de habilidades altamente especializadas. Debido a que los entornos industriales son tan diferentes de los entornos de tecnología de la información (TI), la inteligencia sobre amenazas es fundamental tanto para los entornos de TI como para los de tecnología operativa (TO).
- Las intrusiones en ICS comienzan con TI, empezando por vulnerar una pila de seguridad para acceder al entorno de TI y encontrar "puntos débiles" que manejan al entorno OT.
- Dragos genera información de inteligencia sobre amenazas única para las industrias de sistemas de control industrial (ICS), y la integración a través de Recorded Future puede acelerar significativamente las investigaciones.
La seguridad de los sistemas de control industrial (ICS) no es como la seguridad tradicional de tecnología de la información (TI). Muy pocas personas poseen las habilidades necesarias para cerciorar el ICS, y el panorama de amenazas es en gran parte desconocido. La inteligencia de amenazas para tecnología de TI y operativa (OT) puede ayudar a cerrar esa brecha de conocimiento y ser un recurso crucial para los defensores.
La inteligencia de amenazas tradicional funciona bien para entornos de TI, pero ¿qué soluciones de seguridad se pueden emplear para cerciorar eficazmente los entornos OT?
A finales del año pasado, celebramos nuestra séptima conferencia anual de la Red de Usuarios Futuros Grabados (RFUN) en Washington, D.C. Durante la conferencia, los asistentes disfrutaron de una presentación sobre la caza de amenazas en sistemas de control industrial a cargo de Thomas Pope, cazador de adversarios en Dragos.
Pope explicó las complejidades de una industria altamente especializada, las amenazas únicas a las que se enfrenta y cómo llevar a cabo una búsqueda eficaz de amenazas para los sistemas de control industrial.
Seguridad ICS: Una industria altamente especializada
Para iniciar la conversación, Pope explicó que, dado que muy pocas personas se especializan en ciberseguridad de sistemas de control industrial, el panorama de amenazas es en gran medida desconocido. La industria es tan especializada, de hecho, que la dirección de Dragos realiza cursos de formación a empleados no relacionados con la seguridad para cerciorar la comprensión organizacional de su misión. Pope explicó que, dado que el panorama de amenazas es tan oscuro, es vital compartir el conocimiento adquirido a través de entornos de TI y OT e inteligencia de amenazas tanto con empleados como con clientes.
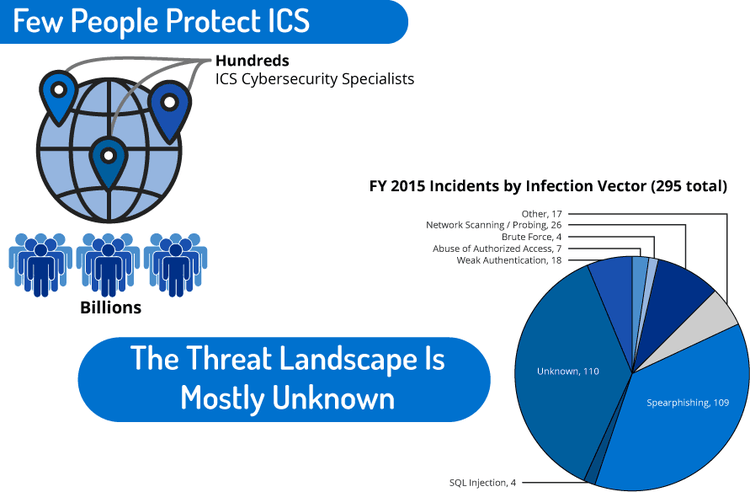
Muy pocas personas tienen experiencia en sistemas de control industrial.
Los entornos industriales no son iguales que los entornos informáticos tradicionales , que permiten la aplicación constante de parches y actualizaciones de software. Un único cambio, por pequeño que sea, dentro de una red industrial podría desencadenar una cadena de acontecimientos perjudiciales. En consecuencia, los sistemas de control de plantas heredados suelen ejecutar sistemas operativos obsoletos o una configuración especialmente diseñada que resulta incompatible con los paquetes de seguridad informática estándar.
Como explicó Pope, "Muchas veces no puedes insertarte en una red de la Terapia Ocupada porque las cosas empiezan a romper. Es muy delicado. Muchos proveedores no te dejan hacer parches, y no puedes poner antivirus en la mayoría de los equipos. A veces, parcheas algo y no vuelve a aparecer. Entonces no tienes acceso a ese recurso hasta que se reconstruye un servidor. Mucho de esto es desconocido simplemente porque no hay visibilidad en el espacio."
Entornos TI y OT: La Criticidad de la Inteligencia de Amenazas
En sus inicios, el sector de la seguridad carecía de sistemas de recopilación de inteligencia sobre amenazas; el primer actor de amenazas conocido que participó en campañas cibernéticas a gran escala fue APT1. Con el paso del tiempo y el avance de la tecnología, se produjo un claro aumento en la frecuencia de los ataques, que incluyeron ataques dirigidos específicamente a los sistemas de control industrial (ICS), como se muestra en el gráfico de "palo de hockey" sobre amenazas a los ICS que Pope compartió en su presentación.
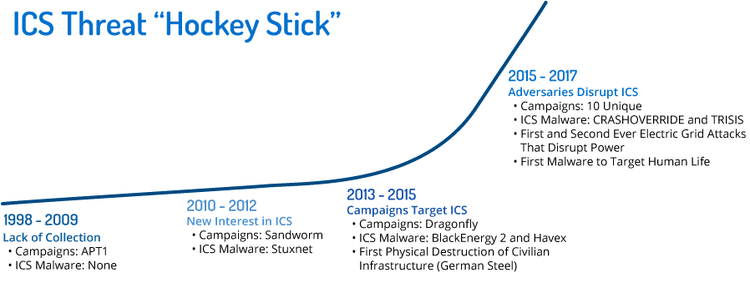
“You can see there wasn’t much in ICS, and then you just see a spike,” Pope said. “Everybody knows about Stuxnet. It’s the most studied piece of code in history … Everyone just tears it apart and wants to know more. Then, you see a sharp spike starting after DragonFly with BlackEnergy and Havex. You see that in 2015, then in 2016, CRASHOVERRIDE happens. Ukraine gets picked on again and the power goes out in the middle of winter. Then you can just see it keep going up from there.”
La inteligencia de amenazas tanto para TI como para OT es fundamental para aumentar la visibilidad y entender cómo defender las redes frente a amenazas en evolución. Dragos ofrece el único producto de inteligencia de amenazas centrado en ICS que puede ayudar a los propietarios y operadores de activos a lograrlo de manera eficaz.
Ejemplo de caso de entorno OT: TRISIS
Not only is the ICS threat landscape relatively uncharted, but cyberattacks against infrastructure are highly dangerous. In 2017, the TRISIS attack targeted safety systems at an oil and gas facility in Saudi Arabia. Safety systems are built to shut down equipment when unsafe conditions are encountered, and protect the ICS environment and people within it. They communicate with multiple systems along concurrent channels, and determine whether the equipment can run or identify issues that may require the system to shut down.
TRISIS representó un cambio en el comportamiento del adversario porque un ciberataque dirigido específicamente a sistemas de seguridad podría causar una destrucción catastrófica y, potencialmente, la pérdida de vidas humanas. En el caso de TRISIS, el sistema se apagó de forma segura mientras los atacantes sondeaban el SIS.
Las únicas razones para atacar un sistema de seguridad, dijo Pope, son la destrucción del equipo con el operador para incurrir en pérdidas financieras sustanciales — o la posible muerte de los operadores, lo que podría paralizar las operaciones durante semanas, si no meses.
El malware TRISIS fue diseñado específicamente para afectar al sistema de seguridad del entorno objetivo. Sin embargo, ahora existe un modelo para que los atacantes aprovechen ataques similares contra otros sistemas de seguridad con el conocimiento necesario del entorno objetivo.
Ejemplo de caso OT Environment: Ataque a una acería alemana
Pope also reviewed the first physical destruction of civilian infrastructure — a German steel mill in 2014.
El incidente comenzó cuando los atacantes accedieron a la red corporativa del objetivo mediante emails de spearphishing antes de cambiar a la red operativa. Los atacantes comprometieron componentes del sistema de control, lo que causó daños masivos a un horno de la planta. El ataque no se trató originalmente como un evento cibernético hasta que se agotaron todas las causas del proceso.
Ejemplo de caso de entorno OT: CRASHOVERRIDE
In 2016, attackers targeted a transmission substation in Kiev, Ukraine and deployed CRASHOVERRIDE malware. This is the first malware framework designed and deployed to specifically attack electric power grids.
CRASHOVERRIDE era único: su diseño modular permitía al adversario dirigir ciertos protocolos dentro del entorno ICS específicos de Ucrania y la red eléctrica europea. La modularidad se presta a ataques en otras partes del mundo, una vez que los protocolos son conocidos e incluidos en el marco.
Identificación de grupos objetivo únicos para ICS
Los comportamientos desarrollados por grupos de actividad amenazante diseñados para interrumpir el ICS son complejos y persistentes. Los hackers también se están volviendo más sofisticados con métodos de ofuscación, aunque emplean algunos de los mismos malwares. Para dar contexto, Pope habló de algunos de los grupos de hackers que Dragos está siguiendo activamente, analizando sus objetivos habituales y métodos de ataque.
CHRYSENE, por ejemplo, es un grupo muy activo que se dirige a operaciones de petróleo y gas, especialmente en Oriente Medio, aunque también se expandieron a Europa. CHRYSENE es única porque emplea IPv6 y malware de 64 bits. Aunque el uso de malware de 64 bits sigue vigente, rara vez se ve en combinación con IPv6. Pope dijo que los analistas deberían entender que estos patrones no son identificadores inmediatos. Es necesario emplear otros comportamientos y tácticas, técnicas y procedimientos observados (TTPs) para categorizar correctamente los grupos de actividad.
En definitiva, la atribución es difícil, y Dragos no la atribuye a individuos ni a estados; más bien, la compañía recopila y clasifica los comportamientos por grupos de actividad organizados para que sean lo más útiles posible para defender una red ICS.
Las intrusiones comienzan en TI, aunque a menudo se argumenta que las intrusiones provienen de la OT. La respuesta de Pope a esta línea de pensamiento es clara: "Eso es porque alguien conectó una conexión a Internet externa directamente a la planta."
A menudo, las intrusiones comienzan saltar una pila de seguridad — por ejemplo, mediante credenciales robadas o acceso remoto a un dispositivo objetivo — y accediendo al entorno informático para encontrar puntos débiles que manejan al entorno OT. El malware común puede propagar sin necesidad de sanitización entre redes, y Dragos predice que esto seguirá siendo un problema para los operadores en el ámbito ICS.
Integración de Dragos WorldView y Recorded Future
Esto nos lleva a la solución. Dado el potencial peligroso de los entornos ICS, Dragos y Recorded Future unieron fuerzas para crear una solución que integrara tanto la inteligencia de TI como la OT. Mientras que Dragos se centra en horas extra, Recorded Future es un recurso excelente para TI, ofreciendo a los clientes una cobertura más completa en ambos.
Dragos proporciona un panel específico para ICS para que los clientes revisen la información de amenazas específicas, mientras que la integración de Dragos WorldView y Recorded Future aporta contexto adicional a los IOCs y grupos de actividad.
WorldView, la oferta de inteligencia Dragos, está diseñada exclusivamente para entornos ICS.
Pope explicó: "Si compañías con un componente industrial pesado están siendo objetivo de una campaña de phishing, investigaremos la intención real. ¿Era malware de mercancías, robo de información? ¿Buscaban cambiar de rumb y robar diseños y planes útiles para futuras operaciones de las estaciones de trabajo? ¿O intentaban penetrar en redes de control?"
Al explicar el valor de la inteligencia de amenazas específica para ICS, Pope abordó los principales casos de uso de Dragos WorldView:
- Proporciona información práctica sobre amenazas para compañías con entornos ICS.
- Rastrea grupos de actividad y campañas contra propietarios y operadores de activos de ICS
- Publica análisis en profundidad de malware y vulnerabilidades
- Proporcionar a los defensores recomendaciones defensivas para mitigar las amenazas.
- Distribuye reportes dirigidos a todos los niveles de seguridad y horas extra, desde analistas hasta el alta dirección
To learn more about how Recorded Future can help organizations better understand and prevent threats, request a personalized demo today.