Panorama de las ciberamenazas: Pronóstico
Esta es la tercera publicación de nuestro serial de blogs que tiene como objetivo proporcionar una visión general básica del panorama actual de las amenazas cibernéticas.
Según el Reporte exhaustivo sobre la ciberdelincuencia (2013) de la Oficina de las Naciones Unidas contra la Droga y el Delito (UNODC), en 2011, al menos 2.300 millones de personas, el equivalente a más de un tercio de la población mundial total, tenían acceso a Internet. Más del 60% de todos los usuarios de Internet se encuentran en países en desarrollo, y el 45% de ellos son menores de 25 años. (Reporte completo aquí.)
Para el año 2017, se estima que las subscripciones a banda ancha móvil se acercarán al 70% de la población mundial. Para el año 2020, el número de dispositivos en red (el "Internet de las cosas") superará a las personas en seis a uno, transformando la concepción actual de Internet. En el mundo hiperconectado del mañana, será difícil imaginar un "delito informático", y quizás cualquier delito, que no implique pruebas electrónicas vinculadas a la conectividad de protocolo de Internet (IP).
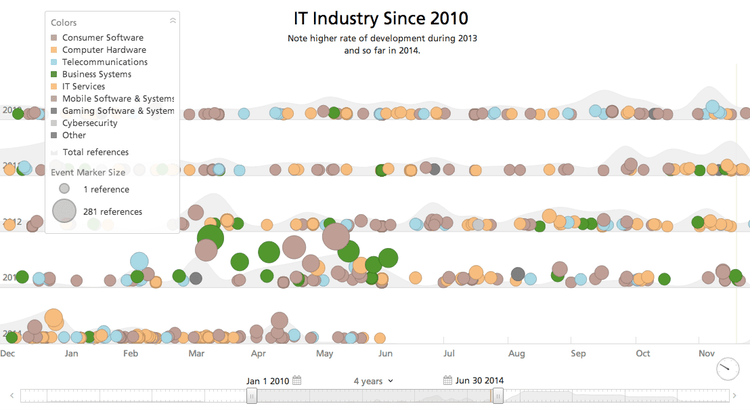
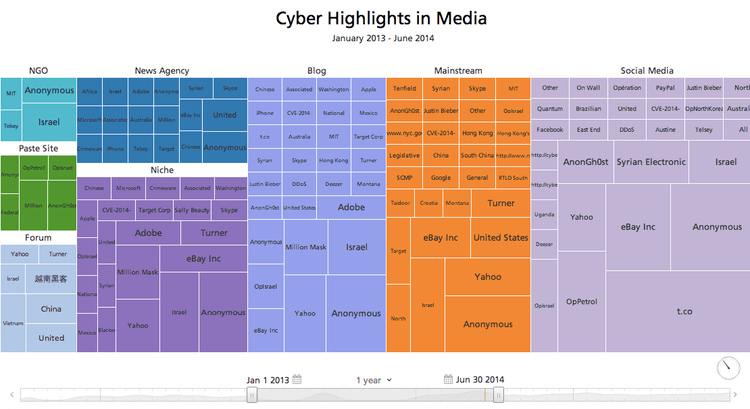
Por ello, es imprescindible evaluar los desarrollos dentro de la industria global de TI para comprender su posible correlación con el ciberteatro global. Usando Recorded Future, realicé una búsqueda de eventos relacionados con la industria de TI desde enero de 2010 hasta marzo de 2014. Notarás un aumento sin precedentes en los dos últimos trimestres de 2013 y en el primer trimestre de 2014. La mayoría de los eventos que aparecen en la siguiente línea temporal están relacionados con software de consumo, lo que quizás refleje el rápido aumento de ciberataques en los últimos años.
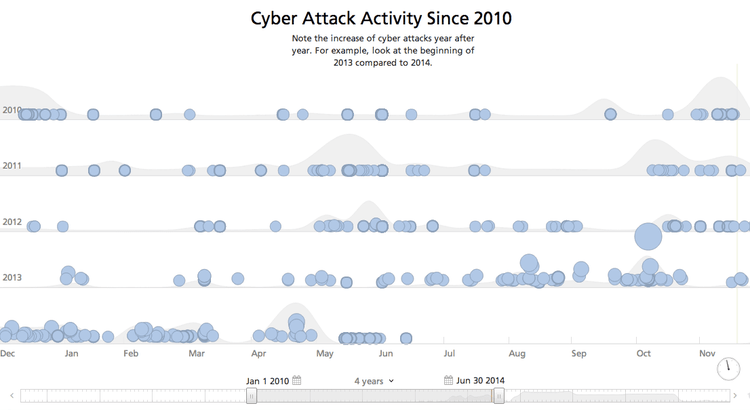
La siguiente línea temporal muestra la actividad cibernética global global desde 2010. Año tras año el número de eventos aumenta. Está claro que compañías, instituciones estatales e individuas siguen siendo víctimas y asediadas por sofisticados ciberataques a un ritmo creciente.
Costos asociados a las ciberamenazas
Dado que las organizaciones tanto del sector gubernamental como del privado dependen cada vez más de la tecnología, no es de extrañar que las consecuencias de los ciberataques estén repercutiendo en los costos económicos.
Un reporte patrocinado por McAfee y elaborado por el Centro de Estudios Estratégicos e Internacionales (CSIS), titulado "Los costos económicos de los ciberataques y el ciberespionaje", revela que el costo de los delitos cibernéticos y el espionaje asciende a entre 300.000 millones y 1 billón de dólares. Es probable que estos costos aumenten con la mayor penetración de Internet y a medida que las organizaciones sigan digitalizando sus productos para competir en mercados cada vez más competitivos. El reporte también indica que, solo en Estados Unidos, se pueden perder al menos 508.000 puestos de trabajo cada año debido al ciberespionaje.
Otro reporte de Ernst & Young , titulado "Encuesta global sobre seguridad de la información de 2013", destaca la incapacidad de más de la mitad (52%) de las organizaciones del Reino Unido para evaluar el impacto de las tecnologías emergentes en su seguridad de la información, lo que las convierte en el segundo objetivo principal, solo por detrás de Estados Unidos.
Teatro cibernético global
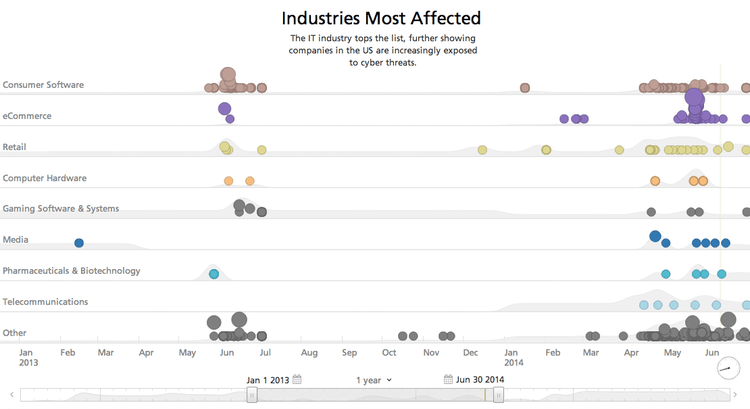
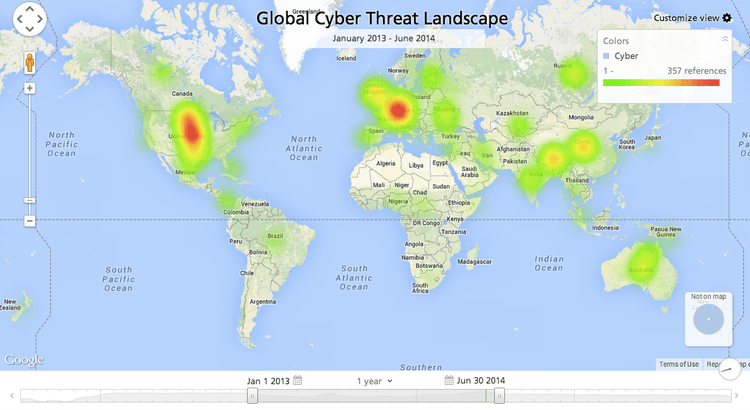
Como se muestra en la diapositiva siguiente, Estados Unidos y los países europeos siguen siendo objetivos prioritarios para los ciberataques acumulativos a nivel mundial. Cabe destacar también que, por primera vez, ya no se les puede considerar el centro desde donde se originan estos ataques, por razones que se explicarán más adelante.
Al abrir los datos mostrados en forma de mapas térmicos, es fácil observar el número de ataques contra compañías, compañías e instituciones de EE. UU. y Europa supera con creces a los ataques que se originan en estas regiones, pero que se dirigen a otros lugares. Esto hace que la infraestructura cibernética dentro de estas regiones adopte una postura defensiva.
También resulta interesante observar que la mayoría de estos ataques coinciden en sus detalles y referencias, con un elevado número de ofensivas originadas en países de Asia y Europa del Este. También deduciré que no es coincidencia que la mayoría de las ofensivas que se reportan en estas regiones estén dirigidas contra las operaciones internacionales, las ramificaciones y las subsidiarias de países estadounidenses y europeos.
Click image for larger view
En otras palabras, las corporaciones occidentales y sus operaciones están siendo cada vez más el objetivo de entidades que se posicionaron estratégicamente en países como China, Indonesia, Corea del Sur, Rusia, Polonia, Ucrania, India, Taiwán, Hong Kong, Brasil, Siria y Pakistán, en diversas regiones del mundo. Este cambio bien podría significar que el eje de las ciberofensivas se desplazó hacia el este.
Asia y Europa del Este: ¿Eje de las ciberofensivas?
Esto se debe a las siguientes razones:
1. Mejora de la infraestructura de TI
Países con economías en rápido desarrollo, como China, Hong Kong, Corea del Sur e India, tienen un gran incentivo para fortalecer su infraestructura informática y apoyar sus economías en expansión. Con el crecimiento del sector de servicios y manufactura en sus economías, el gobierno y las instituciones educativas están poniendo gran énfasis en producir capital humano y económico, necesario para sostener los sectores en crecimiento.
Es muy probable que la explotación de esta infraestructura informática avanzada, originalmente destinada a apoyar el crecimiento económico, por parte de grupos de ciberdelincuencia organizada, hacktivistas y otras entidades siga siendo un desafío previsible pero inevitable.
2. Expansión del sector tecnológico y de telecomunicaciones
Con compañías de alta tecnología como Apple, Google y Samsung trasladando sus operaciones a países asiáticos, este desarrollo debe equilibrar con la estructura técnica que pueda respaldar el creciente sector de las tecnologías de la información.
Por ejemplo, la próxima generación de infraestructura de TI, como la red de Internet 4G, podría soportar ataques de amenazas persistentes avanzadas. O bien, el creciente número de granjas de servidores o centros de llamadas dentro de un país son ideales para albergar centros de comando y control (CnC) para recibir devoluciones de llamadas. Este es el tráfico que fluye desde dispositivos comprometidos a servidores de comando y control (CnC), o que actúa como botnets para amenazas cibernéticas que incluyen malware sofisticado, phishing, ataques de ingeniería social y ataques de denegación de servicio distribuido (DDoS).
Por favor, consulte esta transmisión en directo para revisar el desarrollo registrado en el sector de TI en la mayoría de estos países durante los últimos cuatro años. Fíjate cómo la nueva función de Recorded Future en la vista de tabla (en la esquina izquierda) lista todos los desarrollos relevantes dentro, o relacionados con, más de 200 compañías tecnológicas o dependientes de la tecnología que operan en Asia; Fortalecimiento adicional de los puntos mencionados.
3. Apoyo institucional
Ante la agresiva actuación de países como China para alcanzar sus objetivos económicos, se alega que varias de sus instituciones actúan con complacencia al permitir que la Unidad 61398, una supuesta unidad APT del Ejército Popular de Liberación (EPL), tenga como objetivo a EE. UU., Alemania y Francia para la extracción de secretos comerciales, la toma de control de infraestructuras nacionales críticas y la realización de espionaje corporativo y de inteligencia, actúe contra ellos.
Sin embargo, también es interesante observar que China, a pesar de contar con uno de los sistemas de filtrado más sofisticados del mundo, no pudo defender de un ataque DDoS contra los registros de sitios web chinos (.cn) a finales de agosto de 2013.
4. Legislación débil y control estatal deficiente
El mayor incentivo, especialmente en el caso de países de Europa del Este como Ucrania, radica en que la mayoría de estos países tienen una legislación débil (si es que tiene alguna) sobre ciberdelitos. Además, la aplicación de estas leyes se ve aún más obstaculizada por las limitaciones tecnológicas de las instituciones estatales (lagunas burocráticas y legales) que proporcionan una excelente cobertura a los ciberdelincuentes. Estos actores también obtienen su motivación de una estructura social de apoyo, así como de incentivos económicos y profesionales fácilmente disponibles que cada vez están cada vez más condicionados a los ciberataques.
Pronóstico del panorama de amenazas cibernéticas
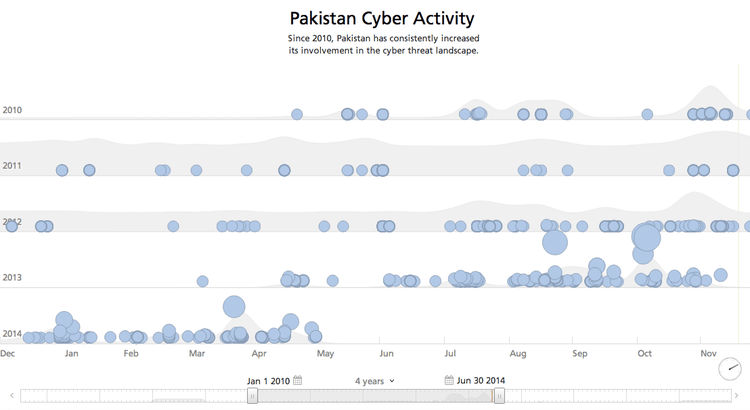
Una combinación adecuada de los factores mencionados, en el contexto del marco geopolítico y económico global, determinaría los futuros focos de ciberataques. Países como Pakistán, con un sector tecnológico floreciente, la inminente introducción de redes 4G, la ausencia de legislación sobre ciberdelincuencia y un formidable cuerpo de hackers existentes, probablemente se conviertan en un futuro punto de origen para la ciberactividad.
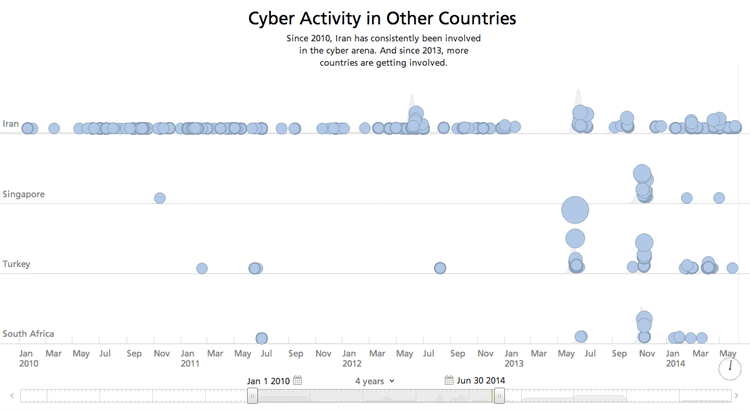
De manera similar, también se podría registrar un aumento de actividad en países como Kazajistán, Irán, Turquía, Singapur, Sudáfrica y numerosos países del norte de África.
Conclusion
A partir del análisis de este serial de tres partes, es bastante fácil concluir que la frecuencia de los ciberataques está aumentando. Ahora bien, el alcance, la tasa y la naturaleza de los ciberataques dependen en gran medida de la industria, tamaño y ubicación de la organización, pero está claro que TODA organización DEBE reconsiderar su estrategia de ciberseguridad.
Es improbable que las soluciones convencionales sean suficientes ante la rápida evolución de la complejidad de las amenazas en el entorno cibernético, y la política actual de ciberseguridad debería, idealmente, cambiar su enfoque de defensivo a preventivo. Al emplear las herramientas de análisis web y cibernético de Recorded Future, podrá obtener una visión más realista de las amenazas a las que su organización se enfrenta o es probable que se enfrente.