El uso de certificados de firma de código falsificados está en aumento.
Key Judgements
- Observamos los primeros usos de certificados de código robados en 2011, pero no fue hasta 2015 cuando los certificados de firma de código se generalizaron en el submundo criminal.
- Insikt Group identificó cuatro proveedores conocidos de este tipo de productos desde 2011; solo dos proveedores están actualmente aplicar sus servicios a hackers de habla rusa.
- La versión más económica de un certificado de firma de código cuesta 299 dólares, pero el certificado de validación extendida (EV) más completo, con una calificación de reputación SmartScreen, tiene un precio de 1599 dólares. El precio inicial para el registro de un nombre de dominio con certificado EV SSL es de 349 dólares.
- Todos los certificados son emitidos por compañías de prestigio, como Comodo, Thawte y Symantec, y demostraron ser extremadamente eficaces en la ofuscación de malware. Creemos que los propietarios legítimos de negocios desconocen que sus datos se emplearon en actividades ilícitas.
- Los dispositivos de seguridad de red que realizan una inspección profunda de paquetes se vuelven menos efectivos cuando el tráfico SSL/TLS legítimo (con certificado legítimo) es iniciado por un implante malicioso. El análisis de Netflow (encabezados de paquetes) es un control importante para reducir el riesgo, ya que los controles basados en el host también pueden volver ineficaces debido a certificados de firma de código legítimos.
### Resumen ejecutivo
En 2017, investigadores de seguridad de todo el mundo comenzaron a observar un aumento repentino en el uso de certificados de firma de código como técnica de ofuscación por capas para campañas de distribución de cargas útiles maliciosas. El grupo Insikt de Recorded Future investigó el submundo criminal e identificó a proveedores que actualmente ofrecen certificados de firma de código y registro de nombres de dominio con certificados SSL correspondientes.
Contrariamente a la creencia generalizada de que los certificados de seguridad que circulan en el submundo delictivo son robados a sus legítimos propietarios antes de ser empleados en campañas nefastas, confirmamos con un alto grado de certeza que los certificados se crean para un comprador específico solo bajo pedido y se registran empleando identidades corporativas robadas, lo que reduce la eficacia de los dispositivos de seguridad de red tradicionales.
Background
Durante varios años, los investigadores de seguridad advirtieron al público sobre los ciberdelincuentes que emplean certificados de firma de código falsificados en sus intentos por ocultar cargas maliciosas, pero solo en contadas ocasiones se investigaron a fondo estos servicios clandestinos.
A medida que mejoraron las capacidades de detección del software antivirus, las tácticas estándar, como el cifrado de la carga útil, dejaron de ser suficientes. Resultaba cada vez más difícil mantener la eficacia de un archivo durante periodos prolongados, lo que a veces requería una "limpieza" diaria de los archivos ejecutables. Como resultado, los ciberdelincuentes necesitaron un enfoque de seguridad más completo y comenzaron a experimentar con una capa de protección secundaria, firmando los archivos de carga útil con certificados de seguridad emitidos legítimamente.
Aunque ya se sabía que los actores de amenaza usaban certificados falsos desde 2011, no fue hasta 2015 cuando surgieron las primeras ofertas en el subsuelo.
Threat Analysis
Uno de los primeros proveedores en ofrecer certificados de firma de código falsificados era conocido como C@t, afiliado a un prolífico foro de mensajes sobre piratería informática. En marzo de 2015, C@t puso a la venta un Microsoft Authenticode capaz de firmar versiones de 32/64 bits de varios archivos ejecutables, así como documentos de Microsoft Office, Microsoft VBA, Netscape Object Signing y Marimba Channel Signing, y era compatible con aplicaciones Silverlight 4. Además, también estaban disponibles los certificados de firma de código de Apple.
En su anuncio, C@t explicó que los certificados están registrados a nombre de corporaciones legítimas y emitidos por Comodo, Thawte y Symantec, los emisores más grandes y respetados. El vendedor indicó que cada certificado es único y que solo se asignará a un único comprador, lo cual se puede verificar fácilmente a través de HerdProtect.com. Según C@t, la tasa de éxito de las instalaciones de cargas útiles a partir de archivos firmados aumenta entre un 30 y un 50 por ciento, e incluso admitió vender más de 60 certificados en menos de seis meses.
Durante ese tiempo, C@t vio disminuir las ventas y no logró atraer a una amplia base de clientes debido a costos prohibitivos, en algunos casos exigiendo más de 1.000 dólares por certificado, cuando aún existían otros métodos de ofuscación de cargas útiles más asequibles y fiables.
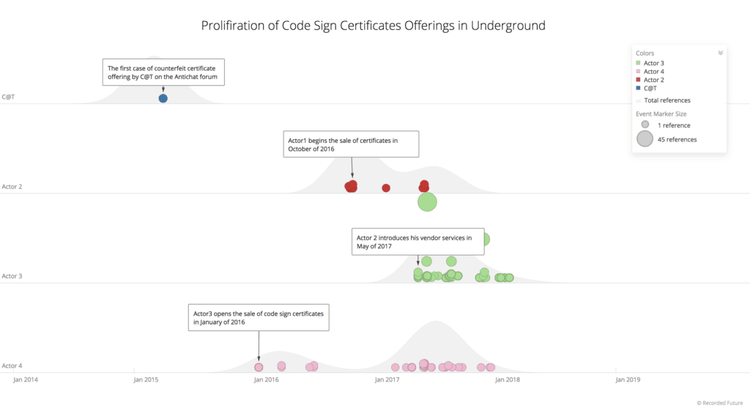
La actividad de vendedores criminales de certificados de firma de código falsificados en el sitio web oscuro.
Aproximadamente dos años después, tres nuevos actores comenzaron a ofrecer sus servicios principalmente en el underground de Europa del Este. Aunque un actor finalmente pasó a otras operaciones ilícitas, los dos actores restantes siguen suministrando activamente certificados falsos a actores de habla rusa.
El segundo proveedor se especializa en certificados de Clase 3, que no incluyen la garantía de Validación Extendida (EV) y están disponibles por un precio de 600 dólares, mientras que el tercer proveedor ofrece la gama más amplia de productos.
Los certificados de firma de código estándar emitidos por Comodo que no incluyen la calificación de reputación de SmartScreen cuestan 295 dólares. Un comprador interesado en la versión más fiable de un certificado de vehículo eléctrico emitido por Symantec tendría que pagar 1.599 dólares, lo que supone un sobreprecio del 230 por ciento en comparación con el precio del certificado auténtico. Para quienes deseen comprar al por mayor, también se pueden adquirir dominios totalmente autenticados con cifrado EV SSL y capacidad de firma de código por 1799 dólares.
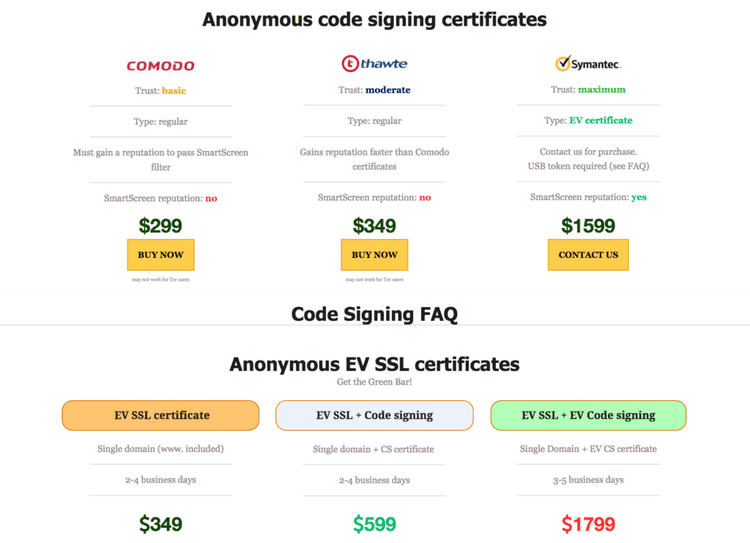
Listado de productos anunciado por un actor malicioso.
Según la información proporcionada por ambos vendedores durante una conversación privada, para garantizar la emisión y la vida útil de los productos, todos los certificados se registran empleando la información de empresas reales. Con un alto grado de certeza, creemos que los propietarios legítimos de las compañías desconocen que sus datos se emplearon en actividades ilícitas. Es importante tener en cuenta que todos los certificados se crean individualmente para cada comprador, con un plazo de entrega promedio de dos a cuatro días.
Technical Analysis
Ambas compañías reconocieron que, debido a las avanzadas medidas de seguridad empleadas en el navegador Chrome —considerado un sistema de seguridad excelente—, los clientes deben esperar niveles de intrusión significativamente menores en comparación con los navegadores Firefox, Internet Explorer y Safari.
Insikt Group logró convencer a un proveedor para que realizara una prueba, firmando un archivo ejecutable con una carga útil de un troyano de acceso remoto (RAT) no reportado previamente con un certificado Comodo emitido recientemente. A pesar de que los archivos empleados en la prueba fueron cifrados previamente, los resultados demostraron la eficacia superior de las versiones con firma digital.
Si bien solo ocho proveedores de antivirus lograron detectar la versión cifrada de la carga útil, solo dos de ellos fueron efectivos contra la versión firmada digitalmente. Tras realizar la misma prueba con una versión no residente de la carga útil, surgieron resultados aún más preocupantes. En ese caso, solo seis compañías fueron capaces de detectar una versión cifrada, y solo la protección de Endgame reconoció correctamente el archivo como malicioso.
Outlook
Los dispositivos de seguridad de red que realizan una inspección profunda de paquetes se vuelven menos efectivos cuando el tráfico SSL/TLS legítimo (con certificado legítimo) es iniciado por un implante malicioso. El análisis de Netflow (encabezados de paquetes) es un control importante para reducir el riesgo, ya que los controles basados en el host también pueden volver ineficaces debido a certificados de firma de código legítimos.
A diferencia de los servicios ordinarios de cifrado disponibles a 10-30 dólares por cada cifrado, no esperamos que los certificados falsificados se conviertan en un elemento habitual del cibercrimen debido a su costo prohibitivo. Sin embargo, sin duda, los actores más sofisticados y los actores estatales que participan en ataques menos extendidos y más dirigidos seguirán empleando certificados falsos de firma de códigos y SSL en sus operaciones.
Para ver capturas de pantalla asociadas a este análisis, Descarga el apéndice.