China modificó los datos públicos de vulnerabilidad para ocultar la influencia del MSS
Key Judgements
- CNNVD modificó las fechas originales de publicación en su base de datos pública para al menos 267 vulnerabilidades que identificamos como valores estadísticos atípicos en nuestra investigación publicada en noviembre de 2017.
- Evaluamos en noviembre que CNNVD tenía un proceso formal de evaluación de vulnerabilidades en el que los CVE de alta amenaza eran evaluados por su utilidad operativa por el MSS antes de su publicación, y que el retraso en la publicación era una forma de identificar vulnerabilidades que el MSS probablemente estaba considerando para su uso en operaciones cibernéticas ofensivas. La manipulación directa de estas fechas por parte de CNNVD confirmó implícitamente esta valoración.
- Al modificar retroactivamente las fechas de publicación originales de estos valores atípicos estadísticos, CNNVD intentó ocultar las pruebas de este proceso de evaluación, disimular qué vulnerabilidades podría estar empleando el MSS y limitar los métodos que los investigadores pueden usar para anticipar el comportamiento de las APT chinas.
- Esta manipulación a gran escala de los datos de vulnerabilidades socava la confianza en el proceso CNNVD y podría comprometer las operaciones de seguridad que dependen únicamente del CNNVD para esa información.
Executive Summary
En noviembre de 2017, Recorded Future publicó una investigación que analizaba la velocidad de publicación de la Base de datos Nacional de Vulnerabilidad de China (CNNVD). Durante la realización de esa investigación, descubrimos que China tenía un proceso para evaluar si las vulnerabilidades de alto riesgo tenían utilidad operativa en las operaciones de inteligencia antes de publicarlas en la CNNVD. Al revisar ese análisis, descubrimos que CNNVD alteró las fechas iniciales de publicación de sus vulnerabilidades, en lo que consideramos un intento de encubrir ese proceso de evaluación.
Background
En noviembre de 2017, analizamos y comparamos la velocidad de publicación de la Base de datos Nacional de Vulnerabilidades de EE. UU. (NVD) y la Base de datos Nacional de Vulnerabilidades de China (CNNVD). En términos generales, constatamos que CNNVD es más rápido que NVD a la hora de informar sobre vulnerabilidades: NVD se queda atrás de CNNVD en el tiempo medio entre la divulgación inicial y la inclusión en la base de datos (33 días frente a 13 días).
También descubrimos que CNNVD es esencialmente una fachada del Ministerio de Seguridad del Estado (MSS); tiene un sitio web, pero parece estar separado del MSS solo de nombre. Esto es importante porque el MSS no es solo un servicio de inteligencia exterior, sino que también tiene un mandato de inteligencia nacional amplio y, posiblemente, más importante. Reconocer la importancia de la misión nacional es clave para comprender por qué el MSS manipularía datos que son consumidos principalmente por usuarios chinos o regionales.
Por último, cuando estudiamos excepciones a este patrón general de que CNNVD sea más rápido que NVD, descubrimos evidencia del proceso de evaluación de vulnerabilidades de CNNVD — en el que los CVEs de alta amenaza probablemente son evaluados por su utilidad operativa por el MSS antes de su publicación.
Aproximadamente seis meses luego de nuestros reportes iniciales, decidimos revisar el análisis para determinar si las tendencias y los patrones observados anteriormente se mantenían.
Threat Analysis
NVD DE EE. UU. — CNNVD Comparación
En nuestro reporte original sobre la velocidad de publicación de NVD y CNNVD, observamos que el retraso promedio entre la divulgación pública de una vulnerabilidad en el sitio web y su inclusión en NVD era de 33 días. En términos más generales, observamos que se tardaron 20 días en informar sobre el 75 por ciento de las vulnerabilidades reveladas y 92 días en informar sobre el 90 por ciento.
En cambio, CNNVD registró un retraso medio de 13 días y alcanzó un 75 por ciento de divulgación en seis días y un 90 por ciento en 18 días.
Estos análisis se basaron en un periodo de dos años de datos divulgados. Ampliamos el periodo de dos años seis meses y observamos que la NVD había mejorado. El promedio se redujo a 27 días. Dado que tres cuartas partes de los datos eran los mismos, esto sugiere que los datos más recientes se están recopilando mucho más rápidamente. Se observaron mejoras similares en el tiempo necesario para alcanzar el 75 por ciento (15 días) y el 90 por ciento (72 días).
Cuando analizamos CNNVD, prácticamente no vimos ningún cambio en los retrasos ni en la velocidad de la información: siguen siendo más rápidos de publicación que NVD.
También vimos que hace seis meses se reportaron 1.746 CVEs en CNNVD que no estaban cubiertos en NVD. Esto se debe a que NVD depende de presentaciones voluntarias de proveedores y Autoridades de Numeración CVE (CNAs) asociadas con las vulnerabilidades, y emplea el Diccionario CVE de MITRE como única fuente. Esto resultaba especialmente frustrante, ya que NVD es realmente responsable (a través de MITRE) de gestionar la asignación de identificadores CVE.
Hoy en día se reportan 1.651 CVEs en CNNVD que no están cubiertos en NVD. NVD está claramente acelerando, además de estar trabajando con el retraso de CVE descubiertos.
Manipulación de datos en CNNVD
Al comenzar a reexaminar los datos sobre CNNVD, y en individuo los "casos atípicos" — CVEs que NVD informó rápidamente (seis días o menos) y que CNNVD tardó más del doble de tiempo que su retraso medio de 13 días en publicar — nos dimos cuenta de que la fecha de publicación de las dos vulnerabilidades que destacamos en noviembre fue alterada. Específicamente, las fechas iniciales de publicación en CNNVD para ambas vulnerabilidades se habían retrofechado para coincidir con NVD y eliminar el retraso de publicación.
A continuación se muestran dos conjuntos de capturas de pantalla de las entradas de CNNVD: el primero de cada conjunto corresponde a octubre de 2017 y el segundo a febrero de 2018.
CVE-2017-0199
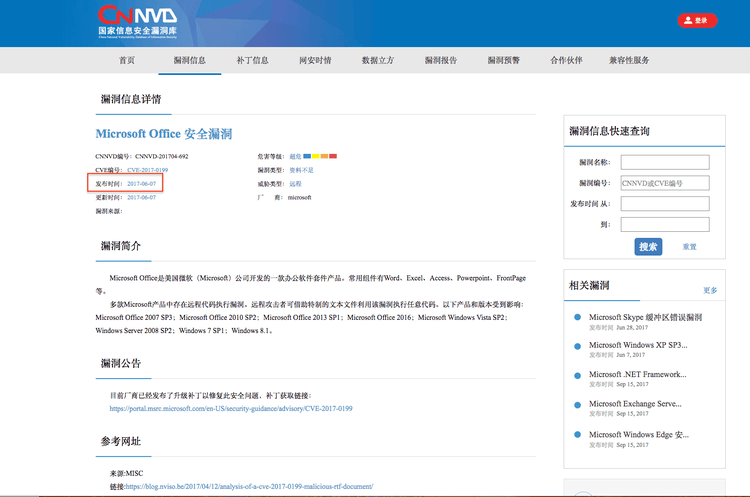
Captura de pantalla tomada el 20 de octubre de 2017 y publicada el 16 de noviembre de 2017.
La fecha de publicación figura como el 7 de junio de 2017.
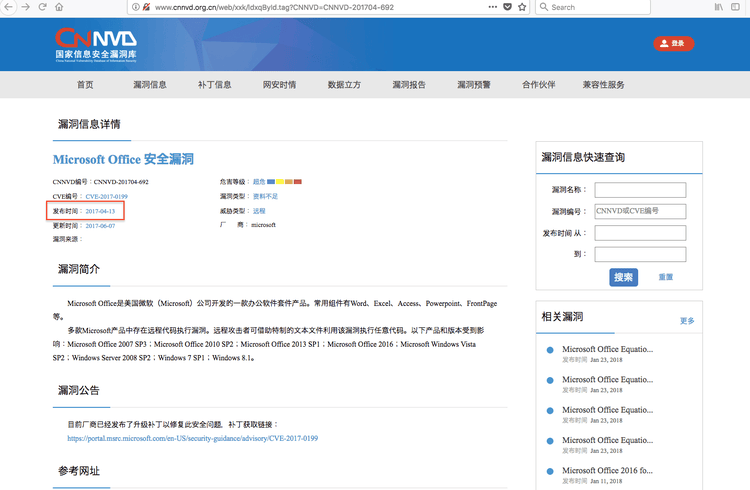
Captura de pantalla tomada el 13 de febrero de 2018. La fecha de publicación original se cambió del
de junio de 2017 al 13 de abril de 2017, lo que supone un retraso de 56 días.
CVE-2016-10136
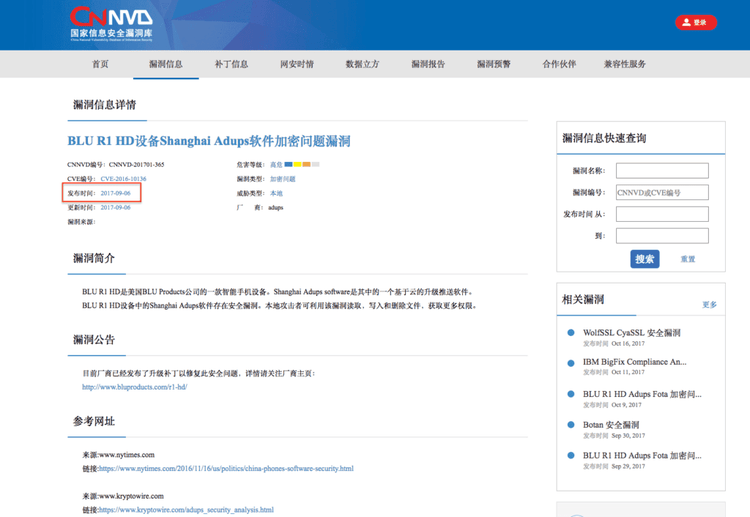
Captura de pantalla tomada el 23 de octubre de 2017 y publicada el 16 de noviembre de 2017.
La fecha de publicación se indica como el 6 de septiembre de 2017.
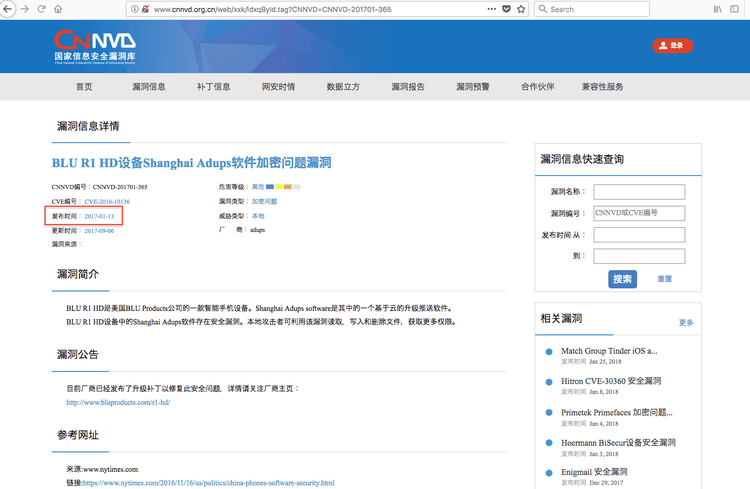
Captura de pantalla tomada el 13 de febrero de 2018. La fecha de publicación original se cambió
del 6 de septiembre de 2017 al 13 de enero de 2017, lo que supone un retroceso de 236 días.
Ambos conjuntos de capturas muestran que la fecha original de publicación de cada CVE fue modificada en algún momento entre el 24 de octubre de 2017 y el 13 de febrero de 2018 para reflejar una fecha más cercana a la de publicación de NVD. Para CVE-2017-0199, NVD se publicó el 12 de abril de 2017, y para CVE-2016-10136, NVD se publicó el 13 de enero de 2017. Tras volver a validar la fecha de publicación de cada CVE, identificamos como un valor estadístico atípico, descubrimos que 267 de las 268 fechas originales de publicación de CNNVD fueron alteradas desde noviembre de 2017, con una fecha media de 57 días retroactivos. Cada fecha se modificó tras la publicación para aproximar o superar la fecha de publicación de NVD. Consulta este enlace para ver el conjunto completo de datos. Además, las fechas de publicación de muchos CVEs atípicos que se reportaron fuera de nuestro rango original (del 13 de septiembre de 2015 al 13 de septiembre de 2017) pero antes de la publicación de nuestro reporte (el 16 de noviembre de 2017) también se modificaron de la misma manera. Identificamos 75 nuevas vulnerabilidades atípicas que se publicaron inicialmente entre el 13 de septiembre y el 16 de noviembre de 2017. De esos 75 CVEs, 72 vulnerabilidades fueron retroactivadas y los retrasos de publicación fueron eliminados.
¿Qué significa esto?
En noviembre evaluamos que descubrimos un proceso formal de evaluación y ofuscación de vulnerabilidades en CNNVD en el que los CVE de alto riesgo son evaluados por su utilidad operativa por el MSS antes de su publicación. Este proceso significaba que CNNVD retrasaría la notificación pública, la actualización de parches y las directrices de remediación para que el MSS pudiera evaluar si una vulnerabilidad sería útil en sus operaciones de inteligencia.
Esta alteración sistémica y retroactiva de las fechas originales de publicación por parte de CNNVD es un intento de ocultar la evidencia de este proceso, ocultar qué vulnerabilidades puede estar empleando el MSS y limitar los métodos que los investigadores pueden emplear para anticipar el comportamiento chino de las APT. No hay otra explicación lógica de por qué solo se alteraron las fechas iniciales de publicación de los CVEs atípicos. Aunque no consultamos las fechas de publicación de los 17.000+ CVEs listados tanto en NVD como en CNNVD, sí consultamos una parte de CVEs no atípicos y no descubrimos ninguna manipulación de las fechas de publicación.
Además, no publicamos los 268 números de CVE que entraban en la categoría de valores atípicos, ni pudimos anticipar cuáles CVE se convertirían en casos atípicos tras nuestra muestra original de datos (que finalizó el 13 de septiembre de 2017). Fuimos transparentes con nuestra metodología para identificar estos casos atípicos, y cualquiera con acceso a los datos de CNNVD pudo replicar nuestros resultados. Lo planteamos porque 267 de las 268 fechas iniciales de publicación de vulnerabilidades fueron manipuladas, así como 72 de 75 casos atípicos que solo identificamos al actualizar nuestra investigación a mediados de febrero.
El 99 por ciento de todas las CVE de valores atípicos se modificaron para eliminar el retraso de publicación.
Para alterar las fechas de publicación originales de las 343 vulnerabilidades CVE, CNNVD necesitaba replicar nuestra metodología para identificar valores atípicos, aplicarla a su conjunto de datos y decidir qué fecha alegarían fraudulentamente como la fecha de publicación original. Modificar la fecha del caso atípico de CVE impediría a los investigadores realizar un análisis histórico de las tendencias de CNNVD y ocultaría pruebas del programa de evaluación operativa del MSS.
A pesar de la manipulación de las fechas de publicación iniciales por parte de CNNVD, todavía es posible identificar qué vulnerabilidades podría estar explotando el MSS. Se compartieron con los usuarios de Recorded Future consultas y técnicas de seguimiento específicas.
Outlook
La manipulación que CNNVD hace de sus datos de publicación de vulnerabilidades acaba revelando más de lo que oculta. Esto se debe principalmente al deseo omnipresente del Estado chino de controlar la información, lo que le llevó a permitir que un organismo de servicio público con un mandato de transparencia sea dirigido por un servicio de inteligencia con un mandato de secreto.
En primer lugar, la retrodatación selectiva de la publicación de vulnerabilidades para los valores atípicos es esencialmente una confirmación tácita por parte de CNNVD de su programa de evaluación de vulnerabilidades y el uso operativo de algunas vulnerabilidades retardadas. Cambiar las fechas tras la publicación impide a los investigadores realizar análisis históricos masivos de la publicación CVE e identificar vulnerabilidades que el MSS o los servicios de inteligencia chinos puedan estar explotando en sus operaciones.
En segundo lugar, si bien muchos consideran al MSS principalmente como un servicio de inteligencia exterior, también tiene un mandato de inteligencia nacional amplio y, posiblemente, más importante. Comprender esta dinámica es clave para entender por qué el MSS manipularía datos que son consumidos principalmente por usuarios asiáticos o regionales. Es probable que muchos de los objetivos de las operaciones que emplean exploits para vulnerabilidades de publicación retardada estén relacionados con prioridades de inteligencia nacionales o regionales. La publicación diferida también podría ser útil desde el punto de vista operativo, ya que permitiría al MSS monitorear las tasas de aplicación de parches o medidas correctivas internacionales, lo que también podría ser un factor a la hora de decidir si se debe o no desplegar una vulnerabilidad en el espacio exterior.
En tercer lugar, desde la perspectiva del servicio público y la transparencia, podrían surgir problemas de responsabilidad mayores para compañías e instituciones que dependan únicamente de los datos de CNNVD. Si una compañía es víctima de un exploit de una vulnerabilidad durante el periodo alterado, a menos que mantuvo un registro histórico de todas las fechas de los reportes iniciales de CNNVD, podría enfrentar a preguntas sobre por qué no solucionó una vulnerabilidad que desconocía.
Por ejemplo, si una compañía fue víctima de un exploit para CVE-2017-0199 el 15 de mayo de 2017 y empleó datos de CNNVD, entonces no sabría cómo remediar esa vulnerabilidad hasta el 7 de junio de 2017. Dado que CNNVD modificó la fecha de publicación de esta vulnerabilidad tras su publicación al 13 de abril de 2017, un examen actual de la vulnerabilidad podría llevar a los investigadores a concluir que la compañía era consciente de la vulnerabilidad luego del 13 de abril pero decidió no remediarla. Dependiendo de la pérdida de datos, la brecha y el país, esta manipulación de datos podría poner a las compañías en mayor riesgo de multas o acciones legales derivadas de una intrusión.
La recientemente instituida Ley de Ciberseguridad (CSL) en China exige que las compañías que operen en China adopten un "sistema escalonado de protecciones de seguridad de red" y pueden responsabilizar a las compañías tanto legal como financieramente por un "incidente de seguridad de red". Sin embargo, que una compañía multinacional extranjera cumpla con todas las disposiciones de la CSL puede estar violando al mismo tiempo leyes o regulaciones occidentales que prohíben cooperar con los servicios de seguridad e inteligencia chinos.
Por último, esta manipulación de datos refuerza el predominio del secretismo sobre la transparencia en China. En lugar de tomar medidas para eliminar la influencia indebida del secretismo y los servicios de inteligencia sobre la información relativa a las vulnerabilidades, CNNVD optó por el camino opuesto y trató, en cambio, de ocultar aún más esa influencia. Este problema de la influencia de los servicios de seguridad gestionados (MSS) en la arquitectura de seguridad de la información de China es algo que estuvimos siguiendo desde hace algún tiempo y que continuaremos investigando.