Die versteckten Kosten der AI Sicherheitsschulden
Zusammenfassung
Künstliche Intelligenz AI) beschleunigt die Entstehung von Sicherheitslücken in Unternehmen – einem Berg ungepatchter Sicherheitslücken, die sich im Laufe der Zeit immer weiter vergrößern – was das Risiko von Fehlern, Ausfallzeiten und Auditfehlern erhöht.
Die zunehmende Abhängigkeit von AI -Codierungsassistenten führt zur Erzeugung unsicheren Codes in großem Umfang, was die manuellen Prüfzyklen überlasten und dazu führen kann, dass Fehler schneller in die Produktion gelangen, als die Sicherheitsteams reagieren können.
Abhängigkeiten von Drittanbietern und die zunehmende Verbreitung von Schatten- AI verstärken dieses Problem: 70 % der kritischen Sicherheitslücken stammen aus Drittanbietercode, während Schatten- AI sensible Daten durchsickern lässt, wodurch Compliance-Blindstellen entstehen und die langfristigen Sicherheitsschulden stillschweigend erhöht werden.
Durch Governance, Aufsicht und den gezielten Einsatz AI-gestützter Tools können Organisationen AI von einer Belastung in einen defensiven Vorteil verwandeln, das Wachstum von Sicherheitsschulden verlangsamen, langfristige Kosten reduzieren und das Vertrauen wiederherstellen.
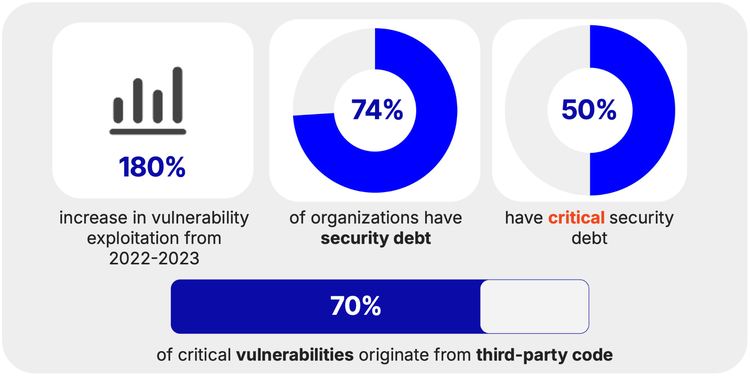
Abbildung 1: Sicherheitsverschuldung: Wichtige Kennzahlen (Quelle: Veracode)
Sicherheitsschulden: Ein wachsendes Unternehmensrisiko
Unter Sicherheitsschulden versteht man den Rückstand an ungelösten Sicherheitslücken, übermäßigen Berechtigungen und veralteten Konfigurationen, die sich im gesamten Technologie-Stack einer Organisation ansammeln. Rund 74 % der modernen Unternehmen haben in gewissem Maße Sicherheitsschulden angehäuft, und fast die Hälfte weist „kritische“ Schulden auf, eine Kombination aus langjährigen, äußerst schwerwiegenden und ausnutzbaren Schwachstellen. Ähnlich wie finanzielle Schulden verursachen auch Wertpapierschulden „Zinsen“, wodurch ihre Tilgung im Laufe der Zeit immer komplexer und teurer wird.
Bedrohungsakteur profitieren von diesem wachsenden Auftragsbestand. Die Ausnutzung von Sicherheitslücken nimmt zu und steigt allein zwischen 2022 und 2023 um 180 % . Sie entwickelt sich zum wichtigsten Einfallstor für Daten Da die durchschnittlichen Kosten einer im Jahr 2025 4,44 Millionen US-Dollar erreichen werden, stellen Sicherheitsschulden nicht nur eine technische Verbindlichkeit, sondern auch ein erhebliches finanzielles Risiko dar. Neben den direkten Kosten kann dies auch zu rechtlichen Strafen führen und das Vertrauen der Kunden untergraben, das weitaus schwieriger wiederherzustellen ist als bei Systemen, die durch technische Probleme beschädigt wurden.
Wie sich Sicherheitsschulden anhäufen
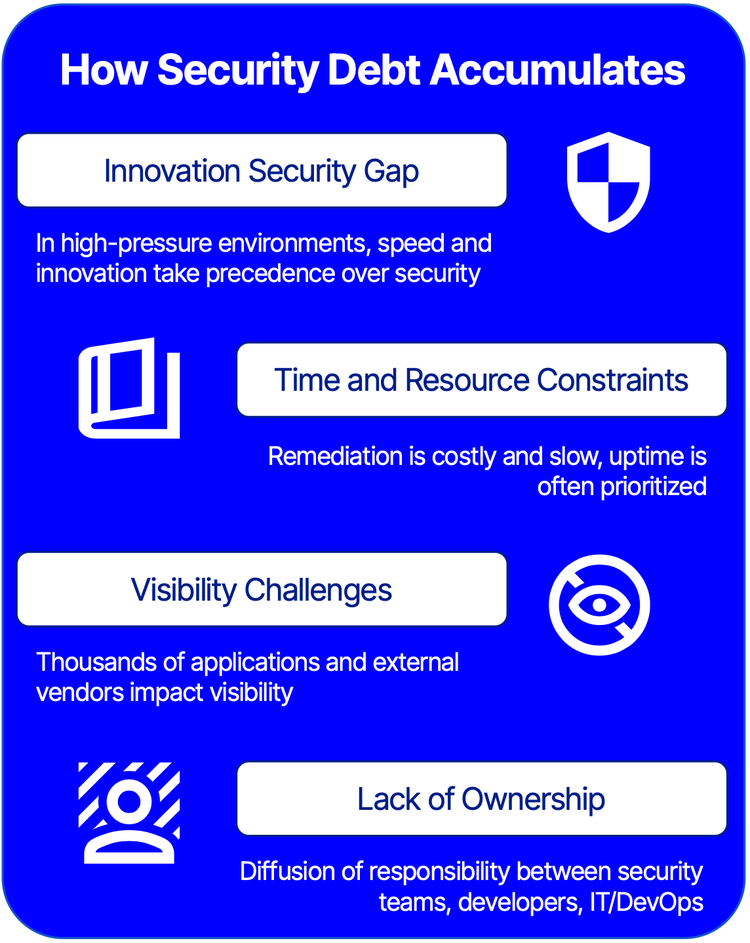
Figur 2: Wichtige Faktoren, die zur Anhäufung von Unternehmensanleihen beitragen (Quelle: Recorded Future)
- Die Innovations-Sicherheits-Lücke:
In Umgebungen mit hohem Leistungsdruck haben Innovation und Geschwindigkeit oft Vorrang vor Sicherheit. Produkte werden ausgeliefert, bevor Sicherheitslücken behoben sind, Entwickler gewähren weitreichenden Zugriff, um den Systembetrieb aufrechtzuerhalten, und anfällige Legacy-Systeme bleiben ungepatcht, um Störungen zu vermeiden. Diese kurzfristigen Kompromisse summieren sich allmählich zu einem systemischen, langfristigen Risiko. - Zeit- und Ressourcenbeschränkungen:
Die Behebung ist kostspielig und langsam: Die Behebung einer einzelnen Sicherheitslücke kostet durchschnittlich 50.000 US-Dollar, und die Behebung kritischer Probleme dauert etwa 205 Tage. In Branchen, in denen die Verfügbarkeit von größter Bedeutung ist, führt der Druck, online zu bleiben, dazu, dass die Behebung in den Hintergrund tritt, wodurch der Auftragsstau immer größer wird. - Sichtbarkeitsprobleme:
Große Institutionen betreiben oft weitläufige Ökosysteme mit Tausenden von Anwendungen und Zehntausenden von Anbietern. Das Risiko durch Drittanbieter ist besonders hoch: 70 % der kritischen Sicherheitslücken stammen aus Drittanbietercode und der Software-Lieferkette, wobei Patch-Zyklen häufig durch Koordinationsprobleme mit den Anbietern verzögert werden . - Fehlendes Verantwortungsgefühl:
Selbst wenn Sicherheitslücken identifiziert werden, ist die Zuständigkeit oft unklar. Sicherheitsteams weisen auf Risiken hin, haben aber keine Befugnis, Korrekturen umzusetzen, während sich Entwickler auf Innovation und Markteinführungsgeschwindigkeit konzentrieren und IT/DevOps der Stabilität Priorität einräumen. Diese Verantwortungsdiffusion ermöglicht es, dass die Sicherheitslücke über Monate oder sogar Jahre bestehen bleibt.
AI und Sicherheitsschulden
Die rasante Verbreitung von AI beschleunigt die Anhäufung von Wertpapierschulden. Während KI-gestützte Code-Assistenten (wie GitHub Copilot) die Produktivität steigern können, bergen sie ohne angemessene Schutzmechanismen auch Risiken . Eine aktuelle Studie über 452 reale Fälle von Code-Snippets, die von GitHub Copilot aus öffentlich verfügbaren Projekten generiert wurden, ergab, dass fast ein Drittel der von GitHub Copilot generierten Python-Snippets und ein Viertel der von GitHub Copilot generierten JavaScript-Snippets 38 verschiedene CWEs enthielten, von denen acht in der CWE Top 25-Liste 2023 vertreten sind. Eine separate Analyse mit über 100 großen Sprachmodellen (LLMs) ergab, dass zwar 90 % des generierten Codes fehlerfrei kompiliert wurden (gegenüber weniger als 20 % vor Juni 2023), aber nur 55 % davon sicher waren.
Figur 3: Bestehensquoten für den LLM-Kurs „Sicherheit und Syntax“ im Vergleich zum LLM-Veröffentlichungsdatum (Quelle: Veracode)
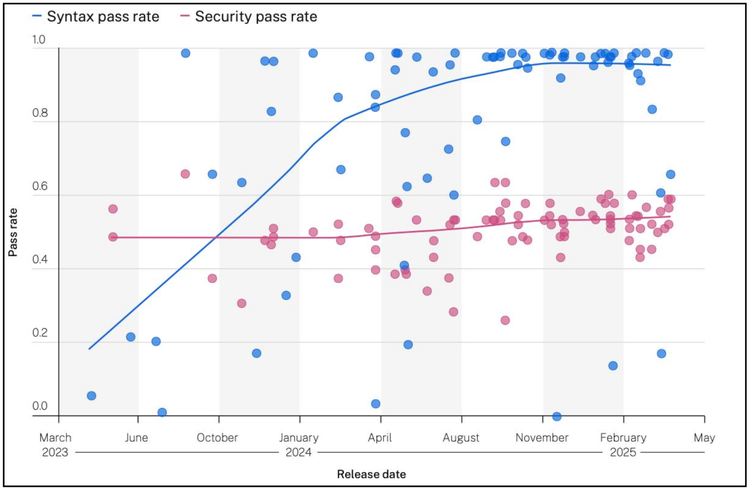
Diese Diskrepanz hat die Innovations-Sicherheits-Lücke vergrößert: Fehlerhafter Code kann innerhalb von Stunden in die Produktion gelangen, während Überprüfungen größtenteils manuell, langsam und ressourcenbeschränkt bleiben. Dieses Ungleichgewicht führt dazu, dass Organisationen einerseits einige Sicherheitslücken nicht erkennen und andererseits von anderen überfordert sind. Die Herausforderung ist besonders akut in stark regulierten Branchen wie dem Finanzwesen, dem Gesundheitswesen und der Logistik, wo die Einhaltung von Vorschriften die Abhängigkeit von veralteten Systemen verlängern kann. Diese Einschränkungen schwächen solche Branchen nicht grundsätzlich, aber sie verstärken die Auswirkungen der Wertpapierverschuldung. Im Finanzdienstleistungssektor beispielsweise weisen schätzungsweise 94,5 % der Anwendungen bekannte Sicherheitslücken auf, wobei allein veraltete Systeme für 40 % der gesamten Sicherheitsschulden verantwortlich sind.
Warum AI mit sicherer Programmierung zu kämpfen hat
Sicheres Programmieren erfordert Kontext: ein Verständnis des Bedrohungsmodells einer Anwendung, der Datensensibilität und der architektonischen Schwachstellen. AI Assistenten versagen in dieser Hinsicht konsequent . Die Wurzel des Problems sind die Trainingsdaten. Die Modelle lernen aus riesigen, unsauberen Code-Repositories, von denen viele ungelöste Sicherheitslücken enthalten. Einige, wie WebGoat, sind absichtlich unsicher. Weil diese Beispiele selten gekennzeichnet werden, behandeln die Modelle sowohl sichere als auch unsichere Muster als gültig und reproduzieren so Fehler wie verkettete SQL-Abfragen (die Hauptursache für SQL-Injection) in großem Umfang.
Abgesehen von fehlerhaften Ergebnissen vermitteln AI Tools auch ein falsches Gefühl der Sicherheit. Untersuchungen haben gezeigt, dass Entwickler, AI einsetzen, eher Sicherheitslücken einbauen, da sie dem Code mehr vertrauen. In einer Studie führten 36 % der KI-gestützten Teilnehmer eine SQL-Injection-Sicherheitslücke ein, verglichen mit nur 7 % in der Kontrollgruppe. Dieses fehlgeleitete Vertrauen beschleunigt die Verbreitung unsicheren Codes in der Produktion, was wiederum die Anhäufung von Sicherheitsschulden befeuert.
Schatten- AI Ein versteckter Risikomultiplikator
Erschwerend kommt hinzu, dass es vermehrt zu „ Schatten AI “ kommt, also dem nicht genehmigten Einsatz von AI Tools außerhalb der Sichtbarkeit und Kontrolle der IT-Abteilung. Entwickler könnten proprietären Code in persönliche AI -Konten einfügen, während Mitarbeiter vertrauliche Dokumente in öffentliche Chatbots hochladen. Geistiges Eigentum, personenbezogene Daten und Finanzunterlagen können durch den unachtsamen Einsatz von AI leicht an die Öffentlichkeit gelangen . Sofortige Injektion
Angriffe können Modelle manipulieren, um sensible Informationen preiszugeben oder Arbeitsabläufe zu beschädigen, während ungeprüfte Integrationen blinde Flecken schaffen, die Angreifer ausnutzen können. Das Ergebnis ist oft ein Verstoß gegen die Vorschriften von Organisationen wie der DSGVO und HIPAA.
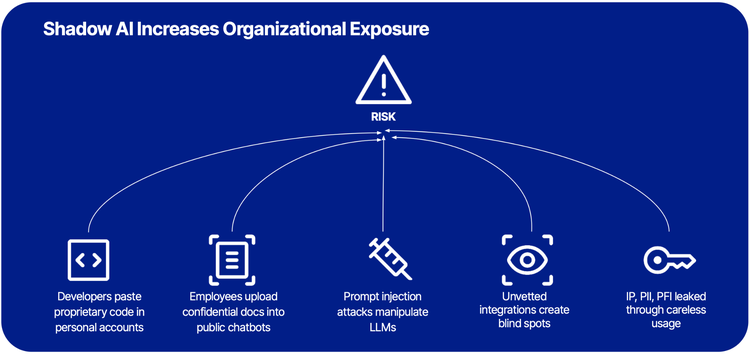
Figur 4: Unternehmensrisiken durch den Einsatz von Schatten AI (Quelle: Recorded Future)
Bisher haben sich traditionelle Versuche, Schatten AI zu bekämpfen, wie etwa das Verbot bestimmter Tools oder sogar die Einführung von Beschränkungen auf Regierungsebene , als ineffektiv erwiesen. Mitarbeiter greifen oft auf Umwege zurück und nutzen private Geräte und Netzwerke, wenn sie glauben, dass AI ihre Produktivität steigern kann. Diese nicht genehmigte Übernahme birgt nicht nur ein unmittelbares Risiko, sondern verschärft auch die langfristigen Sicherheitsschulden. Jede undokumentierte AI Integration, jede unkontrollierte Datenbereitstellung oder jeder unsichere Arbeitsablauf trägt zu einem wachsenden Rückstand an Sicherheitslücken und Compliance-Lücken bei, die Unternehmen letztendlich beheben müssen.
Fazit: AI mit AIabsichern
AI ist zwar zweifellos ein Treiber der Sicherheitsverschuldung, kann aber auch Teil der Lösung sein. Neue KI-gestützte Tools können auch zur Automatisierung der Triage, zur Beschleunigung des Patchings und zum Aufspüren von Sicherheitslücken eingesetzt werden, bevor diese in die Produktion gelangen.
Neben der Implementierung neuer Technologien müssen Organisationen auch ihre bestehenden DevSecOps-Praktiken anpassen, um AI Risiken zu berücksichtigen. Dies umfasst die Aktualisierung von Standards, um der Tendenz von KI, unsichere Muster zu replizieren, Rechnung zu tragen, die Durchsetzung von Kontrollen an architektonischen Prüfpunkten und die Vermittlung von
Entwickler sollen Sicherheitsfunktionen in ihre Eingabeaufforderungen integrieren. Dieser mehrstufige Ansatz kann dazu beitragen, AI von einer Belastung in einen defensiven Vermögenswert zu verwandeln, das Wachstum der Sicherheitsverschuldung zu verlangsamen, die langfristigen Behebungskosten zu senken und das Vertrauen wiederherzustellen.
Ausblick
AI-gestützte Codegenerierung wird die Sicherheitsverschuldung höchstwahrscheinlich weiter erhöhen: Schätzungsweise drei Viertel der Softwareentwickler in Unternehmen werden bis 2028 AI Code-Assistenten einsetzen. In Verbindung mit langsamen Sicherheitsprüfungszyklen wird diese Verbreitung den Rückstand an ausnutzbaren Schwachstellen vergrößern.
Es ist sehr wahrscheinlich, dass Schatten AI die Angriffsfläche vergrößern wird: Bis 2027 werden schätzungsweise 75 % der Mitarbeiter Technologien außerhalb der IT-Governance einsetzen oder entwickeln (gegenüber 41 % im Jahr 2022). Dadurch entstehen blinde Flecken, die fortgeschrittene Gegner für Persistenz oder Datendiebstahl ausnutzen werden.
Die AusbeutungAI -Lieferkette wird wahrscheinlich zunehmen: Die Abhängigkeit von gemeinsam genutzten AI Frameworks, Modellplattformen und APIs schafft eine systemische Anfälligkeit für Ausbeutung. Ohne weit verbreitete AI -Standards für KI-Stücklisten werden sich die vorgelagerten Kompromisse auf mehrere Organisationen ausweiten.
Es ist sehr wahrscheinlich, dass die regulatorische Kontrolle verschärft wird, wobei die Sicherheit AI zu einem Schlüsselfaktor bei der Beschaffung wird: Da das EU AI Gesetz im Jahr 2025 in Kraft treten soll und parallele Rahmenwerke in den USA (NIST AI RMF 2.0), im asiatisch-pazifischen Raum und in den OECD-Regionen entstehen, werden Unternehmen mit strengeren Anforderungen an Transparenz, Tests und Risikoklassifizierung konfrontiert sein. Gleichzeitig integrieren Unternehmen und Regierungsbehörden zunehmend Anforderungen an AI -Governance und -Sicherheit in ihre Beschaffungsprozesse und die Anbieterbewertung. Unternehmen mit ausgereifter AI Governance werden einen klaren Vorteil bei der Gewinnung regulierter und vertrauenswürdiger Aufträge haben, während Unternehmen ohne eine solche Governance mit höheren Compliance-Kosten, betrieblichen Störungen und verpassten Geschäftsmöglichkeiten konfrontiert sein werden.
Gegenmaßnahmen
Sichere AI mit AI: AI-gestützte Triage-Tools können Warnungen filtern und Bedrohungen mit hoher Priorität priorisieren. Automatisierte Behebungskampagnen spielen Patches direkt in die Arbeitsabläufe der Entwickler ein, und KI-gestützte DevSecOps-Plattformen bieten kontinuierliche Bedrohungsmodellierung, statische Analyse und Anomalieerkennung, bevor Fehler in der Produktion auftreten.
Implementierung AI gestützter Sicherheit: Menschliche Aufsicht bleibt unerlässlich, insbesondere an architektonischen Kontrollpunkten und bei produktionsbezogenen Überprüfungen. Entwickler sollten automatisierte Sicherheitslücken-Scans in CI/CD-Pipelines integrieren und KI-gestützte statische Analysetools einsetzen, um unsichere Muster in KI-generiertem Code zu erkennen.
Recorded Future‘s Vulnerability Intelligence kann dazu beitragen, entstehende Sicherheitslücken in KI-generierten Ergebnissen zu erkennen, bevor diese als Waffen eingesetzt werden.
Governance von Schatten AI : Klare Nutzungsrichtlinien festlegen, die Registrierung aller AI Modelle und APIs vorschreiben und sichere Alternativen zu nicht genehmigten Anwendungen bereitstellen. Kombinieren Sie Schulungen mit technischen Erkennungswerkzeugen, um unautorisierten AI Datenverkehr aufzudecken und die Einhaltung der Vorschriften zu reduzieren.
Sichern Sie die AI Lieferkette: Überprüfen Sie alle AIbezogenen Abhängigkeiten, fordern Sie von den Lieferanten die Offenlegung einer AI Stückliste (AIBoM) und implementieren Sie ein Monitoring für Kompromissindikatoren in Komponenten von Drittanbietern.
Recorded Future‘s Third-Party Intelligence kann helfen, Risiken in AI -Lieferkette einzuschätzen und zu priorisieren.
An den Vorschriften ausrichten: AI Assets Risikokategorien gemäß Rahmenwerken wie dem EU AI Act oder dem NIST AI RMF 2.0 zuordnen, Prüfbarkeitskontrollen implementieren und sich auf die Anforderungen der Kunden an AI Sicherheitsgarantien vorbereiten.
Messung und Berichterstattung AI Sicherheitsstatus: Entwicklung von Schlüsselrisikoindikatoren (KRIs) für AI Sicherheitsschulden, regelmäßige Berichterstattung über den Fortschritt der Behebung und Einbeziehung dieser Kennzahlen in kundenorientierte Sicherheitszusagen.
Risikoszenario
Szenario: Eine weit verbreitete KI-gestützte Codierungsplattform führt zu einer kritischen Sicherheitslücke, die unwissentlich in Tausenden von Open-Source-Bibliotheken und Unternehmenssoftwaresystemen eingebettet ist. Der Fehler breitet sich über Softwareabhängigkeiten in Produktionsumgebungen in verschiedenen Branchen aus.
Massenausnutzung der Sicherheitslücke gegenüber
Kritische Systeme: Gegner nutzen automatisierte Scans, um schnell Schwachstellen zu lokalisieren und auszunutzen, was zu unberechtigtem Zugriff, Datendiebstahl und Betriebsstörungen führt.
Koordinierte Ausbeutungskampagne
Fokus auf hochwertige Sektoren: Finanzdienstleister, Gesundheitsdienstleister und Logistikunternehmen werden aufgrund der kritischen Natur ihrer Geschäftstätigkeit und des Wertes ihrer Daten priorisiert.
Aus Gegnern werden Lieferkette-Partner:
Bedrohungsakteure nutzen Kompromissanbieter und Integrationspunkte, um den Zugang zu vernetzten Organisationen zu erweitern und dabei Vertrauensbeziehungen auszunutzen, um Abwehrmechanismen zu umgehen.
Diebstahl geistigen Eigentums in großem Umfang: Geschützte Quellcodes, Algorithmen und strategische Dokumentationen wurden gestohlen während
Die Ausbeutung wird von Konkurrenten zu Geld gemacht oder auf illegalen Märkten verkauft.
Betriebsunterbrechung und Markenschädigung: Die Zerstörung kritischer Systeme legt Handel, Logistik und Dienstleistungserbringung lahm und verstärkt so die Auswirkungen auf den Markenwert.
Wahrnehmungen von Kunden, Partnern und Aufsichtsbehörden hinsichtlich unzureichender Cybersicherheit.