Steigern Sie Ihre Fähigkeit zur Bedrohungsjagd mit intelligenter TTP-Alarmierung
86 % der IT-Fachkräfte sagen, dass ihre Organisation nun in irgendeine Art von Bedrohung durch Jagd verwickelt ist. Heute suchen Unternehmen zunehmend nach einer effektiven Verteidigung gegen Angreifer und der proaktiven Identifizierung der Taktiken, TTPs, TTPs (TTPs) von Bedrohungsakteur.
Traditionell wurden Investitionen in Technologie getätigt, und von den Sicherheitsexperten wurde erwartet, dass sie mit dieser Technologie arbeiten, um ein Netzwerk zu verteidigen. Der Übergang zu einer Haltung, die wir als aktive Cyberabwehr bezeichnen würden, führt zu einem Wandel der Rolle, die Technologie bei der Bekämpfung von Risiken spielt. Wenn die Bedrohungsabwehr de facto zum Bestandteil der Cybersicherheitsstrategie werden soll, muss ein besseres Gleichgewicht zwischen den Fähigkeiten der Menschen und den Möglichkeiten der Technologie gefunden werden.
IT-Sicherheitsfachleute erkennen, dass ihr Ziel nicht mehr nur darin besteht, zu reagieren und Bedrohungen zu stoppen, sondern auch, bereits im Netzwerk vorhandene Gegner zu finden. Die meisten Organisationen investieren bereits Aufwand auf diese Weise, und es hilft sicherlich dabei, den Schaden und den Verlust durch einen Angreifer zu minimieren. Aber auf bekannte Kompromiss-Indikatoren (IOCs) zu reagieren, um Bedrohungen zu identifizieren, ist nur der Anfang dessen, was mit den richtigen Jagd-Personen und Werkzeugen möglich ist.
Um diesen Punkt zu veranschaulichen, entwickelte der erfahrene Computersicherheitsexperte David Bianco die „Pyramide des Schmerzes“. 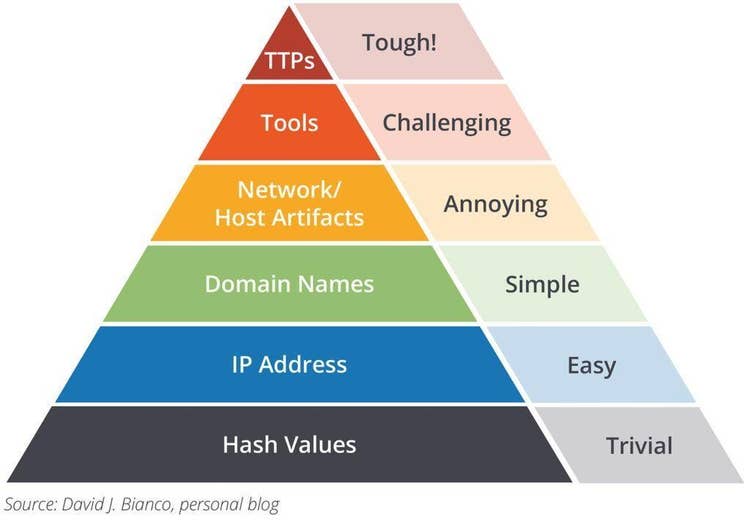
Was die Pyramide hier zeigt, ist, dass Gegner TTPs zwar die schwierigsten Indikatoren zu erkennen und zu überprüfen sind, aber auch die nützlichsten für die Umsetzung neuer Sicherheitsmaßnahmen.
Recorded Future kann zur proaktiven Analyse neuer Bedrohungsakteur und TTPsgenutzt werden, einschließlich der Identifikation neuer und sich entwickelnder Malware und Modifikationen von Exploit-Kits sowie der Anwendung von Informationen aus kriminellen Foren.
Die jüngsten Verbesserungen der Recorded Future-Technologie basieren auf einer einfachen Methodik zur Warnung vor potenziellen neuen TTPs (Taktiken, Techniken und Verfahren):
- Maximieren (weit) Sie die Jagdkriterien
- Den Kontext minimieren (eingrenzen).
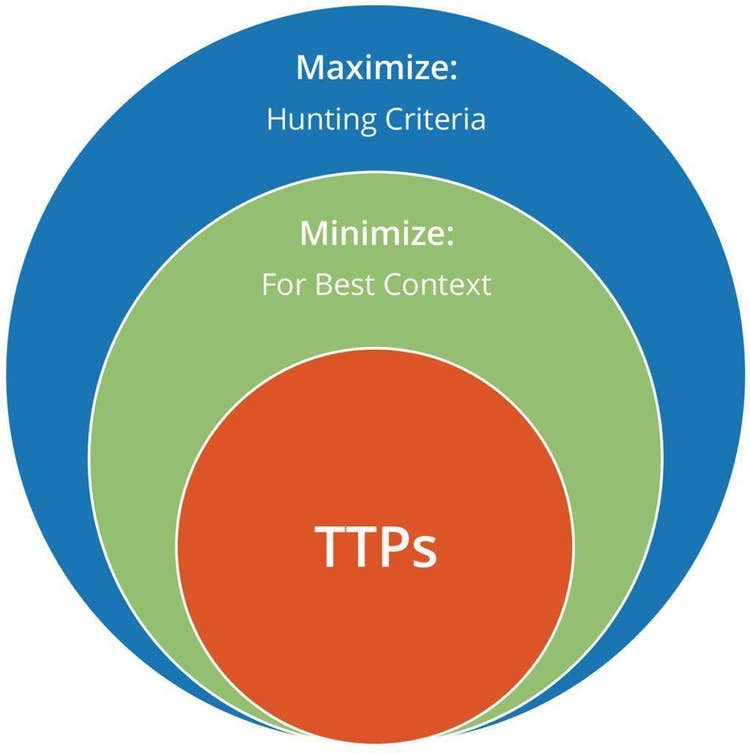
Maximieren: Jagd-Kriterien
Wir haben umfassende Listen von Jagdbegriffen erstellt und diese in Recorded Future als anerkannte Einheit formalisiert. Diese Einheit gehören zu einer von fünf aktuellen Kategorien, die individuelle Ontologien repräsentieren:
- Technologische Bausteine
- Malware
- Betrug
- Rote Mannschaft
- Steuerungssysteme
Jede Ontologie ist ein guter Ausgangspunkt für die Jagd, abhängig vom jeweiligen Interessensgebiet. „Technologische Bausteine“ stellen die umfassendste Kriteriengruppe dar (die Begriffe beziehen sich auf Technologien, Programmiersprachen, Protokolle usw.), gewährleisten aber auch eine breitere Abdeckung potenzieller neuer TTPs.
Minimieren: Für optimalen Kontext
Nun können wir die oben genannten Ontologien auf die granularsten Medientypen und Sprachen in Recorded Future beschränken, um maximale Genauigkeit mit minimalem Rauschen zu erzielen.
Zum Beispiel warnen wir täglich auf der Red-Team-Ontologie, aber nur in Foren, Paste-Seiten und Code-Repositories, weil TTPs dort am ehesten erscheinen. Wir können den Kontext weiter einschränken, indem wir ein zweites Kriterium hinzufügen, nämlich Sprache.
Für die Ontologie des roten Teams warnen wir täglich auf Paste-Sites in mehreren Sprachen separat (einschließlich Arabisch, Farsi, Französisch, Spanisch, Russisch, Chinesisch und Englisch). Das Gleiche machen wir für Foren und Code-Repositories. Wenn alle sieben Sprachwarnungen über alle drei Medientypen hinweg ausgelöst werden, erhalten wir 21 Warnungen für diese Ontologie.
Im Folgenden finden Sie einige Beispiele, die diese Methodik in der Praxis zeigen.
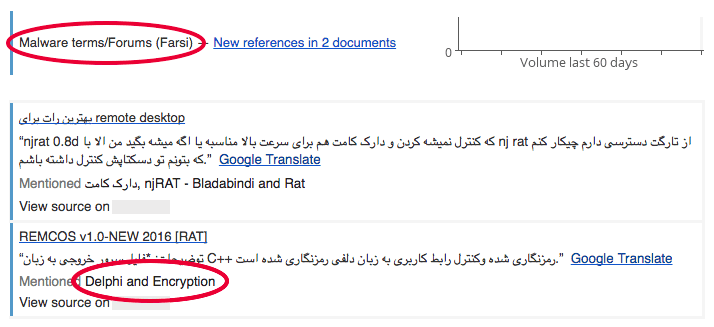
Die obige Warnung ist speziell für Malware- Einheit konfiguriert, die in einem oder mehreren Foren aufgetaucht sind UND in Farsi verfasst wurden (in den letzten 24 Stunden). Diese spezielle Warnung wird mehrmals pro Woche ausgelöst, ist von extrem hoher Qualität und lässt sich schnell überprüfen. In diesem Fall wurde der neue Remcos RAT aufgrund von Verweisen auf die „Delphi“- und „Verschlüsselungs“ Einheit identifiziert.
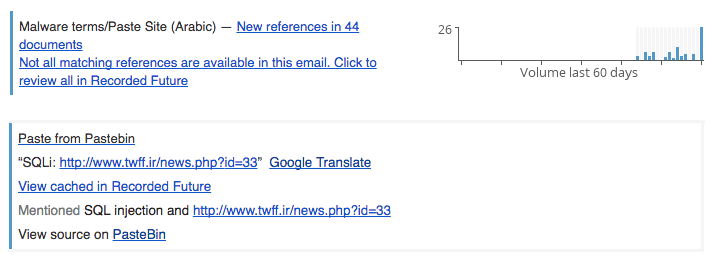
In diesem zweiten Beispiel gibt es eine größere Anzahl von Quellen (in der vollständigen Warnung), aber auch potenziell nützliche Informationen in Form einer iranischen Website (twff.ir) diese wurde erfolgreich per SQL-Injektion von einer Gruppe Saudis angegriffen, die die daraus resultierende Datenbank auf Pastebin veröffentlichten.
Englischsprachige Warnungen sind offensichtlich die größten, und in Kombination mit "Technologie-Bausteinen" und jeglichen Medientypen (Foren, Paste-Seiten oder Code-Repositories) gibt es eine größere Anzahl von Ergebnissen, die analysiert werden müssen.
Wenn Sie über die nötigen analytischen Ressourcen verfügen, um die täglichen TTP Warnungen zu überprüfen, werden diese Ontologien neue TTPs hervorbringen. Die Ontologien sind nicht in Stein gemeißelt, sie sind lediglich vorkonfigurierte Ausgangspunkte. Sie können die Ontologien nach Belieben ergänzen oder kürzen, um Ihre eigenen Jagdmethoden zu verfeinern.
Lesen Sie unseren vorherigen Blogbeitrag , um zu sehen, wie diese Methodik verwendet wurde, um Cknife, eine neue Netzschale, die aus China stammt, zu entdecken und zu analysieren.
Loslegen
Würde Ihr Sicherheitsteam von einem Verständnis TTPs Bedrohungsakteur profitieren? Erleben Sie diese Verbesserung der Benachrichtigungsfunktion noch heute in Aktion und fordern Sie eine Demo von Recorded Future an.