Cyber-Bedrohungslandschaft: Prognose
Dies ist der dritte Beitrag in unserer Blogreihe, die einen grundlegenden Überblick über die aktuelle Cyber-Bedrohungslandschaft geben soll.
Laut dem umfassenden Bericht des Büros der Vereinten Nationen für Drogen- und Verbrechensbekämpfung (UNODC) über Cyberkriminalität (2013) hatten im Jahr 2011 mindestens 2,3 Milliarden Menschen, das entspricht mehr als einem Drittel der Weltbevölkerung, Zugang zum Internet. Über 60 % aller Internetnutzer leben in Entwicklungsländern, wobei 45 % aller Internetnutzer unter 25 Jahre alt sind. (Vollständiger Bericht hier.)
Bis zum Jahr 2017 wird die Zahl der Mobilfunk-Breitbandanschlüsse voraussichtlich 70 % der Weltbevölkerung erreichen. Bis zum Jahr 2020 wird die Anzahl der vernetzten Geräte (das „Internet der Dinge“) die Anzahl der Menschen um das Sechsfache übersteigen und damit die gegenwärtigen Vorstellungen vom Internet grundlegend verändern. In der hypervernetzten Welt von morgen wird es schwer vorstellbar sein, dass ein „Computerverbrechen“ oder überhaupt ein Verbrechen vorliegt, das keine elektronischen Beweismittel in Verbindung mit einer Internetprotokoll-(IP-)Verbindung beinhaltet.
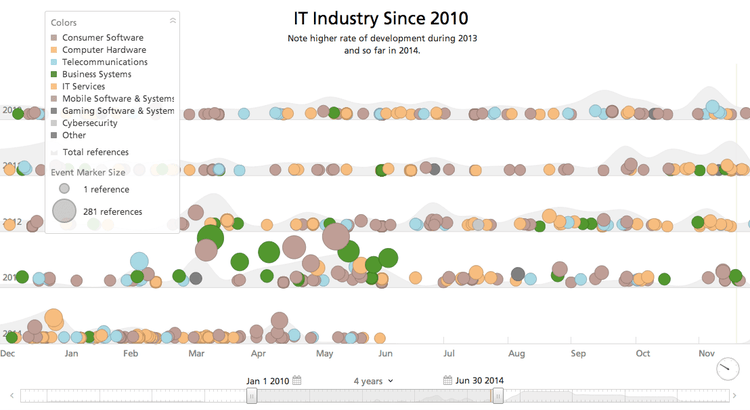
Daher ist es unerlässlich, Entwicklungen innerhalb der globalen IT-Branche zu bewerten, um deren mögliche Korrelation mit dem globalen Cyber-Theater zu verstehen. Mit Recorded Future habe ich von Januar 2010 bis März 2014 eine Suche nach Veranstaltungen zur IT-Branche durchgeführt. Sie werden einen beispiellosen Anstieg in den letzten beiden Quartalen 2013 und im ersten Quartal 2014 feststellen. Die meisten Ereignisse im folgenden Zeitstrahl stehen im Zusammenhang mit Verbrauchersoftware, die möglicherweise den raschen Anstieg der Cyberangriffe in den letzten Jahren widerspiegelt.
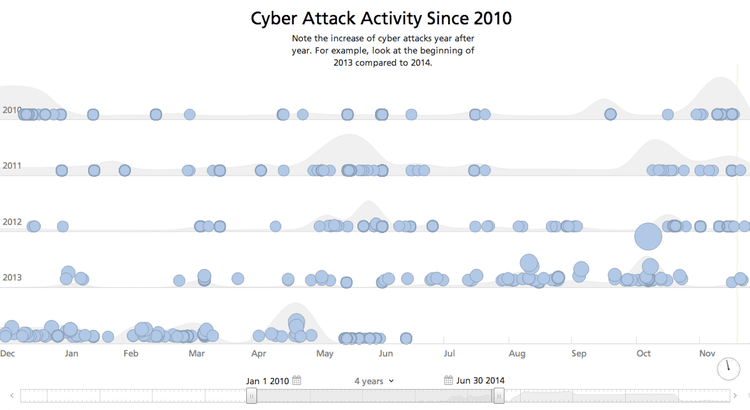
Die nächste Zeitleiste zeigt die weltweite Cyberaktivität seit 2010. Jahr für Jahr steigt die Anzahl der Veranstaltungen. Es ist klar, dass Unternehmen, staatliche Institutionen und Einzelpersonen weiterhin Opfer und von ausgeklügelten Cyberangriffen in zunehmendem Maße belagert werden.
Kosten im Zusammenhang mit Cyberbedrohungen
Da Unternehmen sowohl aus dem öffentlichen als auch aus dem privaten Sektor ihre Abhängigkeit von Technologie zunehmen, ist es kaum überraschend, dass die Auswirkungen von Cyberangriffen die wirtschaftlichen Kosten beeinflussen.
Ein von McAfee geförderter Bericht des Centre for Strategic and International Studies (CSIS) mit dem Titel "The Economic Costs of Cyber Attacks and Cyber Espionage" zeigt die Kosten für Cyberkriminalität und Spionage auf zwischen 300 Milliarden und 1 Billionen US-Dollar. Diese Kosten werden voraussichtlich mit der zunehmenden Internetdurchdringung steigen und da Unternehmen ihre Produkte weiterhin digitalisieren, um in immer wettbewerbsintensiveren Märkten zu konkurrieren. Der Bericht weist außerdem darauf hin, dass allein jährlich nicht weniger als 508.000 US-Arbeitsplätze durch Cyber-Spionage potenziell verloren gehen.
Ein weiterer Bericht von Ernst & Young mit dem Titel "The Global Information Security Survey 2013" hebt die Unfähigkeit von mehr als der Hälfte (52 %) der Organisationen im Vereinigten Königreich hervor, die Auswirkungen neuer Technologien auf ihre Informationssicherheit zu bewerten, wodurch sie nach den USA die zweitgrößten Ziele sind.
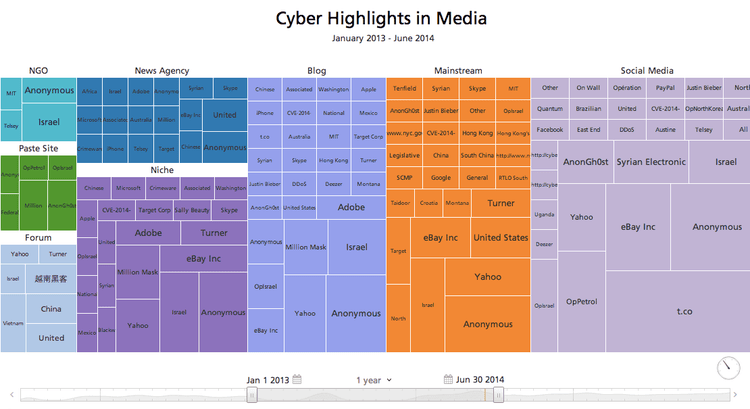
Globales Cybertheater
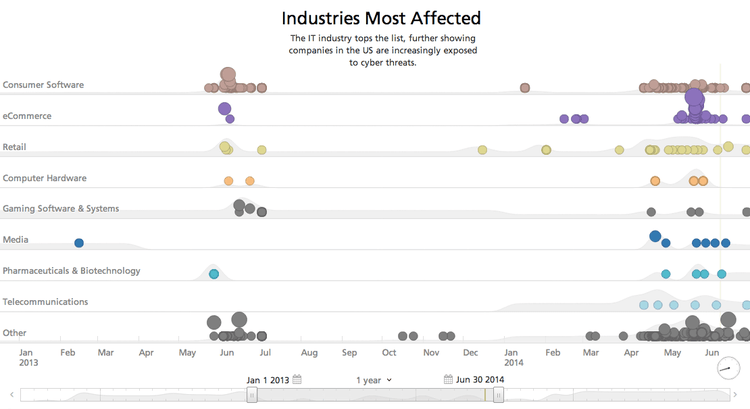
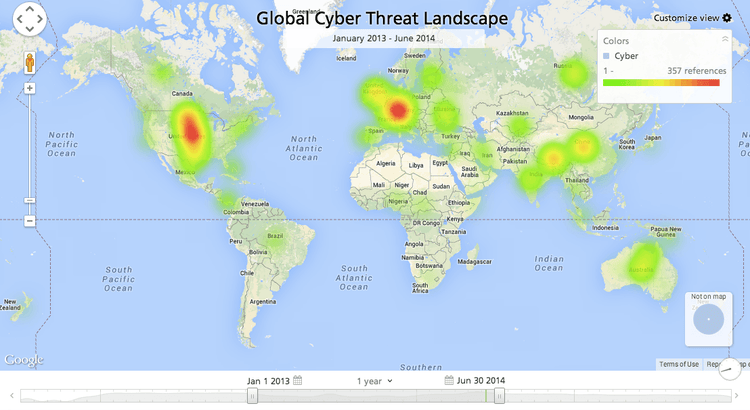
Wie auf der untenstehenden Folie hervorgehoben, bleiben US- und europäische Länder Hauptziele für die kumulierten Cyberangriffe weltweit. Es ist auch bemerkenswert, dass sie erstmals nicht mehr als das Zentrum bezeichnet werden können, von dem aus diese Angriffe stammen, aus Gründen, die später erläutert werden.
Indem die in Form von Heatmaps angezeigten Daten geöffnet werden, ist es leicht zu beobachten, dass die Anzahl der Angriffe auf US-amerikanische und europäische Unternehmen, Unternehmen und Institutionen die Angriffe aus diesen Regionen bei weitem übersteigt, die aber anderswo gerichtet sind. Dies führt dazu, dass die Cyberinfrastruktur in diesen Regionen in eine defensive Haltung wechselt.
Interessant ist auch, dass die meisten dieser Angriffe in ihren Details und Bezügen übereinstimmen, wobei eine hohe Anzahl von Offensiven aus Ländern in Asien und Osteuropa stammt. Ich schließe daraus, dass es kein Zufall ist, dass die Mehrzahl der in diesen Regionen gemeldeten Offensiven auch auf die internationalen Operationen, Ableger und Tochtergesellschaften von US-amerikanischen und europäischen Ländern abzielen.
Click image for larger view
Mit anderen Worten: Westliche Unternehmen und ihre Geschäftstätigkeiten werden zunehmend in verschiedenen Regionen der Welt von Einheit ins Visier genommen, die sich in Ländern wie China, Indonesien, Südkorea, Russland, Polen, der Ukraine, Indien, Taiwan, Hongkong, Brasilien, Syrien und Pakistan gut positioniert haben. Diese Verschiebung könnte durchaus bedeuten, dass sich die Achse der Cyberangriffe nach Osten verlagert hat.
Asien und Osteuropa: Achse der Cyberoffensiven?
Dies liegt an folgenden Gründen:
1. Verbesserung der IT-Infrastruktur
Länder mit schnell wachsenden Volkswirtschaften wie China, Hongkong, Südkorea und Indien haben ein großes Interesse daran, ihre IT-Infrastruktur zu stärken, um ihre boomenden Volkswirtschaften zu unterstützen. Angesichts des wachsenden Dienstleistungs- und Produktionssektors ihrer Volkswirtschaften legen Regierung und Bildungseinrichtungen großen Wert auf die Produktion von Humankapital und Wirtschaftskapital, das zur Unterstützung dieser wachsenden Sektoren notwendig ist.
Die Ausnutzung dieser fortschrittlichen IT-Infrastruktur, die ursprünglich zur Unterstützung des Wirtschaftswachstums gedacht war, durch organisierte Cyberkriminalitätsgruppen, Hacktivisten und andere Einheit wird höchstwahrscheinlich eine vorhersehbare, aber unvermeidbare Herausforderung bleiben.
2. Expansion des Technologie- und Telekommunikationssektors
Da Hightech-Unternehmen wie Apple, Google und Samsung ihre Geschäftstätigkeit in asiatische Länder verlagern, muss diese Entwicklung auch mit der technischen Infrastruktur in Einklang gebracht werden, die den wachsenden IT-Sektor unterstützen kann.
Die nächste Generation der IT-Infrastruktur, wie beispielsweise das 4G-Internetnetz, könnte beispielsweise Advanced Persistent Threat-Angriffe unterstützen. Oder die zunehmende Anzahl von Serverfarmen oder Callcentern innerhalb eines Landes ist ideal, um Command-and-Control-Zentren (CnC) für den Empfang von Rückrufen zu beherbergen. Hierbei handelt es sich um den Datenverkehr, der von Kompromittierungsgeräten zu CnC-Servern fließt oder als Botnetze für Cyberbedrohungen fungiert, die ausgeklügelte Malware, Phishing, Social-Engineering-Angriffe und verteilte Denial-of-Service-Angriffe (DDoS) umfassen.
Bitte beachten Sie diesen Live-Feed, um die aufgezeichneten Entwicklungen im IT-Sektor der meisten dieser Länder in den letzten vier Jahren zu überprüfen. Beachten Sie, dass die neue Funktion von Recorded Future in der Tabellenansicht (links links) alle relevanten Entwicklungen innerhalb oder im Zusammenhang mit mehr als 200 Tech- oder technologieabhängigen Unternehmen in Asien auflistet; Weitere Verstärkung der oben genannten Punkte.
3. Institutionelle Unterstützung
Da Länder wie China aggressiv handeln, um ihre wirtschaftlichen Ziele zu verfolgen, sollen mehrere ihrer Institutionen selbstzufrieden handeln, indem sie die Einheit 61398, eine angebliche APT-Einheit der Volksbefreiungsarmee (PLA), die USA, Deutschland und Frankreich zur Exfiltration von Geschäftsgeheimnissen ins Visier nimmt, zur Übernahme kritischer nationaler Infrastruktur sowie zur Durchführung von Unternehmens- und Geheimdienstspionage machen.
Es ist jedoch auch interessant zu bemerken, dass China, obwohl es eines der fortschrittlichsten Filtersysteme der Welt besitzt, sich Ende August 2013 nicht gegen einen DDoS-Angriff auf chinesische (.cn) Website-Register verteidigen konnte.
4. Schwache Gesetzgebung und staatliche Kontrolle
Der größte Anreiz, insbesondere in osteuropäischen Ländern wie der Ukraine, liegt darin, dass die Mehrheit dieser Länder eine schwache (wenn überhaupt) Gesetzgebung zur Cyberkriminalität hat. Zudem wird die Umsetzung dieser Gesetze durch technologische Beschränkungen staatlicher Institutionen (bürokratische und rechtliche Schlupflöcher) zusätzlich behindert, die Cyberkriminellen einen hervorragenden Schutz bieten. Diese Akteure beziehen ihre Motivation zudem aus einer unterstützenden sozialen Struktur sowie aus leicht verfügbaren wirtschaftlichen und beruflichen Anreizen, die zunehmend an Cyberangriffe gebunden werden.
Prognose der Cyber-Bedrohungslandschaft
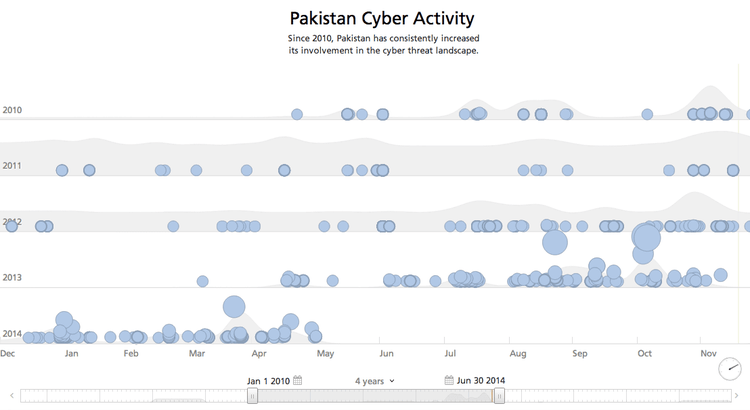
Eine geeignete Kombination der vorgenannten Faktoren im Kontext des globalen geopolitischen und wirtschaftlichen Rahmens würde die zukünftigen Brennpunkte für Cyberangriffe bestimmen. Länder wie Pakistan, mit einem florierenden IT-Sektor, der bevorstehenden Einführung des 4G-Netzes, dem Fehlen von Gesetzen gegen Cyberkriminalität und einer beachtlichen Anzahl bereits existierender Hacker, werden wahrscheinlich zu einem zukünftigen Ausgangspunkt für Cyberaktivitäten werden.
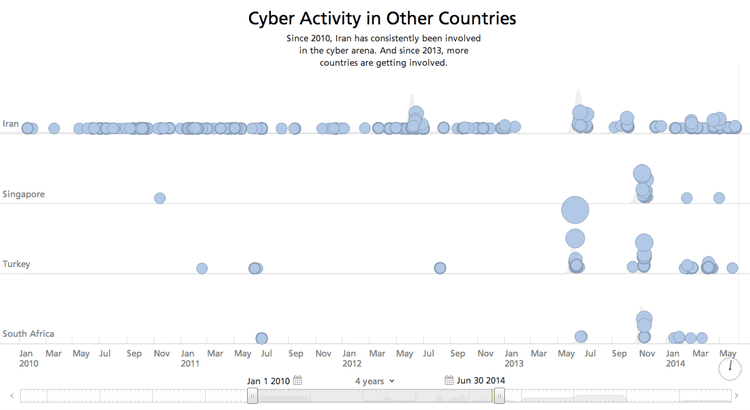
In ähnlicher Weise könnte auch in Ländern wie Kasachstan, Iran, Türkei, Singapur, Südafrika und zahlreichen nordafrikanischen Ländern eine erhöhte Aktivität verzeichnet werden.
Abschluss
Aus der Analyse dieser dreiteiligen Serie lässt sich ziemlich leicht schließen, dass die Häufigkeit von Cyberangriffen zunimmt. Umfang, Rate und Art von Cyberangriffen hängen weitgehend von der Branche, Größe und dem Standort einer Organisation ab, aber es ist klar, dass JEDE Organisation ihre Cybersicherheitsstrategie überdenken MUSS.
Angesichts der sich schnell entwickelnden Komplexität der Bedrohungen im Cyberraum dürften die herkömmlichen Lösungsansätze nicht ausreichen, und die heutige Cybersicherheitspolitik muss idealerweise von einer defensiven auf eine präventive Ausrichtung umstellen. Durch die Nutzung der Web- und Cyberanalysen von Recorded Future erhalten Sie einen realistischeren Überblick über die Bedrohungen, denen Ihr Unternehmen ausgesetzt ist oder voraussichtlich ausgesetzt sein wird.